Panne Orange : la 3G permet de retrouver du réseau

Une panne nationale frappe Orange ce 21 octobre 2026. Alors que les communications mobiles sont fortement perturbées, une manipulation permet de rétablir partiellement les appels et SMS.

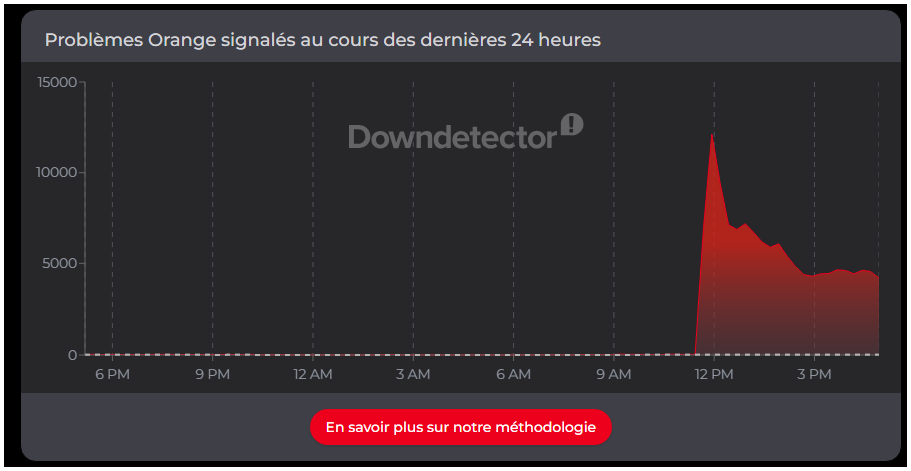
Mercredi 21 octobre 2026, les abonnés Orange rencontrent d’importantes difficultés pour téléphoner, envoyer des SMS ou accéder à Internet depuis leur smartphone. Près de 12 000 signalements ont été enregistrés au plus fort de l’incident sur Downdetector. L’opérateur reconnaît une perturbation majeure, sans être encore en mesure d’en expliquer l’origine. Une solution provisoire apparaît néanmoins pour certains utilisateurs : abandonner temporairement la 4G et la 5G au profit de la 3G. Cette manipulation permet parfois de retrouver les communications vocales et les messages. Son efficacité dépend du téléphone, de sa configuration et de la couverture mobile disponible.

Une panne nationale qui perturbe les communications mobiles

Depuis plusieurs heures, les abonnés Orange (ainsi que la version low cost SOSH) affrontent une situation inhabituelle. Leur smartphone affiche parfois une absence de service, les appels échouent et les messages ne parviennent plus à leurs destinataires. Pour certains utilisateurs, la connexion mobile est également devenue inutilisable. L’incident prend rapidement une dimension nationale. Sur Downdetector, plateforme spécialisée dans le recensement des dysfonctionnements numériques, les signalements concernant Orange atteignent près de 12 000 à 11 h 50, mercredi 21 octobre.
L’opérateur confirme officiellement les difficultés. Dans un communiqué relayé par Le Parisien, Orange indique que l’incident compromet fortement les appels téléphoniques, les SMS et les services mobiles d’une partie de ses abonnés.

La portée de cette panne mérite une attention particulière. Fin juin 2026, Orange comptabilisait environ 21,6 millions de clients mobiles en France. Cette donnée illustre l’importance de ses infrastructures, sans signifier que l’ensemble de ses abonnés subit les perturbations.

À ce stade, aucune cause technique précise n’a été communiquée. Les équipes de l’opérateur poursuivent leurs investigations et aucune échéance de rétablissement n’est annoncée dans les informations publiées mercredi après-midi.

Une observation attire toutefois l’attention des utilisateurs : certains retrouvent du signal en abandonnant les réseaux mobiles les plus récents.

Ce constat suggère une différence de fonctionnement entre les générations de réseaux pendant l’incident. Il ne permet cependant pas d’identifier la défaillance initiale, ni de conclure à une panne exclusivement localisée dans les équipements 4G et 5G.

Aucun élément communiqué ne permet davantage d’évoquer une cyberattaque, une opération malveillante ou une compromission informatique. L’origine de l’interruption reste inconnue.

Au-delà du désagrément technique, la situation souligne la dépendance des communications quotidiennes à la disponibilité des réseaux des opérateurs. L’impossibilité de joindre un correspondant peut devenir particulièrement problématique lorsqu’une conversation présente un caractère urgent.

La difficulté ne concerne donc pas uniquement la navigation sur Internet. Elle touche également des services de communication élémentaires, normalement disponibles sur des téléphones mobiles parfois utilisés comme unique moyen de contact.
Comment réactiver la 3G sur iPhone et Android ?

Une solution de contournement circule parmi les abonnés touchés. Son principe consiste à forcer le smartphone à privilégier le réseau 3G plutôt que les connexions 4G ou 5G. Cette manipulation ne répare évidemment pas l’infrastructure d’Orange. Elle permet simplement, lorsque les conditions techniques le permettent, d’utiliser une génération différente du réseau mobile.

Sur certains anciens iPhone, il faut ouvrir les « Réglages », accéder à « Données cellulaires », puis aux « Options ». Dans le menu « Voix et données », l’utilisateur peut sélectionner « 3G », à condition que cette possibilité soit encore proposée. Les iPhone récents ne disposent généralement plus de ce réglage. La manipulation ne constitue donc pas une solution universelle pour les détenteurs de smartphones Apple.
Sur Android, le principe reste similaire. Il faut ouvrir les « Paramètres », rejoindre la rubrique « Réseau et Internet » ou « Connexions », puis rechercher « Type de réseau préféré » ou « Mode réseau ». Lorsque l’option existe, il suffit de sélectionner la 3G. Les intitulés diffèrent selon le constructeur, la version du système et les paramètres de l’opérateur. Certains téléphones récents ne permettent plus de forcer cette connexion.

Cette limite est essentielle. L’absence du choix 3G ne signifie pas que le smartphone fonctionne mal. Elle peut simplement résulter de sa configuration et des technologies encore prises en charge. Le Parisien rapporte que cette méthode a permis de retrouver des communications vocales et des SMS au cours de l’après-midi du 21 octobre. En revanche, l’accès à Internet demeurait interrompu lors de ses constatations.

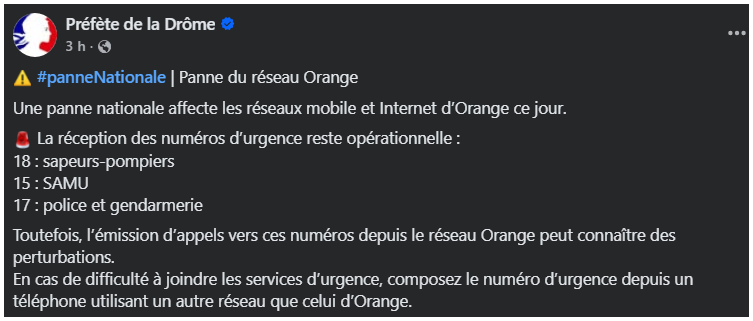
Mise à jour : Des changements sur le réseau 5G ont entraîné la désynchronisation de plusieurs millions de numéros de téléphone. Une situation gênante, notamment lorsqu’on attend un code de double authentification (2FA) envoyé par sa banque. Sans parler de certains services d’urgence qui ne peuvent plus recevoir ni émettre d’appels. Dans certains cas, disposer d’une connexion de secours auprès d’un autre opérateur devient indispensable pour assurer la continuité des communications.
Pwn2Own 2026 : les Pixel 10 et Galaxy S26 compromis

Les chercheurs de Pwn2Own Ireland 2026 ont multiplié les compromissions de smartphones pourtant actualisés, révélant des failles exploitables à distance.

Pwn2Own Ireland 2026 s’achève sur 98 vulnérabilités zero-day et 1 262 000 dollars de récompenses, soit environ 1 128 200 euros. Pendant trois jours, 29 équipes ont ciblé sept catégories de produits, des smartphones aux infrastructures d’intelligence artificielle. Le Google Pixel 10 a été compromis trois fois à distance, tandis que le Samsung Galaxy S26 a cédé lors des sept tentatives annoncées.

Trois attaques à distance contre le Pixel 10

Un téléphone à jour, aucune prise en main physique et, malgré ces conditions, une compromission réussie. Le Pixel 10 a concentré les regards pendant la dernière journée de Pwn2Own Ireland. Trois équipes ont successivement démontré qu’elles pouvaient attaquer le smartphone de Google à distance.

Tim Becker et Yves Bieri, de Xint, ont ouvert cette série avec l’exploitation d’une seule vulnérabilité. Leur tentative a toutefois rencontré une « collision », terme utilisé lorsque la faille présentée est déjà connue dans le cadre du concours. Cette particularité n’annule pas la réussite technique, mais intervient dans l’attribution de la récompense. Le duo a obtenu 150 000 dollars, environ 134 100 euros, et 15 points au classement Master of Pwn.

Ikotas Labs a ensuite compromis le même modèle en combinant plusieurs problèmes dans une chaîne d’exploitation. Cette démonstration lui a rapporté 300 000 dollars, soit environ 268 200 euros, ainsi que 30 points. Une récompense décisive dans la course au titre.

La troisième réussite revient à Dimitrios Valsamaras, Ken Gannon et Tenia Valsamara. Leur attaque associait deux vulnérabilités, dont une inédite et une collision. Elle leur a valu 112 500 dollars, environ 100 600 euros, et 22,5 points. Le compte rendu officiel mentionne notamment Mobile Hacking Lab, Djini.ai et CENSUS Labs pour présenter les participants et leurs affiliations.

Le Galaxy S26 a, lui aussi, accumulé les compromissions : les sept tentatives annoncées ont abouti. Certaines vulnérabilités étaient déjà connues de Samsung, selon les éléments rapportés, tout en restant exploitables pendant la compétition.

Cette précision compte. Une faille connue du fabricant ne signifie pas nécessairement qu’un correctif est disponible pour les utilisateurs. Inversement, une collision ne permet pas de présenter chaque composant d’une chaîne d’attaque comme une découverte entièrement nouvelle. Le bilan doit donc distinguer les attaques réussies, les vulnérabilités inédites et les problèmes déjà signalés.

L’IA et les objets connectés élargissent les cibles

Les smartphones n’occupaient qu’une partie du programme. Les équipes intervenaient également sur les infrastructures d’IA, les outils de programmation assistée, les messageries, les équipements domotiques, les imprimantes et les appareils de suivi de santé.

Parmi les produits visés figuraient OpenAI Codex et Oracle Autonomous AI Database. Les démonstrations concernaient aussi des imprimantes Lexmark, Canon et Brother, ainsi que Sonos Era 300, Philips Hue Bridge Pro, Home Assistant Green et Garmin Index BPM. Sur une imprimante, les chercheurs ont même fait fonctionner Doom, illustration visuelle d’une prise de contrôle technique.

Le cadre du concours impose des versions logicielles et des micrologiciels actualisés. Les réussites montrent ainsi que l’installation des correctifs disponibles ne supprime pas les vulnérabilités encore inconnues ou non corrigées. Elles ne permettent toutefois pas, à elles seules, d’affirmer que ces méthodes sont déjà utilisées contre des utilisateurs.

Ikotas Labs termine en tête avec 42,5 points Master of Pwn et 361 000 dollars, environ 322 700 euros. Xint suit avec 240 000 dollars, environ 214 600 euros. Team ZyGoat complète le podium avec 125 000 dollars, soit environ 111 700 euros.

Le bilan : 51 tentatives réussies sur 63 programmées. L’iPhone 17 figurait également parmi les cibles possibles, avec une prime maximale de 300 000 dollars, environ 268 200 euros. Aucun concurrent n’a enregistré de tentative contre lui. Cette absence ne constitue donc pas une démonstration de résistance du téléphone.

Les fabricants disposent désormais d’une fenêtre de 90 jours avant la divulgation publique des détails par la Zero Day Initiative. L’enjeu se déplace vers les correctifs : les démonstrations ont établi des possibilités d’exploitation, mais leur traitement déterminera la réduction effective de l’exposition.

Ghostpat, la faille qui exposait les images Docker

Une faille critique de Docker Hub permettait d’utiliser les droits d’un autre utilisateur pour manipuler ses images de conteneurs, avec un risque pour la chaîne d’approvisionnement logicielle.

Identifiée sous la référence CVE-2026-105445, la vulnérabilité GhostPat touchait la conversion des comptes personnels Docker Hub en organisations. Un jeton d’accès conservé par un attaquant pouvait être réattribué à un autre utilisateur, donnant accès aux dépôts autorisés pour cette victime. Découverte par Peter Molnar et Krisztian Hozak, cette erreur de gestion des identités a reçu un score de gravité de 9,4 sur 10. Présente pendant plus de deux ans, elle pouvait permettre la publication d’images malveillantes sous une identité légitime.

Un jeton personnel pouvait changer d’identité

Le problème se trouvait dans une opération administrative de Docker Hub. Un utilisateur pouvait transformer son compte personnel en organisation et désigner un autre utilisateur comme propriétaire. Cette transition entraînait également le transfert des jetons d’accès personnels, les PAT, vers le propriétaire choisi.

Or, ce transfert ne s’accompagnait pas d’un renouvellement du secret permettant d’utiliser ces jetons. Leur ancien détenteur conservait donc une information toujours valide. Le nouveau propriétaire, lui, n’avait pas à donner son accord pour cette réattribution. Une opération de gestion de compte devenait ainsi une rupture dans le contrôle des accès.

Un attaquant pouvait exploiter cette combinaison en faisant rattacher à sa victime un jeton dont il connaissait déjà le secret. Docker Hub reconnaissait ensuite ce jeton comme appartenant à l’utilisateur ciblé. L’identité associée à l’accès avait changé, sans que la personne capable de l’utiliser ait perdu cette capacité.

Les conséquences dépendaient de deux éléments, les permissions du jeton et les droits de la victime. Selon leur combinaison, l’attaquant pouvait récupérer des images, en publier ou en supprimer. Le périmètre concernait les dépôts personnels accessibles à l’utilisateur ciblé, ainsi que ceux des organisations auxquelles celui-ci avait accès. La fiche CVE confirme cette possibilité d’agir sur les images au niveau du registre.

La menace dépassait donc la simple consultation non autorisée. Publier une image sous le nom d’un développeur légitime pouvait introduire du contenu malveillant dans une chaîne d’approvisionnement logicielle. L’image aurait été distribuée depuis un emplacement associé à un acteur réel, alors que son contenu pouvait avoir été modifié par un tiers.

Cette possibilité explique la qualification critique de GhostPat. Elle ne signifiait toutefois pas que toutes les fonctions du compte devenaient accessibles. La faille ne permettait pas de se connecter à l’interface web de Docker Hub, de changer le mot de passe, de modifier l’adresse électronique ou de toucher aux paramètres de double authentification. Le risque portait sur les opérations du registre autorisées par le jeton, avec des conséquences potentiellement importantes pour les images concernées.

Une enquête sur deux ans de transferts

Peter Molnar et Krisztian Hozak ont découvert cette vulnérabilité, baptisée GhostPat. Le défaut était resté présent dans le code pendant plus de deux ans. Cette durée imposait de vérifier rétrospectivement les conversions de comptes et les usages des jetons transférés.

Docker affirme avoir examiné l’ensemble de ces conversions sur la période concernée. L’entreprise a également étudié environ 304 000 publications d’images réalisées avec les jetons issus de ce mécanisme. Ce chiffre correspond à des opérations de dépôt dans le registre, et ne constitue pas un décompte d’images compromises ou d’attaques.

Les vérifications ont aussi porté sur les images publiques considérées comme les plus exposées à une éventuelle compromission. Selon Docker, ces investigations n’ont révélé aucun indice d’exploitation de GhostPat. Ce constat doit conserver son attribution, il s’agit du résultat communiqué par l’entreprise à l’issue de ses recherches, et non de la preuve qu’une attaque a eu lieu.

Au début d’octobre 2026, Docker a averti les utilisateurs dont les comptes avaient reçu des jetons provenant d’autres comptes. Les propriétaires des organisations correspondantes ont également été informés. L’enjeu était de permettre aux personnes concernées d’identifier ces accès et d’en vérifier la légitimité.

Le 8 octobre, les jetons potentiellement dangereux ont été désactivés. Une exception a été appliquée à ceux pour lesquels les titulaires avaient expressément demandé le maintien en activité. Docker recommande aux utilisateurs avertis d’examiner leurs jetons personnels et de révoquer ceux qu’ils ne reconnaissent pas ou dont ils n’ont plus besoin.

Ghostscript : un PDF piégé peut compromettre un serveur

Une faille critique de Ghostscript expose les serveurs traitant des PDF à une exécution de code, mais les essais montrent une exploitation dépendante de l’environnement ciblé.

Un document téléversé peut déclencher davantage qu’un simple enregistrement sur disque. Lorsqu’un serveur transforme un PDF en miniature, il peut solliciter Ghostscript, un composant de traitement documentaire touché par la vulnérabilité CVE-2026-39919. Cette corruption de mémoire concerne le traitement de certaines images JPEG 2000 intégrées aux documents. Les chercheurs ont obtenu une exécution de code sur un serveur WordPress préparé pour leurs essais. Cependant, leurs deux fichiers de démonstration n’ont produit aucune exécution de code lors de 10 240 tentatives sur dix autres environnements Linux. Un correctif existe depuis septembre 2026.

Une miniature de PDF comme point d’entrée

Ghostscript travaille souvent en coulisses. Cet interpréteur de documents PDF et du langage PostScript intervient dans le rendu des pages, la production d’aperçus ou l’optimisation des fichiers. Des applications comme ImageMagick, GIMP, Inkscape et Scribus l’utilisent, tout comme certaines configurations du système d’impression CUPS. Sa présence dépasse donc largement le périmètre des sites Internet.

Dans WordPress, la chaîne de traitement peut associer l’extension PHP Imagick, ImageMagick et Ghostscript pour fabriquer une miniature du PDF déposé dans la médiathèque. Le fichier fourni par un utilisateur atteint alors un programme installé sur le serveur. C’est cette opération de conversion qui rend la vulnérabilité accessible, lorsque les conditions techniques nécessaires sont réunies.

Des spécialistes ont découvert le problème le 23 août 2026. Le défaut est un débordement de tampon dans le tas, une zone de mémoire utilisée pendant l’exécution du logiciel. Il apparaît lors du traitement de PDF spécialement conçus contenant une image JPEG 2000.

L’erreur concerne des images dont les composantes présentent des résolutions différentes et utilisent moins de huit bits par valeur. Ghostscript calcule incorrectement l’espace mémoire nécessaire. Dans la démonstration décrite, le programme peut écrire 1 024 octets dans un tampon prévu pour seulement 256 octets. Cette écriture hors limites corrompt la mémoire et ouvre potentiellement la voie à l’exécution de code arbitraire.

Les versions concernées vont de Ghostscript 9.21 à 10.07.1, sous réserve de la présence du chemin de décodage vulnérable et des correctifs éventuellement intégrés par les distributions. Les environnements examinés comprenaient Debian, Ubuntu, Fedora, Alpine, AlmaLinux ainsi qu’un instantané de l’image Docker officielle de WordPress. Tous contenaient le code défectueux au moment des tests.

Cette présence ne signifie cependant pas que chaque installation peut être compromise avec le même document. Les chercheurs ont préparé deux preuves de concept, puis effectué 10 240 tentatives sur dix environnements Linux distincts. Aucune n’a abouti à une exécution de code en dehors de la construction logicielle correspondante.

A noter que les changements de polices, de paramètres linguistiques, de configuration des fontes et d’une bibliothèque système n’étaient pas des prérequis à réunir pour réussir. Les chercheurs ont modifié séparément ces éléments en conservant le même exécutable Ghostscript. L’exploitation restait possible dans les quatre configurations, avec une réussite intermittente. Leurs résultats soulignent surtout l’importance de la construction exacte du programme ciblé.

Des conditions précises et un correctif disponible

Pour WordPress, quatre conditions doivent se cumuler. Un attaquant doit pouvoir transmettre un PDF, anonymement ou depuis un compte disposant de faibles privilèges. Le site doit ensuite produire un aperçu du document. Cette conversion doit effectivement passer par Ghostscript, selon les logiciels installés et leurs politiques de sécurité. Enfin, le programme doit encore contenir le code vulnérable.

WordPress n’autorise pas, par défaut, les visiteurs anonymes à déposer des documents dans sa médiathèque. La présence du logiciel ou d’une image Docker concernée ne suffit donc pas à démontrer une exposition anonyme. Il faut examiner le parcours réel du fichier, depuis son téléversement jusqu’à son éventuel traitement.

Le périmètre dépasse néanmoins cette seule plateforme. Toute application qui transmet des PDF non fiables à une version vulnérable de Ghostscript peut présenter une surface d’exposition. La question opérationnelle porte ainsi sur les conversions réellement effectuées, y compris lorsque l’utilisateur ne voit qu’un formulaire de dépôt ou une miniature.

Artifex a corrigé CVE-2026-39919 avec la version finale 10.08.0, publiée le 8 septembre 2026. Des corrections ont également été reportées dans certaines branches antérieures. Un numéro de version ancien ne permet donc pas, à lui seul, de conclure que le paquet installé reste vulnérable. La révision complète et les informations du fournisseur sont déterminantes.

Des opérateurs télécoms ciblés par un faux portail

Des courriels imitant un organisme de traçage des appels cherchent à pousser les opérateurs télécoms vers un logiciel permettant un accès à distance.

L’identité d’un acteur de la lutte contre les appels frauduleux devient un prétexte d’hameçonnage. Des entreprises inscrites dans la Robocall Mitigation Database reçoivent de fausses demandes attribuées à l’Industry Traceback Group (ITG). Le message présente un portail prétendument sécurisé et invoque un délai de vingt-quatre heures pour provoquer une réaction rapide. L’Industry Traceback Group (ITG) est un organisme américain piloté par US Telecom, une association professionnelle du secteur des télécommunications. Il coordonne le traçage des appels suspects, notamment ceux liés aux escroqueries et aux appels automatisés illégaux. Ce n’est pas un service de police.

Concrètement, un appel peut traverser plusieurs opérateurs avant d’atteindre son destinataire. L’ITG demande à chacun d’identifier l’opérateur qui lui a transmis cet appel, puis remonte la chaîne jusqu’à son origine. Cette procédure s’appelle le traceback. Les informations recueillies peuvent soutenir les enquêtes des autorités.

Le lien conduit en réalité vers un dépôt GitHub proposant un logiciel dont l’installation permettrait un accès distant. Cette description documente une tentative de compromission ; elle ne fournit aucun bilan vérifié des entreprises effectivement touchées, des installations réalisées ou des données éventuellement dérobées aux destinataires.

Dans l’affaire évoquée, les attaquants usurpent l’identité de l’ITG pour rendre crédible une fausse demande de traçage et inciter les destinataires à ouvrir un lien piégé. Les attaquants auraient utilisé les coordonnées publiques du registre RMD pour adresser aux professionnels de fausses demandes de traçage. La base sert alors à identifier les personnes à cibler ; cela ne signifie pas qu’elle a été piratée.

La Robocall Mitigation Database (RMD) est un registre public de la FCC, le régulateur américain des télécommunications. Elle recense les opérateurs concernés et les mesures qu’ils déclarent appliquer contre les appels automatisés illégaux, appelés robocalls. Les opérateurs y déposent notamment leur identité et les coordonnées d’un responsable ; leur programme de lutte contre les appels illégaux ou encore leur niveau de déploiement de STIR/SHAKEN, un dispositif d’authentification du numéro présenté lors d’un appel.

L’inscription a une conséquence concrète : les opérateurs soumis aux règles américaines ne doivent pas accepter directement le trafic des fournisseurs absents de cette base. Une radiation peut donc empêcher un fournisseur d’acheminer ses appels vers le réseau américain. L’inscription reste une déclaration réglementaire, pas une garantie que tous ses appels sont légitimes.

Midnight Mimosa infecte Android avant le premier démarrage

Des smartphones Android arrivent chez leurs propriétaires avec un logiciel malveillant déjà intégré, capable d’installer des applications discrètement et de détourner leur connexion Internet à des fins frauduleuses.

Midnight Mimosa transforme des téléphones Android à bas prix en supports de fraude publicitaire et, potentiellement, en relais réseau contrôlés à distance. Cette campagne touche des milliers d’appareils dans plus de 150 pays, dont la France. Sa particularité tient à son implantation dans le micrologiciel, le logiciel qui accompagne le matériel et participe au fonctionnement du téléphone. Le propriétaire peut donc recevoir un appareil déjà compromis, sans avoir téléchargé la moindre application suspecte. Les chercheurs décrivent une infection persistante, dotée de privilèges système, dont l’origine exacte dans la chaîne d’approvisionnement reste à établir.

Une infection installée au cœur du téléphone

Le premier téléchargement dangereux n’existe parfois pas. Dans cette affaire, le composant malveillant précède l’utilisateur et bénéficie de droits habituellement réservés au fonctionnement d’Android. Une apparence de service technique suffit ensuite à brouiller les pistes.

Selon les éléments rapportés, le logiciel d’espionnage de téléphone Midnight Mimosa serait actif depuis au moins deux ans. Le Mexique, la France, l’Italie, les États-Unis, l’Allemagne, le Brésil et l’Espagne figurent parmi les pays les plus représentés dans les observations des chercheurs. Ces données décrivent les appareils détectés, sans constituer un recensement exhaustif des victimes.

L’infection concerne notamment des smartphones économiques équipés de plateformes MediaTek, parmi lesquels les Doogee S200 X et Cubot KINGKONG X. Des contrefaçons reproduisant l’apparence de modèles Samsung ou Apple apparaissent également dans les éléments présentés. Cette présence ne permet pas d’attribuer une responsabilité au fournisseur des puces ni aux marques imitées.

Le point d’entrée précis demeure inconnu

L’hypothèse privilégiée est celle d’une introduction au cours de la chaîne d’approvisionnement. Les informations disponibles ne permettent toutefois d’identifier ni l’étape concernée ni les responsables. La découverte d’un composant dans un micrologiciel ne démontre pas, à elle seule, la participation consciente du fabricant.

Le logiciel se présente notamment sous les noms com.android.system.lite et com.android.sys.prot. Ces intitulés évoquent des fonctions internes ordinaires. Derrière cette façade, les composants disposent de signatures et de permissions leur permettant d’agir avec des privilèges élevés. Le gestionnaire d’applications classique ne suffit donc pas à les supprimer. Sur les forums XDA, des propriétaires de téléphones Cubot et Doogee ont signalé le retour d’applications suspectes après leur suppression. Un utilisateur de Doogee Fire 3 Max rapporte une apparition après une mise à jour officielle, suivie d’une disparition après restauration d’un micrologiciel antérieur. Ce témoignage apporte un indice sur son appareil, sans établir un scénario identique pour toute la campagne.

Les capacités décrites dépassent largement l’affichage publicitaire. Midnight Mimosa peut ajouter ou retirer des applications sans solliciter le propriétaire, accorder des autorisations et exécuter du code transmis par ses opérateurs. Le téléphone conserve ainsi un composant capable de renouveler les charges malveillantes.

Publicités invisibles et connexions détournables

Les chercheurs ont recensé environ 32 applications distribuées par ce dispositif. Météo, gestion de fichiers, reconnaissance de texte ou édition audio leur servent de couverture. Ces fonctions familières rendent leur présence moins immédiatement suspecte.

La rémunération repose principalement sur une fraude publicitaire. Les applications utilisent un kit publicitaire légitime pour récupérer de véritables annonces. Leur affichage s’effectue cependant dans des fenêtres invisibles superposées à d’autres applications. Le système publicitaire peut alors comptabiliser une impression sans qu’aucun utilisateur ait réellement vu le contenu.

Certaines variantes automatisent aussi les interactions. Des clics sont produits sans geste du propriétaire, donnant artificiellement de la valeur à une audience inexistante. L’utilisation d’une technologie publicitaire légitime ne rend donc pas légitime l’activité qui l’exploite.

Pour faciliter les installations, le logiciel désactive temporairement l’application Google Play Store, identifiée par com.android.vending, puis la réactive. Bitdefender présente cette séquence comme une tentative de contourner la détection par Play Protect. Certaines variantes falsifient également l’origine déclarée d’une installation pour lui donner l’apparence d’un téléchargement depuis la boutique officielle.

Une autre capacité concerne un proxy TCP, susceptible de faire transiter du trafic extérieur par la connexion du téléphone. L’adresse IP du propriétaire devient alors un point de sortie potentiel pour des activités qu’il ne contrôle pas. L’accès à de tels relais résidentiels peut être commercialisé.

La capacité technique et son exploitation effective doivent être distinguées. Les chercheurs ont confirmé le fonctionnement de l’infrastructure de contrôle associée, sans pouvoir déterminer si les téléphones infectés avaient effectivement relayé du trafic comme proxys.

Treize applications liées à la campagne ont également été repérées sur Google Play avec un code frauduleux similaire. Elles ne disposent cependant pas des privilèges des composants préinstallés. Les assimiler entièrement effacerait une différence essentielle pour comprendre la persistance de l’infection. La suppression nécessite un micrologiciel sain ou une désactivation des composants concernés au moyen d’Android Debug Bridge (ADB). Désactiver ne signifie toutefois pas retirer le code du micrologiciel.

Des jeux Nintendo Switch tournent sur Xbox Series X

Une démonstration montre plusieurs jeux Nintendo sur Xbox Series X grâce à un émulateur. Cette expérience repose sur le mode développeur, sans jailbreak annoncé de la console.

Faire apparaître Mario sur une Xbox attire immédiatement les regards. Derrière cette démonstration, l’enjeu technique concerne surtout la manière d’exécuter un logiciel conçu pour un autre environnement sans compromettre le système qui l’accueille. Des séquences relayées en ligne montrent plusieurs titres Nintendo fonctionner sur Xbox Series X avec une fluidité visuellement convaincante. Le projet serait dérivé d’Eden, un émulateur Switch adapté à la console Microsoft. Son fonctionnement reposerait sur le mode développeur, dans un espace isolé. L’identité exacte du portage utilisé, ses performances mesurées et sa compatibilité complète restent toutefois insuffisamment documentées dans les éléments fournis.

Une démonstration prometteuse, une portée à préciser

La scène a de quoi surprendre : une console Microsoft affiche des jeux associés à l’univers Nintendo. L’auteur de la démonstration, présenté dans le texte transmis sous le pseudonyme FoxHitoriki, aurait notamment lancé Super Mario Odyssey, Super Mario Wonder et Metroid Prime Beyond. Les images décrites donnent une impression de fluidité, sans fournir les mesures nécessaires pour établir un bilan technique complet.

Cette distinction compte. Une séquence de jeu permet d’observer un fonctionnement à un instant donné. Elle ne suffit pas à démontrer que chaque titre peut être parcouru intégralement, avec un comportement constant et sans anomalie. Aucun relevé de performances, protocole de test ou inventaire détaillé des limitations n’accompagne le récit fourni. La démonstration constitue donc un indice de progression technique, dont la portée doit rester précisément délimitée.

Le projet est présenté comme une adaptation d’Eden, sous le nom NXbox. Cette attribution demeure à formuler au conditionnel : les éléments disponibles ne permettent pas d’identifier avec certitude la version employée dans la vidéo. La documentation publique distingue plusieurs portages, ce qui appelle à la prudence avant d’associer automatiquement les images à un dépôt précis.

Le principe décrit consiste à adapter les demandes graphiques provenant de l’environnement Switch aux capacités de rendu de la Xbox. L’objectif est de permettre à des programmes initialement destinés à une autre machine de fonctionner sur le matériel Microsoft. Il s’agit d’un travail de compatibilité logicielle, dont le résultat visible peut masquer une importante complexité technique.

L’auteur n’aurait communiqué ni explication détaillée ni lien de téléchargement avec sa démonstration. Cette absence limite la possibilité de reproduire exactement l’expérience à partir des seules informations transmises. Elle empêche également d’établir les conditions précises dans lesquelles les jeux ont été exécutés.

Pour le lecteur, la conclusion reste circonscrite : des images présentent plusieurs titres en fonctionnement, tandis que les performances générales et les conditions de reproduction restent à documenter.

Le mode développeur change la lecture cyber

L’élément déterminant concerne le cadre d’exécution. Selon le récit fourni, l’émulateur utilise le mode développeur de la Xbox Series X. Ce fonctionnement crée un environnement isolé destiné à accueillir des applications, sans que la démonstration soit présentée comme un jailbreak de la console.

Cette différence évite une confusion fréquente entre deux situations techniques. Exécuter un logiciel dans un espace prévu pour le développement ne démontre pas, à lui seul, une rupture des protections du système. Rien dans les informations transmises n’établit une exploitation de vulnérabilité, une prise de contrôle générale de la Xbox ou un accès à ses composants protégés.

L’intérêt cyber du sujet réside précisément dans cette frontière. Une console peut accueillir un usage inattendu à travers une fonctionnalité de développement, tout en conservant une séparation entre cet espace et son fonctionnement habituel. La présence d’un émulateur ne constitue donc pas une preuve suffisante de compromission.

Le texte initial évoque également un frein financier, lié à l’activation et à l’inscription au programme développeur Microsoft. Aucun tarif ni détail sur les conditions applicables n’est fourni. Il serait ainsi prématuré de conclure que ce seul facteur empêchera une diffusion plus large. Le coût représente une contrainte annoncée, sans permettre de prévoir l’adoption du projet.

Le rapprochement avec la PlayStation 5 demande la même rigueur. Les articles mentionnés dans le document transmis évoquent une réponse de Sony au piratage et l’utilisation de Xbox Cloud Gaming sur une PS5 modifiée. Leurs pages n’ont pas pu être consultées lors de la vérification. Ces références ne permettent donc pas de préciser ici les mécanismes concernés ni d’établir une équivalence avec l’expérience sur Xbox.

La distinction entre émulation locale, accès à un service distant et modification d’une console reste essentielle pour comprendre ce que montre réellement chaque démonstration.

Une puce mémorise les mouvements de l’eau

À Yale, des chercheurs explorent une mémoire actionnée par des fluides, une piste pour piloter des robots souples dans des environnements perturbant le fonctionnement de l’électronique.

Stocker une information grâce à un écoulement devient possible dans une puce microfluidique expérimentale. Des fibres flexibles, installées dans des canaux microscopiques, changent de position sous la pression du liquide. Leurs deux configurations stables peuvent représenter les valeurs binaires zéro et un. L’état conservé influence ensuite la circulation du fluide, donnant au dispositif une mémoire physique de son fonctionnement précédent. L’application envisagée concerne notamment les robots souples, avec l’objectif de concevoir un contrôleur entièrement fluidique.

Des fibres flexibles pour conserver une information

Dans ce dispositif, le support de l’information se trouve dans la configuration des fibres. Le liquide exerce une pression, déplace ces éléments souples et modifie ainsi les passages disponibles dans le réseau. La mémoire correspond donc à une organisation physique, produite par les écoulements précédents.

Le principe repose sur deux positions stables. Une fibre peut occuper l’une ou l’autre, chacune étant susceptible de représenter une valeur binaire. Cette correspondance avec zéro et un permet de rapprocher le mécanisme d’un élément de mémoire informatique.

La distinction compte. Le mouvement des fluides provoque ici le changement d’état, sans commutation électronique de chaque élément. Parler d’une « puce électronique qui mémorise avec de l’eau » entretient donc une ambiguïté sur la nature de l’expérience. Il s’agit d’une puce microfluidique dont les structures flexibles assurent la fonction de mémoire. La présentation officielle de Yale confirme les travaux et précise plusieurs détails du texte initial. Les chercheurs cités sont Abhineet Rajput et Amir Pahlavan. La dimension comparée à la moitié de l’épaisseur d’un cheveu concerne la profondeur des canaux. L’université a présenté cette recherche le 12 octobre 2026.

L’intérêt ne se limite pas à faire basculer une fibre isolée. Les éléments peuvent interagir : leurs positions respectives influencent le comportement du réseau. Une modification locale participe alors à une organisation collective, où l’information dépend à la fois des configurations individuelles et de leurs relations. Cette interaction donne une autre portée au dispositif. Le réseau conserve une trace de son passé, qui intervient dans sa réponse aux écoulements suivants. La mémoire devient ainsi une propriété du fonctionnement physique de l’ensemble, au lieu d’être uniquement associée à un composant chargé d’enregistrer des données.

Un contrôleur fluidique envisagé pour les robots souples

La robotique souple constitue l’application mise en avant. L’objectif serait d’intégrer cette mémoire à une commande utilisant elle-même des fluides. Le dispositif pourrait alors participer au pilotage d’une machine dont le fonctionnement s’appuie sur des variations de pression et sur la circulation dans des canaux. Amir Pahlavan envisage un contrôleur entièrement fluidique jouant le rôle de « cerveau » pour un robot souple. Cette formule décrit une fonction de commande recherchée. Elle ne suffit pas à établir qu’un robot autonome complet a déjà été réalisé à partir de cette puce.

Les environnements soumis à de fortes interférences électromagnétiques expliquent notamment l’intérêt de cette approche. Lorsque ces perturbations compliquent l’utilisation de composants électroniques classiques, une commande reposant sur des mécanismes fluidiques pourrait offrir une autre voie. Cette possibilité reste une perspective d’application, à distinguer de performances démontrées en conditions réelles. La portée de l’annonce doit également rester proportionnée aux informations disponibles. Les chercheurs ne fournissent aucune capacité de stockage, vitesse d’écriture ou durée de conservation permettant une comparaison avec les mémoires informatiques courantes. Il ne précise pas davantage les dimensions d’un futur contrôleur complet ni ses contraintes d’intégration. Ces absences empêchent de présenter le dispositif comme un successeur des supports de stockage actuels. Elles laissent néanmoins apparaître son objectif propre : conserver un état au sein d’un mécanisme susceptible de contribuer directement à la commande d’une machine.

IA et réflexion : l’autonomie à l’épreuve de ChatGPT

Une étude portant sur 1 222 participants montre qu’après une assistance par ChatGPT, certains réussissent moins bien et renoncent davantage lorsque l’outil devient indisponible, interrogeant notre autonomie intellectuelle.

L’intelligence artificielle facilite la résolution d’un exercice sans garantir que son utilisateur saura ensuite le réaliser seul. Des expériences rapportées par l’Université de Californie à Berkeley mettent en évidence ce décalage. Des participants disposant de ChatGPT réussissaient initialement mieux certaines tâches. Après le retrait de l’assistant, leur précision diminuait et les abandons augmentaient. Les exercices concernaient les fractions et la compréhension écrite. Ces observations interrogent la place des réponses automatiques dans l’apprentissage, ainsi que la préservation de l’effort personnel. Elles invitent toutefois à distinguer une baisse immédiate de performance d’une dégradation durable des capacités de réflexion.

Réussir avec une IA ne garantit pas de réussir seul

Le moment décisif survient lorsque l’assistance disparaît. Jusqu’alors, les participants peuvent demander un indice, vérifier leur démarche ou obtenir directement une solution. L’exercice avance, la réponse arrive et le résultat semble confirmer l’efficacité du dispositif. Une fois ChatGPT retiré, chacun doit reprendre le raisonnement à son compte.

Les expériences présentées réunissent 1 222 personnes. Dans un test consacré aux fractions, un groupe travaille sans assistance, tandis qu’un autre bénéficie de l’outil conversationnel. Les utilisateurs accompagnés obtiennent d’abord de meilleurs résultats. Après le douzième problème, l’accès à ChatGPT est interrompu. Leur réussite recule alors rapidement, et ils renoncent plus souvent aux questions suivantes. Le compte rendu institutionnel confirme cette évolution de la précision et de la persévérance.

Cette succession est essentielle pour comprendre le résultat. Le bénéfice initial concerne une performance obtenue avec une aide disponible. La phase suivante mesure la capacité à poursuivre une activité après son retrait. Confondre ces deux situations reviendrait à attribuer automatiquement à l’utilisateur une maîtrise qui dépendait peut-être, en partie, de l’assistant.

Une autre expérience, consacrée à la compréhension écrite, fait apparaître une tendance comparable. Le phénomène rapporté dépasse donc le seul calcul de fractions. Il concerne aussi une activité dans laquelle il faut lire, interpréter et choisir une réponse.

Pour autant, le titre affirmant que toute utilisation, même minimale, entrave le développement de la pensée dépasse ce que ces éléments permettent de conclure. Les observations décrivent des comportements dans des tâches précises, après une modification des conditions de travail. Elles ne suffisent pas à établir une diminution générale de l’intelligence, ni une perte irréversible de compétences. La distinction protège la portée du résultat. Une difficulté à continuer seul après une assistance mérite d’être examinée pour elle-même. Il n’est pas nécessaire de la transformer en verdict sur l’ensemble des usages de l’IA pour en comprendre l’enjeu.

Préserver l’effort qui construit la compréhension

Les auteurs mettent en avant la notion de « lutte productive ». L’expression désigne l’effort nécessaire pour progresser face à une difficulté, comprendre un problème et construire ses propres capacités. Chercher, hésiter et reprendre une démarche constituent alors une partie de l’apprentissage.

Une réponse immédiate peut supprimer cette étape. L’utilisateur dispose du résultat attendu sans avoir nécessairement parcouru le chemin qui permettrait de le retrouver. La tâche est terminée, tandis que l’acquisition de la méthode reste incertaine.

L’explication avancée porte également sur le rapport au temps. À force de recevoir une solution en quelques secondes, une recherche personnelle plus longue pourrait devenir difficile à accepter. Les auteurs envisagent ainsi que l’habitude de l’immédiateté réduise la disposition à persévérer. Cette interprétation doit rester distincte du constat expérimental lui-même.

La différence entre un indice et une réponse complète prend ici toute son importance. Le premier peut laisser à l’apprenant une part du travail intellectuel. La seconde peut lui permettre de passer directement à la suite. Dans les deux cas, l’interface fournit une assistance, avec une place différente accordée au raisonnement personnel.

Les auteurs ne demandent pas de renoncer à l’intelligence artificielle. Ils défendent un usage de mentorat, destiné à accompagner la compréhension plutôt qu’à livrer systématiquement une solution. L’objectif consiste à conserver une activité intellectuelle chez la personne assistée.

Cette interrogation touche particulièrement l’enseignement. Un exercice réussi avec ChatGPT ne renseigne pas, à lui seul, sur ce que l’élève ou l’étudiant saura reproduire en autonomie. Le résultat visible et la compétence acquise doivent être examinés séparément.

La recherche scientifique est également concernée dans le texte fourni. Déléguer l’analyse et la recherche de réponses pose la question du maintien des compétences mobilisées pour découvrir. Il s’agit ici d’une inquiétude exprimée par les auteurs, et non d’un effet directement démontré sur la production scientifique.

Trente Mac mini font revivre le Cray-1

Un musée espagnol a construit une réplique du Cray-1 avec trente anciens Mac mini, une installation qui explique comment plusieurs ordinateurs peuvent unir leurs capacités de calcul.

Le Cray-1 revient sous une forme inattendue. Cinquante ans après son arrivée en 1976, ce supercalculateur emblématique possède une réplique grandeur nature au Musée de l’histoire de l’informatique, en Espagne. Sa structure accueille trente Mac mini, principalement commercialisés en 2012, réunis pour travailler ensemble. Le projet a demandé dix-huit mois de préparation et célèbre également le cinquantième anniversaire d’Apple. Les performances annoncées atteignent jusqu’à 1,5 téraflops sur des calculs matriciels. Cette installation pédagogique permet surtout de comprendre le calcul distribué, tout en rappelant ce que représentait Cray dans l’histoire des machines conçues pour traiter les problèmes scientifiques les plus exigeants.

Cray, un nom majeur du calcul scientifique

Avant de désigner cette étonnante reconstruction, Cray renvoie à un constructeur spécialisé dans les supercalculateurs. Ces ordinateurs sont conçus pour exécuter des calculs particulièrement lourds, avec des applications scientifiques, industrielles et stratégiques. Le nom vient de Seymour Cray, ingénieur américain qui a fondé Cray Research en 1972. Le Cray-1, livré en 1976, est devenu l’une des machines les plus reconnaissables de cette industrie.

Son apparence contribue à sa célébrité. Une structure incurvée, accompagnée d’une banquette, lui donne une silhouette inhabituelle pour un ordinateur. Cette disposition répondait à des contraintes techniques précises. La proximité des composants permettait de raccourcir les liaisons électriques et de limiter les délais de transmission des signaux. Les sièges dissimulaient notamment les alimentations électriques.

Le Cray-1 reposait sur le traitement vectoriel, une architecture adaptée à l’application d’opérations sur des séries de données. Ses usages comprenaient la conception aéronautique, les simulations nucléaires et la cryptographie. Pour les lecteurs intéressés par le renseignement, cette dernière application rappelle le lien ancien entre puissance informatique et traitement de problèmes stratégiques.

La réplique espagnole reprend son enveloppe à l’échelle réelle. À l’intérieur, le travail est confié à des ordinateurs Apple beaucoup plus récents. Il faut donc distinguer la reproduction visuelle du supercalculateur et son architecture informatique. L’installation ne restaure pas les circuits historiques du Cray-1 et ne permet pas, à elle seule, d’affirmer qu’elle reproduit son fonctionnement logiciel. Ce choix sert l’objectif de l’exposition. Les visiteurs peuvent observer comment une tâche de calcul change de dimension lorsqu’elle est répartie entre plusieurs machines. La silhouette historique attire le regard ; les ordinateurs qu’elle abrite rendent visible un principe essentiel du calcul contemporain.

Trente ordinateurs coordonnés dans une même structure

D’après les caractéristiques rapportées dans le texte fourni, l’ensemble comprend cinq Mac mini équipés de processeurs Intel Core i7 à quatre cœurs et vingt-cinq modèles dotés de Core i5 à deux cœurs. L’addition donne soixante-dix cœurs physiques, soit vingt pour les premiers et cinquante pour les seconds. La majorité des appareils datent de 2012. Sur une épreuve de multiplication matricielle, la configuration aurait atteint 1,3 téraflops. Un précédent fonctionnement mobilisant tous les cœurs aurait permis d’obtenir 1,5 téraflops. Ces valeurs décrivent les performances annoncées pour cette charge de travail particulière.

Le Cray-1 d’origine affichait une puissance maximale théorique d’environ 160 mégaflops. La comparaison avec les résultats de la réplique demande donc de la prudence : un plafond théorique et une mesure issue d’un test spécifique ne permettent pas d’établir directement un classement entre les deux architectures. Le musée rapproche deux générations informatiques, sans effacer leurs différences.

Un Mac mini principal assure la coordination des autres ordinateurs, qui fonctionnent sous macOS Mojave 10.14. Les échanges reposent sur MPI, une interface permettant aux programmes répartis sur plusieurs machines de communiquer. Chaque ordinateur constitue un nœud du cluster. L’enjeu consiste à organiser leur coopération pour qu’ils contribuent à un même calcul.

La construction doit également évacuer la chaleur. Les Mac mini sont installés verticalement, sur des supports en aluminium, dans une structure en acier. Cette disposition favorise la convection naturelle et évite l’ajout de ventilateurs au châssis. Elle ne signifie pas que les ventilateurs internes des ordinateurs ont disparu. Le niveau sonore annoncé se situe autour de 30 à 33 décibels.

Le musée envisage ensuite une installation réunissant soixante-dix à quatre-vingts Mac mini équipés de puces M4. Il affiche l’ambition de rejoindre le TOP500 des supercalculateurs. À ce stade, il s’agit d’un objectif annoncé.

Un Apple I vendu aux enchères à un prix record

L’année 1976 occupe également l’actualité des collectionneurs. Un Apple I encore fonctionnel, connu sous le nom de « Hatfield », a été vendu chez Bonhams pour 1 148 200 dollars, frais compris, soit environ 1,02 million d’euros. Selon la maison de ventes, il s’agit d’un record mondial aux enchères pour un Apple I commercialisé, une précision qui évite de confondre cette catégorie avec les prototypes et exemplaires particuliers. La vente s’est achevée le 14 octobre 2026, après vingt-huit minutes de compétition entre deux enchérisseurs.

Cet ordinateur porte la signature de Steve Wozniak sur sa carte mère. Son histoire est documentée jusqu’à son premier propriétaire, Fred Hatfield, dont il conserve le nom. Le lot comprend un écran, un clavier, une alimentation électrique ainsi que plusieurs documents, notamment un manuel et les instructions de l’interface cassette.

Une lettre signée par Steve Jobs en 1978 accompagne surtout la machine. Le cofondateur d’Apple proposait à Hatfield de restituer sa carte mère dans le cadre d’un échange vers un Apple II. Le propriétaire a décliné cette proposition, conservant ainsi son ordinateur de première génération. Bonhams souligne qu’il appartient aux moins de soixante-quinze Apple I authentifiés encore connus, dont une fraction seulement demeure opérationnelle.

Avec ses 8 Ko de mémoire vive et son processeur MOS Technology 6502, l’Apple I appartient à une autre branche de l’histoire informatique que le Cray-1. Le premier incarne les débuts d’Apple et de la micro-informatique ; le second, la recherche de performances pour les calculs scientifiques. Cinquante ans plus tard, l’un devient une pièce de collection à sept chiffres, tandis que la silhouette de l’autre accueille trente ordinateurs personnels réunis en cluster.