Les décideurs IT de dix pays mettent en évidence les pertes financières et les préoccupations réglementaires liées à aux logiciels malveillants, au phishing, aux vols d’identifiants et aux piratages d...
Peut-on se passer de l’e-mail dans le cadre de ses activités professionnelles ? Pratique et instantanée, la communication par e-mail s’est imposée au quotidien dans l’entreprise. Certaines études éval...
Les pirates spécialisés dans la Fraude au président semblent s’intéresser avec grand interet aux entreprises Québecoises. L’Autorité des marchés financiers, l’organisme de réglementation et d’en...
Une norme internationale – ISO 20488 – se prépare et la France est en tête de pont. Le comité technique international de normalisation « réputation en ligne » (ISO) a été créé à l’initiati...
La très prochaine Réglementation Générale de l’Union Européenne sur la Protection des Données, prévue pour la fin de l’année, concerne toutes les entreprises disposant de bases de données person...
65 % des consommateurs adultes se déclarent peu enclins à poursuivre leurs relations commerciales avec des entreprises ayant subi une faille touchant aux données financières. Selon une nouvelle étude ...
Aujourd’hui Internet est le principal vecteur de menaces pour l’entreprise, qu’il s’agisse de menaces massives ou ciblées. Cela concerne toutes les formes d’utilisation d’Internet, aussi b...
Une semaine après la révélation du bug Heartbleed, de nombreux rapports ont fait part de l’exploitation de la faille de sécurité et de cyber-attaques ciblant cette vulnérabilité. Bien que les fabrican...
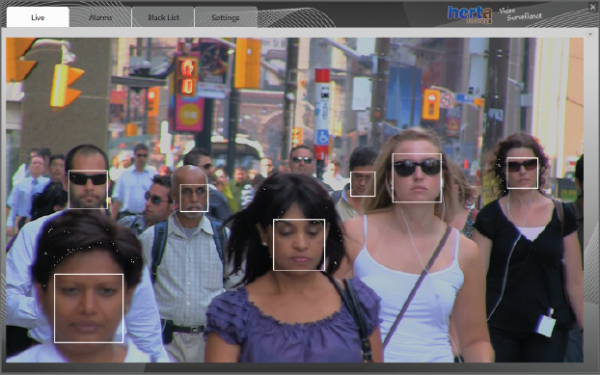
Après l’affaire PRISM de l’été 2013 et la joute entre Google et la CNIL (Commission Nationale Informatique et Liberté) en France, la collecte et l’utilisation de données digitales personnelles o...
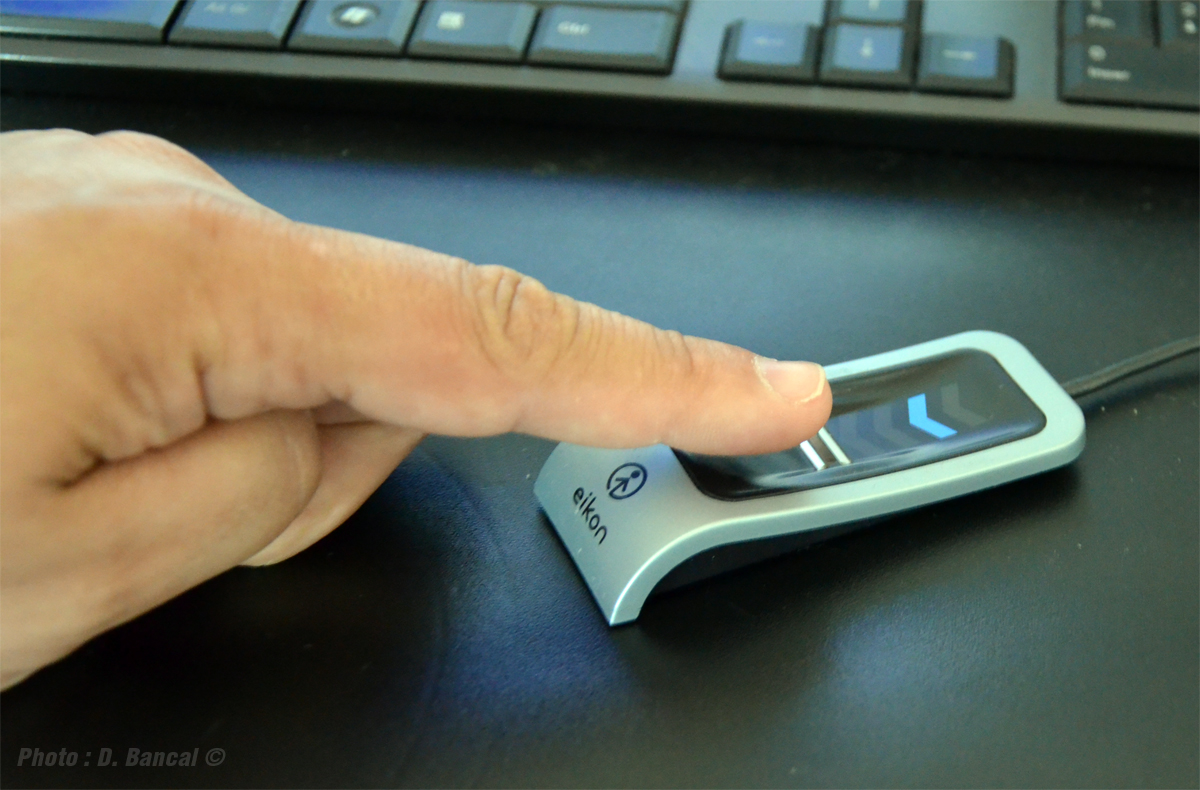
La PME française Alise poursuit avec succès l’équipement biométrique RCM (reconnaissance du contour de la main) des restaurants scolaires des établissements du second degré. Datasecuritybreach.fr a ap...