Archives par mot-clé : wordpress

Ghostscript : un PDF piégé peut compromettre un serveur

Une faille critique de Ghostscript expose les serveurs traitant des PDF à une exécution de code, mais les essais montrent une exploitation dépendante de l’environnement ciblé.

Un document téléversé peut déclencher davantage qu’un simple enregistrement sur disque. Lorsqu’un serveur transforme un PDF en miniature, il peut solliciter Ghostscript, un composant de traitement documentaire touché par la vulnérabilité CVE-2026-39919. Cette corruption de mémoire concerne le traitement de certaines images JPEG 2000 intégrées aux documents. Les chercheurs ont obtenu une exécution de code sur un serveur WordPress préparé pour leurs essais. Cependant, leurs deux fichiers de démonstration n’ont produit aucune exécution de code lors de 10 240 tentatives sur dix autres environnements Linux. Un correctif existe depuis septembre 2026.

Une miniature de PDF comme point d’entrée

Ghostscript travaille souvent en coulisses. Cet interpréteur de documents PDF et du langage PostScript intervient dans le rendu des pages, la production d’aperçus ou l’optimisation des fichiers. Des applications comme ImageMagick, GIMP, Inkscape et Scribus l’utilisent, tout comme certaines configurations du système d’impression CUPS. Sa présence dépasse donc largement le périmètre des sites Internet.

Dans WordPress, la chaîne de traitement peut associer l’extension PHP Imagick, ImageMagick et Ghostscript pour fabriquer une miniature du PDF déposé dans la médiathèque. Le fichier fourni par un utilisateur atteint alors un programme installé sur le serveur. C’est cette opération de conversion qui rend la vulnérabilité accessible, lorsque les conditions techniques nécessaires sont réunies.

Des spécialistes ont découvert le problème le 23 août 2026. Le défaut est un débordement de tampon dans le tas, une zone de mémoire utilisée pendant l’exécution du logiciel. Il apparaît lors du traitement de PDF spécialement conçus contenant une image JPEG 2000.

L’erreur concerne des images dont les composantes présentent des résolutions différentes et utilisent moins de huit bits par valeur. Ghostscript calcule incorrectement l’espace mémoire nécessaire. Dans la démonstration décrite, le programme peut écrire 1 024 octets dans un tampon prévu pour seulement 256 octets. Cette écriture hors limites corrompt la mémoire et ouvre potentiellement la voie à l’exécution de code arbitraire.

Les versions concernées vont de Ghostscript 9.21 à 10.07.1, sous réserve de la présence du chemin de décodage vulnérable et des correctifs éventuellement intégrés par les distributions. Les environnements examinés comprenaient Debian, Ubuntu, Fedora, Alpine, AlmaLinux ainsi qu’un instantané de l’image Docker officielle de WordPress. Tous contenaient le code défectueux au moment des tests.

Cette présence ne signifie cependant pas que chaque installation peut être compromise avec le même document. Les chercheurs ont préparé deux preuves de concept, puis effectué 10 240 tentatives sur dix environnements Linux distincts. Aucune n’a abouti à une exécution de code en dehors de la construction logicielle correspondante.

A noter que les changements de polices, de paramètres linguistiques, de configuration des fontes et d’une bibliothèque système n’étaient pas des prérequis à réunir pour réussir. Les chercheurs ont modifié séparément ces éléments en conservant le même exécutable Ghostscript. L’exploitation restait possible dans les quatre configurations, avec une réussite intermittente. Leurs résultats soulignent surtout l’importance de la construction exacte du programme ciblé.

Des conditions précises et un correctif disponible

Pour WordPress, quatre conditions doivent se cumuler. Un attaquant doit pouvoir transmettre un PDF, anonymement ou depuis un compte disposant de faibles privilèges. Le site doit ensuite produire un aperçu du document. Cette conversion doit effectivement passer par Ghostscript, selon les logiciels installés et leurs politiques de sécurité. Enfin, le programme doit encore contenir le code vulnérable.

WordPress n’autorise pas, par défaut, les visiteurs anonymes à déposer des documents dans sa médiathèque. La présence du logiciel ou d’une image Docker concernée ne suffit donc pas à démontrer une exposition anonyme. Il faut examiner le parcours réel du fichier, depuis son téléversement jusqu’à son éventuel traitement.

Le périmètre dépasse néanmoins cette seule plateforme. Toute application qui transmet des PDF non fiables à une version vulnérable de Ghostscript peut présenter une surface d’exposition. La question opérationnelle porte ainsi sur les conversions réellement effectuées, y compris lorsque l’utilisateur ne voit qu’un formulaire de dépôt ou une miniature.

Artifex a corrigé CVE-2026-39919 avec la version finale 10.08.0, publiée le 8 septembre 2026. Des corrections ont également été reportées dans certaines branches antérieures. Un numéro de version ancien ne permet donc pas, à lui seul, de conclure que le paquet installé reste vulnérable. La révision complète et les informations du fournisseur sont déterminantes.

Faille critique dans King Addons : des sites WordPress pris pour cibles

En 24 heures, plus de 160 attaques ont visé le plugin King Addons pour Elementor, exposant des milliers de sites WordPress à un risque de piratage complet.

Les chercheurs en sécurité de Wordfence ont détecté une vague d’exploitations massives de la vulnérabilité CVE-2025-8489 affectant le plugin King Addons for Elementor. Ce module, utilisé sur plus de 10 000 sites WordPress, contenait une faille d’élévation de privilèges permettant à un attaquant non authentifié de créer des comptes administrateurs.

Une faille critique exploitée à grande échelle

Selon Wordfence, les premières attaques ont été observées le 1er novembre 2025, avec 162 tentatives bloquées en 24 heures. La faille provenait d’une erreur dans la gestion des rôles lors de l’inscription d’utilisateurs. En exploitant cette faille, les pirates pouvaient obtenir les droits d’administrateur, installer des extensions malveillantes, modifier le contenu ou rediriger le trafic du site. Classée 9,8 sur 10, la vulnérabilité a été jugée critique par le système CVSS.

Les versions concernées vont de 24.12.92 à 51.1.14. Le correctif a été publié dans la version 51.1.35 et confirmé stable à partir de la 51.1.37. Les administrateurs doivent impérativement effectuer la mise à jour.

Ne manquez pas nos dernières actualités sur Google Actualités. Ajoutez-nous comme source préférée sur Google. Suivez-nous

Un risque étendu pour les petites structures

King Addons, extension populaire pour Elementor, est très utilisé par les petites entreprises et les sites personnels, souvent peu surveillés. Ce profil en fait une cible idéale pour les campagnes automatisées de piratage. Les attaquants n’ont besoin d’aucune interaction préalable pour exploiter la faille, ce qui favorise la propagation rapide du code malveillant.

Les incidents signalés montrent que les sites non mis à jour peuvent être compromis en quelques minutes. Une fois le contrôle obtenu, les assaillants peuvent injecter des scripts, détourner le référencement SEO, ou héberger des malwares. Wordfence souligne que la plupart des attaques recensées sont menées depuis des infrastructures déjà utilisées pour d’autres campagnes contre des plugins vulnérables.

Réaction et recommandations

Les développeurs de King Addons ont diffusé une mise à jour corrective dès la découverte de la faille. Wordfence recommande aux utilisateurs de vérifier leur version et de renforcer la sécurité via une solution de protection applicative (WAF). Les administrateurs doivent aussi examiner les comptes récents créés sur leur site et supprimer tout utilisateur suspect.

L’incident illustre une fois encore la vulnérabilité de l’écosystème WordPress, où la sécurité repose largement sur la vigilance des webmasters. Malgré les alertes répétées, nombre de sites tardent à appliquer les correctifs, laissant un vaste champ d’action aux cybercriminels.

Cette nouvelle faille montre combien la maintenance proactive est cruciale pour l’intégrité des sites WordPress. Les campagnes d’exploitation automatisées se multiplient : combien de temps avant qu’elles visent les plateformes plus critiques ?

Boostez votre cybersécurité avec notre service de veille ZATAZ.
Alertes, surveillance et infos exclusives pour anticiper les menaces. Découvrir le service

Sources

Vulnérabilité critique pour 1 million de site sous WordPress

Une vulnérabilité critique d’injection SQL dans le populaire plugin LayerSlider pour WordPress pourrait être utilisée pour extraire des informations sensibles des bases de données, telles que les hachages de mots de passe.

LayerSlider est un outil permettant de créer des sliders, des galeries d’images et des animations sur les sites WordPress. Le plugin est utilisé sur environ un million de sites Web. Le problème, identifié comme CVE-2024-2879 et avec un score CVSS de 9,8 [Trés grave], décrit un problème d’injection SQL qui affecte toutes les versions du plugin de 7.9.11 à 7.10.0. La vulnérabilité a été découverte par le chercheur en sécurité AmrAwad et corrigée dans la version 7.10.1 , publiée le 27 mars 2024. Pour divulgation responsable et découverte de la vulnérabilité, le spécialiste a reçu une récompense de 5 500 $.

Selon les experts de Wordfence, le problème a permis aux attaquants d’extraire des données confidentielles de la base de données de sites vulnérables. La vulnérabilité était liée au traitement du paramètre id dans la fonction du plugin ls_get_popup_markup. Étant donné que le paramètre id n’était pas correctement traité, les attaquants pouvaient injecter du code SQL malveillant dans des requêtes spécialement conçues, entraînant ainsi l’exécution de commandes, et l’exfiltration de données.

La structure des requêtes possibles réduisait l’attaque à une injection SQL aveugle dans le temps, c’est-à-dire que les attaquants devaient observer le temps de réponse pour obtenir les données de la base de données. Mais malgré ces limitations, CVE-2024-2879 permettait toujours de récupérer des informations de la base de données sans nécessiter d’authentification.

Une vulnérabilité corrigée dans le plug-in Advanced Custom Fields pour WordPress

Une faille de sécurité a été identifiée dans le plug-in Advanced Custom Fields pour WordPress, permettant l’insertion de code malveillant sur approximativement deux millions de sites web. Cela pourrait causer des préjudices aux sites eux-mêmes et à leurs utilisateurs.

Cette faille concerne spécifiquement les plug-ins Advanced Custom Fields et Advanced Custom Fields Pro, développés par Delicious Brains. Ces outils offrent aux administrateurs de sites WordPress une plus grande maîtrise sur leur contenu et leurs données.

Patchstack a révélé le 5 février qu’une attaque XSS (cross-site scripting) pouvait être menée via ces plug-ins. En termes simples, une attaque XSS consiste pour un agresseur à insérer du code, généralement dans une zone de texte sur un site web. Ce code est ensuite exécuté par le site. Bien que ce type d’attaque soit moins fréquent qu’il y a une décennie, il existe toujours des exceptions.

En exploitant cette faille, il serait possible d’exécuter du JavaScript à l’insu des visiteurs du site. Cela pourrait conduire au vol de données des visiteurs ou à la prise de contrôle du site entier, si l’utilisateur affecté est un administrateur du site.

Un correctif a été publié début avril pour résoudre ce problème. Depuis le 5 mai, Patchstack et Rafie Muhammad, le chercheur de Patchstack qui a identifié la faille, ont été autorisés à partager publiquement leurs découvertes. Pour remédier à la situation, les utilisateurs d’Advanced Custom Fields doivent mettre à jour leur version vers la 6.1.6 ou une version ultérieure. Cette vulnérabilité a été enregistrée sous le code CVE-2023-30777.

WordPress force la mise à jour en corrigeant une faille critique

Il y a quelques jours, le géant de l’Internet WordPress imposait une mise à jour d’un plugin populaire Ninja Forms. Une action salvatrice qui pose cependant question.

Le populaire plugin WordPress Ninja Forms souffrait, il y a encore quelques jours, d’une vulnérabilité critique. Une faille activement utilisée par les pirates informatiques.

Cet exploit malveillant permettait d’injecter du code arbitraire dans un site. L’espace web ainsi piégé pouvait permettre l’infiltration des machines des visiteurs, etc.

La vulnérabilité a été corrigée dans sa version 3.6.11.

Jusqu’ici, rien de bien nouveau ? Une faille et sa correction rapide.

Mais ce n’est pas la chose la plus intéressante et/ou inquiétante. Cette mise à jour forcée pour tous les utilisateurs montre aussi que WordPress aura été capable de prendre la main sur plus de 730 000 sites sans l’accord des administrateurs.

Et ce n’est pas la première fois. La faille d’un autre plugin, celui d’UpdraftPlus, avait été corrigée de la même façon avec l’injection du code corrigé sans l’accord des webmasters.

La question est de savoir maintenant s’il faut faire confiance dans un système qui, à tout moment, peut forcer des modifications et déployer du code dans des centaines de milliers de sites web de part le monde ?

A noter que j’ai repéré, dans un espace du darknet, une vente d’un 0day concernant un exploit pirate visant WordPress 5.9.0. « Cet exploit python permet l’exécution de code à distance, fonctionne avec les installations par défaut et ne devrait pas nécessiter d’authentification ou d’interaction avec l’utilisateur. » explique le pirate. Mise à prix de ce tour de passe-passe : 0.35 BTC. Un peu plus de 6 600 euros au moment de l’écriture de cet article.

Panama Papers : le résultat d’une sécurité informatique négligée

Sécurité informatique négligée – Le monde financier, politique et juridique a été bouleversé par les Panama Papers. Mais comment a-t-il été possible de voler 2,6 To de données appartenant à Mossack Fonseca ?

Au delà de l’affaire fiscale, politiciens, industriels et autres personnalités auraient utilisé des entreprises offshore pour réaliser de l’optimisation, Mossack Fonseca est aussi une affaire de sécurité informatique ! Même si nous n’avons encore aucune certitude sur la manière dont la fuite s’est précisément produite, c’est tout de même 2,6 To de données qui ont été volées chez Mossack Fonseca. Le cabinet-conseil juridique a déclaré que les données ont été volées à partir d’un serveur email attaqué, sans donner davantage de détails.

Plusieurs experts se sont penchés sur la question. Regardons quelques dérapages de cette sécurité informatique négligée :
Mossack Fonseca utilise WordPress pour son site internet. Comme nous le savons, il est important de mettre à jour les sites internet WordPress régulièrement à cause des failles qui ressortent très souvent. La version utilisée mi-avril a été mise à jour la dernière fois il y a cinq mois.
Le serveur WordPress utilisait le même serveur que la base de  données contenant tous les fichiers client.
Le site internet de Mossack Fonseca utilise un plug-in WordPress propice aux fuites : Revolution Slider. Le plug-in a été attaqué régulièrement depuis 2014. Même sanction pour son application dédiée aux offres d’emploi. Une révélation de ZATAZ.
Les détails d’identification du serveur mail étaient stockés en texte dans un autre plug-in WordPress.
Il y avait un portail où les clients pouvaient s’identifier. Une version de Drupal propice aux fuites était utilisée à ces fins et contenait 25 vulnérabilités différentes. Drupal n’a pas été mis à jour depuis 2013.
Le serveur email de Mossack Fonseca n’a pas été mis à jour depuis 2009 et contenait par conséquence beaucoup de failles de sécurité.
Le protocole hasardeux SSL v2 était utilisé pour le portail client.
Le site était vulnérable aux injections SQL.
Les mails n’étaient pas chiffrés.
Différents experts émettent également l’hypothèse qu’un espionnage interne pourrait être à l’origine de la fuite.

Même s’il est difficile de savoir si une ou plusieurs de ces failles ont été utilisées dans l’attaque, il parait évident que la sécurisation des informations du cabinet de conseil était trop faible. Mais le vol de données est un symptôme qui est présent dans tous les secteurs. D’une manière générale, la sécurité de l’information et l’informatique est bien souvent le parent pauvre des entreprises. Les directives de protection des données de la commission européenne qui vont rendre illégales l’attitude laxiste face à la sécurité des informations, ne peut qu’être bénéfiques. Même si l’on peut craindre qu’il n’y ait aucune action des entreprises jusqu’à ce que tombent les premières amendes.

WordPress ou lorsque la moitié des sites Web du Net sont vulnérables

Le 21 avril, WordPress a émis un avis de sécurité critique et « vivement encouragé » ses utilisateurs à mettre à jour « immédiatement » leurs sites Web. En règle générale, l’utilisation de ces termes alarmants est symptomatique d’une menace majeure. Et c’était effectivement le cas.

WordPress domine tellement le marché des CMS que près de 50% de l’ensemble des sites Web s’appuient sur ce système de gestion de contenu. Ce récent avis de sécurité résout de nombreuses vulnérabilités dont certaines étaient critiques puisqu’un attaquant pouvait obtenir un accès administrateur pour n’importe lequel des millions de sites Web fonctionnant sous WordPress. La vulnérabilité la plus sensible affecte la version 4.1.1 de WordPress et les versions antérieures.

Pour commencer, MySQL prend des libertés avec UTF-8

Le chercheur Cedric Van Bockhaven a découvert que le jeu de caractères UTF-8 utilisé par MySQL ne supportait que des caractères encodés sur 3 octets, ce qui est plus que suffisant pour la plupart des langues modernes (BMP), mais pas assez pour les caractères supplémentaires (SMP) tels que le superbe cheval de manège (U+1F3A0) ou le joli petit poussin vu de face (U+1F425) …

Si vous tentez d’insérer une chaîne de caractères contenant l’un de ces magnifiques animaux dans une colonne de type UTF-8, MySQL tronquera la chaîne de caractères après le caractère encodé sur 4 octets et avertira l’administrateur de la présence d’une «Incorrect string value». Le seul moyen de prévenir ce type d’insertion est de configurer MySQL en mode strict, ce qui n’est pas le cas par défaut.

Malheureusement, le fonctionnement de WordPress est basé sur MySQL et le CMS n’utilise pas le mode strict.

Ensuite, on exploite la faille

Lorsqu’on parle de troncation, le Cross-site Scripting (XSS) n’est jamais très loin. M. Van Bockhaven a découvert que le même comportement de troncation UTF-8 permettait d’exploiter la fonctionnalité de commentaires de WordPress et d’insérer des scripts, quel que soit le thème WP. Le chercheur a pu modifier les mots de passe, créer un nouveau profil administrateur et exécuter à peu près n’importe quelle action sur le CMS.

Un autre exploit a été révélé le lendemain à partir du même problème de troncation. Jouko Pynnönen a en effet découvert que la taille des entrées du type TEXT de MySQL est limitée à 64 kilo-octets. Un très long commentaire sera donc tronqué tout comme le caractère encodé sur 4 octets de M. Van Bockhaven et avec les mêmes conséquences. Pour résoudre cette deuxième vulnérabilité, WordPress a publié un nouvel avis de sécurité (4.2.1)


Ensuite, WordPress corrige

L’équipe chargée de la sécurité de WordPress a résolu le problème UTF-8 via la mise à jour 4.1.2 du 21 avril qui prend désormais pleinement en charge les caractères encodés sur 4 octets en modifiant le jeu de caractères MySQL utilisé par défaut dans WordPress en UTF-8MB4. Une semaine plus tard, une nouvelle mise à jour 4.2.1 réglait le problème de troncation lors de l’insertion de longs commentaires. Les vulnérabilités XSS liées à ces problèmes ne seront donc plus exploitables.

L’équipe a également résolu d’autres problèmes de sécurité concernant encore XSS dans une version plus ancienne de WordPress ainsi que celui de l’injection de codes SQL dans certains plug-ins vulnérables. Le 7 mai, l’équipe sécurité de WordPress publie une nouvelle version 4.2.2. Cette fois c’est une vulnérabilité de type DOM XSS qui cible le CMS… (Par Jerôme Clauzade, Qualys)

Possibilité de piratage via WordPress 4.2

Voilà une attaque informatique possible qui tombe en pleine période de vacances et autres ponts de ce début mai. Une faille permet de jouer de bien mauvaise façon avec les sites sous WordPress 4.2.

WordPress vient de combler une nouvelle faille. Cette dernière touche la nouvelle monture de ce CMS en version 4.2. Bilan, il est plus que conseillé de mettre à jour votre outil web (Laissez WP se mettre à jour automatiquement, NDR). Cette fois, l’exploit permettait de modifier le mot de passe de l’administrateur du site. Autant dire que cela fait désordre. La faille permettait aussi de créer des comptes avec les droits administrateur, de modifier ensuite les contenus du site. Vérifiez bien, d’ailleurs, qu’aucun pirate ne se soit amusé à installer une application malveillante dans vos pages.

Via un XSS et un bourrage d’informatique à la sauce Buffer Overflow (BoF), il était possible d’exécuter un code malveillant à partir de l’espace commentaire d’un WordPress. Jouko Pynnönen, qui a révélé la chose, indique que la faille touche WordPress 4.2, 4.1.2, 4.1.1, 3.9.3. et MySQL 5.1.53 et 5.5.41.

Protéger son site face aux cyber attaques

L’actualité récente a suscité une recrudescence des tentatives de piratage des sites internet. L’hébergeur Oceanet Technology vient de communiquer auprès de ses clients afin de sensibiliser ces derniers aux bonnes pratiques du web.

« Lorsque nous assurons l’administration système de votre serveur, nous mettons en œuvre les bonnes pratiques d’hébergement permettant de limiter les risques d’intrusion au niveau du système d’exploitation, explique l’entreprise Nantais. Toutefois, ces mesures ne sont pas suffisantes pour protéger l’application ou le site web hébergé.« 

Beaucoup de webmasters pensent que l’hébergeur est le rempart, la protection. C’est oublié les outils installés par les administrateurs des sites. Sont particulièrement visés les sites internet qui s’appuient sur des gestionnaires de contenu (CMS) tels que Joomla, WordPress, Drupal ou l’un des nombreux autres outils de ce type. En effet, lorsque ces outils ne sont pas maintenus à jour, les pirates peuvent profiter de failles connues pour déposer un contenu indésirable sur le site.

Comment le protéger

– En appliquant l’ensemble des mises à jour disponibles pour votre CMS
Cette opération est la plus simple et la plus pérenne. Elle vous immunise contre les failles connues et corrigées et vous permet de continuer à utiliser votre site dans les meilleures conditions. Si vous ne maîtrisez pas ces questions, n’hésitez pas à vous rapprocher du prestataire qui a réalisé votre site et pourra réaliser pour vous cette vérification.

– Par placement en lecture seule
Cette opération interdira toute modification du contenu de votre site, que ce soit par vous ou par un pirate éventuel. Naturellement, cette solution est peu souhaitable puisque vous ne pourrez plus modifier le contenu de votre site. Toutefois, s’il s’agit d’un site ancien dont le contenu n’évolue plus, cette solution vous permet de garantir que votre site demeurera en l’état. Si Oceanet Technology administre votre système, nous pouvons réaliser cette opération sur simple demande au support.

Lorsqu’un site est piraté, il arrive que celui-ci serve de pont pour porter atteinte à d’autres utilisateurs que ce soit au travers de campagnes de mails indésirables ou d’opérations de dénis de service. « Dans de telles circonstances, indique Oceanet Technology, nous n’avons d’autre choix que de suspendre l’activité du site compromis. » Bref, les mesures de prévention proposées ci-dessus sont donc importantes pour garantir la disponibilité de votre site.

Protéger votre wp-config.php de votre WordPress

Adrien Thierry, Gérant-Fondateur de la société française SERAUM vient d’éditer une petite option intéressante pour les utilisateurs de WordPress.

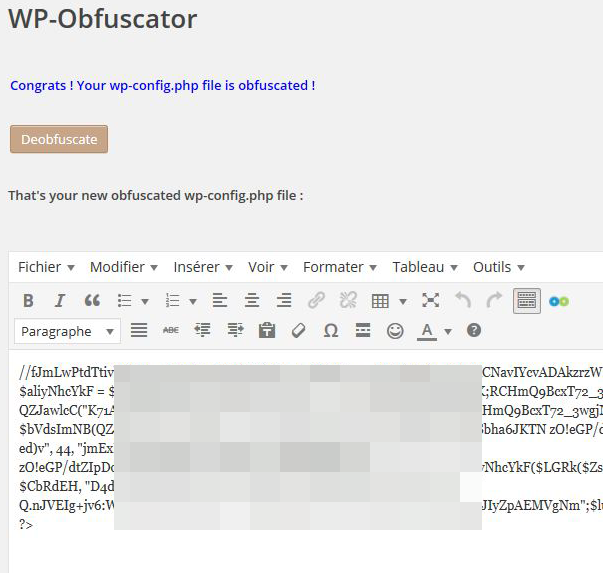
L’idée de l’application wp-obfuscator est de permettre de cacher un fichier sensible, le wp-config.php. L’application obfusque le contenu du document dédié à votre WordPress. Un fichier, malheureusement en texte clair. Dans les mains d’un malveillant, ce fichier pourrait permettre au pirate de récupérer suffisamment d’informations pour atteindre votre base de données. « Avec ce plugin, souligne à DataSecurityBreach.fr Adrien Thierry, en un clic, le wp-config.php est illisible, et le site toujours fonctionnel ». Ce nouveau plugin est hébergé sur le site de wordpress. Vous pouvez aussi installer directement cette option en vous rendant dans l’ongle Extension et chercheur dans le moteur de recherche dédié obfuscator d’Adrien Thierry.