Tous les articles par Damien Bancal

Damien Bancal, expert reconnu en cybersécurité Damien Bancal est une figure incontournable de la cybersécurité, reconnu à l’international pour son expertise et son engagement depuis plus de 30 ans. Fondateur de ZATAZ.com en 1989 (et DataSecurityBreach.fr en 2015), il a fait de ce média une référence majeure en matière de veille, d’alertes et d’analyses sur les cybermenaces. Auteur de 17 ouvrages et de plusieurs centaines d’articles pour des médias comme Le Monde, France Info ou 01net, il vulgarise les enjeux du piratage informatique et de la protection des données personnelles. Lauréat du prix spécial du livre au FIC/InCyber 2022, finaliste du premier CTF Social Engineering nord-américain (2023), et vainqueur du CTF Social Engineering du HackFest Canada (2024), il est reconnu pour sa capacité à allier pratique du terrain et transmission pédagogique. Le New York Times ou encore Le Big Data ont salué son parcours, et l’agence Tyto PR l’a classé parmi les 500 personnalités tech les plus influentes en 2023. Il est aujourd’hui 9ᵉ influenceur cyber en Europe. Chroniqueur à la radio et à la télévision (France Info, RTL, M6, Medi1...), il est également réserviste citoyen au sein de la Gendarmerie Nationale (Lieutenant-Colonel - Unité Nationale Cyber) et de l'Éducation Nationale (Hauts-de-France). Médaillé de la Défense Nationale (Marine) et des réservistes volontaires, il poursuit son engagement au travers de son entreprise veillezataz.com, lancée en 2022.

Eviter les Attaques DDoS

Une stratégie de défense multi-couches, une protection du serveur DNS et une visibilité sur l’ensemble de l’infrastructure IT épargneront les entreprises des conséquences et des coûts engendrés par des attaques par déni de services. (Par Christophe Auberger, Responsable Technique chez Fortinet pour Data Security Breach).

Au début, les attaques DDoS étaient de simples attaques par déni de services lancées à partir d’un seul ordinateur. Cependant, avec la prolifération des botnets, elles ont évolué pour devenir l’une des plus grandes menaces dans le monde de la sécurité. Verizon, dans son rapport annuel sur la Violation des Données 2012 (2012 Data Breach Investigations Report), a caractérisé ces attaques comme étant “plus effrayantes que les autres menaces, qu’elles soient réelles ou supposées.”

Le cabinet de recherche Stratecast dans une récente étude a également constaté que les attaques DDoS augmentent de 20% à 45% par an, les attaques DDoS applicatives connaissant, elles, une croissance à trois chiffres. Stratecast a ajouté que les attaques DDoS représentent l’un des outils de prédilection des hackers, souvent dans le cadre d’une stratégie d’attaques multi-techniques.

Plus récemment, les chercheurs ont constaté que les attaques DDoS ont évolué non seulement en termes de fréquence, mais également en termes de bande passante et de durée. Il y a 10 ans, par exemple, des attaques de 50 Gbps étaient observées quelques fois par an seulement. Dorénavant, de telles attaques peuvent se produire presque toutes les semaines.

En outre, les attaques sont plus intelligentes parce qu’elles sont dorénavant mieux maitrisées. Plutôt que de lancer un flux automatisé de données, les assaillants commencent une opération, puis peuvent adapter le type d’attaques ou la cible en fonction du résultat.

Les attaques DDos vont continuer à proliférer alors que de plus en plus d’entreprises autorisent les appareils mobiles au sein de leur réseau. L’équipe de recherche des menaces FortiGuard Labs de Fortinet a constaté que les botnets sur mobiles, tel que Zitmo, ont de nombreuses caractéristiques et fonctionnalités identiques aux traditionnels botnets sur PC. FortiGuard Labs prévoit qu’en 2013, de nouvelles formes d’attaques par déni de services apparaitront, tirant profit à la fois des appareils mobiles et PC.

Et, elles représentent d’énormes pertes. En plus des pertes de revenus dues à l’inaccessibilité, les entreprises doivent supporter les coûts liés à la remise en service et à l’analyse IT, la perte du rendement, les sanctions financières résultant des accords de SLA non tenus, ou encore à l’atteinte à la réputation de la marque.

L’évolution des attaques DDoS souligne l’urgence pour les entreprises à adopter une stratégie de sécurité appropriée. Il y a des mesures proactives que les organisations peuvent prendre pour renforcer les défenses et réduire le risque d’attaques. Plutôt que de viser à supprimer entièrement le trafic DDoS, une stratégie DDoS doit chercher à maintenir les services – en particulier les services critiques – avec un minimum d’interruption. Pour ce faire, les entreprises peuvent commencer par évaluer l’environnement réseau et définir un plan d’intervention. Entres autres, le plan devrait comprendre des efforts de remise en état et de sauvegarde, une surveillance supplémentaire, et des moyens pour restaurer le service aussi rapidement et efficacement que possible.

Pour la protection proactive, les trois principales étapes à suivre sont l’implémentation d’une stratégie de défense multi-couches, la protection des serveurs DNS et autres infrastructures critiques, ainsi que le maintien de la visibilité et du contrôle sur l’infrastructure IT.

Défense Multi-Couches

En matière de protection DDoS, une stratégie multi-couches est essentielle, impliquant des solutions dédiées sur sites, conçues pour combattre et minimiser les menaces provenant de n’importe quelle partie du réseau. Ces outils doivent fournir des techniques empêchant l’usurpation tout en permettant l’authentification des hôtes, le positionnement de seuils spécifiques pour les applications et le trafic, la vérification des protocoles et états, la mise en application des gabarits, les contrôles d’accès basés sur la géolocalisation et les listes noires/blanches.

Lorsqu’elles envisagent des solutions dédiées DDoS, les organisations doivent s’assurer que celles-ci leur permettront de détecter également les attaques DDoS applicatives et de bloquer efficacement tous les modèles et techniques des attaques DDoS, qu’ils soient classiques, génériques ou personnalisés. Egalement, ces solutions doivent « apprendre » à reconnaitre les types de comportement basés sur le flux du trafic, qu’ils soient acceptables ou anormaux. Ce profilage de trafic est essentiel car cela permet de détecter et de freiner plus rapidement les menaces tout en réduisant les faux positifs.

Pour une meilleure efficacité opérationnelle, les entreprises doivent également envisager des solutions DDoS qui offrent des fonctionnalités de virtualisation et de géo-localisation avancées.

Grâce à la virtualisation, les administrateurs des politiques peuvent établir et surveiller plusieurs domaines indépendants de politiques dans un seul dispositif, empêchant les attaques affectant un segment de réseau d’impacter les autres. Ce mécanisme est également efficace dans l’escalade de la défense – plutôt que de s’appuyer sur un seul ensemble de politiques, les administrateurs IT peuvent en définir plusieurs à l’avance, ce qui permet d’appliquer un ensemble de politiques plus rigoureux si les précédentes sont insuffisantes.

Les technologies de géolocalisation, d’autre part, permettent aux entreprises de bloquer le trafic malveillant en provenance de sources inconnues ou étrangères et suspectes. Cela réduit la consommation d’énergie et de charges sur les serveurs backend en éliminant le trafic des régions qui ne sont pas concernées par le marché et la couverture géographique de l’organisation.

Protéger les serveurs DNS

Dans la cadre d’une stratégie globale défensive, les organisations doivent protéger leurs infrastructures et actifs critiques. De nombreuses entreprises maintiennent leurs propres serveurs DNS pour assurer la disponibilité Web, cependant ces serveurs sont souvent les premiers systèmes ciblés lors d’une attaque DDoS. Une fois que les serveurs DNS sont touchés, les assaillants peuvent facilement stopper les opérations Web d’une organisation, créant une situation de déni de services. Les solutions de protection DNS disponibles sur le marché aujourd’hui peuvent protéger contre les mécanismes d’intrusion utilisant l’authentification des transactions ou l’application de ports sources aléatoires.

Maintenir le Contrôle et la Visibilité sur l’Infrastructure

Les organisations doivent rester vigilantes et surveiller leurs systèmes avant, pendant et après une attaque. Ce n’est un secret pour personne, avoir une représentation globale de l’environnement IT permet aux administrateurs de détecter les aberrations du trafic réseau et de détecter les attaques plus rapidement, tout en leur fournissant des analyses et renseignements pour mettre en œuvre des techniques de prévention et de minimisation des attaques appropriées. Les meilleures défenses intègreront une surveillance continue et automatisée, avec des systèmes d’alertes qui sonnent l’alarme et déclenchent le plan d’intervention en cas de détection de trafic DDoS.

Il est important d’avoir une visibilité et un contrôle précis sur le réseau. Cette visibilité sur le comportement réseau aide les administrateurs à trouver la cause de l’attaque et à bloquer le trafic des flux tout en permettant au trafic légitime de passer librement. Cela permet également aux administrateurs d’analyser les attaques de manière historique et en temps réel dans le cadre d’enquêtes approfondies. En outre, les caractéristiques avancées de suivi des sources peuvent aider les efforts de défense en localisant l’adresse d’une attaque non-usurpée, et peuvent même contacter l’administrateur du domaine du contrevenant.

Attirer l’Attention des Entreprises

Les attaques DDoS – comme d’autres menaces de sécurité – continueront de croitre et seront plus effrénées dans le futur. La nature évolutive des technologies DDoS obligera les entreprises à changer de mode de pensée, impliquant une plus grande prévoyance et des défenses plus proactives. Par conséquent, les organisations doivent renforcer leurs plans d’intervention et évaluer leur infrastructure réseau vis-à-vis des menaces DDoS actuelles. Cela passe par le renforcement des défenses des serveurs critiques et par la priorisation des données. Il faut également implémenter des moyens de gestion et de surveillance pour une compréhension globale de l’ensemble du réseau. Enfin, les administrateurs IT devraient être capables de mettre en oeuvre des mesures de protection qui identifient rapidement la source de la menace, minimisent l’impact de l’attaque, et rétablissent le service dès que possible.

Ce ne sont qu’avec ces mesures que les entreprises cesseront de s’inquiéter des attaques DDoS, aussi paralysantes soient-elles,  et pourront se recentrer sur leur activité.

Messages personnels dans un ordi pro ne sont plus personnels

Le site juridique Legalis.net revient sur une décision de la cour de cassation concernant les emails envoyés depuis l’ordinateur personnel d’un salarié, avec son adresse personnelle, puis transférés sur son ordinateur professionnel, sans qu’ils soient identifiés comme « personnels ». Bilan, la justice française a décidé que ces courriers étaient présumés professionnels. Telle est la conclusion qui ressort de l’arrêt de la Cour de cassation du 19 juin 2013. La Cour de cassation a affiné sa jurisprudence qui figure dans le premier attendu : « les dossiers et fichiers créés par un salarié grâce à l’outil informatique mis à sa disposition par son employeur pour l’exécution de son travail sont présumés, sauf si le salarié les identifie comme étant personnels, avoir un caractère professionnel de sorte que l’employeur peut y avoir accès hors sa présence ». Bref, cette décision pourrait très bien être prise en compte lors de la visite de votre Facebook, via un ordinateur du bureau.

Ma voix est mon mot de passe

La biométrie vocale fournit une couche supplémentaire de sécurité et, dans le cadre d’un processus d’authentification multifactorielle, élimine pratiquement les risques associés à l’utilisation du même identifiant et mot de passe pour les comptes multiples. En utilisant simplement l’empreinte vocale unique à chaque être humain, la sécurisation de l’accès aux informations personnels s’en trouve amélioré et pallie l’oubli des mots de passe. DataSecurityBreach.fr rappelle qu’il s’agit également de la seule caractéristique biométrique à pouvoir être vérifiée à distance, ce qui rend l’authentification vocale particulièrement pratique.

Plusieurs groupes comme Barclays, Turkcell, Vanguard et Eastern bank ont choisi d’offrir à leurs clients une méthode d’authentification plus naturelle reposant sur la biométrie vocale. Barclays est le premier groupe de services financiers à déployer un système de biométrie vocale passif comme principal moyen d’authentification des clients contactant leur centre d’appel. Lorsqu’un client appelle Barclays pour consulter ses comptes par téléphone, il converse tout naturellement pendant 20 à 30 secondes avec un agent du service client. Pendant ce laps de temps, la voix du client est comparée avec son empreinte vocale déjà enregistrée. Lorsque l’identité du client est effectivement authentifiée, le représentant de Barclays en est averti discrètement. Si le système n’authentifie pas le client ou si la demande de transaction excède les seuils de sécurité, les agents de Barclays procèdent alors à la traditionnelle authentification basée sur la connaissance.

A ce jour, la société Nuance a traité plus de 30 millions d’empreintes vocales avec sa technologie de biométrie vocale et, en seulement deux ans, ce nombre a triplé. Traditionnellement utilisée dans le secteur bancaire, celui des télécommunications et pour le compte d’organisations gouvernementales, l’usage de la biométrie vocale s’accélère dans les domaines de la mobilité et de l’électronique grand public.

Nuance a dévoilé, il y a quelques jours, une nouvelle génération de biométrie vocale adaptée à une authentification du locuteur pour les terminaux mobiles, les téléviseurs ou encore les rapports médicaux. L’authentification vocale est à coup sûr en passe de se démocratiser. Le « jeton vocal » pourrait bientôt remplacer les habituels mots de passe et codes PIN.

La France sort du classement des pays les plus spammeurs du monde !

La France sort du classement des pays les plus spammeurs du monde ! Sophos a dévoilé la nouvelle édition de son classement des 12 pays les plus relayeurs de spams du monde, le Sophos Dirty Dozen, pour le second trimestre 2013. A noter que la France, classée 5ème pays le plus relayeur de spam au premier trimestre 2013, est sortie du classement tout comme le Pérou et la Corée du Sud. Parmi les nouveaux entrants du classement, l’arrivée remarquée de la Biélorussie directement à la seconde place, suivie de l’Ukraine et du Kazakhstan. Les Etats-Unis quant à eux gardent leur place de leaders.

Boulette chez Pacific Host : BDD ouverte sur la toile

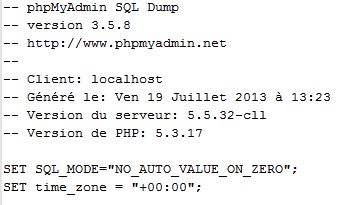
Voilà le genre de boulette qui aurait pu faire mal entre de mauvaises mains, heureusement pour Pacific Host, la fuite n’a été vue, à première vue, que par la rédaction de DataSecuriyBreach.fr. Lors d’une mise à jour vers MySQL 5.5, vendredi 19 juillet, un paramètre incorrect dans la configuration a fait planter un des serveurs de l’hébergeur. Une « boite » numérique comprenant pas moins de 1.500 sites Internet.

La société d’hébergement s’est expliquée sur cette porte ouverte. « Nous avons dû supprimer certains de nos logiciels de sécurité pour permettre l’accès à la prise mysqld. » Bilan, une erreur MySQL (111) s’affichait et le fichier localhost.sql pouvait se copier comme pour rire.

Le problème a été corrigé. La rédaction de Data Security Breach pense être l’unique entité à avoir vu le contenu de la BDD ouverte (emails, sites, logins, mots de passe, clé d’activation, IP, identifiant de smartphone, navigateurs utilisés, …) ou pas !

L’espace développeur d’Apple piraté

Qu’a pu voler le pirate informatique du Dev Center d’Apple ? Apple ne le dit pas, mais la grosse pomme a été suffisamment inquiète de la tentative d’intrusion de la semaine dernière pour fermer son espace dédié aux développeurs. Dans un courriel que viennent de recevoir les inscrits au Dev Center, Apple explique avoir « été victime d’une tentative d’intrusion par un pirate, jeudi dernier« .

Le géant de l’informatique enquête pour savoir si sa base de données a été ponctionnée. Seul petit espoir pour les informations appartenant à la communauté, les mots de passe sont chiffrés. Il n’en va pas de même pour le reste des informations visées par l’attaque : email, identité, …

Autant dire que les développeurs, et leurs applications, semblent être la cible de cette attaque. Bilan, Apple a fermé, le temps de l’enquête et des réparations, le Dev Center.

Forums Ubuntu piratée

Le site hébergeant les forums Ubuntu ont été piraté ce samedi. Canonical IS vient de diffuser un message à ses membres et a fermé les forums. Les pirates ont mis la main sur a base de données et les informations permettant aux inscrits de se connecter aux Ubuntu Forums. Identifiants, mot de passe et emails ont été volés. Ubuntu est un système d’exploitation Linux, sous Debian.  Voici le message diffusé par la société Canonical :


Ubuntu Forums is down for maintenance

There has been a security breach on the Ubuntu Forums. The Canonical IS team is working hard as we speak to restore normal operations. This page will be updated regularly with progress reports.

What we know

  • Unfortunately the attackers have gotten every user’s local username, password, and email address from the Ubuntu Forums database.
  • The passwords are not stored in plain text. However, if you were using the same password as your Ubuntu Forums one on another service (such as email), you are strongly encouraged to change the password on the other service ASAP.
  • Ubuntu One, Launchpad and other Ubuntu/Canonical services are NOT affected by the breach.

Progress report

  • 2013-07-20 2011UTC: Reports of defacement
  • 2013-07-20 2015UTC: Site taken down, this splash page put in place while investigation continues.

Toujours de l’inquiétude face aux services Cloud

Les questions de la confidentialité « dans le nuage » ont été mises en avant au cours des dernières semaines. DataSecurityBreach.fr vous en parlait. Cependant, avant même d’entendre parler de PRISM, les consommateurs étaient inquiets de la sécurité et de la confidentialité des contenus qu’ils stockent dans le Cloud.

Une récente étude F-Secure montre que 6 consommateurs sur 10 s’inquiétaient de la sécurité des contenus stockés par les réseaux sociaux et les services de stockage Cloud avant même que les informations sur PRISM ne fassent les unes des journaux. L’enquête F-Secure Digital Lifestyle Survey 2013 (6000 personnes interrogées dans 15 pays en avril*) démontre que ce sont les jeunes utilisateurs ainsi que les multi-screeners (personnes utilisant simultanément plusieurs appareils dotés d’un écran) qui sont les plus préoccupés par le sujet.

Selon l’enquête que Data Security Breach a pu consulter, les cinq premiers fournisseurs qui proposent à leurs utilisateurs de confier leurs contenus sont : Facebook, Youtube, Google Drive, Dropbox et à égalité au 5ème rang : Microsoft SkyDrive et Apple iCloud. Cependant, les résultats montrent que mettre en ligne des données sur les réseaux sociaux ou des clouds stockage ne signifie pas que les utilisateurs leur font confiance.

59% des consommateurs ont peur qu’un tiers puisse accéder à leurs données stockées chez ces fournisseurs. 60% craignent que les fournisseurs de ce type de service vendent des données à des entreprises tierces et 62% pensent que la confidentialité de leurs activités en ligne pourrait ne pas être respectée. Enfin, 63% des sondés s’inquiètent de la vulnérabilité de la technologie des fournisseurs de stockage. Les pays Européens sont en général moins inquiets que ne le sont les autres pays du globe. Par exemple, seuls 38% des britanniques et 40% des néerlandais s’inquiètent d’un accès non autorisé à leurs contenus. A titre de comparaison, le même sujet inquiète 69% des américains, et 78% des brésiliens.

Autres statistiques intéressantes : les personnes âgées entre 20 et 30 ans présentent plus d’inquiétudes que les personnes âgées de 50 à 60 ans, et les multi-screeners sont eux aussi plus préoccupés. On notera que ce sont ces mêmes personnes qui sont les plus friandes des services Cloud.

33% des consommateurs déclarent avoir la sensation de perdre le contrôle de leurs données. En Belgique, pas moins de 51% des interrogés ont estimé qu’ils ne contrôlaient plus leurs données, alors que ce n’est le cas que de 20% des sondés vivant au Royaume-Uni.

« Ces résultats reflètent la connaissance des consommateurs quant aux enjeux du stockage dans le Cloud aujourd’hui », explique à Datasecuritybreach.fr Timo Laaksonen, Vive President, Content Cloud chez F-Secure. « Cela souligne une fois de plus la nécessité de sécuriser les services de Cloud privés, pour lequel sécurité doit rimer avec confidentialité de vos données ».

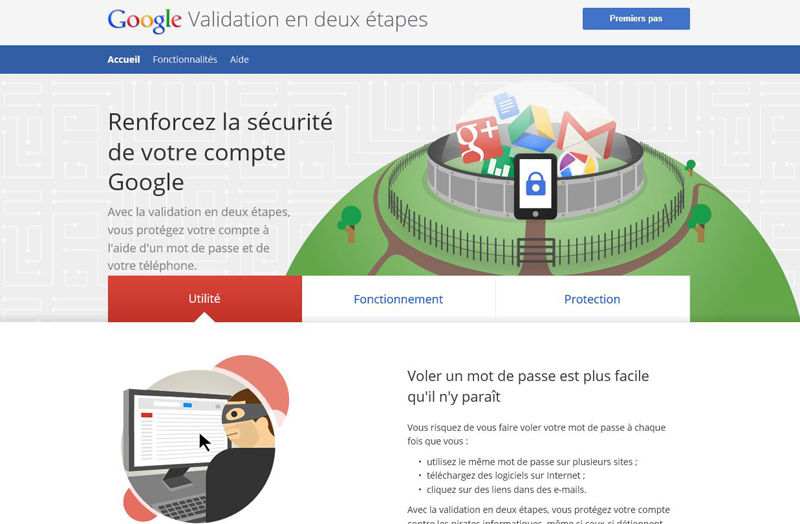
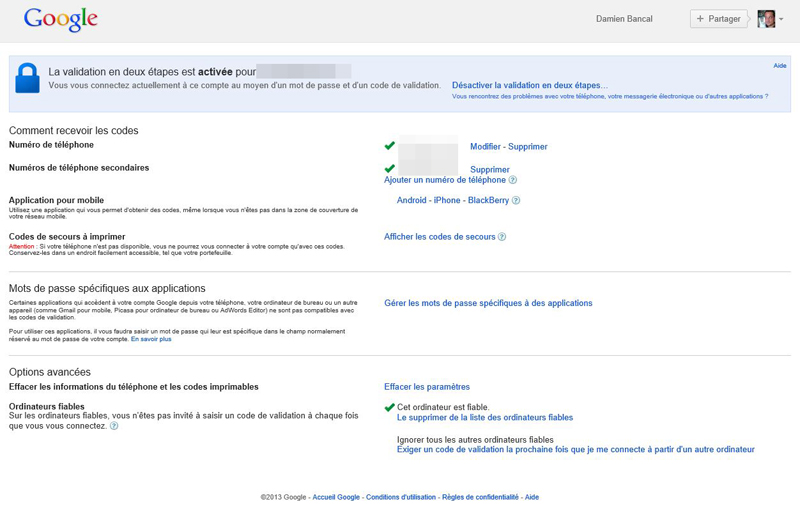
Configurer efficacement la double identification Google

 « L’attaque est le secret de la défense, la défense permet de planifier une attaque. », voilà un adage qui plait à l’oreille de l’équipe de DataSecurityBreach.fr. Il colle parfaitement à l’ambiance numérique. Comme celle concernant la sécurité de son compte Google. Dire que la double identification pour un compte webmail, Twitter, Facebook ou tout autres services web devient indispensable est un doux euphémisme. Et ce n’est pas ce pauvre banquier de Dubaï qui dira le contraire. Un pirate informatique a réussi à se faire transférer 15.000 $ sur un compte bancaire basé en Nouvelle-Zélande en communiquant avec le banquier via un compte gMail piraté. Bref, n’attendez pas le passage d’un pirate. Mettez en action la double identification Google, qui, en regardant de plus prêt est en faite une quadruple identification.

Configurer les numéros de téléphones de secours

DataSecurityBreach.fr vous conseille un numéro portable et un numéro fixe. Dans le premier cas, pour recevoir par SMS le code de secours. Dans le second cas, recevoir le précieux secours via un téléphone fixe et une voix humaine.

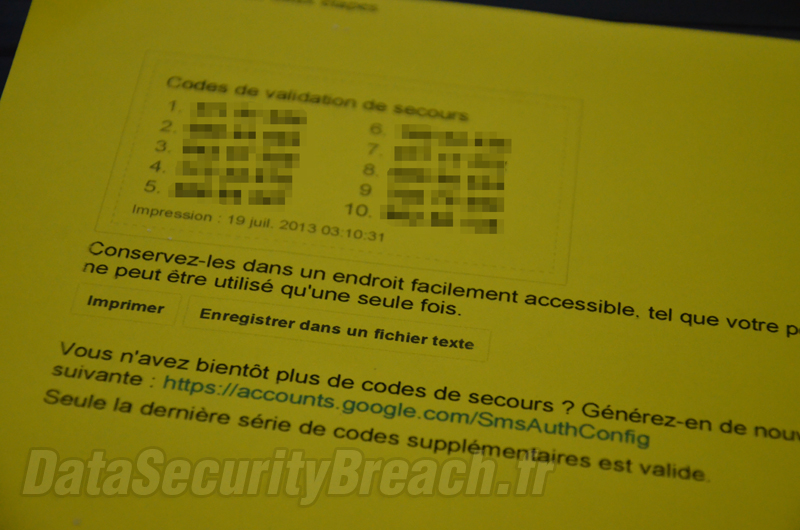
Codes de secours à imprimer

Il vous permet de disposer de 10 codes si vos téléphones ne sont pas disponibles. 10 séries de 8 chiffres qui vous permettront de vous connecter à votre compte. Mots de passe spécifiques aux applications.

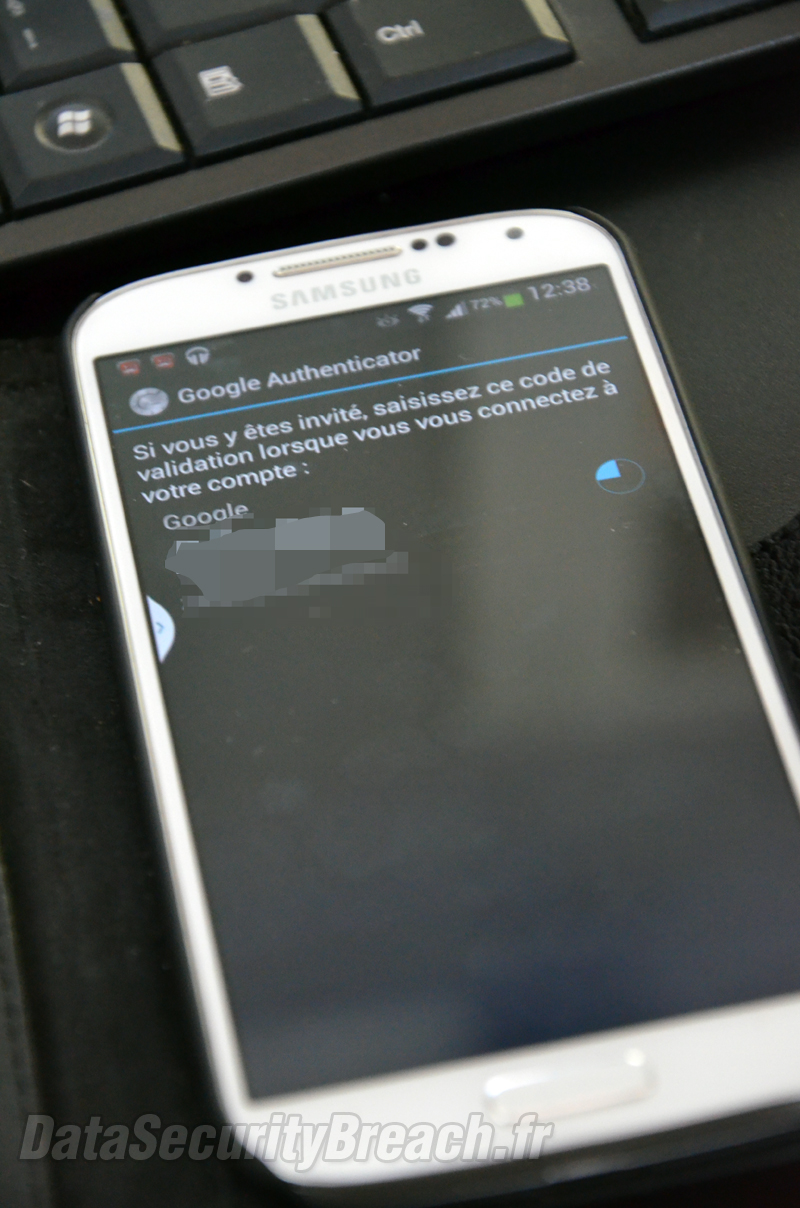
Google Authentificator

Avec les téléphones portables, data security breach vous en parle souvent, les accès malveillants se multiplient. Google propose « Google Autentificator« . Une application pour iOS, Android, … qui donne accès à un code d’identification unique. Code valide durant 1 minutes à rentrer, en plus de votre mot de passe habituel. Bref, voilà une sécurité digne de ce nom qui prend quelques minutes à configurer mais permet de ne pas passer des heures, quand ce ne sont pas des jours à sauver les meubles après le passage d’un pirate informatique.

Piratage de l’Internet des objets, mais pour la bonne cause !

Lookout – leader des solutions de protection des particuliers et des professionnels utilisant des appareils mobiles – a dévoilé à Data Security Breach une faille de sécurité dans les lunettes Google Glass, transmise à Google et corrigée depuis par l’éditeur. Les nouvelles technologies nous facilitent la vie à un point inimaginable il y encore quelques années, qu’il s’agisse de véhicules électriques à commande vocale ou de thermostats sans fil. Notre soif de nouveautés entraîne le regain de l’informatique embarquée et elle est à l’origine d’une révolution dans le domaine des réseaux.

Les objets du quotidien se voient équipés de capteurs qui leur permettent d’interagir avec l’environnement extérieur, de processeurs pour y réfléchir et d’interfaces réseau pour pouvoir en parler. En se connectant les uns avec les autres et en partageant ce qu’ils voient, entendent et enregistrent, ces nouveaux appareils intelligents inaugurent le Nouvel Age de l’Internet. L’Internet des objets prend désormais le pas sur l’Internet des ordinateurs. Au 30 juin 2010, il y avait environ 1,9 milliard d’ordinateurs connectés au Net. A titre de comparaison, on comptait en 2012 environ 10 milliards d’objets connectés.

Les bienfaits que ces appareils intelligents nous apportent au quotidien sont incommensurables. Reste qu’en les dotant d’une telle intelligence et perception, nous modifions leur nature. Des objets ordinaires d’apparence familière, sans particularités sur le plan de la sécurité, se muent soudain en gardiens de données sensibles, qu’elles soient à caractère financier ou concernent des facettes de notre vie privée. Ainsi, si un thermostat autonome traditionnel fixé au mur d’une maison n’intéressera jamais des pirates, la donne sera toute autre pour son équivalent connecté. Ce dernier peut en effet renseigner sur le nombre de personnes habitant dans la maison et sur les technologies connectées au réseau. En cas d’absence des occupants, l’habitation deviendra alors une proie de choix. Un nouveau type de thermostat connecté qui serait contraint à collaborer avec un million d’autres de ses pairs pourrait poser un grave problème de sécurité pour le réseau électrique national, faisant de lui un objet de convoitises pour des terroristes. En modifiant la nature des objets, il devient crucial de pouvoir repérer les vulnérabilités et de réagir rapidement avec des mises à jour. Les objets connectés doivent ainsi être traités comme des logiciels. Lookout a étudié deux cas qui présentent deux méthodes de gestion des vulnérabilités — une bonne et une mauvaise.

Cas n°1 – Les Google Glass
Google a sélectionné ce qui fait de mieux sur le plan technologique dans le domaine des smartphones, pour concevoir un ordinateur qui se porte sous forme de lunettes. Imaginez un appareil capable de traduire dans votre langue, en un clin d’œil, des menus écrits dans une autre langue étrangère ! Imaginez un guide personnel qui identifie le bâtiment que vous êtes en train d’admirer, en vous relatant son histoire. Avec le système Glass, la technologie de reconnaissance optique des caractères qui permet à un ordinateur de lire des textes imprimés, fait figure d’antiquité. Chaque fois que vous prenez une photo, Glass recherche des données reconnaissables, les plus évidentes étant les QR codes, un type de code-barres contenant par exemple des instructions d’envoi de SMS ou d’accès à un site web hébergeant des éléments capables de modifier les paramètres de l’appareil. Google a tiré parti de ces possibilités pour permettre aux utilisateurs de configurer facilement leurs lunettes Google Glass sans l’aide d’un clavier.

C’est à ce niveau que nous avons identifié un problème de sécurité de taille. S’il est pratique de pouvoir configurer un QR code pour le système Glass et de se connecter facilement à des réseaux sans fil, il en va tout autrement si d’autres personnes peuvent se servir des mêmes QR codes pour commander aux Google Glass de se connecter au réseau Wi-Fi ou à des appareils Bluetooth de leur choix. Mais c’est malheureusement possible. Nous avons réussi à concevoir des QR codes basés sur les instructions de configuration, obtenant ainsi nos propres QR codes malveillants. Une fois photographié par un porteur de lunettes Google Glass, ce code a ordonné au système Glass de se connecter furtivement à un point d’accès Wi-Fi piégé géré par nos soins. Ce point d’accès nous a ainsi permis d’épier les connexions des Google Glass, qu’il s’agisse de requêtes en ligne ou d’images téléchargées sur le Cloud. Nous avons également été en mesure de diriger le système Glass vers une page contenant une vulnérabilité connue d’Android (version 4.0.4), nous permettant de le pirater pendant qu’il parcourait ladite page.  Les Google Glass ont été piratées par l’image d’un QR code malveillant. Cette vulnérabilité et la façon de procéder sont exclusives à Glass ; elles sont la conséquence de son appartenance à la catégorie des objets connectés.

Cas n°2 – Les pompes à insuline Medtronic
En 2011, Jérôme Radcliffe a mis au jour les vulnérabilités d’au moins quatre modèles de pompes à insuline du fabricant Medtronic, qui les exposaient à du piratage à distance. Une pompe à insuline est un appareil médical intelligent connecté, qui se substitue à la traditionnelle seringue. Le patient porte sa pompe à insuline toute la journée, à la manière d’un pager. Elle surveille en permanence l’état de la personne et diffuse régulièrement des petites doses d’insuline pour éviter les variations de glycémie. La pompe à insuline fonctionne souvent de pair avec un système de mesure du glucose en continu (CGM) doté de capteurs, qui transmet à distance les données à la pompe afin qu’elle calcule la dose d’insuline à délivrer. C’est là tout l’intérêt de la connexion sans fil. En permettant à la pompe à insuline et au CGM de communiquer ainsi, le porteur n’a pas à s’encombrer de câbles. Il peut de plus utiliser d’autres appareils pour surveiller son état.

Malheureusement, c’est à ce niveau-là qu’a été décelée la faille de sécurité. Lorsque le fabricant a permis à ces appareils de communiquer, il n’a opté que pour un seul point de sécurité : un numéro de série valable requis pour autoriser les échanges. De fait, un attaquant qui utilise un équipement radio pour surveiller le trafic de données entre le CGM et la pompe à insuline du patient peut « réécouter » ces échanges, désactiver la pompe ou, pire encore, l’induire en erreur pour la pousser à diffuser des doses inappropriées d’insuline.

Mise au jour et traitement des vulnérabilités
Ce sont deux exemples d’objets ayant des failles de sécurité du fait qu’ils sont connectés. L’étude des différences entre ces appareils connectés et leurs prédécesseurs non connectés, à partir du moment où ils sont connectés et où leur « raison d’être » évolue et permet de mettre en évidence de nouvelles zones de faiblesse. Cela donne aussi une chance de voir les détournements possibles – et imprévus – de l’appareil. La mise au jour des vulnérabilités n’est pas le seul défi que pose l’Internet des objets. Pour assurer la protection des utilisateurs, mais aussi la stabilité et l’expansion de l’écosystème, ces vulnérabilités doivent être prises en charge. L’application de correctifs, méthode traditionnellement utilisée, est encore assez peu courante dans l’univers des appareils embarqués. Historiquement, les logiciels à bord sont des microprogrammes (ou firmware) installés en usine ; ils ne sont que très rarement mis à jour. La tâche s’annonce difficile si l’on envisage de définir un processus de traitement des vulnérabilités décelées dans des milliards d’objets connectés. Fort heureusement, les longues années d’application de correctifs, dans le domaine de l’informatique, ont permis de tirer de nombreuses leçons. Le processus d’installation de correctifs a mis des années à s’affiner, émaillé de nombreux incidents de parcours. Il faut veiller à ne pas répéter les mêmes erreurs avec l’Internet des objets. L’une des principales leçons étant que les problèmes de sécurité décelés sur des appareils doivent être traités comme étant au niveau du logiciel et non du produit ou du matériel. C’est le seul moyen, pour les fabricants, de s’emparer efficacement du problème étant donné son ampleur. Les entreprises qui développent des logiciels système comprendront cet impératif, mais pas les autres, qui auront du mal à faire face à ces problèmes inhabituels pour elles et à la complexité induite par la gestion des millions d’objets. Si l’on regarde les fabricants responsables des objets en question, le scénario sera celui-là.

Google Glass
Nous avons informé Google de nos découvertes le 16 mai dernier. Google a pris acte et ouvert un ticket (pour bug) auprès de l’équipe de développement du système Glass. L’entreprise a fait preuve d’une très grande réactivité pour corriger le problème : la faille a été comblée avec la version XE6, publiée le 4 juin. Lookout a recommandé à Google d’enclencher l’exécution des QR codes sur demande de l’utilisateur ; cette préconisation a été acceptée. La réactivité de Google témoigne de l’importance que l’entreprise accorde au respect de la vie privée et à la sécurité de son appareil, et donne le ton en matière de sécurité des appareils connectés.

Pompes à insuline Medtronic
Jérôme Radcliffe a fait part de sa découverte à Medtronic, qui après avoir montré de l’intérêt pour les vulnérabilités décrites, a finalement rejeté leur caractère sérieux. L’entreprise a avancé que ces failles n’avaient pas été exploitées et qu’il serait d’ailleurs très difficile techniquement parlant de lancer une attaque. Résultat, deux ans après, les modèles Medtronic Paradigm 512, 522, 712 et 722 de pompes à insuline peuvent toujours être la cible d’attaques à distance.

Google, pour sa part, a montré qu’il dispose d’une infrastructure efficace de traitement des vulnérabilités qui lui permet d’identifier les failles, de les corriger et de mettre à jour rapidement ses appareils en toute discrétion. Google est l’une des entreprises qui se targue de pratiques en matière d’application de correctifs parmi les meilleures de l’industrie du logiciel. De fait, les entreprises qui embarquent des capteurs dans leurs appareils ne peuvent se permettre de mal gérer les failles de sécurité dans un monde où l’informatique ambitionne de quasiment fusionner avec l’utilisateur. Si Google avait manqué de réactivité, un pirate aurait pu profiter de l’aubaine pour s’en prendre aux porteurs de ses lunettes, décrédibilisant du même coup un nouveau « gadget » prometteur.

Les développeurs et concepteurs d’appareils embarqués doivent prendre exemple sur Google, tant du point de vue de la prise en charge des failles que de l’importance accordée aux objets connectés portables équipés d’un capteur. Il est par ailleurs essentiel de penser à la sécurité des appareils et à leur mise à jour automatique dès la phase de conception.

L’Internet des objets inaugure une nouvelle ère technologique : un futur où tout sera connecté et pourra interagir avec les informations plus étroitement que jamais. Si nous nous appliquons, un large champ de possibilités s’ouvrira à nous. Dans le cas contraire, nous en tuerons tout le potentiel sans jamais en tirer les bénéfices. (LockOut)