Archives de catégorie : Securite informatique

Un script d’email jetable détourne la validation en ligne

Un script Python circulant sur le web automatise la création d’adresses temporaires et la récupération de codes de validation. Un outil modifié pour fraude et usurpation d’identité numérique.

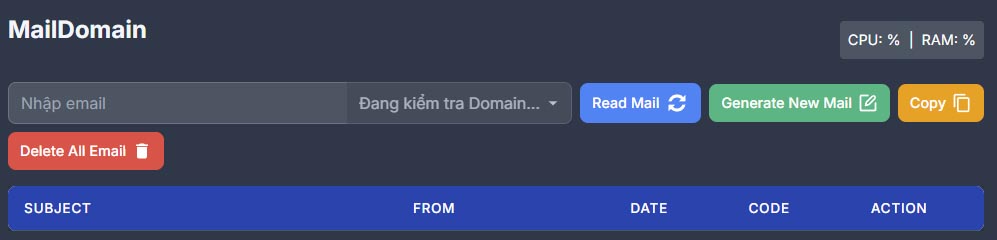
Un script Python accessible en ligne permet de générer automatiquement des adresses email jetables et d’intercepter les messages de confirmation envoyés par divers services. L’outil s’appuie sur une API distante pour fournir des domaines valides et surveille les boîtes créées jusqu’à l’arrivée d’un code de validation numérique. Si ce code est détecté, il est extrait et affiché. Un tel mécanisme, à première vue utile pour des tests techniques, ouvre en réalité la voie à des abus massifs : contournement de vérifications par mail, création automatisée de comptes frauduleux, propagation de spam et usurpation d’identité numérique. Une illustration concrète de la façon dont un simple script peut devenir une arme cybercriminelle.

Comment fonctionne le script

Le code en question interroge une API située sur un domaine que DataSecurityBreach.fr ne citera pas. Le site est basé au Vietnam. La première étape consiste à récupérer une liste de domaines encore valides et exploitables. L’outil sélectionne ensuite celui dont l’expiration est la plus éloignée, afin de garantir une adresse fonctionnelle. Une chaîne aléatoire de lettres et chiffres est générée pour constituer la partie locale de l’adresse. Résultat : une adresse jetable de type uXXXX@domaine.com, prête à être utilisée pour un enregistrement sur n’importe quel site.

La seconde phase est celle de la surveillance. Le script interroge périodiquement l’API afin de détecter l’arrivée d’un email adressé à cette boîte. Il analyse alors l’objet et le contenu du message, cherchant une suite de chiffres comprise entre 5 et 8 caractères. Dès que ce code apparaît, il est extrait et affiché. L’utilisateur dispose ainsi du code de validation envoyé par le service ciblé, sans jamais avoir eu besoin d’une adresse personnelle.
Les dérives possibles

Sur le plan technique, l’outil n’est qu’une automatisation d’adresses temporaires déjà présentes sur le marché des « temp-mails ». Mais sa capacité à générer, intercepter et extraire directement les codes de validation le rend particulièrement dangereux. Des acteurs malveillants peuvent l’exploiter pour ouvrir des comptes en masse sur des plateformes de streaming, de réseaux sociaux ou de messageries, contournant ainsi les mécanismes de contrôle.

Une telle automatisation favorise aussi les campagnes de spam. En multipliant les adresses éphémères, les cybercriminels peuvent envoyer des messages indésirables sans crainte de blocage. Enfin, l’usurpation d’identité numérique devient envisageable : si une plateforme se contente d’une validation par email temporaire, l’attaquant peut s’y inscrire en se faisant passer pour un utilisateur légitime. Le risque touche directement les services en ligne qui ne couplent pas leur authentification à des contrôles plus robustes.

Un problème récurrent de cybersécurité

L’usage massif d’emails temporaires ne date pas d’hier. Ils sont populaires pour éviter la publicité ou protéger la vie privée. Mais l’industrialisation par script change la donne. Là où un internaute lambda devait générer manuellement son adresse et surveiller la boîte, le script fait tout automatiquement : de la création à la récupération du code. Cette automatisation réduit les coûts, augmente la vitesse et accroît la capacité de nuisance.

Pour les services en ligne, la menace est double. D’un côté, ils voient leurs systèmes d’inscription saturés par des comptes fantômes. De l’autre, ils risquent de valider des transactions ou inscriptions frauduleuses en se basant sur un contrôle d’email insuffisant. Les conséquences vont de la fraude publicitaire à la compromission de programmes de fidélité, en passant par l’ouverture de portes aux campagnes de désinformation.

Ce script illustre la facilité avec laquelle une fonction banale, l’email jetable, peut se transformer en outil de fraude à grande échelle. La vigilance s’impose autant du côté des utilisateurs, qui doivent comprendre les dérives de tels services, que des plateformes, qui ne peuvent plus se contenter d’une simple vérification par email. La vraie question est claire : combien de temps les systèmes d’inscription basés uniquement sur une adresse électronique tiendront-ils face à l’automatisation des faux comptes ?
Breach Salesloft Drift : Cloudflare, Zscaler et Palo Alto touchés

Un piratage via l’intégration Salesloft Drift-Salesforce a compromis plusieurs géants de la cybersécurité. Des tokens OAuth volés ont ouvert l’accès à des données sensibles.

Rejoignez-nous sur les réseaux sociaux

Aucun spam – Désinscription en un clic – Vie privée respectée


Un acteur malveillant a exploité une faille dans l’intégration Salesloft Drift-Salesforce pour siphonner des tokens OAuth et refresh. L’attaque, détectée en août 2025, a touché des entreprises majeures, dont Cloudflare, Zscaler et Palo Alto Networks. Les données volées incluent identités, contacts, contenus de support et même des identifiants de services critiques. L’incident interroge sur la sécurité des intégrations SaaS et l’exposition croissante des chaînes logicielles.

Un piratage sophistiqué ciblant les intégrations Salesforce

Entre le 8 et le 18 août 2025, un groupe baptisé UNC6395 a exploité l’intégration entre Salesloft Drift et Salesforce pour dérober massivement des tokens OAuth. Ces jetons permettaient d’accéder directement à des environnements Salesforce, ouvrant un accès sans authentification supplémentaire à de multiples données.

Les tokens, une fois volés, ont servi à exfiltrer des informations sensibles de plusieurs clients Salesforce. Parmi les organisations ciblées figurent des acteurs critiques du secteur cyber, dont Zscaler, Cloudflare et Palo Alto Networks. D’autres éditeurs comme Tanium et SpyCloud figurent aussi sur la liste des victimes confirmées.

Les attaquants ont ciblé les champs de support et les données clients stockées dans Salesforce. Selon les premières analyses, l’accès concernait à la fois des informations personnelles (noms, emails, numéros de téléphone) et des données techniques ou organisationnelles (clés AWS, tokens Snowflake, identifiants internes). Google Threat Intelligence Group (GTIG) attribue cette campagne à UNC6395, tout en soulignant l’absence de preuves solides reliant l’opération au collectif ShinyHunters, pourtant prompt à revendiquer la responsabilité.


⏳ Jusqu’où tolérerez-vous d’être piraté ?

CTI ZATAZ – Scannez les menaces vous concernant avant qu’il ne soit trop tard.

✅ Scanner mes risques

Confidentiel. Instantané. Sécurisé. Zéro intermédiaire. 100 % Made in France.

Des données sensibles exposées chez les leaders de la cybersécurité

Chez Cloudflare, les assaillants ont pu consulter des tickets de support, comprenant noms, coordonnées de clients et contenus des échanges. Certaines informations techniques soumises par des utilisateurs, comme des logins, ont également été exposées.

Zscaler a confirmé le vol de données relatives aux licences produits, aux postes occupés par ses clients et aux numéros de téléphone professionnels. Les échanges de support, parfois détaillés, faisaient partie du lot.

Chez Palo Alto Networks, les intrusions ont permis d’accéder aux données de comptes de vente internes, ainsi qu’à certains cas de support contenant des informations sensibles.

L’ampleur exacte du volume exfiltré n’a pas été chiffrée publiquement, mais plusieurs entreprises reconnaissent la possibilité que des credentials techniques aient été compromis. Salesforce a de son côté averti que les attaquants pouvaient avoir récupéré des clés AWS et des identifiants de services cloud critiques.

Si ces informations étaient exploitées pour une intrusion secondaire, les conséquences pourraient être majeures. La compromission d’intégrations SaaS utilisées par des milliers d’entreprises illustre la difficulté croissante à protéger les chaînes de confiance logicielles.

Réponses d’urgence et interrogations persistantes

Face à l’attaque, Salesforce et Salesloft ont immédiatement désactivé l’application Drift, révoqué les tokens associés et retiré Drift de l’AppExchange. Les entreprises touchées ont lancé des investigations internes, notifié leurs clients et enclenché des rotations massives de clés et tokens.

Cloudflare, Zscaler et Palo Alto Networks affirment que les systèmes centraux de leurs infrastructures n’ont pas été atteints. Les exfiltrations se limiteraient aux données Salesforce accessibles via Drift. Cependant, la confiance des clients reste mise à l’épreuve, d’autant que l’exploitation de tokens OAuth confère aux assaillants une persistance difficile à détecter.

Google GTIG rappelle que les campagnes d’UNC6395 se caractérisent par une exploitation rapide des intégrations SaaS et par un usage intensif de tokens volés. Leur mode opératoire témoigne d’une compréhension fine des environnements cloud modernes.

L’affaire soulève une question centrale : comment contrôler la prolifération d’applications tierces connectées aux environnements critiques, quand chacune d’elles peut devenir une porte d’entrée invisible ? Le piratage Salesloft Drift rappelle la fragilité des chaînes SaaS : une seule application compromise peut entraîner la fuite de données sensibles chez des acteurs mondiaux de la cybersécurité. L’enjeu stratégique devient clair : comment redéfinir la gestion des intégrations cloud pour éviter que le maillon faible ne compromette tout un écosystème ?

Selon 6Sens, environ 110 entreprises en France utilisent Salesloft (contre 390 au Royaume-Uni, 286 au Canada) .

Rejoignez-nous sur les réseaux sociaux

Aucun spam – Désinscription en un clic – Vie privée respectée

FreeVPN.One : un espion masqué sur Chrome pendant des mois

Sous couvert de protéger la vie privée, une extension Chrome vérifiée a mené une vaste opération d’espionnage silencieux. Plus de 100 000 victimes. Silence radio côté développeur.

L’extension FreeVPN.One, téléchargée plus de 100 000 fois sur Chrome, s’est révélée être un puissant outil de surveillance déguisé. Derrière son label « vérifié » par le Chrome Web Store, elle capturait en secret des captures d’écran des navigateurs, extrayait des données sensibles et les transmettait à des serveurs distants. L’attaque, perfectionnée au fil des versions, exploitait des autorisations critiques, changeait de nom et ajoutait du chiffrement sophistiqué pour brouiller les pistes. En prétendant analyser les menaces, elle siphonnait en réalité des informations personnelles et professionnelles. Cet incident soulève des questions profondes sur la fiabilité du modèle de validation de Google. Quand la sécurité devient façade, qui contrôle vraiment l’extension ?

Une extension banale, une menace invisible

Pendant des mois, FreeVPN.One a fait partie du paysage numérique de nombreux internautes. Téléchargée depuis le Chrome Web Store, affichant fièrement la mention « vérifiée », elle offrait un service de protection de la vie privée, un VPN gratuit et simple d’utilisation. Rien d’inhabituel à première vue. Pourtant, derrière cette façade rassurante se cachait une opération d’espionnage massive, organisée et habilement dissimulée. L’extension, installée sur plus de 100 000 navigateurs, agissait silencieusement à chaque navigation.

La mécanique était bien huilée : à chaque chargement de page, des scripts étaient injectés en arrière-plan. Une temporisation précise de 1,1 seconde permettait d’activer une API peu connue du grand public, chrome.captureVisibleTab(). Ce simple appel technique suffisait à figer l’instantané de la page visitée. De Google Docs à Gmail, en passant par les plateformes bancaires et les services photo, rien n’échappait à la surveillance.

Les images ainsi capturées étaient encodées en base64 et transférées discrètement vers un serveur distant, identifié comme appartenant au domaine aitd.one. La collecte ne se limitait pas aux captures : adresse IP, géolocalisation, caractéristiques techniques du terminal, tout était aspiré et archivé. L’utilisateur, de son côté, ne voyait rien. Pas de ralentissement, pas d’alerte, aucune anomalie visible.

Une évolution toxique et programmée

Le processus d’infiltration s’est affiné sur plusieurs mois. L’analyse des versions successives révèle une stratégie en trois temps. À partir de la version 3.0.3, publiée au printemps 2025, FreeVPN.One demande une autorisation critique : <all_urls>. Ce simple paramètre ouvre l’accès à l’ensemble des sites visités, sans distinction. À partir de là, tout devient possible.

Puis vient la mutation. Avec la version 3.1.1, l’extension change de nom et se rebaptise « AI Threat Detection ». Un repositionnement sémantique malin, qui laisse entendre qu’elle renforcerait la sécurité de l’utilisateur en détectant d’éventuelles menaces à l’aide de l’intelligence artificielle. Une couverture parfaite pour masquer des fonctions d’espionnage toujours plus sophistiquées.

Dans les versions suivantes (3.1.3 et 3.1.4), le basculement est complet. La collecte de données s’intensifie et un chiffrement AES‑256‑GCM est mis en place, couplé à un empaquetage des clés avec RSA. Ce double verrou rend l’analyse des flux sortants particulièrement complexe, même pour les experts. La structure à deux niveaux (scripts injectés, capture différée, envoi chiffré) fait penser à une opération pensée pour durer, mais surtout pour ne pas être découverte.

Le discours du développeur, lorsqu’il était encore joignable, évoquait un simple outil d’analyse destiné à identifier les « domaines suspects ». Mais cette défense s’écroule face aux preuves : des captures issues de services de confiance (Google Photos, Sheets, etc.) ont été retrouvées sur les serveurs, sans aucune justification légitime. La dissimulation prend alors une autre tournure.

Silence du développeur, échec de Google

Le responsable de l’extension, contacté par plusieurs chercheurs en cybersécurité, a brusquement cessé toute communication. Son site de référence, construit sur une base Wix générique, ne comporte aucun contenu concret, aucune mention légale, aucune identité vérifiable. L’opacité est totale.

Plus troublant encore : malgré les signaux d’alerte répétés, FreeVPN.One a conservé son statut « vérifié » pendant toute la durée de son activité malveillante. Ce label, censé rassurer l’utilisateur, a paradoxalement joué contre lui. Il a renforcé la confiance, facilité la diffusion et multiplié les installations. Un échec structurel du Chrome Web Store, déjà critiqué par le passé pour ses failles de contrôle.

Cette affaire illustre une réalité inquiétante : même les extensions officiellement validées par Google peuvent devenir des vecteurs de surveillance massive. Et dans un contexte de tensions géopolitiques croissantes, l’enjeu dépasse le simple cadre technique. Qui étaient les véritables bénéficiaires des données collectées ? Pour quelles finalités ces captures ont-elles été stockées, organisées, analysées ? Aucune réponse officielle, mais des indices qui pointent vers une exploitation à grande échelle, peut-être au service d’acteurs étatiques ou de groupes opérant en sous-traitance.

Ce que révèle FreeVPN.One dépasse le cas isolé d’une extension malveillante. Il s’agit d’un signal d’alarme. La confiance accordée aux labels de sécurité, les promesses de confidentialité, les discours de protection sont aujourd’hui trop facilement détournés. Derrière une interface propre et un slogan rassurant, se cache parfois une mécanique d’espionnage redoutablement efficace.

Et si cette affaire n’est qu’un exemple parmi d’autres, elle pose une question fondamentale : dans un écosystème où les extensions peuvent tout voir, tout lire, tout enregistrer, qui surveille vraiment les surveillants ?

Un EDR Killer partagé entre groupes de ransomware

Un outil furtif circule entre groupes de ransomware. Il désarme les antivirus, contourne les protections, s’améliore par usage. Sophos sonne l’alerte : la menace est désormais coopérative.


Rejoignez-nous sur les réseaux sociaux

Aucun spam – Désinscription en un clic – Vie privée respectée


Depuis 2022, un programme malveillant conçu pour désactiver les protections informatiques – baptisé « EDR Killer » – est partagé, adapté et utilisé par plusieurs groupes de ransomware parmi les plus dangereux. Sophos, entreprise de cybersécurité, a récemment révélé l’ampleur de cette coopération souterraine entre acteurs malveillants. Ce « tueur d’antivirus », indétectable grâce au chiffrement HeartCrypt et signé avec des certificats numériques frauduleux, cible toutes les principales solutions de sécurité du marché. Il s’intègre en amont des attaques, neutralisant les défenses des victimes avant même que le ransomware n’agisse. Ce phénomène illustre un tournant stratégique dans la cybercriminalité : des ennemis qui partagent leurs outils comme s’ils constituaient un arsenal collectif contre les systèmes de défense.

Une bombe invisible glissée dans les chaînes d’attaque

Août 2025. Une équipe de réponse à incident s’interroge sur l’échec des systèmes de détection d’une entreprise britannique frappée par le ransomware Medusa. Tous les outils de sécurité avaient été désactivés sans alerte. Pas de signal, pas d’alarme, pas même une trace résiduelle dans les journaux système. Rien qu’un silence avant le chaos.

C’est dans cette zone d’ombre que s’est glissé le « EDR Killer », un outil autonome, insidieux, sophistiqué, capable de tuer silencieusement la majorité des solutions de cybersécurité utilisées par les entreprises : Microsoft Defender, Bitdefender, Sophos, McAfee, SentinelOne, Webroot, et bien d’autres.

Les équipes de Sophos, en enquêtant sur plusieurs attaques coordonnées depuis 2022, ont constaté un phénomène inquiétant : le même outil, utilisé par plusieurs groupes sans lien apparent. Medusa, Blacksuit, Qilin, DragonForce, INC. Des groupes parfois rivaux, souvent concurrents dans leurs méthodes, mais qui, ici, partageaient un même couteau numérique. Mieux encore, chacun d’eux utilisait une version adaptée du code. Preuve d’une circulation technique, non pas d’une simple copie.

Des mécanismes d’effacement et de camouflage maîtrisés

Le « EDR Killer » n’est pas une simple charge virale. Il est préparé comme une arme tactique. Il ne chiffre pas les données. Il ne vole rien. Il prépare le terrain.

En amont de l’attaque finale, il désactive les agents de surveillance, coupe les connexions aux services cloud de sécurité, et tue les processus critiques liés à la détection comportementale. Il le fait en mémoire, sans écrire de fichiers persistants, rendant son analyse post-mortem quasi impossible.

Pour échapper aux antivirus eux-mêmes, le binaire est obfusqué par HeartCrypt, un service commercial illégal fonctionnant selon le modèle « packer-as-a-service ». Il chiffre les exécutables, empêche la rétro‑ingénierie, et peut muter à chaque exécution, comme un virus biologique contournant les vaccins.

Mais le plus remarquable reste l’utilisation de certificats numériques volés ou expirés, qui permettent à l’outil d’installer des pilotes système avec les droits les plus élevés. Ainsi, les protections profondes du noyau Windows sont elles aussi désactivées, ouvrant la voie au déploiement du ransomware proprement dit.

⏳ Jusqu’où tolérerez-vous d’être piraté ?

CTI ZATAZ – Scannez les menaces vous concernant avant qu’il ne soit trop tard.

✅ Scanner mes risques

Confidentiel. Instantané. Sécurisé. Zéro intermédiaire. 100 % Made in France.

Une convergence inquiétante entre acteurs criminels

L’enquête de Sophos ne s’est pas arrêtée à l’analyse technique. Très vite, un élément stratégique est apparu : les multiples versions de l’outil n’étaient pas identiques. Chaque groupe criminel semble avoir obtenu, modifié et adapté le code à ses propres chaînes d’attaque. Ce n’est pas un simple exécutable partagé, mais un projet logiciel, vivant, distribué.

Ce phénomène rappelle les logiques de coopération entre mafias numériques : partage de ressources, vente de services spécialisés, mutualisation de moyens. HeartCrypt, par exemple, est commercialisé sur les forums clandestins à des prix variant selon le niveau de personnalisation. Des criminels y vendent des solutions de chiffrement sur mesure, avec signature valide, support client, mises à jour hebdomadaires.

Ainsi, un opérateur ransomware peut commander un « EDR Killer » customisé, obfusqué, certifié, prêt à l’emploi. Il l’intègre ensuite dans sa chaîne d’exploitation. Cette industrialisation des moyens techniques marque une nouvelle étape dans l’économie souterraine du cybercrime, où l’optimisation opérationnelle prime sur l’exclusivité.

Une opération éclair : SimpleHelp comme point d’entrée

Un cas précis illustre la redoutable efficacité de ce schéma. En mai 2025, Medusa a exploité une vulnérabilité zero-day dans la plateforme de support à distance SimpleHelp. En quelques minutes, l’EDR Killer est injecté, les défenses abattues. Le ransomware prend alors le contrôle. Aucun antivirus ne s’est réveillé.

Le vecteur initial (SimpleHelp) était légitime. Le code était signé. Les protections désactivées proprement. Pour les victimes, la sidération a été totale. Pour les experts en sécurité, un rappel brutal : même les outils de gestion IT peuvent devenir des armes contre les réseaux qu’ils protègent.

L’incident révèle une évolution stratégique majeure dans l’univers du cybercrime. D’abord, on assiste à une désintermédiation des phases d’attaque : en désactivant les EDR au tout début de l’intrusion, les assaillants éliminent la première ligne de défense, celle qui agit en temps réel, réduisant à néant les capacités de réaction automatisée. La chaîne d’attaque devient silencieuse, plus rapide, plus létale.

Ensuite, cette affaire fournit la preuve concrète d’un partage d’outils entre groupes traditionnellement indépendants. Ce ne sont plus des tactiques uniques, mais des briques logicielles mutualisées, adaptées localement selon les cibles. Cette convergence suggère l’émergence d’un véritable marché noir modulaire où chaque groupe assemble son propre kit d’agression.

Par ailleurs, la dépendance croissante à des services criminels spécialisés, comme HeartCrypt, témoigne d’un écosystème structuré. Ces services d’obfuscation et de chiffrement opèrent selon des logiques commerciales classiques, avec catalogue, support, mises à jour. Cela rapproche de plus en plus les réseaux cybercriminels d’un modèle industriel, où la sophistication est achetée à la demande.

Enfin, cette dynamique pose un défi renouvelé au renseignement technique. Il ne suffit plus d’analyser des souches virales isolées : il faut désormais cartographier les flux technologiques, identifier les empreintes des fournisseurs, suivre les patterns d’obfuscation. La guerre n’est plus seulement contre un virus, mais contre une logique collaborative qui dépasse chaque attaque.

Que peut faire la défense face à cette menace mutante ?

Face à cette mutation du paysage numérique, la riposte ne peut être uniquement technique. D’abord, il est essentiel de renforcer la surveillance active des marchés clandestins, là où les outils comme HeartCrypt sont distribués, évalués, améliorés. L’enjeu est de comprendre les cycles de vie des outils, de détecter les variantes dès leur phase de test.

En parallèle, les acteurs de la cybersécurité doivent développer des mécanismes de détection comportementale capables d’identifier les symptômes d’un EDR Killer, même si celui-ci reste inconnu en signature. Cela suppose un changement de paradigme, passant de la reconnaissance de fichiers à l’analyse des effets systémiques.

Il devient également crucial de durcir la gestion des pilotes système. Trop souvent, des certificats numériques volés ou expirés sont encore tolérés par les systèmes d’exploitation. Réformer cette tolérance permettrait de réduire considérablement la surface d’attaque.

Enfin, la collaboration entre entreprises, y compris concurrentes, doit devenir une norme. Si un outil est partagé entre cybercriminels, il peut aussi être détecté collectivement. Les mécanismes de threat intelligence mutualisée, ouverts, intersectoriels, peuvent faire émerger une défense coordonnée à la hauteur d’une attaque elle-même collaborative.


Rejoignez-nous sur les réseaux sociaux

Aucun spam – Désinscription en un clic – Vie privée respectée

Cyberattaque chez FranceLink : le combat pour la reconstruction

En juillet 2025, FranceLink s’effondre sous une cyberattaque massive. Ce choc marque le début d’un combat acharné pour la survie d’une infrastructure cruciale.

À l’été 2025, FranceLink, prestataire IT français, subit une cyberattaque d’une violence inédite. Contraints de couper tous leurs services pour préserver l’intégrité de ce qui reste, les dirigeants révèlent que des données critiques ont été chiffrées par un groupe malveillant. Si certaines fonctions reviennent peu à peu (comme les emails Office365 ou les sites hébergés en externe), les serveurs internes restent hors d’accès. Face à la gravité de la situation, FranceLink engage des experts en récupération de données et reconstruit son infrastructure dans l’urgence, tout en alertant ses clients sur une faille zero-day liée aux équipements VPN SonicWall. Retour sur une crise cyber aux ramifications techniques et humaines profondes.

L’attaque de l’été : choc initial et premières réponses

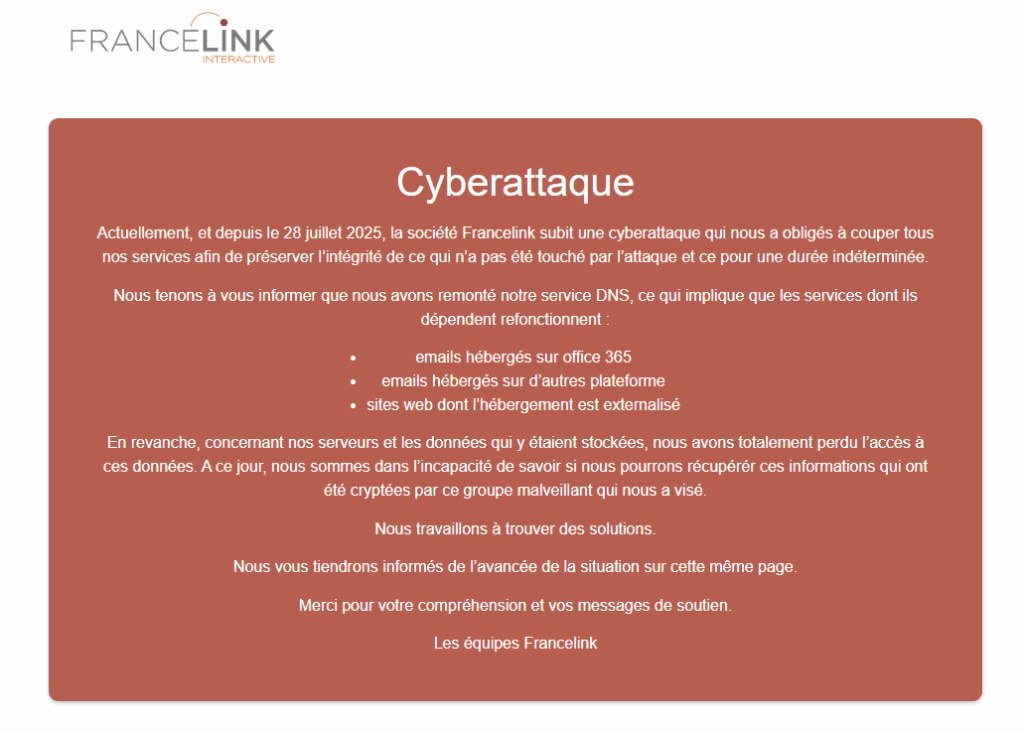
Tout commence à la fin du mois de juillet 2025. FranceLink, prestataire de services numériques pour de nombreuses entreprises françaises, est brutalement frappée par une cyberattaque. Le choc est brutal : en quelques heures, l’équipe dirigeante prend une décision radicale mais nécessaire : couper tous les services afin d’éviter une propagation incontrôlée. À ce stade, aucune estimation sur la durée de l’interruption n’est possible. Le mot d’ordre est clair : préserver l’intégrité de ce qui peut encore l’être.

L’attaque s’avère particulièrement sophistiquée. Très vite, l’origine de l’agression est attribuée à un groupe nommé « Akira », dont la spécialité est le chiffrement de données critiques pour ensuite extorquer leurs victimes. Les serveurs de FranceLink sont totalement inaccessibles, et les informations qu’ils contiennent semblent irrémédiablement chiffrées.

La direction communique dès les premiers jours avec une transparence rare dans ce type de crise. Elle annonce avoir restauré une partie de l’infrastructure DNS, permettant ainsi la remise en service des emails (hébergés sur Office365 ou sur d’autres plateformes) ainsi que des sites web externalisés. Toutefois, tout ce qui dépend des serveurs internes reste inaccessible. Il est impossible, à cette étape, de savoir si les données pourront être récupérées.

C’est alors que commence une course contre la montre. FranceLink mobilise une première entreprise spécialisée en récupération de données. Pendant deux semaines, ses experts collaborent avec les équipes internes, jour et nuit, week-end compris. Le résultat, livré le 6 août, est amer : seules quelques données ont pu être restaurées, très insuffisantes pour répondre aux besoins des clients.

La situation est critique. Le 13 août, le standard téléphonique est suspendu pour concentrer toutes les ressources humaines sur la reconstruction. La communication se fait exclusivement via des mises à jour publiques. Une stratégie assumée, à la fois pour maintenir le lien avec les clients et éviter la désinformation.

Reconstruction technique et traque de la vulnérabilité

Dès le 6 août, une nouvelle entreprise est sollicitée pour tenter de récupérer davantage de données. Cette démarche implique des coûts importants (plusieurs dizaines de milliers d’euros), mais FranceLink ne recule devant aucun effort. L’objectif est double : récupérer ce qui peut l’être et, en parallèle, reconstruire rapidement une infrastructure viable.

Les équipes de l’entreprise identifient une possible piste technique sur l’origine de la faille : une vulnérabilité zero-day dans les équipements VPN SSL SonicWall, utilisée dans l’environnement réseau de FranceLink. Cette faille pourrait avoir été exploitée par les assaillants pour pénétrer le système. Bien que SonicWall indique encore être en phase d’investigation, le lien est suffisamment préoccupant pour que FranceLink alerte officiellement ses clients. Ceux-ci sont invités à consulter les alertes de sécurité et à appliquer immédiatement les mesures de protection recommandées.

En parallèle, le chantier de la reconstruction bat son plein. L’enjeu est énorme : rétablir les plateformes clients, mais surtout leur offrir un environnement sain, sécurisé et stable. FranceLink décide alors de créer de nouveaux espaces, entièrement refondus, même s’ils sont, dans un premier temps, dépourvus de données historiques.

Cette décision est stratégique. Elle permet aux clients de reprendre leurs activités, même partiellement, et de se projeter dans une reprise. En parallèle, un formulaire est mis en ligne pour que chaque client puisse indiquer les données les plus critiques à ses yeux. Cette démarche participative permet de prioriser les efforts de restauration, tout en impliquant les victimes dans la résolution.

Au fil des jours, les services reviennent. Les messageries Office365, les sites en développement ou encore les noms de domaine fonctionnent de nouveau. FranceLink documente chaque étape, publie un rapport d’incident détaillé, et tente de rassurer en maintenant une communication factuelle.

Date Événement
29/07/2025 Coupure totale des services de FranceLink suite à une cyberattaque. Standard téléphonique également suspendu.
31/07/2025 Première communication officielle sur la messagerie : deux solutions proposées pour restaurer les emails.
01/08/2025 FranceLink confirme avoir été visée par le groupe de ransomware Akira. Mise en ligne d’un formulaire pour prioriser la restauration.
04/08/2025 Premiers bilans techniques : difficultés majeures à récupérer les données chiffrées malgré le travail des experts.
06/08/2025 Fin de la mission du premier spécialiste de récupération. Quelques données récupérées, mais insuffisantes. Engagement d’un second expert.
Alerte sur une faille zero-day dans les équipements VPN SSL SonicWall, potentiellement à l’origine de l’intrusion.
11/08/2025 Publication d’un rapport d’incident détaillé. FranceLink invite ses clients à en prendre connaissance.
13/08/2025 Mise à jour : standard téléphonique toujours suspendu. FranceLink détaille ses priorités : reconstruction et récupération.
À ce jour Services DNS restaurés. Emails et sites web externalisés refonctionnent. Les serveurs internes restent inaccessibles.

Une crise révélatrice des fragilités systémiques

Au-delà des aspects techniques, cette cyberattaque met en lumière une réalité trop souvent ignorée : la dépendance des entreprises, même modestes, à des infrastructures numériques vulnérables. FranceLink, comme beaucoup d’acteurs du numérique, héberge non seulement des services mais aussi des identités numériques, des archives, des outils métiers critiques. Lorsqu’un acteur de cette chaîne tombe, c’est tout un écosystème qui vacille.

L’attaque d’Akira n’est pas un cas isolé. En 2025, les cyberattaques visant les prestataires IT se multiplient. Elles visent les maillons techniques de la chaîne de confiance, là où la sécurité est supposée être la plus solide, mais où les failles humaines, techniques ou organisationnelles peuvent provoquer des catastrophes systémiques. Le cas FranceLink en est une parfaite illustration. L’alerte autour des équipements SonicWall ajoute une couche d’inquiétude. Si la faille zero-day est confirmée, elle remettrait en question la sécurité de milliers d’infrastructures utilisant cette technologie à travers l’Europe. Dans ce contexte, la proactivité de FranceLink dans l’identification et la diffusion de l’alerte est saluée par une partie de la communauté cyber.

Mais au-delà des conséquences techniques, cette crise a aussi des implications humaines. Les équipes de FranceLink, en première ligne, ont dû affronter l’impossible : gérer la pression de centaines de clients inquiets, reconstruire en urgence, communiquer dans l’incertitude, tout en vivant le deuil numérique d’une infrastructure effondrée. Le silence du standard téléphonique, pendant plusieurs semaines, est un symbole de cette tension. La suite reste encore incertaine. Les tentatives de récupération se poursuivent. Le soutien des clients semble, en partie, tenir. Mais les dégâts sont là : pertes de données, arrêts d’activité, crédibilité ébranlée. Le Service Veille de ZATAZ confirme la menace d’Akira de diffuser d’ici peu 20 Go de données qui auraient été dérobées pendant la cyber attaque !

RomCom exploite une faille WinRAR zero‑day CVE‑2025‑8088

Une faille critique dans WinRAR exploitée par RomCom menace entreprises et administrations. Espionnage ciblé, spearphishing redoutable : l’Europe et le Canada sont directement dans le viseur.


Rejoignez-nous sur les réseaux sociaux

Aucun spam – Désinscription en un clic – Vie privée respectée


Une vulnérabilité critique (CVE‑2025‑8088) dans WinRAR, exploitée par le groupe cyberespion RomCom aligné sur la Russie, a été découverte par ESET Research. Active entre le 18 et le 21 juillet 2025, cette campagne visait des secteurs stratégiques en Europe et au Canada : finance, défense, logistique, industrie. Disséminées via spear phishing, les archives piégées permettaient l’exécution de backdoors comme SnipBot, RustyClaw ou Mythic. Cette attaque sophistiquée marque une nouvelle escalade dans la guerre cyber et politique menée par des groupes APT russophones. WinRAR a corrigé la faille dès le 30 juillet 2025 via une mise à jour manuelle obligatoire vers la version 7.13. Le retard de correctif expose encore de nombreuses victimes potentielles.

Une faille invisible, une intrusion discrète

Le 18 juillet 2025, les analystes d’ESET détectent un comportement anormal dans une archive RAR transmise à une entreprise européenne de défense. Une DLL nommée msedge.dll, dissimulée dans un chemin d’extraction détourné, attire immédiatement leur attention. L’analyse révèle l’exploitation d’une faille jusqu’alors inconnue, touchant toutes les versions de WinRAR jusqu’à la 7.12 incluse.

Dénommée CVE‑2025‑8088, cette vulnérabilité exploite un mécanisme sournois : la traversée de chemin via les flux de données alternatifs NTFS. Résultat ? Un simple fichier extrait peut être redirigé vers des répertoires critiques du système, comme le dossier de démarrage de Windows. À la prochaine session, le code malveillant s’exécute sans déclencher d’alerte.

Le 24 juillet, ESET contacte le développeur de WinRAR. La réponse est immédiate : un correctif est intégré dans une version bêta, puis publié officiellement le 30 juillet dans la version 7.13. Mais attention : WinRAR ne propose aucune mise à jour automatique. Des millions d’utilisateurs pourraient donc encore être exposés sans le savoir.

Spearphishing ciblé et backdoors sur mesure

Entre le 18 et le 21 juillet 2025, RomCom lance une offensive de spearphishing contre plusieurs entreprises situées en Europe et au Canada. Les cibles sont choisies avec soin : finance, logistique, industrie manufacturière et défense. Les e-mails se présentent sous forme de candidatures professionnelles, CV à l’appui. Une fois l’archive RAR ouverte, la vulnérabilité est déclenchée.

Dans les cas observés par ESET, les charges utiles déployées sont variées mais convergent toutes vers un objectif d’espionnage. On retrouve la backdoor SnipBot, une version personnalisée de RustyClaw, et un agent Mythic configuré sur mesure. Ces implants sont conçus pour maintenir l’accès, exfiltrer des données et injecter des modules additionnels à distance.

RomCom — également connu sous les noms de Storm‑0978, Tropical Scorpius ou UNC2596 — est formellement attribué à cette campagne. ESET justifie cette attribution par une concordance complète des outils, méthodes et infrastructures déjà associées au groupe lors de précédentes attaques. RomCom est réputé pour ses opérations mêlant cybercriminalité classique et espionnage au service d’objectifs géopolitiques russes.

Un contexte géopolitique sous tension

La campagne RomCom s’inscrit dans une dynamique inquiétante. Depuis 2023, ce groupe cible les institutions occidentales sensibles, avec un pic d’activité lors de moments de tension internationale. En juin 2023, RomCom s’en était déjà pris à des entités européennes via des leurres liés au Congrès mondial ukrainien. Le choix des cibles 2025 — défense, finance, logistique — suggère une volonté claire d’interférer dans les structures stratégiques.

La faille CVE‑2025‑8088 a été ajoutée au catalogue KEV (Known Exploited Vulnerabilities) de la CISA américaine le 12 août 2025. Cela implique une obligation pour les agences fédérales de déployer un correctif immédiat sous peine de non-conformité aux directives de cybersécurité (BOD 22-01). Le score CVSS attribué à cette vulnérabilité est de 8,4, signe de sa criticité élevée.

Le plus alarmant reste la simultanéité d’exploitation par un second groupe : Paper Werewolf, alias GOFFEE, qui s’est approprié la même faille peu après. Cette double exploitation suggère une probable fuite ou vente privée de l’exploit, accentuant le danger de réutilisation dans des campagnes futures.

Dans cette nouvelle ère de guerre hybride, où les lignes entre cybercriminalité et renseignement s’effacent, la vulnérabilité WinRAR symbolise une faille bien plus large : celle d’un cyberespace vulnérable, traversé par des ambitions politiques masquées sous des lignes de code.

Cybersécurité : les imprimantes, une faille trop ignorée

L’imprimante, ce périphérique banal du quotidien professionnel, devient une porte d’entrée inattendue pour les cybercriminels. Un oubli stratégique qui expose gravement les entreprises françaises.


Rejoignez-nous sur les réseaux sociaux

Aucun spam – Désinscription en un clic – Vie privée respectée


Une étude paneuropéenne dévoile une menace largement négligée : les imprimantes. En France, seuls 7 % des salariés formés à la cybersécurité ont reçu une sensibilisation spécifique à ces équipements. Tandis que 59 % des entreprises n’appliquent aucune mesure de protection dédiée, les comportements à risque s’accumulent. Impression de documents depuis des comptes électroniques personnels, fichiers web non sécurisés, ou encore documents oubliés dans les bacs de sortie, sans parler des sauvegardes sur les disques durs de certaines imprimantes : autant d’angles morts exploités par les cyberattaquants. Pourtant, à peine 5 % des salariés français considèrent les imprimantes multifonctions comme une menace. DataSecurityBreach.fr tire la sonnette d’alarme à quinze jours de la rentrée : la sécurité des imprimantes ne peut plus être laissée de côté.

Une faille invisible dans la routine des bureaux

Tout commence par un geste simple. Appuyer sur « imprimer ». Ce geste quotidien, anodin pour la plupart des salariés, dissimule pourtant un risque stratégique majeur. Dans les open spaces comme dans les bureaux à distance, les imprimantes sont devenues des périphériques essentiels… et vulnérables. L’étude européenne menée par Sharp Europe auprès de 11 000 employés de PME dans 11 pays révèle une donnée frappante : seuls 7 % des salariés français ayant suivi une formation en cybersécurité ont été sensibilisés aux risques liés aux imprimantes. C’est deux fois moins que la moyenne européenne (15 %). Une lacune qui en dit long sur la place accordée à ces équipements dans les politiques de sécurité informatique.

Ces chiffres pointent une réalité : les imprimantes sont vues comme inoffensives, voire obsolètes dans l’imaginaire cyber. Pourtant, elles disposent d’un système d’exploitation, sont connectées au réseau, stockent temporairement des données et offrent parfois une interface web. Tous les ingrédients d’un vecteur d’attaque sont réunis.

Le virage numérique accéléré par la pandémie a bouleversé les usages professionnels. Si la cybersécurité a gagné en importance, certaines zones restent dans l’ombre. Les imprimantes en font partie. Le travail à distance a modifié les comportements, sans forcément élever le niveau de vigilance.

L’étude souligne que 28 % des salariés français interrogés impriment au bureau des fichiers envoyés par e‑mail depuis leur domicile. Pire encore, 18 % impriment des fichiers téléchargés directement depuis des sites web, sans même s’interroger sur leur fiabilité. Ces gestes, anodins en apparence, sont des cadeaux offerts aux cybercriminels : fichiers vérolés, scripts malveillants, ou simples failles réseau peuvent être injectés par le biais d’un périphérique non sécurisé.

Autre constat alarmant : seuls 15 % des salariés sont conscients qu’abandonner un document dans le bac de sortie d’une imprimante multifonction représente une faille de sécurité. Ce chiffre traduit une méconnaissance profonde des usages à risque. Dans les entreprises manipulant des données sensibles, santé, finance, juridique, un document oublié peut suffire à compromettre la confidentialité de centaines de dossiers.

L’étude révèle également une inadéquation criante entre le niveau de menace réel et la perception des salariés. En France, seuls 5 % considèrent les imprimantes comme la plus grande menace cyber dans leur environnement de travail, contre 10 % à l’échelle européenne. Une différence révélatrice d’un décalage culturel dans la façon d’appréhender la sécurité numérique.

Une stratégie de cybersécurité à reconstruire

Les entreprises françaises accusent un net retard. 59 % d’entre elles n’ont mis en place aucune mesure spécifique de protection des imprimantes, contre 38 % en moyenne en Europe. Un écart de 21 points qui soulève une question cruciale : pourquoi ce désintérêt face à une menace connue ?

La réponse se trouve peut-être dans la perception de l’imprimante comme un outil « passif ». Un terminal qui ne génère pas de données, qui ne stocke que brièvement des fichiers, et dont l’interface semble rudimentaire. Or, cette vision est fausse. Les imprimantes multifonctions modernes disposent de capacités avancées : connexion sans fil, gestion à distance, synchronisation avec le cloud… Elles sont, en réalité, des ordinateurs à part entière.

Roland Singer, vice-président des services informatiques chez Sharp Europe, le souligne : « Les imprimantes sont perçues comme inoffensives. C’est précisément ce qui en fait une cible idéale pour les cybercriminels. »

La sécurisation de ces équipements passe par plusieurs leviers essentiels que DataSecurityBreach.fr vous propose. D’abord, l’intégration dans les audits de sécurité : toute stratégie de cybersécurité doit inclure les périphériques, y compris les imprimantes, dans sa cartographie des risques. La formation des collaborateurs. Sensibiliser les salariés aux bonnes pratiques comme, par exemple, ne pas laisser de documents traîner, ne pas imprimer des fichiers non vérifiés, utiliser des connexions sécurisées, ne pas jeter ce que l’on considère comme mal imprimé. Autre élément souvent mis de côté car sous-traité : la sécurisation logicielle et réseau. La mise à jour régulière des firmwares, chiffrement des données, désactivation des ports inutiles, gestion des accès utilisateurs par authentification ou badge ne doivent pas être ignorés. Une gouvernance transversale avec les équipes IT, le service achat et les utilisateurs finaux. Une collaboration qui doit intégrer des critères de cybersécurité dès l’acquisition des imprimantes.

Cette étude, même si cette dernière est mise en place par un vendeur d’imprimante et de solution d’impression, agit comme un révélateur. Les imprimantes ne sont pas des périphériques du passé. Elles sont au cœur des usages quotidiens et, de fait, au centre des enjeux de cybersécurité modernes. Elles incarnent ces zones grises, souvent oubliées, qui fragilisent l’édifice numérique de nombreuses entreprises. Tant que les imprimantes resteront perçues comme des accessoires anodins, elles continueront à représenter des portes d’entrée béantes pour les cyberattaquants. Or, dans un monde numérique en tension constante, chaque faille est une opportunité pour celui qui sait l’exploiter.

Dell sous pression : le cyberchantage d’un groupe rebaptisé WorldLeaks tourne court

Dell fait face à une nouvelle tentative de cyberchantage, orchestrée par WorldLeaks, mais assure que les informations volées sont inexploitables. Le climat cyber reste cependant sous haute tension.

Rejoignez-nous sur les réseaux sociaux

Aucun spam – Désinscription en un clic – Vie privée respectée

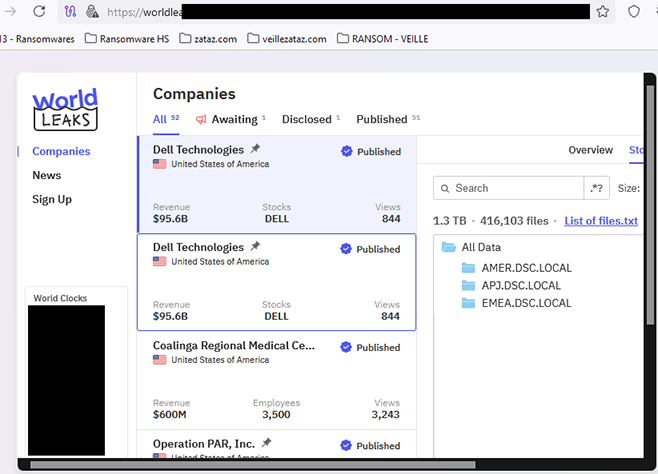
Dell Technologies a confirmé une tentative de cyberchantage orchestrée par le groupe WorldLeaks, exfiltrant 1,3 To de données issues de leur environnement de démonstration « Solution Center ». Selon Dell, ces fichiers n’ont aucune valeur, ne contenant ni données sensibles ni informations sur les clients. Cet incident survient dans un contexte de recrudescence des attaques par extorsion de données, un phénomène accentué par le récent « rebranding » de groupes cybercriminels. L’affaire rappelle également une fuite majeure survenue en 2023 ayant impliqué de véritables données clients. Analyse d’un incident révélateur des mutations actuelles dans la cybercriminalité.

Une attaque orchestrée par WorldLeaks : un coup d’épée dans l’eau ?

Le 22 juillet, la scène cybercriminelle bruisse d’une annonce : WorldLeaks, nouvelle appellation d’une ancienne équipe de rançongiciels, revendique l’infiltration du réseau Dell. Les chiffres avancés impressionnent : 1,3 To de données, soit plus de 416 000 fichiers, exfiltrés depuis les serveurs du géant informatique. Leur objectif ? L’extorsion, en menaçant de publier ces informations à moins d’obtenir un paiement.

Dell réagit rapidement, en coupant court à tout vent de panique. Selon l’entreprise, il ne s’agit là que d’ensembles de données synthétiques, stockés dans une zone de test entièrement isolée, sans aucun lien ni avec les clients, ni avec les partenaires, ni avec les opérations en production. La valeur de ces fichiers serait donc nulle, rendant toute tentative de chantage inopérante.

L’enjeu des environnements isolés et la réponse de Dell

Dans un contexte de multiplication des cyberattaques, Dell insiste sur la ségrégation stricte de son « Solution Center », laboratoire conçu pour les démonstrations produits. Cette séparation physique et logique vise à limiter l’impact des brèches potentielles. Les fichiers concernés par l’attaque seraient destinés uniquement à des scénarios de tests, totalement dépourvus d’informations sensibles ou d’identifiants clients.

Contactée par la presse spécialisée, la direction de Dell refuse d’évoquer le montant éventuel des rançons demandées. La seule certitude affichée : aucune information confidentielle n’a filtré. « Comme beaucoup d’autres entreprises, nous travaillons en continu à renforcer nos défenses. La sécurité de nos clients reste notre priorité absolue », martèle le groupe.

⏳ Jusqu’où tolérerez-vous d’être piraté ?

CTI ZATAZ – Scannez les menaces vous concernant avant qu’il ne soit trop tard.

✅ Scanner mes risques

Confidentiel. Instantané. Sécurisé. Zéro intermédiaire. 100 % Made in France.


L’incident intervient sur fond de souvenirs douloureux : en 2023, Dell avait reconnu le vol de données réelles concernant près de 49 millions de commandes clients, incluant noms, adresses et détails techniques sur les équipements. En mai 2024, une notification officielle avait confirmé la compromission, illustrant la réalité des risques cyber même pour les géants du secteur.

Plus inquiétant encore, cette attaque survient après la dissolution annoncée du groupe Hunters International, qui a profité de sa sortie pour « offrir » aux victimes les clés de déchiffrement de leurs données. Mais, selon les experts, ce départ ne serait qu’un écran de fumée destiné à permettre un repositionnement stratégique. Les cybercriminels, confrontés à la baisse de rentabilité des ransomwares traditionnels, semblent désormais privilégier l’exfiltration et la menace de publication des données.

Analyse : La cyber-extorsion, nouvelle norme ou impasse ?

Le cas Dell illustre la transition du paysage cybercriminel : face à des défenses mieux préparées et des ransomwares de moins en moins rentables, la menace s’oriente vers le vol d’informations et le chantage à la publication. Pourtant, cette tactique n’est pas sans risque pour les attaquants, qui peinent parfois à monétiser des données peu exploitables d’autant plus que certains pays, comme le Royaume-Unis font interdire le moindre paiement lors d’une demande de rançon.

Dell, pour sa part, semble avoir tiré les leçons du passé en compartimentant ses systèmes critiques. Mais l’affaire rappelle que la vigilance reste de mise et que chaque brèche, même anodine, peut devenir une vitrine pour les groupes malveillants en quête de légitimité. Sans parler du risque de fermer boutique comme ce fût le cas, il y a peu, pour un important transporteur de fret.

La tentative de chantage contre Dell, si elle s’avère sans effet immédiat, montre à quel point la cyber-extorsion s’est ancrée dans les pratiques des groupes criminels. L’évolution des méthodes — passage du rançongiciel à la pure exfiltration — témoigne d’une professionnalisation du secteur, mais aussi de la nécessité, pour les entreprises, d’investir en continu dans la cybersécurité et la gestion de crise. La question n’est plus de savoir « si » une attaque aura lieu, mais « quand » — et surtout comment y répondre sans céder à la panique ni à la pression.

Rejoignez-nous sur les réseaux sociaux

Aucun spam – Désinscription en un clic – Vie privée respectée

Google lance OSS Rebuild pour sécuriser la chaîne d’approvisionnement open source

L’open source représente aujourd’hui 77 % des applications et sa valeur mondiale excède 12 000 milliards de dollars (environ 11 130 milliards d’euros). Mais cette omniprésence en fait une cible privilégiée pour les attaques sur la chaîne d’approvisionnement, où des acteurs malveillants insèrent du code frauduleux dans des composants de confiance.

Les attaques sur la chaîne d’approvisionnement logicielle ciblent principalement les projets open source, au cœur de l’infrastructure numérique. Le phénomène a pris de l’ampleur au fil des années, notamment via la compromission d’outils et de modules largement utilisés dans la communauté mondiale des développeurs. L’attrait pour les composants open source s’explique par leur présence massive dans les applications, des systèmes d’exploitation aux services en ligne. Les statistiques confirment cette tendance : 77 % des applications intégrant du code open source et une valorisation de ces composants estimée à plus de 12 000 milliards de dollars (environ 11 130 milliards d’euros).

Parmi les incidents récents, plusieurs attaques retentissantes ont mis en évidence la vulnérabilité des chaînes d’approvisionnement. Dans un projet hébergé sur npm, la compromission d’un compte a permis l’ajout d’une porte dérobée destinée à dérober des clés cryptographiques. Un autre cas notable concerne l’introduction d’une action GitHub malveillante dans un dépôt populaire, provoquant la fuite de secrets. Enfin, l’attaque sophistiquée sur un projet d’archivage open source a permis l’implantation d’une porte dérobée assurant un accès distant non autorisé. Chacun de ces cas a eu un impact direct sur la confiance accordée aux écosystèmes logiciels, fragilisant à la fois la relation entre développeurs et utilisateurs et ralentissant l’innovation.

La popularité des solutions open source entraîne une diversification des techniques utilisées par les attaquants. Ceux-ci exploitent la complexité des chaînes de développement pour insérer des modifications malicieuses, parfois indétectables sans outils dédiés. Les mécanismes de contrôle traditionnels peinent à suivre le rythme et l’ampleur des évolutions, accentuant la nécessité de solutions innovantes pour restaurer la confiance.

Les conséquences de ces attaques vont au-delà de la simple compromission technique. Elles affectent la réputation des projets, l’adoption des nouvelles versions et la sécurité globale des services. Plusieurs plateformes de distribution de paquets ont déjà renforcé leurs contrôles, mais la question de la transparence du processus de compilation et de la traçabilité des modifications reste centrale.

Google présente OSS Rebuild pour restaurer la confiance

Face à ces enjeux, Google a développé un nouvel outil dédié à la transparence dans la chaîne d’approvisionnement logicielle : OSS Rebuild. Ce service propose de vérifier la correspondance entre le code source public et les paquets distribués, en s’appuyant sur des reconstructions automatisées. L’objectif affiché est de permettre à chaque membre de la communauté d’analyser l’origine des composants, de valider leur intégrité et de surveiller tout changement intervenu durant la phase de compilation.

OSS Rebuild s’inscrit dans une démarche de conformité avec les exigences de la Supply-chain Levels for Software Artifacts (SLSA), en particulier le niveau SLSA Build Level 3. Le service génère automatiquement les métadonnées associées aux processus de compilation, sans requérir l’intervention directe des auteurs des projets concernés. Cette automatisation vise à faciliter l’adoption de standards de sécurité élevés dans l’ensemble de l’écosystème open source.

Le fonctionnement du service est pensé pour répondre aux besoins de différents profils d’utilisateurs. Les spécialistes en sécurité disposent d’un accès à l’analyse détaillée des divergences éventuelles entre code et paquets. Ils peuvent ainsi identifier rapidement les incohérences, les défauts de configuration de l’environnement de compilation ou l’insertion de fonctionnalités cachées. De leur côté, les mainteneurs de projets peuvent enrichir l’historique de leurs publications en y associant des informations sur l’intégrité et la reproductibilité des versions.

Actuellement, OSS Rebuild prend en charge les paquets issus de trois grandes plateformes : PyPI pour Python, npm pour JavaScript et TypeScript, ainsi que Crates.io pour Rust. Cette compatibilité doit être progressivement étendue à d’autres environnements selon le calendrier annoncé par Google. L’accès à l’outil s’effectue via une interface en ligne de commande, permettant d’interroger l’origine d’un paquet, de consulter l’historique des reconstructions ou de lancer une recompilation à la demande.

Le recours à OSS Rebuild n’est pas limité aux seuls incidents de sécurité. Les analyses peuvent également porter sur des versions déjà publiées, offrant la possibilité de réévaluer l’intégrité de paquets antérieurs ou de vérifier la reproductibilité des versions historiques. Cette approche favorise la constitution d’une documentation exhaustive, essentielle à la gestion de la conformité et à la réponse aux exigences réglementaires croissantes.

La généralisation de ce type d’outils répond à une demande pressante du secteur, confronté à l’augmentation du nombre de vulnérabilités exploitées via la chaîne d’approvisionnement. Les grandes entreprises, tout comme les développeurs indépendants, sont encouragés à adopter ces pratiques pour garantir la sécurité de leurs dépendances et préserver la confiance des utilisateurs finaux.

À mesure que le périmètre de l’open source s’élargit, la protection de ses processus de développement revêt une importance stratégique. La mise à disposition d’outils tels qu’OSS Rebuild va-t-il contribuez à réduire les risques systémiques et à promouvoir des standards élevés dans la gestion de la chaîne d’approvisionnement logicielle ? Si la lutte contre les attaques sophistiquées requiert une vigilance constante, la transparence et la traçabilité apparaissent désormais comme des leviers majeurs pour pérenniser l’innovation dans l’univers du logiciel libre.

Failles critiques Cisco ISE : exécution de code à distance et correctifs

Des vulnérabilités critiques, activement exploitées dans Cisco Identity Services Engine et son module Passive Identity Connector, permettent à des attaquants d’accéder à des réseaux d’entreprise sans authentification, compromettant la sécurité interne.

La société Cisco a publié un avis officiel après la découverte de plusieurs vulnérabilités critiques affectant son produit phare Cisco Identity Services Engine (ISE) ainsi que le module associé Passive Identity Connector (ISE-PIC). L’équipe Product Security Incident Response Team (PSIRT) de Cisco a confirmé l’exploitation active de ces failles par des attaquants dans des conditions réelles, précisant que plusieurs tentatives d’exploitation ont été observées sur des infrastructures de clients. La gravité de ces vulnérabilités, évaluée à 10 sur 10 sur l’échelle CVS, place ces incidents parmi les menaces les plus sérieuses identifiées récemment dans le secteur de la cybersécurité d’entreprise.

Le produit Cisco Identity Services Engine occupe une place centrale dans le contrôle des accès aux réseaux professionnels. Il détermine les conditions et modalités selon lesquelles les utilisateurs et équipements peuvent se connecter à l’infrastructure interne d’une organisation. Une compromission de ce composant peut ouvrir la voie à des intrusions à grande échelle, en contournant tous les mécanismes d’authentification et de journalisation des accès. Cette situation expose l’ensemble du système d’information à une prise de contrôle totale, par le biais de privilèges administratifs de type root, traditionnellement réservés à la gestion la plus sensible des systèmes.

Les vulnérabilités concernées portent sur la gestion des requêtes API et le traitement des fichiers au sein des solutions Cisco ISE et ISE-PIC. Les deux premières failles sont issues d’une absence de validation suffisante des données transmises via l’API. Un attaquant distant, sans aucune authentification préalable, peut ainsi envoyer des requêtes spécifiquement conçues pour exécuter des commandes arbitraires sur le serveur, obtenant un accès complet aux ressources critiques de l’entreprise. La troisième vulnérabilité concerne un défaut de filtrage lors du téléchargement de fichiers via une interface interne, ce qui permet à un individu malveillant d’introduire un fichier malveillant dans un répertoire protégé et de le faire exécuter avec les droits les plus élevés du système.

Les mécanismes d’exploitation sont similaires à ceux observés dans d’autres attaques majeures ciblant les infrastructures réseau : manipulation de requêtes API ou envoi de fichiers modifiés pour prendre le contrôle des serveurs. Le danger est accentué par le fait que ces failles ne requièrent aucune authentification préalable, rendant les attaques difficiles à détecter et à prévenir en amont. L’intégrité de la plateforme étant compromise, toutes les mesures de sécurité internes peuvent être contournées, ce qui remet en cause la confiance dans la protection des données et des flux internes à l’organisation.

Corrections publiées et recommandations officielles pour la protection des infrastructures

Face à la gravité de la situation, Cisco a rapidement publié des correctifs visant à supprimer l’ensemble des vulnérabilités détectées. Les entreprises utilisatrices de Cisco Identity Services Engine et du module Passive Identity Connector sont invitées à déployer sans délai les versions corrigées du logiciel. Les systèmes qui ne seraient pas mis à jour demeurent vulnérables à des attaques à distance, avec des risques majeurs de compromission pour les organisations, en particulier celles opérant dans des secteurs à forte contrainte réglementaire ou assurant la gestion d’infrastructures critiques.

La mise à jour des logiciels ne constitue toutefois qu’une première étape. Les experts en cybersécurité de Cisco recommandent une surveillance accrue des journaux d’activité réseau, afin de repérer toute tentative d’exploitation des interfaces API ou d’envoi de fichiers non autorisés. Il est conseillé d’examiner en détail les traces d’événements suspectes, notamment en cas d’exposition des composants ISE à l’extérieur du réseau d’entreprise.

La société ne précise pas à ce stade quelles variantes exactes des failles ont été exploitées par les attaquants, ni l’identité des groupes ou individus à l’origine de ces attaques. Aucune information n’est communiquée sur le périmètre exact des entreprises concernées, ni sur la volumétrie des incidents recensés. Cette retenue s’explique par la nécessité de ne diffuser que des éléments vérifiés, afin de ne pas perturber les opérations de sécurisation en cours et de garantir l’efficacité des mesures correctrices.

Dans l’environnement actuel, marqué par la multiplication des attaques ciblées sur les infrastructures réseau, la compromission d’un composant aussi central que Cisco ISE a un impact immédiat sur la fiabilité de l’ensemble des dispositifs de défense d’une organisation. Le niveau de sévérité attribué par Cisco et les recommandations de remédiation émanant directement de l’éditeur soulignent la nécessité d’agir rapidement pour éviter une propagation des attaques à plus grande échelle.