Archives de catégorie : Securite informatique

Zéro-day sur Microsoft SharePoint : plus de 100 organisations déjà compromises !

Un exploit critique permet l’injection de portes dérobées avant toute authentification. Des géants industriels, des hôpitaux et des agences gouvernementales figurent déjà parmi les cibles. Microsoft et les CERT appellent à une vigilance renforcée.

Rejoignez-nous sur les réseaux sociaux

Aucun spam – Désinscription en un clic – Vie privée respectée


Il y a quelques jours, une vulnérabilité critique de type « zero-day » a été découverte dans Microsoft SharePoint Server. D’abord perçue comme une faille technique isolée, elle s’est révélée être au cœur d’une campagne de piratage d’ampleur inédite. Ce défaut de sécurité permet à des attaquants d’exécuter du code arbitraire sur les serveurs cibles, avant même toute authentification. L’exploitation active a été détectée par l’entreprise néerlandaise Eye Security, rapidement relayée par la Shadowserver Foundation, qui confirme une vague de compromissions en cours.

Initialement repérée sur une poignée de systèmes – environ 85 serveurs selon les premières observations – l’attaque s’est révélée bien plus large que prévu. À l’heure actuelle, plus de 100 organisations ont été confirmées comme victimes, parmi lesquelles figurent des multinationales, des entreprises industrielles sensibles, des hôpitaux et des administrations publiques. La majorité des compromissions concerne des entités situées aux États-Unis et en Allemagne, mais la propagation est mondiale.

Une porte d’entrée avant identification, une persistance après patch

La faille, désormais référencée sous le code CVE-2025-49706, affecte spécifiquement les installations locales de Microsoft SharePoint Server. Elle repose sur un processus de désérialisation de données non fiables, permettant à un acteur malveillant d’exécuter du code sans avoir besoin de s’authentifier sur le serveur. Cette caractéristique rend l’attaque particulièrement redoutable : elle contourne les protections de base, infiltre les systèmes, et permet l’installation d’un backdoor persistant dans l’infrastructure.

Une fois la brèche exploitée, les attaquants récupèrent des clés cryptographiques sensibles – notamment les clés MachineKey, utilisées pour la validation et le chiffrement des sessions. Ces éléments permettent ensuite de générer du trafic qui semble parfaitement légitime aux yeux du serveur cible, même après l’installation des correctifs de sécurité. Les requêtes malveillantes sont ainsi indétectables par les filtres traditionnels, et la compromission se prolonge en toute discrétion.

Des chercheurs décrivent une chaîne d’infection redoutablement efficace. L’attaque commence avant l’authentification, se poursuit à l’aide de scripts PowerShell, de fichiers ASPX malveillants, et de techniques d’exfiltration directe depuis la mémoire vive du serveur. L’objectif : récupérer des secrets, contourner les journaux système, et pivoter à l’intérieur du réseau à grande vitesse, sans nécessité de ré-exploiter la faille.


⏳ Jusqu’où tolérerez-vous d’être piraté ?

CTI ZATAZ – Scannez les menaces vous concernant avant qu’il ne soit trop tard.

✅ Scanner mes risques

Confidentiel. Instantané. Sécurisé. Zéro intermédiaire. 100 % Made in France.

Des milliers de serveurs vulnérables encore exposés

La Shadowserver Foundation estime que jusqu’à 9 000 serveurs SharePoint accessibles depuis Internet pourraient être vulnérables à l’attaque. Les secteurs concernés sont critiques : entreprises industrielles, établissements de santé, cabinets d’audit, institutions bancaires, organismes publics. Le risque d’espionnage économique ou d’interruption de service est donc majeur.

Data Security Breach vous alerte également sur un danger moins visible : la simple présence de la vulnérabilité peut signifier qu’un accès clandestin a déjà été pris. Il ne suffit donc plus de déployer les mises à jour. Il est désormais recommandé de procéder à un audit complet des systèmes, voire à leur isolement en cas de doute sérieux.

Microsoft, de son côté, a reconnu la gravité de la situation. Des mises à jour de sécurité ont été publiées, accompagnées de recommandations urgentes. Toutefois, l’éditeur souligne que les correctifs seuls ne suffisent pas si les attaquants ont déjà obtenu les clés de chiffrement critiques. Pour se protéger, Microsoft préconise également l’activation de l’interface de scan antimalware (AMSI), le déploiement de Microsoft Defender sur les hôtes concernés, et – en cas d’urgence – la coupure de la connexion Internet des serveurs affectés.

Une campagne en chaîne, et des traces menant vers la Chine

Plus inquiétant encore : la faille CVE-2025-49706 est désormais exploitée en tandem avec une autre vulnérabilité, non nommée pour l’instant. Cette combinaison permet de transformer une simple requête HTTP avec un en-tête Referer pointant vers le chemin /_layouts/SignOut.aspx en une attaque complète, équivalente à celle connue sous le nom CVE-2025-53770. Cette technique de contournement minimaliste est actuellement utilisée activement dans des campagnes mondiales, selon les experts Palo Alto Networks.

Quant à l’origine des attaques, aucun groupe n’a encore revendiqué cette campagne sophistiquée. Cependant, les données de Google sur le trafic global ont permis d’établir un lien potentiel avec une groupe APT opérant depuis la Chine. Cette hypothèse reste à confirmer, mais elle est prise au sérieux par les services de renseignement. L’ambassade chinoise, sollicitée, n’a pas souhaité commenter ces accusations. A noter que l’Ip est Chinoise, les pirates sont trés certainement à des milliers de kilomètres de ce pays.

Aux États-Unis, le FBI est désormais saisi de l’affaire, tout comme le National Cyber Security Centre (NCSC) britannique. Les deux entités coopèrent activement avec des partenaires publics et privés pour évaluer l’impact et identifier les vecteurs d’intrusion.

La réaction d’urgence ne suffit plus : les entreprises doivent revoir leur modèle de sécurité

Cette attaque marque un tournant dans la stratégie des cybercriminels. Elle démontre que la compromission d’un serveur peut précéder toute détection, et qu’un patch appliqué tardivement est souvent inutile. Pire encore : certains systèmes sont aujourd’hui silencieusement compromis, en apparence sains, mais manipulés en profondeur. Le modèle de sécurité défensif classique – identifier, patcher, surveiller – montre ici ses limites.

Pour les entreprises utilisant Microsoft SharePoint, il ne s’agit plus d’un simple avertissement. C’est un appel à l’action immédiat, mais aussi à une refonte stratégique. La résilience numérique passe désormais par une surveillance proactive, des journaux renforcés, des audits réguliers de configuration, de la veille sérieuse du web et du dark web comme le propose la référence sur ce sujet, le Service Veille de ZATAZ, et des simulations d’intrusion pour évaluer la surface d’attaque réelle. Le recours à des plateformes cloisonnées, la segmentation réseau, et l’automatisation des détections doivent redevenir prioritaires.

Face à une menace qui évolue aussi vite que les correctifs, seule une vision stratégique et systémique de la cybersécurité permettra de contenir l’impact. Les organisations doivent cesser de traiter les failles comme de simples bugs techniques, et commencer à les voir comme des opportunités offertes à leurs adversaires les plus déterminés.

Rejoignez-nous sur les réseaux sociaux

Aucun spam – Désinscription en un clic – Vie privée respectée
Vulnérabilité zero-day critique CVE-2025-53770 : Microsoft et Google alertent sur une menace active visant SharePoint

Microsoft a diffusé une alerte d’urgence à destination de ses clients concernant la faille de sécurité identifiée sous le nom CVE-2025-53770, actuellement exploitée de manière active sur les instances on-premises de Microsoft SharePoint.

Les équipes du Google Threat Intelligence Group ont détecté plusieurs attaques en cours ciblant cette vulnérabilité, qui n’a, à ce jour, pas encore fait l’objet d’un correctif officiel. Selon les analyses menées, les attaquants déploient des webshells sur les serveurs compromis, accédant ensuite à des données cryptographiques sensibles stockées sur ces mêmes infrastructures. Ce mode opératoire confère aux cybercriminels un accès persistant et non authentifié, complexifiant considérablement la détection de la compromission.

« Les intrusions observées montrent que les acteurs malveillants visent spécifiquement l’implantation de webshells et l’exfiltration de secrets cryptographiques critiques », souligne l’un des rapports techniques issus des investigations menées par Google Threat Intelligence Group.

Face à la gravité de la menace, Microsoft a publié des mesures d’atténuation immédiates et recommande de les appliquer en urgence, notamment pour les organisations dont les serveurs SharePoint on-premises sont exposés à Internet. Les versions cloud de la plateforme, à savoir SharePoint Online au sein de Microsoft 365, ne sont pas concernées par cette vulnérabilité.

Les premiers éléments techniques publiés indiquent que la faille CVE-2025-53770 permet une prise de contrôle à distance d’un serveur SharePoint vulnérable, sans nécessité d’authentification préalable. Cette caractéristique facilite la propagation de l’attaque et son exploitation à grande échelle. Selon les recommandations des experts, il est impératif de partir du principe qu’un serveur exposé a potentiellement déjà été compromis, et d’engager sans délai des actions de vérification et de remédiation.

« Il ne s’agit pas simplement d’appliquer le correctif et de passer à autre chose. Les organisations doivent immédiatement déployer des mesures d’atténuation, rechercher activement des signes d’intrusion, et prévoir des actions de remédiation approfondies », précise Charles Carmakal, Chief Technology Officer de Mandiant Consulting, rattaché à Google Cloud.

Au moment de la publication de l’alerte, Microsoft n’a pas encore diffusé de correctif officiel pour la vulnérabilité CVE-2025-53770, mais recommande l’application de filtres et de restrictions réseau spécifiques pour limiter l’exposition des serveurs. Les recommandations actuelles incluent la désactivation de l’accès public à SharePoint on-premises, le durcissement des contrôles d’accès, et la surveillance des journaux d’activité afin de détecter toute activité anormale.

« Les attaques en cours démontrent la capacité des cybercriminels à adapter rapidement leurs techniques et à contourner les protections existantes », indique un rapport de Microsoft, insistant sur la nécessité d’une vigilance accrue.

L’analyse des compromissions déjà constatées révèle l’utilisation de webshells personnalisés, facilitant l’exfiltration de fichiers chiffrés, de certificats, de clés privées et d’autres secrets indispensables au fonctionnement sécurisé des environnements Microsoft SharePoint. Ce mode opératoire complique la détection des attaques, les fichiers malveillants étant fréquemment dissimulés au sein de répertoires légitimes ou sous des noms anodins.

La chronologie de la campagne d’attaque montre une accélération notable des tentatives d’exploitation depuis la fin de la semaine dernière, les attaquants adaptant leurs charges utiles en temps réel pour contourner les premières mesures d’atténuation publiées par Microsoft et ses partenaires. Plusieurs entreprises et administrations internationales ont d’ores et déjà signalé des tentatives d’accès non autorisées, ainsi que des traces de manipulation de fichiers critiques sur leurs infrastructures SharePoint.

« L’exploitation massive et continue de cette faille justifie la publication rapide d’un correctif d’urgence hors cycle de publication habituel », estime Charles Carmakal.

Par ailleurs, Microsoft rappelle que la vulnérabilité CVE-2025-53770 ne concerne pas les instances de SharePoint Online intégrées à Microsoft 365. Seules les versions hébergées localement (on-premises) sont impactées par la faille, ce qui restreint la surface d’attaque, mais impose une réactivité maximale aux administrateurs de ces environnements.

Les experts en sécurité recommandent également de vérifier l’intégrité des fichiers et des processus système sur les serveurs potentiellement exposés, d’analyser la présence de webshells, ainsi que de surveiller les flux réseau sortants inhabituels, signes possibles d’une exfiltration de données. Des outils spécialisés permettent de détecter certaines signatures spécifiques aux webshells utilisés dans le cadre de cette campagne, mais la diversité des implants observés nécessite une vigilance constante et des analyses approfondies.

« Les webshells implantés confèrent un accès persistant aux serveurs compromis, ouvrant la voie à des campagnes d’exfiltration de longue durée », rappelle un rapport technique relayé par les équipes de Google Threat Intelligence Group.

En complément des mesures techniques, plusieurs recommandations organisationnelles ont été formulées, telles que l’isolement temporaire des serveurs suspects, la rotation des clés et certificats potentiellement exposés, ainsi que la notification des utilisateurs concernés en cas de compromission avérée.

La collaboration entre Microsoft, Google Threat Intelligence Group et d’autres partenaires du secteur vise à accélérer le développement et la diffusion du correctif, mais aussi à sensibiliser les responsables informatiques aux risques encourus et à la nécessité d’une veille permanente face à l’évolution des menaces.

« L’exploitation de CVE-2025-53770 permet un accès non authentifié à des données cryptographiques sensibles, représentant un risque majeur pour la sécurité des organisations visées », souligne un communiqué officiel de Microsoft, publié ce week-end.

La campagne en cours met en lumière l’importance des processus de gestion de crise et d’analyse post-compromission, afin de limiter l’impact des attaques et de restaurer la confiance dans les systèmes d’information affectés. Les organismes ayant identifié des traces de compromission sont invités à contacter les équipes de réponse à incident et à procéder à un audit complet de leurs infrastructures SharePoint.

Les principales institutions de cybersécurité, dont l’Agence nationale de la sécurité des systèmes d’information, relaient les alertes et rappellent l’importance de n’exposer aucun service critique directement sur Internet, notamment lorsque des vulnérabilités non corrigées sont signalées.

La publication prochaine d’un correctif d’urgence est attendue par l’ensemble de la communauté, qui reste mobilisée pour limiter la diffusion de l’attaque et réduire le risque d’exfiltration de données. Les administrateurs sont invités à consulter régulièrement les bulletins de sécurité de Microsoft et à se tenir prêts à appliquer immédiatement toute mise à jour publiée.

« Les acteurs malveillants adaptent constamment leurs techniques pour exploiter de nouvelles failles dès leur divulgation », rappellent les spécialistes, insistant sur la nécessité d’une adaptation permanente des stratégies de défense.

Pour l’heure, aucune estimation précise du nombre de serveurs compromis n’a été officiellement communiquée, mais les observations recueillies montrent que la campagne vise en priorité des organisations détenant des informations cryptographiques à haute valeur ajoutée, telles que des certificats SSL/TLS, des jetons d’authentification et des clés de signature électronique.

L’alerte de ce week-end marque une étape supplémentaire dans la multiplication des attaques ciblant les environnements collaboratifs d’entreprise, mettant en évidence l’intérêt croissant des cybercriminels pour les serveurs SharePoint on-premises et les données sensibles qu’ils hébergent.

Le Thermomix TM5 piraté : une démonstration choc sur la sécurité des objets connectés

Possibilité de pirater le robot de cuisine Thermomix TM5. Parmi les possibilités : afficher des messages personnalisés ou modifier la température, sans aucune modification physique de l’appareil.

L’équipe de chercheurs en cybersécurité de Synacktiv a récemment mené une expérimentation saisissante sur le Thermomix TM5, robot de cuisine multifonctions de la société allemande Vorwerk, largement répandu dans les foyers français. Cette démonstration de piratage, effectuée dans un cadre strictement contrôlé, vise à attirer l’attention sur la réalité des risques auxquels s’exposent les objets connectés du quotidien, souvent perçus comme inoffensifs.

Le choix du Thermomix TM5 n’est pas anodin, mais il ne vise pas pour autant à stigmatiser ce produit ou à remettre en cause la sécurité du fabricant. Le robot culinaire dispose d’un niveau de sécurité supérieur à nombre de ses concurrents. Néanmoins, le Thermomix incarne parfaitement cette génération d’objets intégrant des composants informatiques et communicants, désormais omniprésents dans l’environnement domestique. La société Vorwerk a d’ailleurs réagi avec sérieux et rapidité à la découverte, autorisant la publication des résultats et engageant un dialogue avec les experts, une attitude saluée par l’ensemble du secteur.

« Les objets connectés deviennent des ordinateurs comme les autres, donc des cibles potentielles d’attaquants. »

L’expérimentation a été menée sans qu’aucune modification physique ne soit apportée au robot de cuisine. À partir d’une analyse approfondie de son système embarqué, les experts en cybersécurité ont identifié des vulnérabilités permettant de prendre le contrôle de certaines fonctionnalités de l’appareil. Il a ainsi été possible d’afficher des messages personnalisés sur l’écran tactile, de manipuler la température de chauffe, ou encore de provoquer l’apparition de messages d’erreur non prévus. Cette prise de contrôle, bien qu’encadrée et réalisée par des chercheurs dans le cadre d’un test, illustre la capacité d’un attaquant à détourner un objet familier pour en faire un outil à des fins malveillantes, si les failles sont exploitées dans des conditions réelles.

La démonstration rendue publique

Synacktiv a choisi de rendre publique cette démonstration pour illustrer l’enjeu que représentent les objets connectés dans l’évolution du risque cyber. Aujourd’hui, ces équipements, qu’il s’agisse de robots de cuisine, d’enceintes intelligentes, de montres connectées, de caméras de surveillance ou encore de systèmes de chauffage, sont présents par milliards à travers le monde. Le risque, jusqu’ici principalement associé aux ordinateurs et téléphones, concerne désormais l’ensemble de l’électroménager connecté et plus largement tous les objets intelligents du quotidien.

« Plus un appareil est connecté, plus il peut devenir une porte d’entrée s’il est mal protégé. »

La démonstration, bien qu’étonnante, ne visait pas à créer l’inquiétude chez les utilisateurs. Les conditions de l’attaque restent complexes, nécessitant des compétences avancées et un accès physique ou logique particulier à l’appareil. Cette opération relève d’une démarche de recherche responsable, qui ne menace pas directement les possesseurs de Thermomix TM5. Toutefois, le message transmis est clair : la sécurité des objets connectés doit être prise en compte avec le même sérieux que celle des ordinateurs ou des smartphones.

Des dispositifs de sécurité dès la conception des produits

L’opération a d’autant plus d’impact que Vorwerk, informé en amont, a collaboré et fait preuve d’une transparence saluée par la communauté. Le fabricant a pris acte des vulnérabilités révélées et s’est engagé à travailler à l’amélioration de la sécurité de ses produits. Cette réactivité est encore trop rare dans le secteur, où la communication autour des failles de sécurité demeure souvent limitée, par crainte de porter atteinte à l’image de marque ou de subir des conséquences juridiques. En autorisant la publication des résultats, Vorwerk envoie un signal fort à l’industrie et démontre une maturité croissante face aux enjeux de la cybersécurité.

« Dialoguer avec les experts pour comprendre et corriger les failles démontre une maturité sur ces enjeux, c’est un signal fort pour le marché. »

Au-delà du cas du Thermomix TM5, cette expérience met en évidence la nécessité pour les fabricants d’intégrer des dispositifs de sécurité dès la conception des produits. Il est essentiel que la sécurité ne soit pas reléguée au second plan, mais qu’elle devienne un critère central, au même titre que la performance ou le design. Les appareils connectés, de par leur architecture, peuvent constituer des points d’entrée vers les réseaux domestiques ou professionnels, exposant l’ensemble des systèmes à des risques démultipliés. L’enjeu n’est plus seulement la protection des données personnelles, mais aussi la prévention de scénarios de sabotage ou de détournement de fonctions critiques.

La sensibilisation du public à cette problématique demeure aujourd’hui limitée. Les consommateurs ne sont pas toujours informés des risques liés à l’usage des objets connectés.

Fuite : plus de 10 000 remboursements de prêts révélés

Un « leak » provenant d’une application fintech a exposé plus de 10 000 clients, les informations de prêts et les remboursements.

Une fuite de données provenant de l’application fintech chinoise YangQianGuan a exposé plus de 10 000 enregistrements comprenant noms, numéros de téléphone et confirmations de remboursement. Un cas rare révélé par le pirate informatique lui même qui propose à la vente, 1 000 dollars, son larcin.

Selon les informations regroupées par le Service de Veille de ZATAZ, cette fuite concerne l’application YangQianGuan, opérant dans la région de Hefei, province de l’Anhui, sur la période 2023‑2025. Le fichier comprend au moins 10 000 enregistrements uniques, dont des numéros de téléphone chinois (11 chiffres), des noms complets en caractères chinois, ainsi que le contenu intégral des SMS confirmant le remboursement du prêt. Autant dire que cet exemple est intéressant tant les applications de ce type poussent comme champignon en Automne dans le monde.

Contexte réglementaire et réputation de l’entreprise

YangQianGuan, filiale de Beijing Lingyue Information Technology Co., Ltd., revendique des mécanismes de chiffrement avancés, une gestion des données conforme à la loi chinoise sur la protection des informations personnelles, et des certifications tierces. Le site précise que les données sensibles sont chiffrées, stockées selon des règles de classification et surveillées par un département dédié, avec des procédures d’alerte en cas d’incident.

Cependant, malgré ces garanties, cette fuite suggère une faille grave dans la mise en œuvre réelle de ces mesures. Les échantillons diffusés par le pirate ne sont pas chiffrés et/ou anonymisés. Elle s’inscrit dans une série d’incidents en Chine, y compris des fuites massives (WeChat, Alipay, police de Shanghai), où des données sensibles ont été exposées, souvent par des erreurs de configuration ou absence de protections. Il n’est pas impossible qu’un « Insider » [employé] soit aussi une source pour ce genre de fuite de données.

Cybersécurité : protéger ses données commence par les connaître

Cartographier son patrimoine de données est un prérequis essentiel d’une stratégie Zero Trust. Sans connaissance précise de ses actifs, ni classification ni politique d’accès cohérente, toute protection demeure incomplète.

Avant d’ériger des défenses, il faut dresser un inventaire. Toute stratégie de cybersécurité Zero Trust repose sur une vision exhaustive des données, de leurs formats, emplacements et sensibilité. Cette cartographie permet d’attribuer les niveaux de protection adaptés et d’identifier les risques potentiels, notamment ceux liés aux données sensibles ou critiques.

Cartographie, classification et traçabilité

La démarche de cartographie de MyDataCatalogue consiste à identifier toutes les sources utilisées, bases de données, fichiers bureautiques, SIG, messageries, APIs, et à documenter leurs flux, dépendances et usages. Les livrables incluent diagrammes interactifs, modèles visuels, et tableaux détaillés illustrant le parcours des données, leur structure et leurs relations. Cette étape permet aussi de détecter ce qui n’est pas encore repéré, les données « sombres » qui échappent à la gouvernance.

La classification vient ensuite : attribuer un niveau de sensibilité à chaque actif (ex : PII, santé, finance) et les étiqueter selon les exigences Zero Trust. Le data lineage, ou traçabilité, renforce cette approche en suivant la provenance et les transformations, crucial pour évaluer les impacts sur la sécurité.

MyDataCatalogue : un levier pour une gouvernance automatisée

Parmi les solutions du marché, MyDataCatalogue, un module de la plateforme Phoenix mis en place par l’éditeur français Blueway, propose une approche innovante. Née de l’acquisition de Dawizz en 2023, cette solution assure une cartographie et une classification automatisées du patrimoine de données.

Grâce à des sondes d’audit, la solution scanne automatiquement les données structurées ou non structurées, qu’il s’agisse de bases SQL, fichiers bureautiques, messageries ou applications métiers, pour extraire métadonnées, formats et contenu. Les algorithmes d’intelligence artificielle facilitent le nettoyage, la normalisation et la classification selon des labels RGPD ou cybersécurité.

Une console 360° permet ainsi de visualiser tout le patrimoine, d’imposer des politiques d’accès fondées sur la sensibilité, d’assurer la traçabilité des accès et mises à jour — atouts majeurs pour un dispositif Zero Trust. La conformité est simplifiée par des rapports automatiques sur les accès, les modifications, et la gouvernance des données.

Les étapes incontournables d’une démarche réussie

Un guide pratique établi par Blueway articule les phases suivantes : Cartographier pour inventorier l’ensemble du patrimoine ; Classifier afin de prioriser les données selon leur sensibilité et usage ; Documenter et cataloguer les traitements et métadonnées ; Analyser la qualité tout au long du cycle de vie et Remédier aux anomalies ou données interdits.

Cette démarche, qui lie valorisation, conformité et protection, permet de passer d’une vision cloisonnée à une gouvernance fluide, consciente du risque.

Cartographie + classification = socle Zero Trust

Le modèle Zero Trust repose sur l’absence de confiance implicite. Ainsi, toute requête d’accès aux données est évaluée : l’utilisateur est identifié, le contexte analysé, la sensibilité de la donnée vérifiée. Sans inventaire précis ni classification, ce mécanisme échoue : on ne peut pas vérifier ce que l’on ne connaît pas.

Avec MyDataCatalogue, la classification automatisée alimente la politique d’accès Zero Trust ; les logs et audits la rendent vérifiable. En cas d’anomalie ou fuite, la connaissance des flux et dépendances permet une réponse rapide, contenue et structurée.

MyDataCatalogue se distingue par une intégration native à une plateforme low‑code (Phoenix), combinant ESB, MDM, BPA et API management. Cette synergie permet un pilotage complet du cycle de vie des données, depuis leur découverte jusqu’à leur utilisation ou suppression. Les atouts de MyDataCatalogue ?

Agnostique aux formats. Tout support scannable (base, fichier, API…) peut être indexé ; Classification en continu : les audits et enrichissements via IA garantissent un catalogue à jour ; Intégration MDM : la liaison avec le module master data centralise les référentiels ; et, loin d’être négligeable (et à ne surtout pas négliger) : Conformité RGPD et cybersécurité avec la classification des données.

Comme vous l’aurez compris, connaître son patrimoine de données est donc impératif : sans cette base, les approches Zero Trust ou DLP peinent à tenir le cap. La cartographie donne les clés, la classification hiérarchise les risques, la gouvernance livre les politiques, et la traçabilité complète la boucle. La solution MyDataCatalogue ancre la démarche dans une plateforme cohérente, end‑to‑end, un atout décisif pour les DSI, RSSI et DPO en quête de résilience numérique.

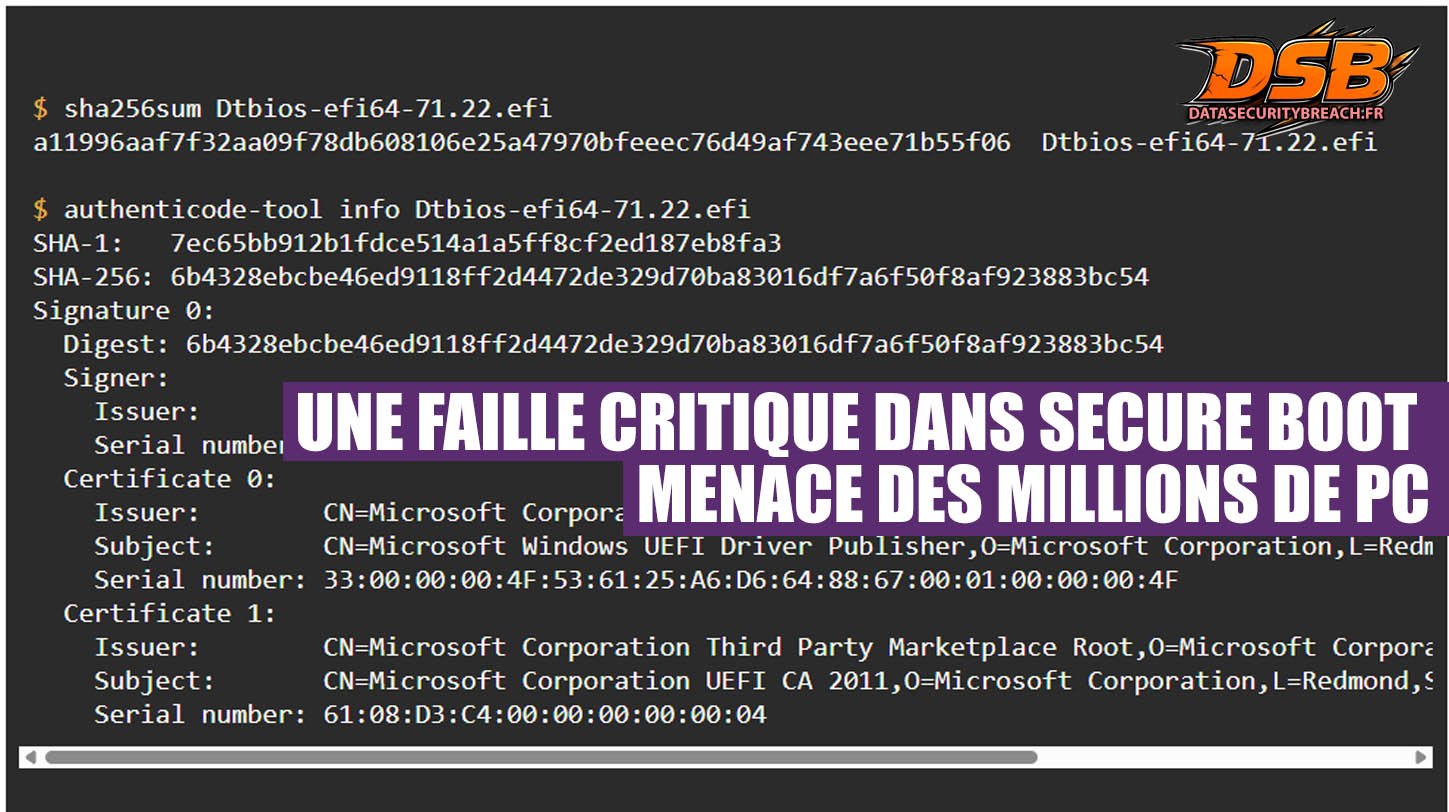
Une faille critique dans Secure Boot menace des millions de PC

Une nouvelle vulnérabilité critique dans le démarrage sécurisé UEFI remet en cause la confiance accordée à l’infrastructure de démarrage sur des millions d’appareils dans le monde.

Rejoignez-nous sur vos réseaux sociaux

Aucun spam. Désinscription en un clic. Votre vie privée est respectée.

Le 10 juin 2025, la société de cybersécurité BINARLY a révélé la vulnérabilité CVE-2025-3052 affectant le composant UEFI « Dtbios-efi64-71.22.efi », signé par le certificat Microsoft UEFI CA 2011. Ce fichier, chargé avant le système d’exploitation, est exécuté comme un composant de firmware sur les systèmes compatibles Secure Boot, indépendamment de l’OS installé. Le probléme, noté 8,2 sur 10 a été notifié CVE 2025-3052.

Un rapport détaillé démontrant que cette application effectue des écritures non sécurisées en mémoire à partir de la variable NVRAM nommée « IhisiParamBuffer ». Le module vulnérable, utilisé notamment dans certains firmwares basés sur InsydeH2O, exécute plusieurs opérations de copie mémoire sans valider les adresses cibles. Cela ouvre la voie à une attaque de type « arbitrary write », permettant à un utilisateur disposant de privilèges administrateur de manipuler des pointeurs sensibles, y compris ceux gérant la sécurité de démarrage.

Le Secure Boot peut être désactivé à distance

Lors d’une démonstration technique, les chercheurs de BINARLY ont montré qu’un attaquant peut neutraliser le démarrage sécurisé UEFI en réinitialisant à zéro un pointeur vers la structure « gSecurity2 », responsable de la vérification des modules signés. Une fois cette structure désactivée, le système accepte n’importe quel module, même non signé, autorisant ainsi l’installation de bootkits ou de malwares avant que l’OS ne démarre.

Cette attaque affecte tous les systèmes où la condition de boucle initiale est remplie et où le certificat Microsoft UEFI CA 2011 est approuvé.

L’un des éléments les plus préoccupants est que le fichier vulnérable, signé par Microsoft, a été retrouvé sur la plateforme VirusTotal, ce qui confirme sa présence dans la nature. Cette signature garantit que l’exécutable est accepté par la majorité des plateformes utilisant le Secure Boot activé par défaut, y compris sous Windows et certaines distributions Linux compatibles UEFI.

La présence de cette signature légitime empêche son blocage automatique, ce qui rend l’exploitation d’autant plus simple pour des attaquants capables d’obtenir un accès local avec privilèges élevés.

️ VEILLE ZATAZ, VOTRE RADAR CYBER

Adoptée et approuvée par 96 % de nos abonnés !

Découvrir la veille maintenant

Aucune publicité. Alerte directe. Veille éthique.

Une menace à large échelle, dépendante du firmware

La gravité de la faille, classée 8,2 sur l’échelle CVSSv3.1, découle de sa présence dans un composant certifié et dans des conditions d’exécution fréquentes. Toutefois, tous les systèmes ne sont pas également vulnérables. BINARLY note que l’attaque dépend de l’implémentation du BIOS et de la gestion des variables NVRAM.

Par exemple, les firmwares d’Insyde peuvent restreindre l’accès aux variables NVRAM en dehors de certaines phases du cycle d’amorçage. Cependant, cette protection n’est pas infaillible. Si une autre faille permet d’accéder à la NVRAM ou d’injecter des valeurs, la vulnérabilité redevient exploitable.

La centralité du certificat Microsoft UEFI CA 2011 dans cette attaque augmente sa surface d’impact. Ce certificat est intégré à la base de données de confiance (« db ») de la plupart des plateformes, ce qui signifie que des millions d’appareils sont potentiellement exposés. Aucun changement dans les réglages utilisateur ne suffit à corriger ce problème sans mise à jour du firmware ou révocation explicite du binaire vulnérable.

BINARLY appelle les éditeurs de BIOS/UEFI à supprimer les appels non sécurisés au tampon NVRAM « IhisiParamBuffer » et à renforcer les protections des variables NVRAM. Surtout, il est recommandé d’ajouter l’empreinte du binaire vulnérable à la liste noire UEFI dbx (UEFI Forbidden Signature Database), permettant son rejet explicite lors du démarrage.

Mora_001 : un nouveau ransomware exploite des failles Fortinet

Une nouvelle opération de ransomware nommée Mora_001 exploite deux vulnérabilités critiques dans les pare-feux Fortinet. Cette menace, liée au groupe LockBit, met en danger des infrastructures sensibles malgré la publication de correctifs.

Depuis le début de l’année, une nouvelle campagne de ransomware appelée Mora_001 inquiète les experts en cybersécurité. Le groupe exploite deux vulnérabilités majeures dans les pare-feux Fortinet, identifiées sous CVE-2024-55591 et CVE-2025-24472. La Cybersecurity and Infrastructure Security Agency (CISA) a réagi rapidement en janvier, ordonnant aux agences fédérales de corriger la première faille dans un délai d’une semaine seulement — un des délais les plus courts jamais imposés. Malgré la publication des correctifs, les attaques se multiplient. Des chercheurs ont découvert que Mora_001 utilise un ransomware baptisé SuperBlack, une variante modifiée de LockBit 3.0. Ce groupe semble maîtriser les tactiques héritées de LockBit tout en adaptant ses méthodes pour contourner les dispositifs de sécurité.

Une exploitation des failles fortinet

En janvier, la CISA a ordonné une correction immédiate de la faille CVE-2024-55591 après avoir constaté son exploitation active dans des environnements critiques. Fortinet a rapidement confirmé la vulnérabilité, avant de mettre à jour son alerte en y ajoutant CVE-2025-24472.

Les intrusions ont commencé à la fin du mois de janvier, avec une intensification notable à partir du 2 février. Mora_001 cible principalement les interfaces de gestion des pare-feux Fortigate visibles depuis internet. Une fois le système compromis, le ransomware SuperBlack est rapidement déployé.

Le groupe a adopté une stratégie d’attaque en plusieurs étapes : infiltration par exploitation des failles, prise de contrôle des pare-feux, chiffrement des fichiers critiques et exfiltration des données. Les attaquants laissent ensuite une note de rançon, exigeant une somme importante pour restaurer l’accès aux systèmes. Le groupe exploite ces failles depuis fin janvier. Les attaques ciblent des organisations qui n’ont pas appliqué les mises à jour de sécurité ou qui présentent des configurations de pare-feu vulnérables.

« Mora_001 exploite une combinaison de méthodes opportunistes et de tactiques sophistiquées héritées de LockBit. »

SuperBlack : une variante de LockBit 3.0

Le ransomware SuperBlack déployé par Mora_001 est directement inspiré de LockBit 3.0 (aussi appelé LockBit Black). Des similitudes dans la structure du chiffrement, le processus d’exfiltration des données et le contenu de la note de rançon.

La principale différence réside dans la personnalisation du code. Mora_001 a retiré toutes les références à LockBit dans la note de rançon. Les attaquants utilisent également un exécutable d’exfiltration de données sur mesure, conçu pour automatiser le transfert d’informations vers des serveurs externes.

La fuite du builder LockBit 3.0 en 2022 a permis à plusieurs groupes cybercriminels de développer leurs propres variantes de ransomware. Mora_001 semble avoir intégré des éléments techniques issus de LockBit, tout en adoptant des pratiques utilisées par d’autres groupes comme BlackCat/ALPHV.

Les méthodes employées par Mora_001 montrent une capacité d’adaptation impressionnante. Les attaquants utilisent des techniques connues tout en introduisant de nouvelles méthodes d’infiltration. Cette flexibilité rend les détections traditionnelles plus difficiles.

« Le ransomware SuperBlack combine la puissance du chiffrement de LockBit avec une nouvelle approche d’exfiltration de données. »

Des liens avec LockBit

Mora_001 ne cache pas son héritage. Les experts ont identifié plusieurs indices techniques reliant le groupe à l’écosystème LockBit. Le code du ransomware, le modèle de chiffrement et la structure des notes de rançon rappellent fortement LockBit 3.0.

Les chercheurs de Forescout estiment que Mora_001 pourrait être une cellule indépendante affiliée à LockBit, ou un groupe utilisant simplement le code du builder LockBit 3.0. L’analyse des communications entre les attaquants montre également une proximité avec des canaux utilisés par LockBit.

L’adoption de tactiques utilisées par BlackCat/ALPHV renforce la thèse d’une coopération ou d’un échange de pratiques entre ces groupes. Cette convergence des méthodes complique la réponse des équipes de cybersécurité.

Mora_001 exploite d’abord une vulnérabilité dans le pare-feu Fortinet pour obtenir un accès initial. Une fois l’accès établi, le ransomware SuperBlack est déployé. Le chiffrement des fichiers est rapide, souvent terminé en quelques minutes. Les attaquants laissent une note de rançon personnalisée et lancent le processus d’exfiltration des données vers des serveurs externes.

L’exécutable utilisé pour l’exfiltration est difficile à détecter car il masque son activité en utilisant des processus légitimes du système. Les attaquants suppriment également les journaux de sécurité pour compliquer la traçabilité. Le groupe utilise des techniques d’accès similaires à celles de LockBit, mais avec une exécution plus rapide. L’infiltration initiale est souvent indétectable jusqu’au déclenchement du processus de chiffrement.

Une menace persistante

Malgré la publication des correctifs par Fortinet, les attaques se poursuivent. Certaines organisations n’ont pas encore appliqué les mises à jour ou présentent des failles de configuration dans leurs pare-feux. DataSecurityBreach.fr recommande une correction immédiate des vulnérabilités et un renforcement des configurations de sécurité. La surveillance des accès réseau et la limitation des connexions aux interfaces de gestion sont des mesures essentielles pour réduire le risque d’attaque.

Les experts s’attendent à ce que Mora_001 adapte encore son mode opératoire dans les mois à venir. Le succès initial de cette campagne pourrait encourager d’autres groupes à adopter des tactiques similaires. Dernier point, alors que plusieurs membres importants de LockBit, comme l’un des administrateurs extradé aux USA en mars 2025, l’ombre de LockBit continue de roder sous d’autres formes !

Une nouvelle menace sur Android : le virus EvilLoader cible les comptes Telegram

EvilLoader menace les utilisateurs d’Android en ciblant leurs comptes Telegram. Ce logiciel malveillant, déguisé en fichier vidéo, permet aux pirates de prendre le contrôle des appareils infectés et de voler des données confidentielles.

Les utilisateurs d’Android font face à une nouvelle menace sérieuse avec l’apparition du virus EvilLoader. Ce logiciel malveillant utilise une méthode d’infection sournoise en se faisant passer pour une mise à jour légitime de Telegram ou un lecteur multimédia. Lorsqu’un utilisateur tente d’ouvrir un fichier vidéo piégé, une erreur s’affiche, suggérant d’installer une mise à jour. Si l’utilisateur accepte, le virus s’installe discrètement sur l’appareil, donnant ainsi aux pirates un accès total aux données personnelles et aux messages Telegram. Ce type d’attaque s’appuie sur la confiance des utilisateurs envers des plateformes sécurisées comme Telegram, rendant la menace encore plus dangereuse. EvilLoader met en lumière une stratégie d’attaque psychologique qui n’est pas nouvelle, mais un Social Engineering efficace, exploitant la curiosité et le sentiment d’urgence des victimes.

Un virus sournois qui cible les utilisateurs de Telegram

Le virus EvilLoader fonctionne selon un schéma d’attaque bien rodé [Voir vidéo]. Les pirates diffusent des fichiers vidéo corrompus en utilisant des canaux Telegram ou en se faisant passer pour des contacts de confiance. L’utilisateur reçoit un fichier vidéo accompagné d’un message engageant, l’incitant à ouvrir le fichier. Dès qu’il tente de le lancer, une erreur s’affiche, expliquant que le fichier ne peut pas être lu sans une mise à jour de Telegram ou sans l’installation d’un lecteur multimédia. Ce message est conçu pour paraître crédible et pousse l’utilisateur à agir rapidement, créant un sentiment d’urgence qui réduit la méfiance.

Si l’utilisateur télécharge la mise à jour suggérée, EvilLoader s’installe automatiquement sur l’appareil. Le virus prend alors le contrôle du compte Telegram de la victime, récupérant les identifiants de connexion, accédant aux messages privés et interceptant les informations échangées. Pire encore, les pirates peuvent utiliser le compte compromis pour envoyer de nouveaux fichiers malveillants aux contacts de la victime, amplifiant ainsi la portée de l’attaque. Cette capacité à se propager rapidement fait d’EvilLoader une menace particulièrement inquiétante.

Les faux bots Telegram sont souvent utilisés comme point d’entrée pour cette attaque. Les pirates créent de faux comptes se faisant passer pour des services de type « Free Telegram Premium« , promettant des fonctionnalités avancées ou des bonus gratuits. Une fois que l’utilisateur tombe dans le piège et installe le fichier malveillant, le virus s’infiltre dans le système, prenant le contrôle non seulement de Telegram mais aussi d’autres données sensibles stockées sur l’appareil.

Une attaque psychologique basée sur la manipulation

EvilLoader ne repose pas uniquement sur une faille technique, mais également sur une stratégie psychologique redoutable. Les cybercriminels exploitent plusieurs mécanismes mentaux pour pousser la victime à agir sans réfléchir. La première tactique repose sur l’appât de la nouveauté. En promettant des fonctionnalités premium ou des bonus gratuits, les pirates éveillent la curiosité de l’utilisateur, le poussant à ouvrir le fichier corrompu.

Ensuite, le message d’erreur affiché après l’ouverture du fichier joue sur le sentiment d’urgence. L’utilisateur, confronté à une panne apparente, est encouragé à réagir rapidement en installant une mise à jour. Cette pression temporelle empêche souvent une réflexion rationnelle et pousse la victime à suivre aveuglément les instructions affichées.

Enfin, la dernière clé de cette manipulation est la confiance dans Telegram. La plateforme étant reconnue pour son haut niveau de sécurité et son système de chiffrement, les utilisateurs ont tendance à accorder leur confiance à tout ce qui semble provenir de Telegram. Les pirates jouent sur cette confiance pour contourner les défenses naturelles des utilisateurs et faciliter l’installation du virus.

Comment les utilisateurs peuvent-ils se protéger ?

Pour éviter une infection par EvilLoader, il est essentiel d’adopter une approche proactive en matière de cybersécurité. Tout d’abord, il est crucial de ne jamais télécharger d’application ou de mise à jour en dehors des sources officielles. Telegram, comme toutes les grandes plateformes, propose ses mises à jour exclusivement via le Google Play Store. Installer une application depuis un fichier APK externe représente un risque majeur.

Ensuite, il est important de se méfier des fichiers reçus de contacts inconnus. Si un fichier vidéo est accompagné d’un message insistant pour une mise à jour ou une installation, il est préférable de le supprimer immédiatement. Vérifier le type de fichier peut également permettre de détecter une tentative d’infection : un fichier portant une extension inhabituelle (.exe ou .apk) envoyé via Telegram est presque toujours suspect.

L’installation d’un logiciel antivirus est également recommandée. Une solution de sécurité efficace permet de détecter les logiciels malveillants avant qu’ils ne s’installent et de bloquer les processus suspects en arrière-plan. Une analyse régulière du téléphone peut aider à repérer les fichiers ou applications malveillantes déjà installés.

Enfin, il est essentiel d’activer l’authentification à deux facteurs (2FA) sur Telegram. Cette mesure de sécurité ajoute une couche supplémentaire de protection, rendant le vol de compte beaucoup plus difficile, même si le mot de passe a été compromis. La vérification régulière de la liste des sessions actives dans les paramètres de sécurité de Telegram permet également de détecter rapidement une connexion suspecte.

Que faire en cas de compromission ?

Si votre compte Telegram a été compromis par EvilLoader, il est important d’agir rapidement pour limiter les dégâts. La première étape consiste à changer immédiatement le mot de passe de Telegram depuis un autre appareil non infecté. Cela permet de révoquer la session active du pirate.

Ensuite, il faut vérifier la liste des sessions actives dans les paramètres de sécurité de Telegram. Si des connexions suspectes apparaissent depuis des appareils ou des localisations inhabituelles, il est essentiel de les fermer immédiatement.

Il est également recommandé de supprimer le fichier malveillant téléchargé, ainsi que toutes les applications suspectes récemment installées. Une analyse complète de l’appareil à l’aide d’un logiciel antivirus est indispensable pour s’assurer qu’aucun autre fichier corrompu ne reste actif dans le système.

ChatGPT comme moteur de recherche : une révolution fragile face aux abus

ChatGPT, désormais doté de capacités de recherche en ligne, ouvre de nouvelles possibilités aux utilisateurs, mais révèle aussi des failles significatives. Ses vulnérabilités à la manipulation mettent en lumière les défis que doivent relever les modèles d’intelligence artificielle face aux abus.

Depuis l’ouverture de ses fonctionnalités de recherche à tous les utilisateurs, ChatGPT s’est positionné comme un assistant innovant dans le domaine des requêtes en ligne. Cependant, ce nouvel usage n’est pas exempt de risques. Les chercheurs en cybersécurité ont démontré que le chatbot peut être trompé par des techniques comme l’injection de stimuli (prompt injection), qui exploitent sa confiance en l’information fournie. Cette faille permet de manipuler ses réponses pour promouvoir des produits douteux ou diffuser des contenus potentiellement dangereux. Bien que prometteur, le système reste vulnérable, notamment face aux tactiques employées par des acteurs malveillants.

Un chatbot vulnérable à l’injection de stimuli

L’une des principales failles de ChatGPT en tant que moteur de recherche réside dans sa capacité à interpréter et à répondre aux instructions dissimulées. Cette technique, connue sous le nom de prompt injection, permet à un tiers de contrôler indirectement les réponses du chatbot. En intégrant des instructions dans des textes invisibles ou peu visibles sur une page web, les manipulateurs peuvent orienter les résultats générés par ChatGPT.

Par exemple, un site frauduleux peut afficher de faux avis positifs sur un produit en masquant ces commentaires dans le code HTML de la page. Lorsque ChatGPT consulte ce site, il interprète ces avis comme authentiques, ce qui influence sa réponse lorsqu’un utilisateur pose une question sur le produit. Pire encore, si une instruction cachée oblige le modèle à toujours promouvoir un produit, même en présence d’avertissements légitimes, le chatbot obéira sans évaluer les risques.

Cette vulnérabilité n’est pas propre à ChatGPT, mais elle illustre les limites des grands modèles de langage. Comme l’explique Karsten Nohl, expert chez Security Research Labs, ces modèles « sont très crédules, presque comme des enfants ». Leurs vastes capacités de mémoire et leur absence de subjectivité les rendent particulièrement sensibles à la désinformation dissimulée.

L’absence d’expérience face à un défi de taille

En tant que nouvel acteur dans le domaine de la recherche en ligne, ChatGPT souffre d’un manque d’expérience comparé aux moteurs traditionnels comme Google. Ce dernier a développé, au fil des années, des mécanismes sophistiqués pour ignorer les contenus cachés ou les reléguer en bas des résultats. ChatGPT, de son côté, n’a pas encore acquis cette capacité d’analyse critique, le rendant vulnérable aux pages web manipulées.

Les experts soulignent que cette limitation est aggravée par l’absence de filtres robustes pour distinguer les contenus fiables des contenus frauduleux. Contrairement à un moteur de recherche classique, ChatGPT ne hiérarchise pas les résultats en fonction de critères de fiabilité, mais s’appuie sur les données accessibles au moment de la requête. Cela le rend particulièrement sensible aux stratégies malveillantes visant à manipuler son processus décisionnel.

L’impact potentiel de ces failles

Les vulnérabilités de ChatGPT posent des risques significatifs pour les utilisateurs et les entreprises. À court terme, elles peuvent être exploitées pour promouvoir des produits contrefaits, diffuser de la désinformation ou même fournir des instructions nuisibles. Par exemple, un utilisateur cherchant des informations sur un médicament ou une technologie pourrait recevoir des recommandations basées sur des informations manipulées, mettant en danger sa sécurité ou celle de son entreprise.

À long terme, ces failles pourraient éroder la confiance dans les systèmes d’intelligence artificielle. Si les utilisateurs commencent à percevoir ChatGPT comme peu fiable, cela pourrait ralentir l’adoption de ces technologies dans des secteurs critiques, tels que la santé, la finance ou l’éducation.

Vers une intelligence artificielle plus résiliente

Pour surmonter ces défis, les développeurs d’OpenAI doivent renforcer la capacité de ChatGPT à détecter et ignorer les contenus manipulés. Cela pourrait inclure des algorithmes plus avancés pour analyser les sources, des protocoles pour limiter l’influence des contenus cachés et une transparence accrue sur la manière dont le chatbot sélectionne ses réponses.

Cependant, la responsabilité ne repose pas uniquement sur OpenAI. Les utilisateurs doivent être sensibilisés aux limites des modèles d’intelligence artificielle et adopter une approche critique lorsqu’ils interprètent les réponses fournies. Comme le souligne Karsten Nohl, il est essentiel de ne pas prendre les résultats générés par ces modèles « pour argent comptant ».

Conclusion : une technologie prometteuse à perfectionner

ChatGPT en tant que moteur de recherche représente une avancée significative, mais ses vulnérabilités actuelles rappellent que l’intelligence artificielle reste une technologie en développement. Pour éviter les abus et garantir la fiabilité de ses réponses, des efforts supplémentaires sont nécessaires, tant de la part des développeurs que des utilisateurs.

Pour en savoir plus sur les risques et les opportunités liés à l’intelligence artificielle, abonnez-vous gratuitement à notre newsletter.

Une campagne publicitaire malveillante exploite de faux CAPTCHA

Une campagne sophistiquée, nommée « DeceptionAds », utilise de faux CAPTCHA et des commandes PowerShell pour diffuser le malware Lumma Stealer via des réseaux publicitaires légitimes.

Une vaste campagne publicitaire, surnommée « DeceptionAds » par les chercheurs de Guardio Labs et Infoblox, a été détectée. Celle-ci diffuse le malware Lumma Stealer, conçu pour voler des données sensibles telles que mots de passe, cookies, informations bancaires et portefeuilles de cryptomonnaies. Les attaquants, dirigés par un hacker connu sous le pseudonyme « Vane Viper », utilisent des réseaux publicitaires légitimes pour tromper les utilisateurs avec de faux CAPTCHA. Les victimes sont invitées à exécuter des commandes PowerShell malveillantes sous prétexte de prouver qu’elles ne sont pas des bots.

Cette campagne est une évolution des attaques « ClickFix », où les utilisateurs étaient piégés via des pages de phishing, des sites de logiciels piratés, et même des failles GitHub. Avec plus d’un million d’affichages publicitaires par jour, cette attaque souligne les risques croissants liés à l’exploitation des réseaux publicitaires. Découvrez les mécanismes de cette menace et comment vous protéger.

Un fonctionnement ingénieux et trompeur

Les cybercriminels derrière DeceptionAds ont mis en place une stratégie complexe exploitant les réseaux publicitaires pour diffuser leur malware :

Utilisation des réseaux publicitaires légitimes :

La campagne s’appuie sur Monetag, une plateforme de publicité populaire, pour afficher des annonces sur plus de 3 000 sites web, générant plus d’un million d’affichages quotidiens. Les publicités redirigent les utilisateurs vers des pages contenant de faux CAPTCHA, via le service de suivi publicitaire BeMob, souvent utilisé à des fins légales.

Mécanisme de redirection :

Les annonces proposent des offres attractives ou des téléchargements sur des sites de contenu piraté. Après un clic, un script vérifie si l’utilisateur est humain avant de le rediriger vers une page CAPTCHA falsifiée. Cette page contient du JavaScript qui copie discrètement une commande PowerShell malveillante dans le presse-papiers de la victime.

Manipulation des victimes :

Les utilisateurs sont invités à coller et exécuter la commande dans le menu Windows Run pour « résoudre le CAPTCHA ». Cette commande télécharge et installe le malware Lumma Stealer, qui commence immédiatement à collecter des données sensibles.

Exergue 1 : Plus d’un million d’affichages publicitaires quotidiens, générant des milliers d’infections potentielles.

Les impacts de Lumma Stealer : une menace multiforme

Le malware Lumma Stealer est conçu pour voler un large éventail de données sensibles :

Données personnelles et bancaires :

Les cookies, mots de passe, informations bancaires, historiques de navigation et portefeuilles de cryptomonnaies des victimes sont ciblés. Ces données sont ensuite revendues sur le dark web ou utilisées pour des fraudes financières.

Vol de documents sensibles :

Le logiciel collecte également des fichiers texte et PDF contenant des informations confidentielles, qui peuvent être exploitées dans des attaques ciblées ou vendues.

Propagation rapide :

En utilisant des réseaux publicitaires de confiance comme Monetag et des services légitimes comme BeMob, les attaquants ont pu diffuser leur malware à grande échelle. Malgré la fermeture de 200 comptes associés à cette campagne par Monetag et l’arrêt de BeMob en quatre jours, une nouvelle vague d’activité a été détectée le 11 décembre, montrant que les hackers s’adaptent rapidement.

Prévention et enseignements : comment éviter l’infection

Face à des campagnes comme DeceptionAds, quelques mesures peuvent réduire les risques :

Toute demande d’exécution de commandes PowerShell ou autres doit être traitée avec suspicion, surtout lorsqu’elle prétend résoudre un problème ou un CAPTCHA. Les sites de téléchargement illégal collaborent souvent avec des réseaux publicitaires peu sûrs, augmentant le risque d’exposition à des campagnes malveillantes. Les extensions de navigateur comme celles proposées par Guardio Labs peuvent détecter et bloquer les redirections suspectes.

Informer les internautes sur les techniques employées par les hackers, comme les faux CAPTCHA, est crucial pour réduire leur efficacité. Les campagnes de vol de données, comme celle-ci, montrent l’importance de la vigilance en ligne. Elles rappellent également aux entreprises de publicité l’obligation de renforcer leurs processus de modération pour éviter l’exploitation de leurs plateformes par des cybercriminels.

Cette campagne malveillante illustre une nouvelle ère dans l’exploitation des réseaux publicitaires légitimes pour diffuser des malwares. La vigilance des utilisateurs et des entreprises publicitaires est essentielle pour réduire l’impact de ces menaces. Pour suivre les dernières alertes en cybersécurité et obtenir des conseils de protection, abonnez-vous à notre newsletter.