Archives de catégorie : Propriété Industrielle

Comment élaborer une bonne stratégie de sécurité

Les DSI ont pris note des scénarios de cauchemar que les violations de données peuvent engendrer : vous souvenez-vous de Sony ou de Target ? Pour combattre ces bombes à retardement, ils ont étoffé leurs budgets de sécurité. L’équipe d’intervention informatique d’urgence (CERT) de la Carnegie Mellon University recommande également de mettre en place une stratégie de sécurité que vous pouvez consulter si vos systèmes sont compromis.

Pourquoi avez-vous besoin d’une stratégie de sécurité ? Une stratégie de sécurité contient des procédures organisationnelles qui vous indiquent exactement quoi faire pour prévenir les problèmes ainsi que la marche à suivre si vous vous trouvez en situation de violation de données. Les problèmes de sécurité peuvent concerner :
– la confidentialité, lorsque des personnes obtiennent ou divulguent des informations de manière inappropriée ;
– l’intégrité, quand des informations sont altérées ou validées de manière erronée, délibérément ou accidentellement ;
– la disponibilité, avec des informations inaccessibles lorsqu’elles sont requises ou disponibles à plus d’utilisateurs que nécessaire.

En tout cas, disposer d’une stratégie permettra d’assurer que tous les membres du service informatique se trouvent sur la même longueur d’onde en ce qui concerne les processus et procédures de sécurité.

À quoi ressemble une bonne stratégie de sécurité ?
Vous avez peut-être une idée de ce à quoi la stratégie de sécurité de votre entreprise doit ressembler. Mais si vous souhaitez vérifier votre travail ou disposer d’indicateurs supplémentaires, visitez la page consacrée aux modèles de stratégies de sécurité de l’information  de SANS. Vous y trouverez vingt-sept stratégies de sécurité à consulter et utiliser gratuitement. Une bonne stratégie de sécurité doit ressembler à :
– Objectifs : des attentes et des buts clairs.
– Conformité : les législations peuvent faire partie des exigences d’une stratégie de sécurité, et il est donc essentiel de les énumérer.
– Dernière date de test : les stratégies doivent constituer une documentation vivante fréquemment contrôlée et remise en question.
– Date de dernière mise à jour : les documents d’une stratégie de sécurité doivent être mis à jour pour s’adapter aux changements de l’entreprise, aux menaces extérieures et aux évolutions technologiques.
– Contact : les informations contenues dans les stratégies de sécurité sont censées être lues, comprises et mises en application par tous les collaborateurs d’une entreprise et s’il y a des questions, un propriétaire du document doit y répondre.

Questions à poser lors de la création de votre stratégie de sécurité ?
Lorsque vous créez une stratégie de sécurité, il est utile de poser des questions parce qu’en y répondant, vous découvrirez ce qui est important pour votre entreprise et vous pourrez discerner les ressources nécessaires pour former et maintenir votre stratégie. Voici quelques questions pour démarrer :
– De quelle(s) personne(s) vous faudra-t-il l’approbation ?
– Qui sera le propriétaire de cette stratégie de sécurité ?
– Quel est le public concerné par cette stratégie ?
– Quelles réglementations s’appliquent à votre secteur d’activité (par exemple, GLBA, HIPAA, Sarbanes-Oxley, etc.) ?
– Qui a besoin d’avoir accès aux données de votre entreprise ?
– Qui possède les données que vous gérez ? Votre entreprise ? Vos clients ?
– Combien de demandes d’accès aux données recevez-vous chaque semaine ?
– Comment ces demandes sont-elles satisfaites ?
– Comment et quand l’accès est-il examiné ?
– Comment pouvez-vous vous assurer qu’aucun conteneur ne sera ouvert à un groupe d’accès global (Tout le monde, Utilisateurs du domaine, Utilisateurs authentifiés, etc.) sans autorisation explicite des propriétaires de données et de la hiérarchie concernée ?
– Comment toutes les activités d’accès seront-elles enregistrées et disponibles pour audit ?
– Si des données n’ont pas été consultées depuis 18 mois, comment seront-elles identifiées et restreintes afin que seuls leurs propriétaires y aient accès jusqu’à ce qu’une demande soit formulée par un autre utilisateur ?
– Comment harmoniserez-vous votre stratégie de sécurité aux objectifs de l’entreprise ?

Derniers conseils
Les stratégies de sécurité donnent de meilleurs résultats lorsqu’elles sont concises et vont droit au but. Elles doivent aussi favoriser et répondre aux besoins de l’activité. Grâce à une maintenance régulière, la stratégie de sécurité de votre entreprise contribuera à en protéger les actifs. (Par Norman Girard, pour DataSecurityBreach.fr, Vice Président et directeur général Europe de Varonis)

Les organismes de services financiers EMEA de plus en plus touchés par des menaces de fraudes en ligne

Les décideurs IT de dix pays mettent en évidence les pertes financières et les préoccupations réglementaires liées à aux logiciels malveillants, au phishing, aux vols d’identifiants et aux piratages de profils d’employés.

Les organismes de services financiers de la zone EMEA sont de plus en plus exposés et préoccupés par l’augmentation des menaces de fraude en ligne, selon une enquête commandée par F5 Networks. Les décideurs informatiques révèlent qu’ils doivent constamment faire face à des attaques significatives ciblant les finances et la réputation de leur entreprise dues à des programmes malveillants, des campagnes de phishing, des attaques visant à s’accaparer des identifiants utilisateurs ou détourner leurs sessions. Cela a pour conséquence de générer un besoin croissant pour des solutions multi-couches de protection et de détection des fraudes en ligne et sur mobiles.

L’enquête a révélé que 48 % des organisations ont, au cours des deux dernières années, déjà subi des pertes financières allant de 70 000 € à 700 000 € et ayant pour origine des fraudes en ligne. 9 % de ces actes de malveillance ont permis de dérober des sommes supérieures à 700 000 € et 3 % supérieures à 1 000 000 €.

73 % ont cité les atteintes à la réputation comme étant la principale préoccupation liée à ces attaques, alors que 72 % craignent la perte de revenus et le fardeau de devoir effectuer des audits de sécurité complets. Parmi les autres impacts négatifs majeurs figurent la perte de la confiance et la fidélité des clients (64 %) et les amendes potentielles par les organismes de réglementation (62 %).

« Que ce soit des attaques de type phishing, Man-in-the-middle, Man-In-The-Browser ou d’autres activités basées Trojan comme des injections Web, des détournements de formulaire en ligne, des modifications de pages ou des modifications de transactions, les dangers de la fraude en ligne sont inévitables et vaste pour les entreprises quel que soit leur secteur », déclare à DataSecurityBreach.fr Gad Elkin, Directeur EMEA de la sécurité de F5. Plus que jamais, il est essentiel de comprendre la nature des menaces et de mettre en œuvre des solutions qui éliminent les attaques avant qu’elles ne puissent vraiment nuire. Ceux qui feront cela correctement seront récompensés par la fidélité de leurs clients et en retireront les bénéfices. »

Plus de 35% des répondants ont affirmé avoir subi des pertes liées à des fraudes ayant pour origine une large variété d’attaques en ligne. Les programmes malveillants ont été le principal coupable (75 %), suivie par le phishing (53 %), le piratage d’identifiants (53 %) et le piratage de session (35 %).

Lorsque les stratégies de défense ont été abordées, 37% des entreprises interrogées ont déclaré qu’elles préféraient la défense à fraude en ligne faisant appel à des solutions hybrides combinant des prestations et sur site ou en ligne. Le chiffre est plus élevé (59 % des répondants) pour les organisations de plus de 5.000 employés.

55 % des répondants affirment avoir adopté des solutions de prévention contre la fraude multi-couches. Les solutions embarquées sur les terminaux sont les plus populaires (62 %), suivie par l’analyse de navigation de page pour identifier les schémas de navigation suspects (59 %), et l’analyse des liens de relations entre les utilisateurs, les comptes et les terminaux pour détecter les activités criminelle et/ou les abus (59 »%). Les solutions fournissant une analyse comportementale de l’utilisateur et de comparaison pour des canaux spécifiques figurent également en bonne place (55 %).

Ce contexte explique les raisons pour lesquelles il y a une demande croissante pour des solutions en ligne bénéficiant de capacités de protection contre la fraude sans nécessité d’installer quoi que ce soit sur le poste. Ceux-ci permettent aux organisations d’équiper en temps réel tous les types de postes contre toutes les variétés de menaces en ligne sans que l’utilisateur ait à faire quoi que ce soit, écartant tout danger dans des situations telles que des injections de code HTML ou de script malveillants. Cela inclut les menaces les plus récentes telles comme le malware Dyre, qui dispose d’un large éventail de capacités qui en font l’un des chevaux de Troie bancaires les plus dangereux actuellement. « Les fraudeurs continuent d’évoluer et d’exploiter le maillon le plus faible : l’utilisateur final », conclut Gad Elkin.

250 employés ont été interrogés au Royaume-Unis, France, Allemagne, Italie, Espagne, Pays-Bas, Suède, Pologne et Arabie Saoudite.

Stratégies BYOD : sécuriser les données d’entreprise dans un monde mobile

Les environnements des entreprises évoluent rapidement. Dans ce contexte, les employés doivent pouvoir accéder à leurs informations professionnelles à tout moment en situation de mobilité, ceci afin d’améliorer leur productivité, leur niveau de satisfaction et les performances globales de leur entreprise. Souvent, les salariés veulent accéder à leurs messageries, calendriers, contacts, données clients et documents sensibles sur leurs appareils personnels, ce qui représente un potentiel cauchemar pour les départements informatiques, qui doivent s’assurer de la sécurité des informations professionnelles.

Selon les prévisions du Gartner, d’ici 2017, un employeur sur deux exigera de ses employés qu’ils utilisent leurs appareils personnels au travail. Les entreprises doivent donc impérativement prendre des mesures appropriées afin de s’assurer que la vague de smartphones et de tablettes pénétrant dans le périmètre de l’entreprise soit sécurisée. Pour cela, elles doivent mettre en œuvre des stratégies BYOD offrant de la flexibilité aux employés, et assurant dans le même temps la sécurité au niveau de l’entreprise. De telles stratégies peuvent faire toute la différence, car elles instaurent des règles strictes permettant de faire face à diverses problématiques essentielles : quels appareils et applications sont autorisés à accéder aux informations professionnelles ; qui est responsable des applications et des données ; quelles données doivent être en lecture seule / modifiables, ou disponibles hors ligne ; ou encore qui doit payer pour la consommation professionnelle de données et de voix.

Déterminer en quoi il est nécessaire de migrer vers le BYOD
La première étape dans la mise en œuvre d’un programme BYOD efficace est tout d’abord de définir en quoi celui-ci est nécessaire, et d’établir clairement des indicateurs de réussite. Un tel programme est-il nécessaire pour réduire les dépenses d’investissements et les frais ? L’objectif est-il de stimuler la productivité du personnel ? Lorsque l’on détermine la nécessité d’un programme BYOD pour une entreprise, il est important de s’assurer que le raisonnement adopté soit en accord avec les objectifs de l’entreprise. Une fois le but clairement défini, il sera plus facile pour les dirigeants de justifier un investissement continu dans un tel programme, et l’adoption de ce dernier devrait également s’en trouver renforcée dans l’entreprise.

Il est également essentiel de démontrer la valeur ajoutée du BYOD pour l’entreprise, et de présenter ses avantages et ses risques aux utilisateurs mobiles, ainsi que la façon dont le programme envisagé permettra d’en assurer la protection. Les équipes informatiques pourront faire l’objet d’un certain rejet lors d’un tel déploiement  : en effet, certains employés verront cela comme une excuse pour accéder aux appareils personnels, craindront de voir leurs informations personnelles effacées, ou encore que leur consommation personnelle de données et de voix augmente sur leurs forfaits mensuels. Cependant, les départements informatiques prenant le temps d’expliquer en quoi ce programme leur sera bénéfique et permettra de les protéger ont alors plus de chance de rencontrer de l’enthousiasme de la part des utilisateurs plutôt que l’inverse. Une stratégie BYOD pertinente implique que chacune des parties soit sur la même longueur d’onde dès le début pour que les organisations récoltent rapidement les fruits de leurs efforts.

Exposer les droits de la société en matière de gestion de données professionnelles sur des appareils personnels
Lors de la mise en œuvre d’un programme BYOD, un contrat de licence de l’utilisateur final (EULA) devrait clairement définir le comportement attendu des employés et promouvoir le respect volontaire des stratégies d’entreprise et de sécurité, tout en protégeant leur vie privée. Le cas échéant, la stratégie mise en œuvre devrait clairement préciser que l’entreprise se réserve le droit d’effacer ses données et applications lorsque nécessaire.

Beaucoup d’organisations se tournent vers une solution de conteneurisation garantissant une séparation nette entre les données professionnelles et personnelles. Une telle solution permet de satisfaire le besoin de confidentialité des employés mobiles, ainsi que les exigences des départements informatiques en matière de sécurité des données professionnelles. De cette façon, en cas de vol ou de perte de l’appareil, ou si un employé quitte l’entreprise, seules les données professionnelles seront effacées à distance, réduisant ainsi le risque de compromission de données sensibles. Pour les équipes informatiques, la conteneurisation est un gage de confiance quant à la sécurité des données. Ils peuvent ainsi promouvoir en toute sérénité l’utilisation d’informations professionnelles sur des appareils appartenant aux employés ou à l’entreprise dans le cadre de workflows mobiles. Du côté des employés, le fait que leurs messageries personnelles, photos et bibliothèques musicales soient inaccessibles et ne puissent pas être effacées par leur département informatique est une source supplémentaire de tranquillité quant au respect de leur vie privée.

Envisager des solutions de facturation partagée
Le BYOD est récemment devenu un point de discorde quant à l’identité de celui devant payer la facture mensuelle de services de téléphonie mobile. Ainsi, en 2014, la Cour suprême et la Cour d’appel de Californie se sont prononcées sur la question.

La facturation partagée peut faciliter la transition vers la gestion de la mobilité d’entreprise (EMM) pour les entreprises, en leur évitant des problématiques complexes d’indemnisation, de remboursement et d’attribution de crédits. Au lieu d’inclure les frais de données liées à une consommation professionnelle sur des forfaits mensuels personnels, l’accès aux applications fournies par l’entreprise peut être directement facturé à l’employeur et aux partenaires. Les remboursements peuvent ainsi être rationalisés en même temps que les questions de responsabilité des RH et juridique quant aux contenus des utilisateurs. Plus besoin d’enregistrer des notes de frais, de payer des frais cachés liés au traitement des remboursements, ou de gérer des questions fiscales liées à des indemnisations.

En intégrant un forfait de données professionnel et une facturation partagée à leurs stratégies BYOD, les dirigeants d’entreprise peuvent accélérer la transition de leur personnel vers la mobilité.

Impliquer également les employés
Malgré toutes les meilleures intentions du monde, les services juridiques et informatiques élaborent parfois une stratégie BYOD manquant de convivialité. Lorsqu’ils définissent et déploient une telle stratégie, les dirigeants doivent impliquer tous les services, y compris les RH, le service financier et juridique, les responsables de la sécurité et de la confidentialité, ainsi que les responsables informatiques. Ils pourront ainsi exposer à ces principaux acteurs un cadre de meilleures pratiques de BYOD structuré afin de favoriser une prise de décision rapide et collaborative.

La mobilité est essentielle pour lutter contre la concurrence. En donnant aux employés la possibilité de travailler sur les appareils de leur choix, il est possible d’accélérer les tâches quotidiennes et d’accroître ainsi la productivité des salariés et leur degré de satisfaction. Lors de la mise en œuvre de stratégies BYOD complètes, les dirigeants doivent clairement présenter les arguments en faveur du déploiement de tels programmes, et établir avec précision le droit de leur entreprise à gérer les données professionnelles stockées sur les appareils personnels. Ils doivent également envisager de mettre en place une solution de conteneurisation afin de séparer les données professionnelles et personnelles, et réfléchir à une solution de facturation partagée afin d’éviter les problématiques complexes d’indemnisation, de responsabilité quant au contenu de l’utilisateur final et de contrôle des notes de frais des employés.

Enfin, il est essentiel d’aborder le déploiement de stratégies et de solutions BYOD dans votre entreprise comme un effort commun à tous vos services. Créez une campagne de marketing interne proactive destinée aux utilisateurs d’appareils mobiles en vous assurant qu’elle soit engageante et facile à comprendre, comme avec des vidéos, des posters, des FAQ, ou des événements dédiés à des endroits stratégiques. Expliquez clairement les avantages, et comment votre stratégie et votre solution BYOD permettent de gérer les risques au niveau des données professionnelles. La clé d’une stratégie efficace est de s’assurer que le programme créé profite aux employés tout en renforçant la sécurité des données professionnelles. (Par Florian Bienvenu, pour datasecuritybreach.fr, vice-président UK, Europe Centrale, Europe du Sud et Moyen Orient de Good Technology)

Microsoft ne veut pas corriger une faille

Le géant de l’informatique, Microsoft, ne corrigera pas une faille visant Internte Explorer. Les chercheurs, derrière la découverte de la vulnérabilité, annonce diffuser le problème pour s’en protéger, seul.

En Février 2015, l’équipe de sécurité informatique de HP mettait à jour un 0day, une faille non publique, visant Internet Explorer. Présenté à Microsoft lors du Zero Day Initiative, l’équipe HP avait gagné 125.000 dollars de la Microsoft Mitigation Bypass Bounty.

Lors de la conférence RECon de Montréal, l’équipe a divulgué les détails de leur recherche. Ils ont expliqué cette divulgation par le fait que Microsoft a annoncé ne pas avoir l’intention de corriger la faille et de laisser Internet Explorer en danger face à l’utilisation de la vulnérabilité par des pirates. DataSecurityBreach.fr pense tout simplement que Microsoft faisant disparaitre son navigateur dans la prochaine monture de Windows, cette non correction peut inciter « consommateurs » à migrer vers Microsoft Edge.

Bilan, le problème découvert dans l’Address Space Layout Randomization (ASLR) restera problème. « Libérer des informations sur une faille non corrigée est une première pour nous, confirme l’équipe HP, nous ne faisons pas cela par dépit ou par malveillance. Nous préférerions expliquer le problème une fois corrigé. Cependant, depuis que Microsoft a confirmé nos contacts, ils ont indiqué ne pas prévoir de mesures à partir de nos recherches ». A noter que cela ne doit pas être si compliqué à protéger, HP en profite pour annoncer que ses outils de sécurité bloquent l’attaque !

Les informations techniques se trouvent sur GitHub. Une non correction, qui ressemble bizarrement aux inquiétudes autours du non « patchage », par certains opérateurs, des smartphones Samsung s4, s5, s6 en danger face à un piratage possible de masse.

Une nouvelle menace nommée Equation Group

En février dernier, la sphère de la cyber-sécurité a pris conscience des efforts déployés par Equation Group, organisation de cyber-espionnage de haut niveau qui exploite les firmwares HDD et SSD.

McAfee Labs a évalué les modules de reprogrammation exposés et a observé qu’ils pouvaient reprogrammés les firmwares des HDD et des SSD. Ainsi, les logiciels malveillants peuvent être rechargés et infecter l’ordinateur à chaque redémarrage du système : ils ne disparaissent pas, même en cas de reformatage du disque ou de réinstallation du système d’exploitation. Une fois infecté, le logiciel de sécurité ne peut plus détecter le malware qui est caché au sein du système. « Chez Intel Security, explique David Grout, nous avons suivi de près ces types de menaces hybrides software/hardware. En effet, bien que ces logiciels malveillants aient historiquement été déployés pour des attaques ciblées, les entreprises doivent se préparer à l’inévitable volet commercial que pourraient représenter de telles menaces à l’avenir ».

Il est nécessaire pour une entreprise de prendre des mesures pour renforcer la détection des menaces existantes telles que l’hameçonnage intégrant des liens frauduleux et les malwares infestant les périphériques USB, et d’envisager des solutions qui pourraient prévaloir l’exfiltration des données.

Nouvelles cyberattaques contre des réseaux gouvernementaux et militaires en Asie du Sud-Est

Palo Alto Networks, spécialiste en sécurité d’entreprise, dévoile  les résultats d’une étude sur une série de cyber attaques qui pourraient être commanditées par des États pour cibler des organismes publics et militaires de pays d’Asie du Sud-Est.

Découverte par l’équipe de cyberveille de l’Unité 42 de Palo Alto Networks et surnommée « Opération Lotus Blossom », l’attaque s’apparente à une tentative de récupérer des informations internes sur le fonctionnement d’États nations dans la région. La campagne remonte à trois ans et plusieurs cibles basées à Hong Kong, Taiwan, au Vietnam, aux Philippines et en Indonésie sont concernées.

Plus de 50 attaques distinctes ont été identifiées dans l’Opération Lotus Blossom. Toutes utilisent un cheval de Troie développé spécifiquement et baptisé « Élise » pour lancer des attaques de spear phishing ultra ciblées par le biais d’e-mails et s’introduire dans les systèmes visés. Selon l’Unité 42, le malware Élise a été développé pour les besoins spécifiques de l’opération, bien qu’il soit également utilisé par l’adversaire dans d’autres attaques sans rapport.

Reconnaissables à leurs outils spécifiques, aux vastes ressources mobilisées et à la ténacité des assaillants depuis plusieurs années, ces attaques présupposent l’intervention en coulisses d’une équipe organisée dotée de moyens suffisants. Pour l’Unité 42, ces caractéristiques et la nature des cibles évoquent des motivations qui relèvent du cyberespionnage. Les acteurs à la manœuvre pourraient, toujours d’après l’Unité 42, avoir des liens ou être financièrement soutenus par un État nation ayant de puissants intérêts dans les affaires régionales en Asie du Sud-Est.

« Au regard des standards actuels, le cheval de Troie de type porte dérobée et les exploits de vulnérabilités utilisés dans l’Opération Lotus Blossom ne sont pas des techniques nouvelles. Ces attaques peuvent néanmoins être préjudiciables si elles aboutissent, car elles permettent aux pirates d’accéder à des données sensibles. L’utilisation actuelle de vulnérabilités plus anciennes est symptomatique : tant que les entreprises ne seront pas axées sur la prévention et qu’elles n’auront pas pris les mesures nécessaires pour améliorer la cybersécurité, les cyberpirates continueront d’employer les bonnes vieilles méthodes parce qu’elles marchent encore », commente à DataSecurityBreach.fr Ryan Olson, directeur de la veille, Unité 42, Palo Alto Networks

L’équipe de l’Unité 42 a pu découvrir la campagne Lotus Blossom grâce au tout récent service AutoFocus de Palo Alto Networks. Ce service permet aux analystes de sécurité de corréler et d’interroger des événements de sécurité provenant de plus de 6 000 abonnés WildFire et d’autres sources de cyberveille. Les abonnés des services Palo Alto Networks Threat Prevention et WildFire sont automatiquement protégés contre ces attaques. Les autres sont invités à vérifier leur réseau pour y rechercher d’éventuels signes d’intrusion et renforcer leurs contrôles de sécurité par l’ajout d’indicateurs pertinents, comme indiqué en détail dans la version intégrale du rapport.

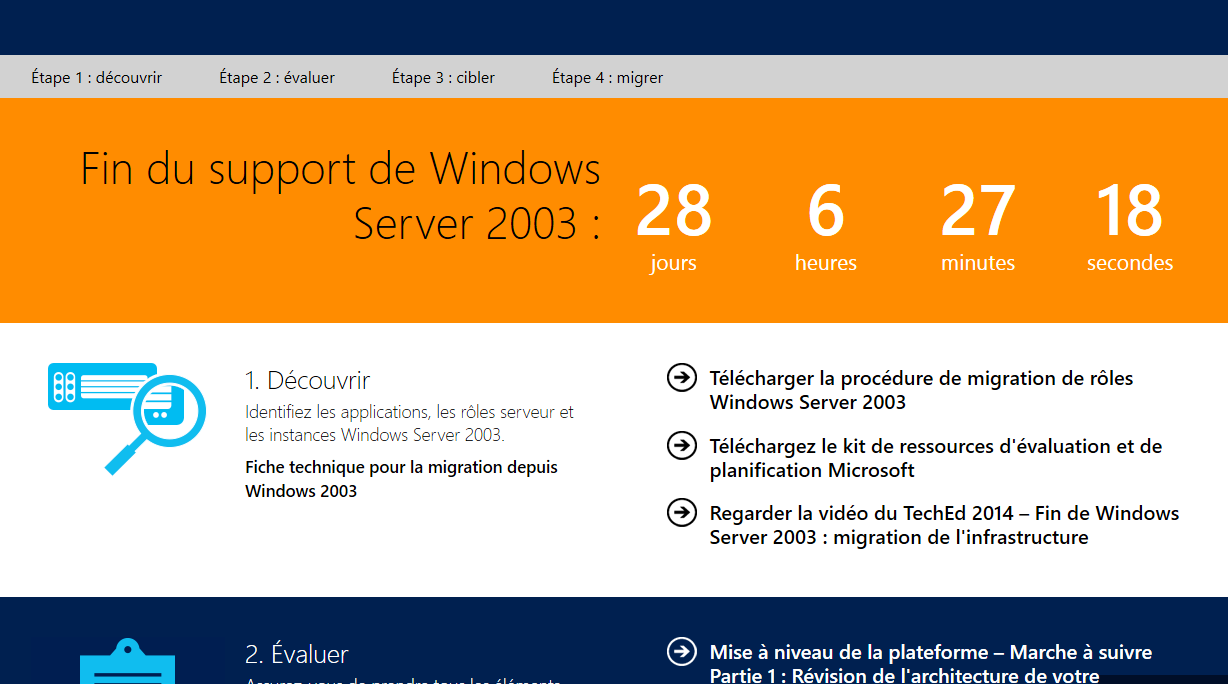
Windows Server 2003 : la fin des mises à jour le 14 juillet

Microsoft Windows Server 2003 ne sera plus mis à jour à partir du 14 juillet 2015. Changer ou subir de potentielles futures failles ? Faîtes vos jeux !

Les utilisateurs de Windows Server 2003 sont encore très nombreux. Microsoft parle même de 23,8 millions de WS 2003 en fonction dans le monde. Le cabinet  Enterprise Strategy Group a révélé dernièrement que 25% des sociétés interrogées déclaraient vouloir continuer à utiliser WS 2003 après le 14 juillet.  Difficile de passer à autre chose. Le coût, premier frein.

Sans service de support, ni de maintenance

Utiliser Windows Server 2003 peut être perçu comme une vulnérabilité d’exploitation dès la mis juillet. Un danger potentiel, comme les utilisateurs, et ils sont encore nombreux, de Windows XP.  Pour une question de budget, de temps ou tout simplement par manque d’information, vous ne changerez pas avant le 15 juillet. Ou parce que certaines de vos applications critiques exigent cet OS. Selon Distributique l’opération couterait 60 000 dollars par migration. Si vous êtes dans une situation qui vous oblige à garder Windows Server 2003 au-delà du 15 juillet, vous devriez vous pencher sur la gestion des vulnérabilités sans patch, grâce aux fonctionnalités de Deep Security comme le préconise Trend Micro.

Attention, l’outil ne va pas combattre une éventuelle vulnérabilité qui affecte le système, mais elle fournira une protection contre les attaques susceptibles d’utiliser cette vulnérabilité indique Sophie Saulet sur le blog de l’éditeur japonais. Trend Micro a diffusé un livre blanc sur le sujet. A consulter pour ce faire une idée. La meilleure des options est de mettre au rebut Windows Server 2003 avant la date butoir.

HP facilite la sécurisation des impressions

HP a annoncé des solutions et des services, nouveaux et actualisés, qui permettent aux clients de mieux sécuriser leur environnement d’impression et de gagner en efficacité. Cette initiative s’inscrit dans le cadre de la stratégie HP visant à proposer des offres innovantes pour la sécurité des impressions et à les rendre accessibles au plus grand nombre.

« La sécurité et la protection des données d’entreprise sont des problématiques qui revêtent une importance croissante pour nos clients », souligne Edmund Wingate, vice-président Solutions LaserJet Enterprise chez HP. « HP continue à jouer un rôle moteur dans la sécurisation des imprimantes au travers d’offres qui renforcent la sécurité de nos modèles réseau et contribuent à protéger les données de notre clientèle. »

 Une sécurisation des impressions de pointe, plus accessible aux clients

Nouvelle fonctionnalité de HP Access Control, l’impression sécurisée, en mode «serverless», évite le recours à des serveurs dans de petits bureaux (agences par exemple). Ce mode d’impression sécurisée peut être déployé pour préserver la confidentialité des documents, se conformer à la politique d’impression de l’entreprise (par exemple, impression en noir et blanc et/ou recto-verso uniquement), mais aussi pour économiser des consommables (toner, papier) et de l’énergie. A présent exploitable sous forme de solution de mobilité managée, HP Access Control permet également d’envoyer, depuis un appareil mobile, des impressions par e-mail à une file d’attente sécurisée en mode « pull ». Ainsi, l’impression à partir d’un terminal mobile s’effectue aussi facilement que depuis un ordinateur de bureau ou portable connecté au réseau de l’entreprise, en bénéficiant d’un contrôle d’accès, d’un suivi et de mesures de sécurité identiques. Ces nouvelles capacités sont mises à la disposition de tous les clients équipés de HP Access Control.

De son côté, HP JetAdvantage Security Manager (ou HP Imaging and Printing Security Center) élargit son périmètre aux dernières imprimantes HP LaserJet Pro. Concrètement, les clients peuvent faire appel à cette solution HP d’administration et de contrôle automatisé de la sécurité de leur parc d’imprimantes HP pour sécuriser une plus large gamme de périphériques. L’offre HP Printing Security Advisory Services, quant à elle, étend sa couverture géographique, se dotant de nouveaux conseillers en sécurité en Europe et en Asie afin de rendre l’expertise HP en matière de sécurité d’impression accessible aux clients dans ces régions du monde.

Une sécurité renforcée par l’analyse et l’automatisation

HP assortit sa solution HP Capture & Route d’un nouveau module de reconnaissance automatique de document (RAD). Celui-ci permet d’accélérer et de faciliter la dématérialisation des documents papier et leur routage dans le workflow de l’entreprise (applications métier ou solution d’archivage par exemple). Il permet aussi de réduire les erreurs et d’améliorer la sécurité et la conformité des données. Destinée aux clients qui entendent accroître l’automatisation de leurs workflows et affiner leurs analyses, l’offre Managed Services, via son intégration avec HP Big Data, HP Teleform et HP Process Automation, contribue encore à améliorer la sécurité, la conformité et la gouvernance des informations dans divers secteurs d’activité (services juridiques, santé, services financiers, commerce, etc.).

Pour les clients désireux d’optimiser l’efficacité et la productivité de leur parc d’imprimantes, HP lance Proactive Print Advisor, un service qui leur propose des rapports, analyses et recommandations personnalisés en fonction de leur environnement d’impression. Accessible dans le monde entier, ce service allège la charge d’administration des structures informatiques, à grand renfort de recommandations sur l’optimisation de la rentabilité de leur parc et l’application de règles, ainsi que de conseils leur permettant de demeurer au fait des mises à jour.

Sésame ouvre-toi : un jouet Mattel ouvre les portes des garages

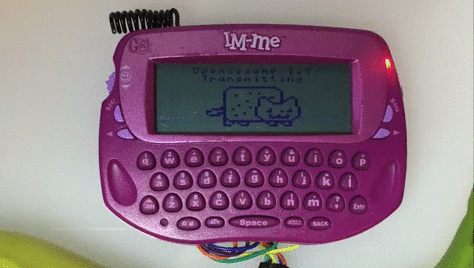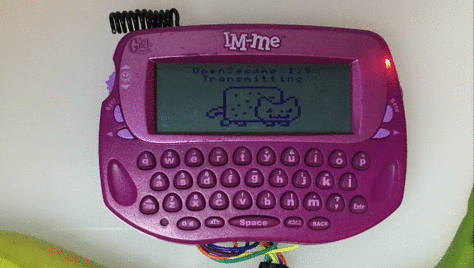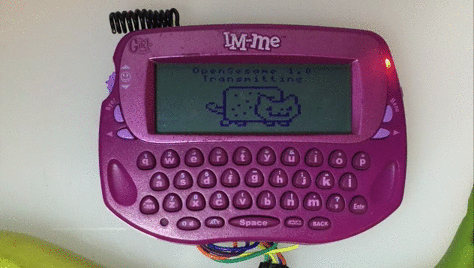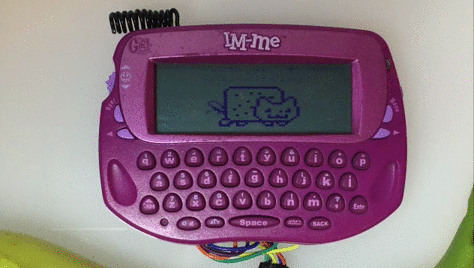
Le jouet Mattel IM-ME permet, avec une petite modification, d’ouvrir les portes des garages. Vive le sans-fil !

Les garages des Américains, nouvel espace de jeu pour les pirates ? Samy Kamkar, un informaticien curieux, a découvert qu’avec le jouet IM-ME de Mattel, et un code de son invention, il devenait possible d’ouvrir les portes des garages. Un outil qui ne coûte que quelques dollars.

Le problème est que certains garages ne sont protégés que par un code dont la sécurité est équivalente à un mot de passe à deux caractères. Samy Kamkar a réussi à cracker (pirater) la chose, avec son tool OpenSesame, en quelques secondes. « Une sécurité qui est une vaste blague, dit Kamkar. Un pirate peut entrer dans votre garage, en utilisant un appareil que vous ne remarquerez même pas dans sa poche, et en quelques secondes, votre porte de garage est ouverte.« 

OpenSesame ne fonctionne qu’avec les portes de garage dont l’ouverture se fait par un code unique, transmis en sans-fil via une télécommande. Bref, les portes ne tiennent pas longtemps, en ce moment, face aux pirates. Comme le cas du piratage des portières de voitures que ZATAZ vous révélait dernièrement. (Wired)

Sécurité en ligne, il faut s’inspirer de la prévention routière !

L’utilisation des mots de passe sur internet ressemble étrangement aux comportements des automobilistes dans les années soixante, heureusement depuis, ils se sont améliorés grâce aux campagnes de sensibilisation. Il serait temps que tous les acteurs qui gèrent les mots de passe prennent exemple sur la sécurité routière, y compris l’état.

Il y a vingt ans, nous n’utilisions pas Internet. Aujourd’hui, nous passons en moyenne quatre heures par jour à surfer sur le web (étude wearesocial). C’est un nouveau territoire que nous découvrons souvent avec enthousiasme car il nous permet de gagner en productivité, de rencontrer des gens, de voyager plus facilement…Mais il y a des risques associés à ces usages. Nous nous identifions et stockons des données sur des dizaines de sites souvent sans prendre de précautions particulières. Selon une étude Dashlane/IFOP, seuls 9% des français ont ainsi conscience de prendre des risques en utilisant le même mot de passe sur plusieurs sites ! Nous prêtons donc le flanc à l’industrie du piratage qui se développe aussi vite que les technologies de l’information. Une étude menée par un éditeur de logiciels antivirus a estimé que l’industrie de la cybercriminalité représentait 0.8% du PIB mondial, soit à peu près autant que le trafic de drogue. En France, le CREDOC avait estimé en 2009 que 210 000 personnes par an étaient victimes d’un vol d’identité, pour un coût total de 414M d’€.

Notre comportement sur le web est assez similaire à celui des automobilistes dans les années 60. A cette époque, une grande partie de la population découvrait la voiture, qui était alors d’abord perçue comme un instrument de liberté et d’évasion. Les risques n’étaient pas pris en compte à leur juste mesure. On roulait très vite, sans ceinture, dans des voitures peu sécurisées, avec des conséquences néfastes : en 1972, on comptait plus de 16 000 morts par an sur les routes en France.  Heureusement des progrès considérables ont été réalisés depuis. En 2014, il y a eu 3 103 morts sur les routes de France. L’État a joué son rôle en menant de nombreuses et coûteuses campagnes de sensibilisation pour le port de la ceinture et contre l’alcool au volant. Les industriels ont construit des voitures plus sûres. Et les particuliers ont pris conscience du danger et modifié leurs comportements.

Nous circulons aujourd’hui sur Internet sans ceinture de sécurité et cela nous met en danger. Il faut s’inspirer de la prévention routière. Quand de nouveaux risques émergent, il faut une action concertée de la part de l’État, des industriels et des particuliers. Si le budget de l’Agence Nationale de la Sécurité des Systèmes d’Information (ANSSI) a été récemment augmenté, ses missions restent encore très focalisées sur la protection des administrations et des entreprises d’intérêt vital, les fameux OIV. On peut le regretter car certains de nos voisins ont une approche plus ambitieuse. Au Royaume-Uni, la sensibilisation des consommateurs est au cœur de la politique de cyber sécurité. Les programmes Get Safe Online et Cyber Street Wise, financés par le gouvernement britannique, mènent des campagnes de communication pour rappeler les règles de base de la sécurité en ligne, comme l’utilisation de mots de passe forts (composés d’au moins huit caractères alphanumériques) et différents pour chaque site. Les écoliers britanniques sont aussi sensibilisés à la sécurité en ligne grâce à des kits pédagogiques réalisés par le gouvernement. L’État doit financer des campagnes importantes de sensibilisation aux règles de base de la sécurité en ligne et être exemplaire sur l’ensemble des services publics en ligne. Aujourd’hui il n’est par exemple pas possible d’utiliser un mot de passe fort sur le site ameli.fr de la sécurité sociale…

Les sites qui vendent des biens ou services en ligne doivent également s’assurer que leurs clients se connectent de manière sécurisée et utilisent des mots de passe forts. L’étude menée par Dashlane en janvier 2014 avait montré que certains d’entre eux acceptent des mots de passe très peu sécurisés ou les envoient en clair par mail, ce qui est évidemment très dangereux. Enfin, les utilisateurs doivent également se prendre en main. Nous sommes nombreux à savoir que le seul moyen d’éviter à coup sûr les piratages est d’utiliser des mots de passe forts, différents pour chaque site, mais nous ne le faisons pas toujours car nous trouvons cela trop compliqué.

« Quand on peut prévenir c’est faiblesse d’attendre » disait Jean de Rotrou. Nos sociétés modernes ont montré qu’elles pouvaient être fortes faces à certains risques et œuvrer efficacement à les prévenir. Utilisons les mêmes méthodes et attaquons nous sérieusement au problème de la sécurité en ligne ! (Par Guillaume Desnoes, Responsable des marchés européens de Dashlane.)