Archives de catégorie : Propriété Industrielle

DDoS : diversion et intox

Pour des objectifs souvent très différents, de courtes attaques DDoS jouent un rôle de profilers réseau. Observant la stratégie de défense et de sécurité du réseau de leur cible, les DDoS – éclaireurs collectent des renseignements qui permettront à des attaques ciblées complexes et sophistiquées de contourner les outils de cyber-sécurité de l’entreprise visée. DDoS et APT, même combat.

Le paysage des menaces DDoS change. Historiquement, DDoS (distributed denial of service attack) était le nom donné aux attaques qui bloquaient ou ralentissaient l’accès aux sites web ou aux solutions basées sur le web. Bien que ce soit encore vrai dans bien des cas, les entreprises subissent
aujourd’hui un nouveau type d’attaque par DDoS. Celles-ci sont désormais opportunistes (i.e. les attaques qui ont suivi les événements de janvier 2015 en France) et ciblées. Les motivations sous-jacentes sont multiples : cyber-terrorisme, politique et idéologie, fraude, rançon, appât du gain, exfiltration de données et même avantage compétitif… Avec autant d’intérêts en jeu, les attaques sont nombreuses et la menace croît.Par exemple, au dernier trimestre 2014, Corero Network Security a observé que ses clients, hébergeurs, data centers, FAI et entreprises en ligne, tous professionnels expérimentés, ont subi en moyenne près de 4 tentatives journalières d’attaques par DDoS ! En particulier, un seul et même client, dans un environnement de multi-data center, a supporté 12 attaques/jour, en moyenne, pendant trois mois.

Les fournisseurs de mitigation des DDoS publient aussi des informations à ce sujet, bien sûr axées sur le cloud. Très intéressants en ce qui concerne les attaques DDoS à grande échelle, ces rapports ne parlent cependant que d’une fraction du trafic DDoS auquel chaque entreprise doit faire face
quotidiennement.

Les nouvelles attaques DDoS risquent de passer inaperçues ! Mais le mal est fait

Les attaques DDoS font régulièrement la une des journaux. La majorité des non-spécialistes pensent qu’il n’existe qu’un seul type d’attaque par DDoS. Pour eux, DDoS est synonyme de volume important et de longue durée. C’est malheureusement faux. Certaines attaques dont ont été victimes les hébergeurs, les data centers, les FAI et les entreprises en ligne évoqués dans notre propos, ont duré moins de cinq minutes et 96% d’entre elles ont été inférieures à 30 minutes ! Ce qui remet en cause ce que l’on savait sur le sujet. De toute évidence, cette nouvelle tendance constitue un changement radical. Nous avons désormais affaire à de courtes explosions de trafic et de moins en moins à des attaques prolongées. Une seconde tendance est synonyme de plus grand danger encore. Nous assistons actuellement à des attaques par saturation partielle des liaisons et non plus par inondation totale du réseau. Si l’on se réfère à l’exemple des clients de Corero, 87% des tentatives d’attaques utilisaient moins de 1 Gbps de bande passante. L’attaque est conçue pour laisser suffisamment de bande passante disponible pour d’autres attaques qui sont très sophistiquées et multi-vectorielles avec comme objectif principal l’exfiltration de données. C’est une méthode furtive où l’on vole sous la couverture radar. Si ce type d’attaque DDoS n’est pas atténué ou bloqué au niveau du réseau, il peut ne pas être remarqué par les solutions de sécurité traditionnelles et passer complètement inaperçu. L’attaque DDoS visible est en réalité un subterfuge, une intox qui masque la réalité : une autre attaque, discrète et dangereuse se prépare à partir des renseignements obtenus sur la stratégie de sécurité de la cible grâce à ce déni de service.

Des attaques DDoS multi-vectorielles et adaptables à leur cible

Les DDoS sont historiquement considérés comme des attaques volumétriques. Ce n’est pas surprenant. Les attaques avec une consommation élevée de la bande passante sont plus facilement identifiables par les solutions de défense sur site ou basées dans le cloud ou par la combinaison des deux. Mais les choses changent et les attaques s’affinent. La tendance qui se profile montre que les attaquants mettent en œuvre des méthodes multi-vecteur qui s’adaptent à leur cible afin de profiler la défense du réseau visé. Fort des renseignements obtenus, ils lancent ensuite une seconde voire une troisième attaque qui contournera les couches de protection de l’entreprise. Si les attaques volumétriques demeurent encore le type d’attaque le plus courant, les attaques adaptatives sont de nouvelles menaces dont il faut tenir compte et qui ciblent de plus en plus d’entreprises(1).

Quelle défense adopter ?

Les entreprises ont besoin de moyens de défense supplémentaires pour se prémunir contre un tel risque. A peine de courtes rafales de trafic illégitime sont-elles observées qu’il faut décider de la nécessité d’une intervention. Va-t-on basculer ou non vers le service anti-DDoS basé dans le Cloud ? Le temps de détection du trafic illégitime additionné au temps de lancement des mesures de mitigation peut durer plus d’une heure. Compte tenu, nous l’avons déjà dit, que 96% des attaques DDoS ont une durée de 30 minutes ou moins, le temps que la défense à la demande soit engagée, le mal est fait. De plus, ce n’est pas une surprise, le coût substantiel d’une approche de défense à la demande pour chaque attaque DDoS de courte durée à saturation partielle devient un vrai problème.

Défense anti-DDoS en temps réel

L’exécution précise de la politique de mitigation contre le trafic des attaques DDoS doit s’accomplir avec une efficacité maximum et conserver une haute disponibilité des réseaux. Sur site ou en ligne, la technologie est conçue pour gérer les différents types de DDoS en temps réel. Du fait de leur capacité en bande passante et de leur volume de clients, les attaques DDoS et les cyber-menaces constituent un important challenge pour les fournisseurs de service internet, particulièrement visés.

Les solutions en ligne de protection préventive contre les DDoS et les cyber-menaces permettent aux hébergeurs, aux data centers et aux FAI de répondre au défi des DDoS. Ils protègent non seulement leur infrastructure mais aussi celle de leurs clients des DDoS. Les fournisseurs des services internet peuvent ainsi étendre leur offre en proposant des services de sécurité à valeur ajoutée contre les menaces à leurs clients hébergés. Dans l’entreprise, une solution sur site de protection contre les DDoS devra être déployée en complément des pare-feu traditionnels ou de nouvelle génération, des IPS, des ADC et de tous les dispositifs de sécurité des infrastructures. Il est en effet indispensable d’empêcher que le trafic non désiré des attaques accède au réseau. Les risques sont alors réduits et les interruptions de service du site web à la suite d’une attaque DDoS diminuées. Les attaques par déni de service sont une réelle menace. Elles deviennent de plus en plus sophistiquées depuis quelques années. Les attaques deviennent multi-vectorielles et intelligents ; elles débordent les mécanismes traditionnels de défense et les contre-mesures. Comme l’expérience de certains fournisseurs l’indique, la régularité de la progression et de la virulence de ces attaques souligne simplement le besoin croissant d’une protection adaptée pour les vaincre à la périphérie du réseau. Tout le monde sur ce sujet est d’accord : rien n’est plus important que d’assurer la fluidité de l’accès à l’entreprise connectée à Internet ou aux fournisseurs d’accès Internet eux-mêmes. (Par Adrian Bisaz, Vice President Sales EMEA de Corero Network Security)

Le rapport trimestriel complet Tendances et analyse des DDoS.

Trend Micro partage son expertise sur la cyber-sécurité dans le nucléaire

Trend Micro, leader mondial des solutions et logiciels de sécurité, participe en ce moment à l’International Conference on Computer Security in a Nuclear World: Expert Discussion and Exchange, la conférence Internationale sur la Sécurité Informatique dans le Monde Nucléaire.

L’Agence Internationale de l’Energie Atomique (AIEA), organise cette semaine à Vienne (jusqu’au 5 juin) un rendez-vous dédié à la sécurité des infrastructures nucléaires dans le monde. L’éditeur de solutions de sécurité informatique Trend Micro présente les bénéfices offerts par ses solutions (notamment Portable Security et SafeLock), ainsi que les avancées de ses dernières recherches dans le domaine des attaques ciblant les environnements industriels SCADA/ICS.

« Nous sommes particulièrement honorés d’avoir été conviés à cette conférence », commente Loïc Guézo, Security Evangelist, Director chez Trend Micro, référent AIEA au sein de société. « Trend Micro souhaite contribuer à la mission de l’AIEA et s’engager à ses côtés pour une utilisation sûre, sécurisée et pacifique de l’énergie nucléaire. Les conséquences d’une cyber-attaque contre une infrastructure nucléaire, par exemple, seraient potentiellement dévastatrices. Cet événement joue ainsi un rôle essentiel dans la protection de milliards d’êtres humains à travers le monde. »

Dans ce contexte, l’AIEA organise cette conférence en coopération avec Interpol, l’Union internationale des télécommunications (UIT), l’Institut interrégional de recherche des Nations unies sur la criminalité et la justice (UNICRI) et la Commission électrotechnique internationale (CEI). L’agence a ainsi souhaité rassembler les spécialistes du monde entier qui, à l’image de Trend Micro, apportent une expertise et des solutions concrètes aux questions très spécifiques des constructeurs et opérateurs du nucléaire. L’anticipation de problématiques à venir et la recherche de pistes pour intensifier la coopération internationale dans ce domaine seront également à l’ordre du jour.

Créée en 1957 par l’Assemblée générale des Nations Unies, l’AIEA a pour objectif d’encourager et de faciliter le développement de l’énergie atomique à des fins pacifiques, ainsi que la recherche dans ce domaine à l’échelle mondiale, notamment les problématiques de cyber-sécurité. L’organisation a pour objectif de fournir aux Etats des conseils et des ressources pour les aider à détecter et répondre aux cyber-attaques, criminelles ou intentionnelles, ciblant ou impliquant un matériau nucléaire, tout autre matériau radioactif, une infrastructure ou une activité afférente.

Outils anti ransomwares

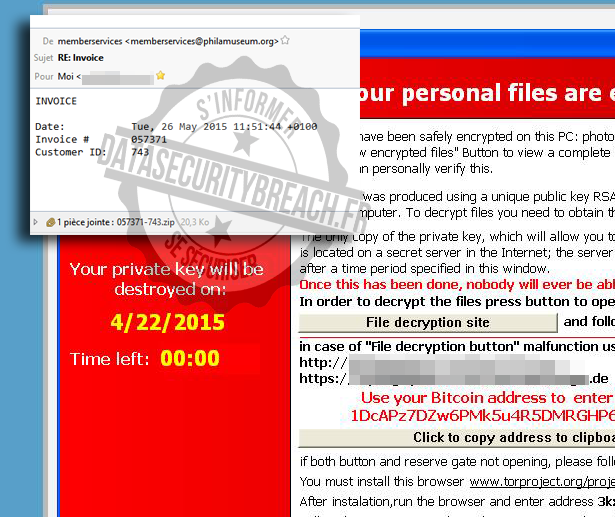
Disque dur bloqué, fichiers chiffrés, … les attaques de ransomwares n’ont jamais été aussi nombreuses. Un kit de sauvetage vient d’être diffusé. Il ne corrige pas toutes les possibilités malveillantes, mais permet déjà d’y voir plus clair.

L’internaute Jada Cyrus a compilé un kit de secours pour aider les victimes de ransomwares à déchiffrer les fichiers verrouillés. Cette boite à outils serait efficace contre les variantes de CryptoLocker, TeslaCrypt, et CoinVault, trois logiciels rançonneurs malheureusement très populaire sur la toile… et dans les ordinateurs de leurs victimes. « Nous avons des dizaines de cas » souligne à DataSecurityBreach.fr un technicien officiant dans une boutique informatique du Nord de la France, à Seclin. « Beaucoup de personnes se retrouvent avec leurs fichiers chiffrés et n’hésitent pas à payer pour retrouver leurs biens« .

ZATAZ.COM a proposé, il y a quelques semaines, un article les premières minutes d’une attaque d’un ransomware. De quoi vous donner une idée de l’efficacité de ce genre d’attaque. Pour rappel, pour se protéger de ce genre de cochonnerie : Ne pas télécharger ou cliquer sur n’importe quoi ; Un courriel proposant un fichier joint de types .rar ; .zip ; .exe ; .svg ; … sont à bannir. Les alertes s’ouvrant dans votre navigateur vous annonçant « des virus » ou une mise à jour urgente de VLC (vidéo, NDR) ; Flash ; … ne sont pas à prendre à la lettre. Un antivirus mis à jour est obligatoire. La meilleure des défenses face à ce genre d’attaque reste la réflexion. Ce kit regroupe des anti ransomwares pour BitCryptor, CoinVault, CryptoLocker, FBI Ransomware, PC Lock, Tesla Crypt, Torrent Locker.

Un faux courriel, une pièce jointe piégée et le disque dur est chiffré !

Pendant ce temps…

Le Ministère de la justice Vietnamien est devenu la dernière victime de taille d’une attaque d’un ransomware. Plusieurs ordinateurs connectés au réseau du ministère ont été infectés par le malware. Beaucoup de données « importantes » se sont retrouvées cryptés. Comme il n’y a aucun moyen de récupérer les données autres que de payer la rançon, il est très probable que le ministère va perdre toutes ses données. Espérons pour ce ministère que les mots « sauvegardes », « Backup » ou « Kar surxng kahxmul » ne lui soit pas inconnu.

Le kit est à télécharger ICI.

Des millions de routeurs en danger

Des millions de routeurs de marques connues en danger. Une faille permet de bloquer les machines, à distance.

La société SEC Consult Vulnerability Lab vient d’annoncer qu’une faille, visant des millions de routeurs, permettait de bloquer un routeur Internet via une manipulation particulièrement formulée. Visé, le noyau Linux des routeurs, l’utilisation de NetUSB KCodes et le port TCP 20005. Un débordement de mémoire qui fait que les routeurs tombent en panne. Ce port permet un accès réseau aux périphériques (USB, imprimante, …) connectées au routeur.

TP-Link a publié des correctifs pour 40 de ses produits. Netgear vient de diffuser un patch pour 14 de ses machines. Quelques 24 autres fournisseurs, y compris D-Link et Western Digital sont potentiellement concernés par la faille.

Infiltration du réseau PacNet

Un pirate informatique a visité le réseau PacNet de la société TelStra. Plusieurs organismes gouvernementaux, dont la police fédérale australienne infiltrés.

Courriels, réseaux, serveurs, sites Internet. Pas de doute, l’infiltration que vient de révéler la société Telstra fait bondir les kangourous Australiens. Le réseau d’entreprises Pacnet a été piraté et infiltré. La filiale asiatique de Telstra a été visitée, mettant en danger ses clients, dont la police fédérale australienne, le ministère des Affaires étrangères, le ministère du Commerce et de nombreux autres organismes gouvernementaux. Une attaque qui a visé les systèmes d’administrations des clients de ce géant de l’informatique, ainsi que leurs courriels. Une attaque qui a été lancée début avril 2015.

Une attaque qui débarque au moment ou TelStra finalise le rachat de PacNet (697 millions de dollars, NDR DataSecuritybreach.fr) et se prépare à lancer une grande campagne de communication, en Asie, pour
vanter ses services.

L’Australian Cyber Security Centre (ACSC) enquête sur cette affaire. Il n’y a pas encore eu de communication sur les données qui ont pu être volées aux différents ministères. Le plus inquiétant est que le pirate, via une injection SQL, a pu tout simplement installer un shell (une porte cachée – backdoor) dans le serveur et lancer sa petite visite que personne n’a vu, du moins jusqu’au 16 avril dernier. Bref, une attaque d’un classique qui a de quoi faire revenir sur terre le thylacine (animal australien aujourd’hui disparu, NDR).

Pacnet est l’une des rares entreprises à avoir des datas center en Chine occidentale. L’origine géographique du pirate reste inconnue. (CT)

ErsatzPasswords : un système qui bloque les pirates ?

Des chercheurs annoncent avoir trouvé une méthode pour bloquer les pirates face à une base de données volées. Ils vont présenter Ersatz Passwords, un outil qui empêcherait de mettre la main sur les données sensibles des BDD dérobées.

Une équipe de chercheurs (Christopher N. Gutierrez, Mikhail J. Atallah et Eugene H. Spafford) a développé un système qui doit rendre beaucoup plus difficile la lecture des mots de passe trouvés dans une base de données piratée.

Pour Mohammed H. Almeshekah, un des doctorants de l’Université Purdue (USA), cette méthode fournira tellement de leurres dans la BDD volée que les pirates ne pourront rien faire des informations qu’ils auront pu intercepter (Doc PDF).

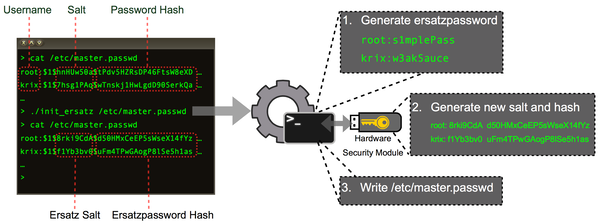
Le système rajoute de fausses informations. Sans le support physique, impossible de connaitre les bons mots de passe.

Bref, les injections SQL ont encore, malheureusement, de l’avenir, mais la lecture des contenus volés s’annoncent plus compliquée. ErsatzPasswords rajoute une nouvelle étape dans le hashage des mots de passe (MD5, …) contenus dans les BDD.

Avant qu’un mot de passe soit chiffré, le « précieux » est sécurisé via un matériel précis, comme une clé USB par exemple. Bilan, si un pirate met la main sur les mots de passe, il tentera de les retrouver via un outil en ligne comme Crack MD Online ou des logiciels dédiés, comme John the ripper.

Seulement, ErsatzPasswords aura modifié ces précieuses informations qui deviendront inutilisables sans la clé USB. Côté serveur, le système semble assez facile à installer. D’ailleurs le code est disponible sur GitHub. Il est gratuit et est publié sous une licence open-source. Ce système sera présenté, début juin à Los Angeles lors de l’Annual Computer Security Application Conference (ACSAC).

Secteur médical : la prochaine cible des cybercriminels ?

Le système d’informations de santé, qui regroupe les dossiers électroniques des patients jusqu’aux dispositifs médicaux, est plus vulnérable qu’on ne l’imagine. Et les enjeux sont bien trop importants pour fermer les yeux sur cette problématique épineuse.

Aujourd’hui, sur le marché noir, les données de patients se monnayent jusqu’à 20 fois plus cher que les données de cartes de paiement récupérées, par exemple, à l’issue d’un piratage visant un acteur de la grande distribution. Les données médicales sont en effet détaillées, riches et regorgent d’informations que recherchent les cybercriminels pour perpétrer leurs détournements d’identité et autres fraudes. De plus, les patients prennent bien plus de temps à se rendre compte du détournement de leurs informations de santé, jusqu’à près d’un an pour certains patients. En effet, pour identifier
une utilisation frauduleuse des cartes de paiement, les banques disposent d’algorithmes qui repèrent rapidement les activités suspectes et prennent souvent automatiquement les mesures de sécurité qui s’imposent. Ces mesures de sécurité n’existent pas dans le domaine médical. Les acteurs de santé, eux-mêmes, ne se rendent pas toujours compte de la vulnérabilité des nombreux systèmes qu’ils utilisent face aux cyber-attaques:

Cyber-attaques traditionnelles
Ces attaques, qui s’en prennent à tous les profils d’organisations, sont véhiculées par des logiciels malveillants, phishing, chevaux de Troie ou encore des ransomware. Par rapport aux autres secteurs d’activité, celui de la santé est particulièrement vulnérable en l’absence de mesures de protection
intégrées et compte tenu d’une priorité moindre accordée à la sécurité. Ces logiciels malveillants, qu’ils soient déployés via des attaques ciblées, des sites Web piratés ou des dispositifs mobiles infectés, entraînent une divulgation de données confidentielles et aboutissent à des coûts importants et à
des tâches de restauration post-incident particulièrement chronophages. Ces attaques ne sont pas vraiment nouvelles, mais elles gagnent en sophistication et la perte de données de patients est une vraie problématique. Les cybercriminels ont d’ailleurs conçu des plateformes entières de logiciels malveillants qui peuvent être personnalisées pour attaquer les acteurs de santé.

Dispositifs médicaux connectés
Aujourd’hui, des moniteurs cardiaques aux pompes à perfusion, tous les équipements peuvent être connectés à un réseau et s’interfacer avec les dossiers électroniques de patient, permettant ainsi d’activer des alertes en temps réel à l’intention du personnel soignant. Cette interactivité est, dans la
perspective du patient, une bonne nouvelle. Mais au niveau sécurité, il s’agit plutôt d’un cauchemar.

La majorité de ces équipements, et notamment les IRM, les scanners et autres équipements de diagnostic n’ont pas été conçus en faisant de la sécurité une priorité. Ils sont nombreux à utiliser des systèmes d’exploitation comme Microsoft Windows et des logiciels conçus pour collecter les données… Et pas forcément les garder en sécurité. Le piratage de ces appareils est donc possible et une fois compromis, les cybercriminels peuvent accéder directement aux systèmes de données cliniques avec lesquels ces équipements sont interfacés.

Les données de patients ne constituent pas les seules ressources pouvant être piratées via des dispositifs connectés. Les cyber-terroristes pourraient potentiellement manipuler les machines et porter atteinte aux patients. D’ailleurs, dès 2011, un chercheur en sécurité a su démontrer qu’une pompe à insuline pouvait être piratée et utilisée pour injecter une dose mortelle d’insuline[1].

Les équipements de santé personnels et résidentiels
Les dispositifs de santé prolifèrent bien au-delà des murs des hôpitaux. Les équipements de santé personnels, les applications de santé et autres coachs de fitness sont de plus en plus nombreux à recueillir et à transmettre des données. Ces systèmes peuvent potentiellement mettre les données de patients en péril (ou du moins ne pas assurer leur parfaite protection), et ils s’interfacent aussi souvent avec des dossiers électroniques de patients ou des systèmes hébergeant des données cliniques. Si un dispositif de contrôle du taux de glucose ou une application de santé sur iPhone peuvent être la cible
d’attaques, ces vulnérabilités s’appliquent également aux institutions de soins de santé. Les dispositifs cliniques ont, en effet, pour priorité d’offrir de nouvelles modalités pour une prise en charge pratique, innovante et performante des patients. La sécurité, elle, est moins prioritaire.

La sécurité des soins de santé ne doit pas attendre que les piratages de données de patients aient réussi pour devenir prioritaire. Il faut s’en préoccuper dès aujourd’hui. Le secteur de soins de santé, dans sa globalité, doit engager des actions proactives et privilégier les équipements qui
intègrent la sécurité en natif, mais aussi déployer une protection active au niveau du réseau et des applications. Les enjeux sont tout simplement trop critiques pour s’offrir le luxe d’attendre.  (Par Christophe Auberger, Responsable Technique France, Fortinet)

Il vendait une méthode pour contrer les détecteurs de mensonge

Un ancien agent fédéral américain, fondateur du site Polygraph.com, se retrouve devant la justice pour avoir commercialisé des méthodes pour contrer les détecteurs de mensonge.

Douglas Williams, un ancien agent fédéral américain de 69 ans a plaidé coupable après avoir été accusé d’aider de potentiels demandeurs d’emplois à tricher lors de leur « interrogatoire » dans la fonction publique de l’Oncle Sam.

Il faut savoir que pour viser un poste de fonctionnaire, d’autant plus quand ce poste touche à la sécurité du pays, une obligation est faite de passer au polygraph, le détecteur de mensonges. Le DRH local cherche à savoir si le candidat a consommé de la drogue, a eu des problèmes avec la justice, … Le polygraphe permet aussi aux prisonniers de demander une libération conditionnelle.

Williams a avoué être le fondateur du site Polygraph.com. Un espace qui lui permettait de commercialiser des formations qui avaient pour mission de piéger le polygraphe et les questions attenantes.

Bracelet NFC pour se payer un match de rugby

Les bracelets de paiement sans contact de Gemalto permettent aux supporters de Saracens d’acheter rapidement et en toute sécurité.

Gemalto fournit à Saracens, l’un des clubs de rugby les plus en vue du Royaume-Uni, des bracelets prépayés offrant aux fans un mode de paiement sans contact, rapide et sécurisé, de leurs achats de nourriture et de boissons au stade Allianz Park, au nord de Londres. Ce projet pilote constitue la première étape de l’élargissement du service, un peu plus tard cette année, à l’ensemble des détenteurs d’un abonnement saisonnier. Il promet aux supporters une sortie encore plus agréable les jours de match, de leur éviter de faire la queue au moment d’acheter des rafraîchissements et la fin de l’écumage des fonds de poches à la recherche de monnaie. Les nouveaux bracelets intelligents  facilitent aussi l’accès au réseau de transport en commun londonien, par un simple effleurement du poignet, et peuvent être utilisés avec tous les terminaux de paiement affichant le logo de paiement sans contact.

Les bracelets ont été fournis à un nombre restreint de supporters avant le match à domicile des Saracens le 11 avril dernier et dotés d’un crédit de 5 GBP. Ils peuvent être alimentés rapidement et facilement en ligne, en établissant simplement un lien entre le bracelet et une carte de débit ou de crédit existante, et utilisés pendant les matches restant à jouer cette saison.

Gemalto soutient la nouvelle initiative de l’Allianz Park avec sa Plate-forme Allynis Smart Event conçue pour les stades à paiement dématérialisé. Le service offert par la Plate-forme Allynis Smart Event inclut non seulement la production des bracelets, mais aussi les services de conditionnement, d’exécution et à valeur ajoutée tels que des applications mobiles intégrées, des campagnes de marketing mobile et sur les médias sociaux.

« En fournissant à nos supporters la commodité et la sécurité que confère un paiement par un simple effleurement du poignet, nous démontrons une fois encore notre détermination à leur offrir la meilleure expérience de journée de match possible », déclare à DataSecurityBreach.fr Stefan Crouse, Directeur d’exploitation de Saracens.

L’objectif du club est un déploiement généralisé des bracelets sans contact pour le début de la saison 2015-16.

Hippon, solution française dédiée au chiffrement

La société Hippon propose une solution 100% française. Innovante, elle permet de se créer son réseau confiance pour ses échanges confidentiels.

Voilà une nouvelle solution à suivre de près. Son nom, Hippon. Cette solution de chiffrement et bien plus que cela. Hippon propose un réseau fermé dans lequel vous allez pouvoir échanger des tchats avec vos correspondants en ligne; diffuser des messages à un ou plusieurs destinataires; permettre la diffusion de pièces jointes. L’ensemble des échanges sont chiffrés. Cela permet ainsi de renforcer la confiance et la collaboration avec vos partenaires en vous prémunissant contre le vol ou l’interception de vos échanges sensibles. Un outil collaboratif qui permet de travailler dans une réelle fluidité. Le nombre des intervenants importe peu. L’utilisateur peut déployer son réseau de confiance et se prémunir contre le vol ou l’interception de ses échanges confidentiels.

Il suffit d’intégrer les personnes habilités à rejoindre le groupe. Un clic et la personne à révoquer ne peut plus joindre les informations et les interlocuteurs. Autant les utilisateurs commencent à faire (plus ou moins) attention à leurs données personnelles, autant ils considèrent que c’est à l’entreprise de le faire sans pour autant accepter de changer leurs habitudes. Hippon semble répondre à cette problématique. Une version test de 14 jours est disponible. En mode de test, Hippon est compatible uniquement dans les environnements de Microsoft.

Le système fonctionne parfaitement sur OSX sous virtualisation parallèle et est accessible en mode streaming vidéo depuis les tablettes IOS ou Android. A noter que comme l’exige la loi, les services SaaS proposés par la société Hippon étant fondés sur des clés composites de cryptage et compte tenu des contraintes inhérentes à la sécurité, conformément aux lois en vigueur en matière de moyens et de prestations de cryptologie, le Licencié (le client utilisateur, ndr) est informé que les autorités peuvent demander que les informations du Licencié hébergées par la société Hippon soient décryptées.