CRA : depuis septembre 2026, les fabricants ont 24 heures pour alerter en cas de probléme cybersécurité. Inventaire, équipe et accès doivent être prêts....

ChocoPoC détourne de faux exploits CVE et des paquets Python pour cibler chercheurs et pentesters....

Devenir pentester exige un socle technique, une expérience défensive et une progression professionnelle structurée....
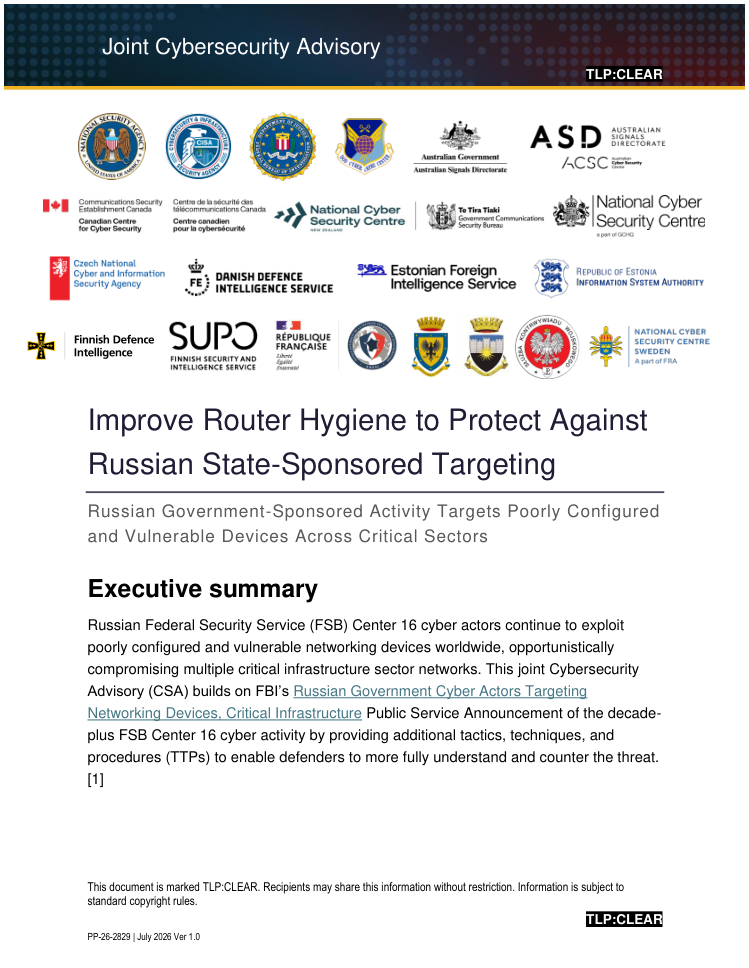
Le FSB russe ciblerait des routeurs vulnérables pour infiltrer et cartographier des infrastructures critiques....
YesWeHack lance un pentest par IA agentique pour tester les actifs exposés et livrer des résultats rapides....
L’Inde recommande de corriger certaines failles critiques sous douze heures face aux attaques accélérées par l’IA....
La CISA ouvre le signalement KEV aux chercheurs pour accélérer la défense contre les failles exploitées....
Lundi matin, 8h47. Vous allumez votre ordinateur et un message s’affiche à l’écran, vos fichiers sont chiffrés, une somme en cryptomonnaie est exigée sous 48 heures. Le logo de votre entre...
Les cyberattaques visent désormais surtout le vol discret de données. Pour les PME, PMI et TPE, perdre fichiers clients, contrats ou informations financières peut coûter plus cher qu’une panne informa...
Faille critique PAN-OS exploitée : Palo Alto recommande de couper ou restreindre le portail User-ID....