Archives par mot-clé : vulnérabilités

Alerte maximale : CISA redoute une exploitation massive du code source volé de F5

Une cyberattaque d’ampleur contre F5 a conduit l’agence américaine CISA à ordonner en urgence la mise à jour de tous les systèmes fédéraux vulnérables.

L’agence de cybersécurité américaine (CISA) alerte sur une menace majeure visant les réseaux fédéraux après le vol du code source et de failles non divulguées de F5 par un acteur étatique. Le gouvernement a publié une directive d’urgence obligeant toutes les agences civiles à mettre à jour leurs produits F5 d’ici le 22 octobre, afin de prévenir tout risque de compromission systémique.

Un vol stratégique du cœur technologique de F5

Le 9 août, F5 a découvert une intrusion prolongée et discrète dans ses environnements de développement, selon un rapport déposé à la SEC. L’entreprise, épaulée par CrowdStrike, Mandiant et les autorités fédérales, a confirmé que l’assaillant avait accédé au code source de sa suite BIG-IP — technologie clé utilisée pour le routage, la sécurité applicative et la gestion des accès dans les infrastructures critiques. Des informations sur des vulnérabilités encore non corrigées ont également été exfiltrées.
CISA estime que cet accès offre à l’attaquant un avantage technique majeur, lui permettant d’analyser en profondeur le code, d’identifier de nouvelles failles et de créer des exploits ciblés. L’agence craint que ces outils ne servent à s’infiltrer dans les réseaux fédéraux, voler des données sensibles et maintenir un accès persistant.

Une directive d’urgence face à un risque systémique

L’ordre fédéral impose la mise à jour immédiate de tous les équipements et logiciels F5 — physiques ou virtuels — avant le 22 octobre, et un rapport d’audit complet avant le 29. Les produits concernés incluent BIG-IP, F5OS, BIG-IP Next for Kubernetes, BIG-IQ et les clients APM.

Nick Andersen, directeur exécutif adjoint de la cybersécurité à CISA, a précisé qu’aucune compromission confirmée n’a été détectée dans les agences fédérales à ce jour, mais que des milliers d’appareils F5 sont déployés sur les réseaux gouvernementaux. L’agence prévoit des réunions d’information avec les entités locales, étatiques et privées.
Madhu Gottumukkala, directeur par intérim de CISA, a averti que la simplicité d’exploitation des failles volées « impose une action immédiate et décisive ». L’agence recommande également au secteur privé d’appliquer sans délai les correctifs, évoquant un risque de compromission « catastrophique » pour les systèmes critiques.

Une brèche surveillée, mais un adversaire inconnu

F5 affirme avoir évincé les intrus, réinitialisé ses identifiants et renforcé la supervision de ses environnements. Aucun signe de modification du code source ni de la chaîne d’approvisionnement logicielle n’a été observé, selon les validations indépendantes de NCC Group et IOActive.

L’entreprise indique ne pas connaître l’identité de l’acteur étatique responsable, mais plusieurs experts pointent des précédents impliquant des groupes affiliés à la Chine. En 2023, Mandiant avait déjà révélé que des sous-traitants du ministère chinois de la Sécurité d’État exploitaient une faille critique (CVE-2023-46747) affectant BIG-IP.

F5 a également confirmé que certains fichiers volés contenaient des informations techniques relatives à un faible pourcentage de clients. L’entreprise s’engage à notifier directement les clients concernés et à offrir à tous ses utilisateurs un abonnement gratuit au logiciel de détection Falcon EDR de CrowdStrike.

Cette attaque contre F5 illustre la vulnérabilité croissante des chaînes logicielles stratégiques. Si le vol de code source devient un levier d’espionnage à long terme, quelles contre-mesures structurelles peuvent encore garantir l’intégrité des systèmes fédéraux et industriels ?

Sources

F5 victime d’une compromission attribuée à un acteur étatique

Un acteur lié à un État a infiltré durablement le réseau de F5 et dérobé le code source ainsi que des données de vulnérabilités de BIG-IP, exposant des risques majeurs pour la chaîne d’approvisionnement numérique mondiale.

F5, éditeur américain de solutions réseau BIG-IP, a révélé une compromission prolongée par un acteur gouvernemental sophistiqué. L’attaquant aurait accédé aux serveurs internes responsables de la création et de la distribution des mises à jour logicielles, exfiltrant du code source et des informations sur des failles non publiées. Cette intrusion, détectée le 9 août, fait peser un risque critique de compromission de la chaîne d’approvisionnement pour des milliers d’entreprises et d’agences publiques qui utilisent BIG-IP. F5 a publié 44 correctifs et fait appel à IOActive, NCC Group, Mandiant et CrowdStrike pour enquêter. Les autorités américaines et britanniques ont depuis appelé à l’application urgente des mises à jour.

Comment l’intrusion s’est déroulée

F5, basée à Seattle, a confirmé qu’un groupe agissant pour le compte d’un gouvernement non nommé avait maintenu un accès persistant à son réseau interne pendant une période prolongée. L’intrusion, découverte le 9 août puis révélée publiquement, a montré que les assaillants avaient atteint le segment critique chargé de compiler et distribuer les mises à jour de BIG-IP.

Ce périmètre de build et de diffusion représente le pivot logique d’une attaque sur la chaîne d’approvisionnement : il signe, emballe et pousse le code vers des dizaines de milliers d’appareils déployés. Les serveurs concernés, situés à la périphérie des réseaux clients, gèrent l’équilibrage de charge et assurent le rôle de pare-feu applicatif, en inspectant et chiffrant le trafic.

F5 précise que des fragments du code source de BIG-IP ont été exfiltrés. Parallèlement, les assaillants ont dérobé des informations sur des vulnérabilités découvertes par F5 mais non encore corrigées ni rendues publiques, ainsi que certains paramètres de configuration client. Ce trio d’éléments — code source, failles non divulguées et configurations — réduit considérablement le temps et les ressources nécessaires pour concevoir des attaques ciblées et échapper à la détection.

L’entreprise souligne que la compromission concernait spécifiquement l’infrastructure liée à la distribution logicielle. Si l’enquête n’a pas montré de modification du code déployé ni d’altération du processus de signature, la fuite de ce matériel sensible constitue une escalade notable du risque de compromission en cascade. En d’autres termes, un acteur doté du code et des vulnérabilités internes pourrait théoriquement produire des mises à jour falsifiées ou des attaques exploitant directement les points faibles des clients.

⚠️ Êtes-vous une proie facile ?⚠️  ️

Scanner de menaces ZATAZ -> identifiez vos expositions avant l’attaque✅ Scanner mes risques
Confidentiel • Instantané • Sécurisé • 100 % Made in France

Portée et impact technique

Les équipements BIG-IP sont présents dans 48 des 50 plus grandes entreprises mondiales. Ces appliances, situées à l’entrée du réseau, inspectent tout le trafic entrant et sortant, gèrent le chiffrement TLS et appliquent les politiques d’accès. Dans de nombreux cas, elles détiennent aussi des identifiants administratifs privilégiés et des configurations adaptées à l’architecture interne des organisations.

La fuite de ces paramètres offre à un attaquant une cartographie détaillée de cibles potentielles. Elle révèle les chemins techniques menant aux systèmes les plus sensibles situés derrière le pare-feu applicatif.

À la suite de l’incident, F5 a publié 44 correctifs. Selon l’entreprise, ces vulnérabilités étaient accessibles à l’assaillant depuis au moins août, date de détection de l’intrusion. Aucune preuve n’indique que ces failles aient été exploitées avant leur correction.

Pour confirmer cette évaluation, F5 a mandaté plusieurs sociétés spécialisées : IOActive et NCC Group ont audité les composants accessibles depuis l’extérieur et n’ont trouvé aucune faille critique non corrigée ; Mandiant et CrowdStrike ont mené des analyses forensiques internes et conclu qu’aucune donnée financière ou client n’avait été volée.

Cependant, le maintien d’un accès furtif sur une longue période, dans une infrastructure connectée à la quasi-totalité des grands réseaux mondiaux, laisse ouverte la possibilité d’opérations ultérieures ciblées. D’un point de vue technique, la possession du code source et de données de vulnérabilités accélère la production d’exploits : les flux de contrôle, la logique de validation et la gestion cryptographique deviennent visibles pour l’attaquant.

L’association avec des configurations réelles d’entreprises réduit encore l’incertitude opérationnelle. Ensemble, ces éléments offrent à un acteur étatique les moyens de conduire une attaque de chaîne logistique à large échelle, potentiellement contre des infrastructures publiques critiques. L’enjeu dépasse F5 : les équipements BIG-IP se trouvent au cœur des architectures réseau de la majorité des grandes organisations américaines et britanniques, avec des implications directes pour la sécurité nationale et économique.

Réponses, atténuation et risques persistants

F5 affirme avoir immédiatement pris des mesures correctives. L’entreprise a diffusé des mises à jour couvrant l’ensemble des failles découvertes et a collaboré avec les autorités compétentes. Les investigations externes n’ont révélé ni altération du processus de build, ni signe d’exploitation active du matériel volé.

Malgré cela, les centres nationaux de cybersécurité américains (CISA) et britanniques (NCSC) ont diffusé des alertes officielles. Ils demandent à toutes les administrations et entreprises d’inventorier leurs équipements BIG-IP et d’appliquer sans délai les mises à jour de sécurité. Les recommandations s’étendent au secteur privé, notamment dans les télécoms, la finance et les infrastructures critiques.

Ces consignes reposent sur un principe de précaution : un adversaire disposant des vulnérabilités et des configurations peut préparer des attaques ciblées à long terme. Le déploiement de correctifs réduit le risque immédiat, mais ne garantit pas l’absence de mécanismes d’accès persistants.

F5 reconnaît les limites d’une détection a posteriori. Dans des environnements complexes, il est difficile de prouver qu’aucune modification invisible ne subsiste. Cette incertitude pèse désormais sur les clients : ils doivent considérer la compromission comme un risque systémique et renforcer leur surveillance.

Les administrateurs sont invités à recenser les appliances BIG-IP installées, vérifier leurs versions logicielles et examiner les journaux d’accès pour détecter toute activité anormale. Un suivi spécifique du trafic sortant depuis ces dispositifs peut permettre d’identifier d’éventuelles communications non autorisées.

D’un point de vue renseignement, cette opération illustre la stratégie des acteurs étatiques : pénétrer la chaîne d’approvisionnement pour obtenir un effet démultiplié. En compromettant un fournisseur central, ils acquièrent un levier stratégique sur l’ensemble de ses clients. Même sans exploitation avérée, la simple possession du code et des vulnérabilités internes permet une planification offensive à grande échelle.

Les implications dépassent la sphère technique. Elles soulèvent des questions de souveraineté numérique et de dépendance vis-à-vis d’équipements étrangers au cœur des infrastructures critiques. Les autorités devront examiner comment renforcer la résilience des chaînes logicielles et instaurer des audits continus de sécurité au niveau des fournisseurs.

L’incident documenté par F5 illustre un scénario typique d’attaque de la chaîne d’approvisionnement : un accès persistant au cœur du processus de développement permet de dérober du code et des informations exploitables contre des milliers de réseaux.

Malgré l’absence d’exploitation confirmée, le risque demeure tangible : les matériaux volés peuvent faciliter des intrusions différées, difficilement détectables. La réaction de F5, entre communication rapide et audits indépendants, ne supprime pas la nécessité d’une vigilance accrue de la part des clients et des États.

Pour les opérateurs, la priorité reste claire : localiser les dispositifs BIG-IP, appliquer les correctifs et renforcer la surveillance en périphérie de réseau. Pour les équipes de renseignement et de réponse à incident, cette affaire rappelle qu’une compromission de fournisseur peut devenir une arme stratégique.

Comment les organisations concernées pourront-elles prouver l’absence de compromission secondaire chez leurs partenaires, maintenant que le code source et les données de configuration ont été exposés ?

Rejoignez nous sur les réseaux :

Aucun spam – Désinscription en un clic – Vie privée respectée

Apple colmate 77 failles dans macOS et 27 dans iOS

Apple publie ses nouveaux systèmes iOS, iPadOS et macOS, corrigeant plus de cent vulnérabilités. Mais l’entreprise reste discrète sur leur gravité et sur tout signe d’exploitation active.

Apple vient de déployer iOS 26, iPadOS 26 et macOS 26, corrigeant 27 failles sur mobiles et 77 sur ordinateurs. Les correctifs couvrent aussi Safari, watchOS, visionOS et Xcode. Contrairement à son intervention d’août face à une attaque sophistiquée, Apple n’évoque cette fois aucun cas d’exploitation en cours. Des failles critiques, notamment dans PackageKit et StorageKit, pourraient pourtant permettre l’obtention de privilèges root sur macOS. L’entreprise reste fidèle à sa ligne de communication minimaliste, sans détail de sévérité. En parallèle, les appareils plus anciens restent bloqués sur iOS 18.7 ou macOS 15.7, recevant uniquement des correctifs de sécurité majeurs.

Nouveaux correctifs, anciennes inquiétudes

Apple a diffusé lundi ses nouveaux systèmes d’exploitation numérotés selon l’année de sortie, une nouveauté présentée comme une simplification. iOS 26 et iPadOS 26 corrigent 27 vulnérabilités, tandis que macOS 26 en traite 77. Certaines failles touchaient l’ensemble des plateformes, confirmant la proximité croissante entre les architectures mobiles et ordinateurs.

La nouvelle interface dite « liquid glass » attire l’attention côté design, mais l’enjeu principal demeure la cybersécurité. Les utilisateurs d’appareils lancés avant 2019, non compatibles avec ces versions, doivent se tourner vers iOS 18.7, iPadOS 18.7 ou macOS 15.7, mises à jour de maintenance centrées sur les vulnérabilités critiques.

Un contraste avec les correctifs d’urgence

Le mois dernier, Apple avait dû réagir en urgence face à une attaque qualifiée d’« extrêmement sophistiquée », exploitant la faille CVE-2025-43300 contre des cibles précises. Depuis janvier, cinq vulnérabilités zero-day activement exploitées ont été corrigées, preuve de l’intérêt constant des attaquants pour l’écosystème Apple. Sept de ces failles ont même été intégrées au catalogue des vulnérabilités exploitées tenu par la CISA, soulignant leur criticité pour les infrastructures sensibles.
Cette fois, aucun signe d’attaque en cours n’a été rapporté.

L’absence d’indicateur de sévérité dans les bulletins Apple est classique pour la Grosse Pomme. Contrairement à d’autres éditeurs, la firme se contente d’énumérer les failles, sans notation selon le CVSS, limitant la visibilité des responsables sécurité.

Failles critiques sur macOS

Deux vulnérabilités corrigées dans macOS attirent particulièrement l’attention des chercheurs : CVE-2025-43298 (PackageKit) et CVE-2025-43304 (StorageKit). Leur exploitation pourrait offrir à un attaquant un accès root, ouvrant la voie à une compromission totale du système.

Côté iOS, le volume de corrections reste notable, mais aucune faille n’inspire de crainte immédiate, selon Childs. Le contraste est frappant : si le risque d’exploitation n’est pas confirmé, la surface d’attaque reste considérable. En complément, Apple a publié sept correctifs pour Safari 26, 19 pour watchOS 26, 18 pour visionOS 26 et cinq pour Xcode 26, preuve de l’ampleur des vulnérabilités touchant tout l’écosystème.

Avec plus de cent vulnérabilités corrigées mais sans alerte d’exploitation active, Apple continue de pratiquer une communication minimaliste. La question reste entière : comment évaluer la criticité des failles Apple en l’absence de notation officielle ?

Septembre : Zero Day en amont, Patch Tuesday plus calme

Deux Zero Day Android, une faille WhatsApp et une vulnérabilité WinRAR ont marqué septembre. Le Patch Tuesday s’annonce plus sobre, mais Windows et Adobe restent des priorités.

Le mois de septembre a été rythmé par plusieurs vulnérabilités Zero Day découvertes avant le Patch Tuesday : deux failles critiques dans Android, une brèche dans WhatsApp et une autre dans WinRAR. Microsoft publie ensuite 81 correctifs, dont huit jugés critiques et deux déjà divulgués publiquement. Adobe diffuse en parallèle neuf mises à jour couvrant 22 CVE, dont certaines touchant Acrobat Reader, ColdFusion et Premiere Pro. Malgré un Patch Tuesday relativement calme, la pression reste forte : l’exploitation active des Zero Day, conjuguée à une attaque de la chaîne d’approvisionnement via Drift AI et Salesforce, rappelle l’ampleur de la surface de menace.

Zéro Day avant le Patch Tuesday

Les jours précédant le Patch Tuesday de septembre ont été agités. Deux vulnérabilités critiques dans Android (CVE-2025-38352 et CVE-2025-48543) ont été exploitées activement. Elles s’ajoutent à une faille Zero Day dans WhatsApp (CVE-2025-55177) et à une vulnérabilité similaire dans WinRAR (CVE-2025-8088). Ces quatre incidents suffisent à reconfigurer l’agenda des équipes de sécurité. Parallèlement, une attaque visant la chaîne d’approvisionnement a touché l’agent conversationnel Drift AI, exposant des données de clients Salesforce. L’ensemble illustre la multiplication des vecteurs d’attaque, allant des applications mobiles aux logiciels tiers en passant par les intégrations cloud.

Microsoft a corrigé 81 nouvelles vulnérabilités ce mois-ci, dont huit classées critiques. Parmi elles figurent cinq exécutions de code à distance, deux élévations de privilèges et une divulgation d’informations, toutes affectant Windows ou Office. Deux vulnérabilités avaient déjà été rendues publiques. La première, CVE-2025-55234, concerne le protocole SMB de Windows. Elle offre une élévation de privilèges et affiche un score CVSS de 8,8. Microsoft la classe comme importante, avec un niveau de maturité de code non prouvé. La seconde, CVE-2024-21907, est liée à Newtonsoft.Json et touche SQL Server 2016 à 2019. Elle permet un déni de service à distance, selon l’usage de la bibliothèque. Là encore, l’évaluation du risque recommande de la traiter comme importante. Ces deux divulgations montrent que les failles connues circulent rapidement, augmentant le risque d’exploitation opportuniste.

Mises à jour Adobe et priorités de septembre

Adobe a publié neuf mises à jour couvrant 22 CVE, dont 12 critiques. Les produits concernés incluent Acrobat Reader, Premiere Pro, After Effects, Commerce, ColdFusion, Experience Manager, Dreamweaver et deux outils de modélisation 3D. Adobe attribue une priorité 1 à ColdFusion et une priorité 2 à Commerce. Les autres mises à jour sont classées en priorité 3, donc moins urgentes. La hiérarchisation proposée par Adobe renvoie à l’usage intensif de certaines plateformes en production. Pour ce mois de septembre, les équipes de sécurité doivent donc d’abord traiter les Zero Day détectées avant le Patch Tuesday. Ensuite, elles peuvent planifier les mises à jour Microsoft et Adobe dans le cadre des opérations de maintenance mensuelles. L’absence de nouvelles Zero Day dans le Patch Tuesday allège la charge immédiate, mais l’intensité des incidents précédents rappelle que la vigilance ne peut pas se relâcher.

La séquence de septembre montre un contraste entre l’intensité des Zero Day découvertes avant le Patch Tuesday et la relative stabilité des correctifs officiels. Une question demeure : les équipes de sécurité peuvent-elles maintenir une priorisation efficace face à la convergence des menaces mobiles, logicielles et cloud ?

Les 25 vulnérabilités à la mode chez les pirates !

L’organisation MITRE a récemment publié une liste des 25 vulnérabilités et bogues logiciels les plus dangereux qui ont suscité des préoccupations chez les utilisateurs et les entreprises du monde entier au cours des deux dernières années.

Cette initiative vise à attirer l’attention de la communauté de la sécurité de l’information sur ces failles critiques. En plus des vulnérabilités classiques, MITRE a également inclus des erreurs de configuration, des bogues et des implémentations incorrectes dans cette liste exhaustive.

La gravité de ces vulnérabilités peut entraîner des problèmes sérieux, allant de la prise de contrôle de systèmes cibles par des attaquants à la possibilité de voler des données et de provoquer des pannes d’applications. Dans le cadre de l’élaboration de cette liste, MITRE a étudié 43 996 vulnérabilités répertoriées par le National Institute of Standards and Technology (NIST) des États-Unis, en se basant sur leur niveau de gravité. Le catalogue CISA Known Exploited Vulnerabilities (KEV) a également été pris en compte. L’objectif de MITRE est de fournir à la communauté une compréhension claire de certains problèmes logiciels majeurs.

MITRE, l’organisation bien connue pour ses contributions à la sécurité informatique, vient de rendre publique une liste inquiétante des 25 vulnérabilités logicielles les plus dangereuses. Cette compilation, qui a suscité l’attention de la communauté mondiale de la sécurité de l’information, met en évidence les failles qui ont tourmenté les utilisateurs et les entreprises au cours des deux dernières années.

Top 5
– Out-of-bounds Write
– Improper Neutralization of Input During Web Page Generation (‘Cross-site Scripting’)
– Improper Neutralization of Special Elements used in an SQL Command (‘SQL Injection’)
– Use After Free
– Improper Neutralization of Special Elements used in an OS Command (‘OS Command Injection’)

La liste de MITRE ne se limite pas aux vulnérabilités classiques telles que les erreurs de programmation ou les faiblesses connues. Elle inclut également des erreurs de configuration, des bogues et des implémentations incorrectes. La diversité des failles répertoriées témoigne de l’ampleur des défis auxquels sont confrontés les développeurs et les utilisateurs de logiciels.

L’impact de ces vulnérabilités est considérable

Les attaquants peuvent exploiter ces failles pour prendre le contrôle de systèmes cibles, voler des données sensibles et causer des pannes d’applications. Face à ces risques, MITRE estime qu’il est essentiel de sensibiliser la communauté de la sécurité de l’information à ces problèmes majeurs.

La méthodologie utilisée par MITRE pour établir cette liste est rigoureuse. L’organisation a analysé pas moins de 43 996 vulnérabilités répertoriées par le National Institute of Standards and Technology (NIST) des États-Unis, en se concentrant sur leur niveau de gravité. En outre, elle a pris en compte le catalogue CISA Known Exploited Vulnerabilities (KEV), qui recense les vulnérabilités exploitées.

Calculer la gravité des vulnérabilités

Selon MITRE, la création de cette liste s’est appuyée sur une formule qui permet de calculer la gravité des vulnérabilités. Les scores CVSS (Common Vulnerability Scoring System) ont également été pris en compte pour évaluer la gravité de chaque vulnérabilité. Ainsi, la liste résultante met en évidence les problèmes logiciels les plus critiques, touchant une large gamme de logiciels qui ont été publiés ces deux dernières années.

L’objectif de MITRE est de fournir à la communauté une compréhension claire et approfondie de ces problèmes logiciels majeurs. En rendant cette liste publique, l’organisation cherche à sensibiliser les développeurs, les entreprises et les utilisateurs aux risques auxquels ils sont confrontés.

La publication de cette liste ne vise pas seulement à attirer l’attention sur les vulnérabilités, mais aussi à encourager les acteurs de l’industrie à prendre des mesures proactives pour remédier à ces failles. En identifiant et en comprenant ces vulnérabilités, la communauté de la sécurité de l’information peut développer des stratégies pour renforcer la sécurité des systèmes, améliorer les pratiques de développement et mettre en place des mesures de protection efficaces.

Il est essentiel de noter que la liste de MITRE ne représente pas un classement statique et immuable. Les vulnérabilités évoluent avec le temps et de nouvelles failles peuvent être découvertes. Néanmoins, cette liste offre un point de départ précieux pour identifier les problèmes les plus urgents et les plus préoccupants.

Patch Tuesday – Août 2022

Un mois d’août 2022 très chargé pour Microsoft avec 121 vulnérabilités dont 17 critiques corrigées.

En résumé ce mois, Microsoft a corrigé 121 vulnérabilités, dont 17 vulnérabilités classées Critiques, car facilitant une élévation de privilèges (EoP) et une exécution de code à distance (RCE). Correctifs disponibles pour 2 vulnérabilités Zero-Day, l’une étant activement exploitée lors d’attaques (CVE-2022-34713, CVE-2022-30134). Microsoft a également publié 20 mises à jour de sécurité pour Microsoft Edge (basé sur Chromium) afin de résoudre des vulnérabilités d’élévation de privilèges (EoP), d’exécution de code à distance (RCE) et de contournement de fonctions de sécurité, affichant une sévérité respectivement faible, modérée et importante.

Microsoft a corrigé plusieurs failles dans ses logiciels, y compris des vulnérabilités de déni de service (DoS), d’élévation de privilèges (EoP), de divulgation d’information, d’exécution de code à distance (RCE), de contournement des fonctions de sécurité et d’usurpation, ainsi que dans Microsoft Edge (basé sur Chromium).

De nombreuses vulnérabilités corrigées ce mois-ci sont associées à une exécution de code à distance, mais aucune exploitation active (en mode aveugle) n’est signalée, à l’exception de la CVE-2022-22047, une vulnérabilité d’élévation de privilèges dans le composant CSRSS de Windows.

Remarque : Les vulnérabilités dans Microsoft Edge sont présentes dans chacune des catégories : Élévation de privilèges / Faible, Exécution de code à distance / Modérée et Contournement de fonctions de sécurité / Importante

Principales vulnérabilités Microsoft corrigées

CVE-2022-34713 | Vulnérabilité d’exécution de code à distance dans l’outil de diagnostic du Support Windows (MSDT)

Cette vulnérabilité affiche un score de sévérité CVSSv3.1 de 7,8/10.

En mai dernier, Microsoft a publié un article avec des recommandations pour une vulnérabilité dans l’outil MSDT et des mises à jour pour résoudre cette vulnérabilité. Cette vulnérabilité CVE est une variante connue publiquement sous le nom de Dogwalk.

Évaluation d’exploitabilité : Exploitation détectée

CVE-2022-30134 | Vulnérabilité de divulgation d’informations dans Microsoft Exchange

Cette vulnérabilité affiche un score de sévérité CVSSv3.1 de 7,6/10.

Elle n’est exploitée que si l’utilisateur s’appuie sur une version affectée d’Exchange Server et accède à un serveur malveillant. L’attaquant doit au préalable avoir hébergé un serveur partagé ou un site Web malveillant. N’ayant aucun moyen de contraindre des utilisateurs de visiter ce serveur partagé ou ce site Web malveillant, l’attaquant devra convaincre ces derniers de se rendre sur le serveur partagé ou le site Web en question, généralement en les y invitant au moyen d’un message électronique ou dans le cadre d’une discussion en ligne.

Pour plus d’informations, reportez-vous à Exchange Server Support for Windows Extended Protection et/ou au blog sur Exchange.

Évaluation d’exploitabilité : Exploitation improbable

Corrections des vulnérabilités de contournement de fonctions de sécurité

Il existe des mises à jour de sécurité autonomes. Ces packages doivent être installés au dessus des mises à jour de sécurité classiques pour protéger pleinement contre cette vulnérabilité.

Cette actualisation exige une mise à jour de la pile de maintenance (SSU) pour des numéros KB spécifiques. Les packages ont une logique pré-requise intégrée qui garantit un certain ordre.

Les clients Microsoft doivent s’assurer d’avoir installé la toute dernière version de la mise à jour de la pile de maintenance avant d’installer ces mises à jour de sécurité autonomes. Pour plus d’informations, se reporter à ADV990001 | Latest Servicing Stack Updates .

Un attaquant parvenant à exploiter l’une de ces trois vulnérabilités pourrait contourner un Démarrage sécurisé.

CVE-2022-34301 | CERT/CC: CVE-2022-34301 – Contournement du chargeur de démarrage Eurosoft

Évaluation d’exploitabilité : Exploitation plus probable

CVE-2022-34302 | CERT/CC: CVE-2022-34302 – Contournement du chargeur de démarrage New Horizon Data Systems Inc.

Évaluation d’exploitabilité : Exploitation plus probable

CVE-2022-34303 | CERT/CC: CVE-20220-34303 – Contournement du chargeur de démarrage Crypto Pro

Évaluation d’exploitabilité : Exploitation plus probable

CVE-2022-35794, CVE-2022-35794 | Vulnérabilité d’exécution de code à distance dans le protocole SSTP (Secure Socket Tunneling Protocol) de Windows

Cette vulnérabilité affiche un score de sévérité CVSSv3.1 de 8,1/10.

Un attaquant non authentifié peut envoyer une requête de connexion malveillante à un serveur d’accès à distance (RAS), ce qui peut entraîner une exécution de code à distance sur la machine hébergeant le serveur RAS.

Évaluation d’exploitabilité : Exploitation moins probable

CVE-2022-30133, CVE-2022-35744 | Vulnérabilité d’exécution de code à distance dans le protocole PPP (Point-to-Point Protocol) de Windows

Cette vulnérabilité affiche un score de sévérité CVSSv3.1 de 9,8/10.

Elle ne peut être exploitée qu’en communiquant via le port 1723. Une solution de contournement temporaire, avant d’installer les mises à jour corrigeant cette vulnérabilité, consiste à bloquer le trafic via ce port pour rendre la vulnérabilité inexploitable. Avertissement : Désactiver le Port 1723 peut affecter les communications sur votre réseau.

Évaluation d’exploitabilité : Exploitation moins probable

CVE-2022-34691 | Vulnérabilité d’élévation de privilèges sur les services de domaine Active Directory

Cette vulnérabilité affiche un score de sévérité CVSSv3.1 de 8,8/10.

Elle ne peut être exploitée qu’en communiquant via le port 1723. En guise de solution de contournement temporaire, un utilisateur authentifié peut manipuler des attributs sur des comptes informatiques qu’il possède ou administre et obtenir ainsi un certificat auprès des Services de certificats Active Directory, ce qui pourrait entraîner une élévation de privilèges au niveau Système.

Pour savoir comment protéger votre domaine, reportez-vous aux modifications de l’authentification à base de certificat sur les contrôleurs de domaine Windows.

Évaluation d’exploitabilité : Exploitation moins probable

CVE-2022-33646 | Vulnérabilité d’élévation de privilèges sur l’agent de nœud d’Azure Batch

Cette vulnérabilité affiche un score de sévérité CVSSv3.1 de 7,0/10.

Pour que l’exploitation de cette vulnérabilité réussisse, l’attaquant doit préparer l’environnement ciblé pour améliorer la fiabilité de l’exploit.

Évaluation d’exploitabilité : Exploitation plus probable

(Par Debra M. Fezza Reed, Ingénieur de l’équipe Recherche sur les vulnérabilités et les menaces, Lab Qualys.)

Microsoft corrige 75 vulnérabilités dont 8 critiques

Microsoft corrige 75 vulnérabilités dont 8 critiques.

Dans le cadre du Patch Tuesday de mai, Microsoft a corrigé 75 vulnérabilités dont 8 sont classées comme critiques, pouvant entraîner une RCE ou une élévation de privilèges et a publié un avis de sécurité (ADV220001) pour Azure en réponse à CVE-2022-29972, une vulnérabilité d’exécution de code à distance (RCE) Zero-Day. Le Patch Tuesday du mois comprend aussi des correctifs pour deux autres vulnérabilités 0Day, l’une connue pour être activement exploitée (CVE-2022-26925), l’autre pour être publiquement exposée (CVE-2022-22713). Microsoft a corrigé divers problèmes dans ses logiciels, y compris des vulnérabilités de déni de service (DoS), d’élévation de privilèges, de divulgation d’informations, d’exécution de code à distance (RCE), de contournement des fonctions de sécurité et d’usurpation.

Principales vulnérabilités Microsoft corrigées

L’avis de sécurité du mois-ci concerne de nombreux produits Microsoft, dont Azure, les outils pour développeurs (Developer Tools), les mises à jour de sécurité étendue (ESU), Exchange Server, Microsoft Office et Windows. Au total, ce sont 97 produits/versions Microsoft concernés. Les téléchargements concernent Monthly Rollup (Déploiement mensuel), Security Only (Sécurité uniquement), Security Update (Mise à jour de sécurité) et ServicingStackUpdate (Pile de maintenance du système d’exploitation).

CVE-2022-21978 | Vulnérabilité d’élévation de privilèges dans Microsoft Exchange Server

Cette vulnérabilité affiche un score de sévérité CVSSv3.1 de 8,2/10. Pour que l’exploitation de cette vulnérabilité fonctionne, l’attaquant doit être identifié sur le serveur Exchange en tant que membre d’un groupe ayant des privilèges élevés. Évaluation d’exploitabilité : Exploitation moins probable .

CVE-2022-22012 et CVE-2022-29130 | Vulnérabilité d’exécution de code à distance (RCE) dans le protocole Windows LDAP

Cette vulnérabilité affiche un score de sévérité CVSSv3.1 de 9,8/10. Un attaquant non authentifié peut envoyer une requête fabriquée de toute pièce sur un serveur vulnérable. Si l’exploitation réussit, le code malveillant de l’attaquant peut alors être exécuté dans le cadre d’un compte SYSTEM. Cette vulnérabilité est uniquement exploitable si la politique LDAP MaxReceiveBuffer est configurée avec une valeur supérieure à celle par défaut. Les systèmes configurés avec la valeur par défaut de cette politique ne devraient pas être affectés. Pour plus d’informations, consulter : politiques LDAP de Microsoft. Évaluation d’exploitabilité : Exploitation moins probable.

CVE-2022-22017 | Vulnérabilité d’exécution de code à distance sur le client Bureau à distance

Cette vulnérabilité affiche un score de sévérité CVSSv3.1 de 8,8/10. Pour exploiter ces vulnérabilités, l’attaquant doit convaincre l’utilisateur ciblé de se connecter à un serveur RDP malveillant. Au moment de la connexion, le serveur malveillant peut exécuter du code sur le système de la victime dans le contexte de l’utilisateur ciblé. Évaluation d’exploitabilité : Exploitation plus probable.

CVE-2022-26913 | Vulnérabilité de contournement de la fonction de sécurité dans l’authentification Windows

Cette vulnérabilité affiche un score de sévérité CVSSv3.1 de 7,4/10. L’attaquant qui parvient à exploiter cette vulnérabilité pourra lancer une attaque Man-in-the-Middle (MITM) et déchiffrer et lire ou bien modifier le trafic TLS entre le client et le serveur. La disponibilité de la machine attaquée n’est aucunement impactée. Évaluation d’exploitabilité : Exploitation moins probable .

CVE-2022-26923 | Vulnérabilité d’élévation de privilèges sur les Services de domaine Active Directory

Cette vulnérabilité affiche un score de sévérité CVSSv3.1 de 8,8/10. Un utilisateur authentifié peut manipuler des attributs sur des comptes informatiques qu’il possède ou administre et obtenir ainsi un certificat auprès des Services de certificats Active Directory, ce qui pourrait entraîner une élévation de privilèges. 
Évaluation d’exploitabilité : Exploitation plus probable.

CVE-2022-26937 | Vulnérabilité d’exécution de code à distance (RCE) au sein du système de fichiers réseau (NFS) de Windows

Cette vulnérabilité affiche un score de sévérité CVSSv3.1 de 9,8/10. Cette vulnérabilité peut être exploitée sur le réseau en passant un appel malveillant non authentifié auprès du service de système de fichiers réseau (NFS) afin de déclencher une exécution de code à distance (RCE). Cette vulnérabilité n’est pas exploitable dans NFSV4.1. Avant de mettre à jour votre version de Windows qui protège contre cette vulnérabilité, il est possible d’atténuer une attaque en désactivant les versions NFSV2 et NFSV3. Mais comme votre écosystème peut s’en trouver affecté, cette procédure ne doit être activée que sous la forme d’une atténuation temporaire. Évaluation d’exploitabilité : Exploitation plus probable.

CVE-2022-29108 | Vulnérabilité par exécution de code à distance sur Microsoft SharePoint Server

Cette vulnérabilité affiche un score de sévérité CVSSv3.1 de 8,8/10. Pour exploiter cette vulnérabilité, un attaquant doit être authentifié et avoir la permission de créer des pages. Évaluation d’exploitabilité : Exploitation plus probable.

CVE-2022-29133 | Vulnérabilité d’élévation de privilèges dans le noyau Windows

Cette vulnérabilité affiche un score de sévérité CVSSv3.1 de 8,8/10. Dans ce cas, une attaque pourra être lancée avec succès depuis un environnement d’exécution AppContainer à faibles privilèges. L’attaquant peut obtenir des privilèges élevés puis exécuter du code ou accéder à des ressources à un niveau d’intégrité supérieur à celui de l’environnement d’exécution AppContainer. Évaluation d’exploitabilité : Exploitation moins probable .

Microsoft et navigateurs : 79 vulnérabilités corrigées

Ce mois-ci, le Patch Tuesday de septembre 2019 traite de 79 vulnérabilités dont 17 classées critiques. Parmi ces dernières, 8 affectent les moteurs de scripts et les navigateurs, 4 la connexion Bureau à distance et 3 SharePoint. En outre, Microsoft a publié un nouveau patch pour une vulnérabilité critique au sein des fichiers LNK et pour une vulnérabilité dans Azure DevOps/TFS. Adobe a également publié des correctifs pour Flash et Application Manager.


Le déploiement de patches pour les moteurs de script, les navigateurs et les fichiers LNK est une priorité pour les équipements de type poste de travail, c’est-à-dire tout système permettant d’accéder à la messagerie ou à Internet depuis un navigateur. Concernés les serveurs multi-utilisateurs faisant office de postes de travail distants.

Connexion Bureau à distance et navigateurs

Microsoft a corrigé quatre vulnérabilités par exécution de code à distance au sein de la fonctionnalité Connexion Bureau à distance : CVE-2019-0787, CVE-2019-0788, CVE-2019-1290 et CVE-2019-1291. Pour exploiter ces vulnérabilités, un attaquant aura besoin qu’un utilisateur se connecte à un serveur RDP malveillant ou compromis. Les vulnérabilités découvertes par Microsoft suite à un test interne sur la fonction Connexion Bureau à distance. Des patchs prioritaires sur tous les systèmes qui utilisent la fonction de connexion Bureau à distance.

SharePoint

En outre, Microsoft a publié des correctifs pour résoudre trois vulnérabilités RCE dans SharePoint : CVE-2019-1257, CVE-2019-1295 et CVE-2019-1296. L’une d’entre elles implique de télécharger une application malveillante tandis que les deux autres sont des vulnérabilités au niveau de la désérialisation dans l’API SharePoint.

Des correctifs à déployer en priorité pour tous les serveurs SharePoint.

Azure DevOps Server (anciennement Team Foundation Server)

Azure DevOps Server et Team Foundations Server (TFS) sont affectés par une vulnérabilité par exécution de code à distance (CVE-2019-1306) qui est exploitée via des téléchargements de fichiers malveillants. En effet, quiconque télécharge un fichier vers un serveur peut exécuter du code via un compte Azure DevOps/TFS. Aussi concernés les utilisateurs anonymes via des serveurs configurés pour les valider.

Un correctif prioritaire pour toutes les installations Azure DevOps ou TFS.

Attaques actives sur des vulnérabilités facilitant une élévation de privilèges

Microsoft corrige deux vulnérabilités facilitant une élévation des privilèges exploitées en aveugle.

CVE-2019-1214 est une faille dans le pilote Common Log File System (CLFS), tandis que CVE-2019-1215 concerne le pilote Winsock.

Ces deux problèmes impactent toutes les versions Windows. Corrections prioritaires. Les vulnérabilités facilitant une élévation des privilèges sont généralement utilisées avec une exécution de code à distance où cette dernière n’accorde pas de droits administratifs

Adobe

Ce mois-ci, peu de publications d’Adobe. L’éditeur a publié des correctifs pour deux vulnérabilités critiques dans le Flash Player, correctifs qui doivent être déployés de manière prioritaire sur tous les systèmes de type poste de travail Adobe a également corrigé une vulnérabilité classée comme importante concernant le chargement de DLL non sécurisé dans Application Manager.

De nouvelles vulnérabilités des routeurs Verizon exposent des millions de consommateurs

Selon une étude Tenable, des pirates pourraient obtenir le contrôle complet des routeurs domestiques Verizon et l’accès au trafic du réseau sans avoir besoin d’un accès physique à l’appareil.

Une équipe de recherche a découvert de multiples vulnérabilités dans les routeurs Verizon Fios Quantum Gateway. Si elles étaient exploitées, les vulnérabilités donneraient à l’attaquant un contrôle total sur le routeur et une visibilité sur tout ce qui y est connecté. Des millions de ces appareils sont actuellement utilisés dans les foyers américains.

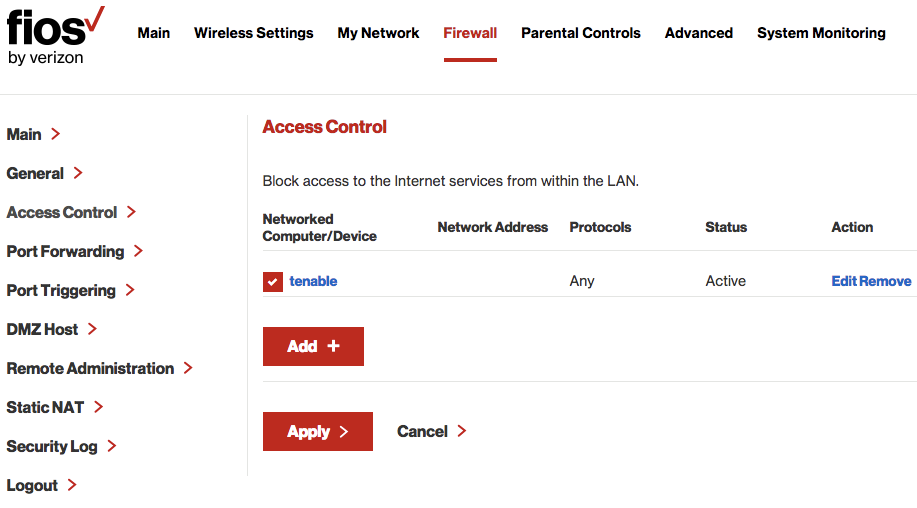
L’essor de la maison intelligente a fait du simple routeur une cible de choix pour les cybercriminels. Ces dernières vulnérabilités découvertes par Tenable Research (CVE-2019-3914, CVE-2019-3915 et CVE-2019-3916) ouvrent la voie à un certain nombre de scénarii d’attaque qui permettent d’accéder aux dispositifs intelligents, comme les systèmes de sécurité domestiques, qui sont connectés au routeur et peuvent être compromis à distance. Un attaquant pourrait altérer les paramètres de sécurité de l’appareil, modifier les règles du pare-feu ou supprimer les contrôles parentaux. Ils pourraient surveiller le trafic réseau pour compromettre davantage les comptes en ligne d’une victime, voler ses coordonnées bancaires et récupérer ses mots de passe.

« Les routeurs sont aujourd’hui la plaque tournante de toute la maison intelligente. Ils nous permettent de rester connectés à Internet, de sécuriser nos maisons et même de déverrouiller les portes à distance, explique Renaud Deraison, cofondateur et CTO chez Tenable. Mais ils servent aussi de point d’entrée virtuel au cœur même de la maison moderne, contrôlant non seulement ce qui sort, mais aussi qui entre. »

Verizon a indiqué que la version 02.02.00.13 du firmware traitera ces vulnérabilités et que les périphériques concernés seront mis à jour à distance.

Patch Tuesday – Mars 2019 : 65 vulnérabilités dont 18 critiques

Le Patch Tuesday du mois de mars corrige 65 vulnérabilités dont 18 identifiées comme critiques. 13 de ces vulnérabilités critiques concernent les moteurs de scripts et des composants de navigateur et impactent les navigateurs Microsoft ainsi que la suite Office. Le Patch Tuesday de février 2019 comportait 74 vulnérabilités dont 20 critiques

Trois vulnérabilités entraînant une exécution de code à distance (RCE) sont corrigées sur le client DHCP de Windows de même qu’une vulnérabilité RCE sur le serveur TFTP exécutant des services de déploiement Windows et une élévation de privilèges dans Microsoft Dynamics 365. Le volume de patches publiés par Adobe ce mois-ci est plutôt léger et corrige seulement deux vulnérabilités et exposition courantes (CVE) dans Photoshop CC et Digital Editions.

Correctifs pour les postes de travail

Les patches pour les navigateurs, le moteur de script, ActiveX et MSXML sont une priorité pour les équipements de type poste de travail, c’est-à-dire tous les systèmes utilisés pour accéder à la messagerie ou à Internet depuis un navigateur. Sont concernés les serveurs multi-utilisateurs qui servent de postes de travail distants à des utilisateurs.

Client DHCP Windows

Le client DHCP Windows étant utilisé sur les postes de travail et les serveurs, le déploiement de patches pour résoudre les trois vulnérabilités RCE doit être une priorité pour tous les systèmes Windows.

Serveur TFTP exécutant des services de déploiement Windows (WDS)

Si vous utilisez les services de déploiement Windows, ce patch doit être déployé en priorité dans la mesure où l’exploitation de la vulnérabilité affectant ces services peut entraîner l’exécution de code à distance sur le serveur concerné.

Microsoft Dynamics 365

Les déploiements sur site de Microsoft Dynamics 365 sont vulnérables aux élévations de privilèges si bien que le déploiement de correctifs pour ce système doit également être traité en priorité.

Avis de sécurité Microsoft

Microsoft a également publié trois avis de sécurité qui traitent différents sujets :

L’avis ADV190009 annonce la prise en charge de la signature du code SHA-2 pour Windows 7 SP1 et Windows Server 2008 R2. Cette mise à jour sera nécessaire pour tous les nouveaux correctifs publiés après juillet 2019. Les versions plus anciennes du serveur WSUS (Windows Server Update Services) doivent également être mises à jour afin de pouvoir distribuer les nouveaux patchs signés par l’algorithme de hachage SHA-2.

L’avis ADV190010 fournit des recommandations sur le partage entre plusieurs utilisateurs d’un même compte utilisateur. Microsoft déconseille ce comportement qu’il considère comme un risque de sécurité majeur.

L’avis ADV190005 fournit quant à lui des atténuations pour un possible déni de service dans http.sys lors de la réception de requêtes HTTP/2. Le patch permet de définir une limite pour le nombre de paramètres SETTINGS à envoyer lors d’une même requête.

Adobe

Adobe a publié des correctifs non sécuritaires pour Flash ainsi que des patchs de sécurité critiques pour Photoshop CC et Digital Editions, chacun de ces deux produits étant affecté par une vulnérabilité. (Jimmy Graham dans The Laws of Vulnerabilities)