Archives de catégorie : Communiqué de presse

Enquête sur la diffusion de la propagande de l’État Islamique sur Internet

Des analystes d’une société américaine ont infiltré les deux principaux forums de l’EI sur le Deep & Dark web pour définir les plateformes de diffusion de contenus les plus populaires.

Entre janvier 2015 et décembre 2017, les analystes de Flashpoint ont infiltré et étudié les deux principaux forums de l’EI sur les réseaux du Deep & Dark web. Ces deux forums sont appelés « Forum 1 » et « Forum 2 » dans l’enquête présentée par Flashpoint. Les analystes de Flashpoint ont plus particulièrement analysé les liens URL partagés par les membres de ces deux forums – soit 290 000 liens sur le Forum 1 et 730 000 liens sur le Forum 2 (certains liens étant dupliqués sur les deux forums) – afin de définir les plateformes d’hébergement de contenus les plus populaires.

Archive.org, véritable « librairie » de l’Etat Islamique sur Internet

Comme le révèle le tableau ci-dessous, le site Archive.org est depuis plus de 3 ans, la plateforme d’hébergement de contenus extrémistes la plus utilisée par l’EI et ses partisans pour diffuser leur propagande. Archive.org est un site légitime qui est à l’origine un projet d’un spécialiste de l’intelligence artificielle du célèbre institut américain MIT et qui a pour objectif d’archiver le « Web » à l’intention des futures générations. Mais l’enquête de Flashpoint démontre que le site offre à l’Etat Islamique le meilleur moyen d’héberger des contenus sur la durée. En effet, même si certains contenus ont été effacés, de nombreux autres sont restés accessibles sur Archive.org durant les 3 ans de l’enquête.

Plusieurs célèbres plateformes sont également très populaires et positionnées en haut du top 10 des principales plateformes utilisées pour diffuser du contenu de propagande. Même si son utilisation a légèrement décliné entre 2015 et 2017, Youtube fait toujours parti du Top 5 de ces plateformes, tout comme Google. Il est tout de même à noter que même si Twitter et Youtube n’ont pas rendu public l’ensemble de leurs actions pour éradiquer les contenus extrémistes de leur plateforme, leurs efforts ont eu des résultats. Twitter a ainsi disparu du top 10 des plateformes les plus populaires.

D’après les messages récupérés par les analystes de Flashpoint sur les forums, le groupe EI semble regretter ce manque de présence sur Twitter. Dans un post publié sur le Forum 2 en janvier 2018, l’auteur d’un fil de discussion a partagé une capture d’écran d’un tweet qui déclarait, en langue arabe, que « l’une des plus grandes pertes de l’État islamique est la perte de ce que l’on appelait « Wilayat Twitter » (pouvant être traduit littéralement par « région administrative Twitter »).

Malgré cela, le groupe tente toujours en vain d’inciter ses partisans à revenir sur Twitter. Les analystes de Flashpoint citent par exemple un partisan de l’EI qui réagissait au tweet d’une capture d’écran soulignant la chute de l’utilisation de Twitter par l’EI, par un appel : « Nous vous demandons jour et nuit de revenir sur Twitter… »

Ce à quoi un autre partisan répondait (également traduit de l’arabe) : « Frère, cette tâche est impossible. J’ai moi-même eu plus de 120 comptes fermés sur Twitter. Parfois, trois comptes étaient fermés le même jour. Même si je n’étais pas aussi actif que d’autres comptes. Quelle est l’utilité d’un compte fermé une heure après son ouverture ? »

Telegram, un outil de diffusion efficace mais à l’audience trop limitée

L’enquête révèle que les unités médias de l’EI ont utilisé l’application de messagerie chiffrée Telegram de manière très efficace pour diffuser du matériel de propagande vers un public très ciblé. Néanmoins, la guerre de l’information leur impose de diffuser largement leurs messages pour qu’ils soient efficacement consommés par l’ensemble de leurs cibles (partisans, personnes vulnérables et radicalisables, voire même aux opposants de l’EI). Par conséquent, l’EI a besoin d’autres plates-formes pour diffuser la propagande.

L’un des principaux distributeurs de propagande de l’EI sur les réseaux, « Nashir News » a ainsi réalisé plusieurs tentatives pour s’implanter sur d’autres plates-formes, et encouragé les partisans à créer des comptes sur celles-ci pour redistribuer du contenu. Au cours de l’année 2017, le groupe a tenté d’établir des comptes sur Twitter et d’autres plateformes et agrégateurs de médias sociaux. En outre, le groupe a publié des messages via Telegram pour appeler les partisans à établir des comptes Twitter et à redistribuer du matériel de propagande. Malgré ces efforts, les comptes étaient généralement fermés dans les heures suivant leur ouverture.

Ken Wolf, Analyste Intelligence Senior de Flashpoint, l’un des principaux auteurs de l’enquête, explique : « Les géants mondiaux de la Tech sont confrontés au défi de la propagande extrémiste. Non content de voir leurs plateformes utilisées à des fins malveillantes, ils sont également sous le feu des critiques pour leur incapacité à éradiquer ce fléau. Depuis décembre 2017, plusieurs gouvernements européens ont annoncé des plans pour taxer les entreprises de la Tech qui n’éliminent pas le contenu extrémiste de leur site Web (UK, Allemagne, etc.). Des mouvements d’Hacktivisme attaquent également la présence de l’EI en ligne comme OpISIS qui signale, détourne ou prend le contrôle des comptes de propagande. Certains mouvements peuvent également représenter un risque pour les plateformes elles-mêmes comme ce fut le cas en 2015 lorsque le groupe AttackNodes a mis Archive.org hors service au moyen d’une attaque DDoS pour alerter sur les contenus de propagande que le site hébergeait ».

Ken Wolf conclut : « Même si la plupart des plateformes mettent en place des actions pour les stopper, ou qu’ils sont signalés, les djihadistes font preuve d’une grande adaptabilité et résilience dans leurs efforts pour distribuer leur propagande. Alors que la guerre continue et que l’Etat Islamique subi des pertes territoriales, Internet va certainement se développer encore plus pour diffuser le plus largement possible l’idéologie du groupe et pour élargir la base de soutien de l’EI. Pour ces raisons, accroitre l’efficacité des programmes visant à stopper la présence en ligne de l’EI doit être un objectif majeur pour lutter et vaincre l’Etat Islamique ».

Facebook annonce son entrée au conseil d’administration de l’Alliance FIDO

Alliance FIDO : Facebook rejoint d’autres grandes entreprises du secteur high-tech, de la finance et du commerce en ligne pour réduire la dépendance des utilisateurs vis-à-vis des mots de passe.

L’Alliance FIDO annonce l’entrée de Facebook au sein de son conseil d’administration. Le réseau social rejoint ainsi d’autres grands noms des secteurs des hautes technologies, des services financiers et du commerce en ligne, afin de concrétiser la vision stratégique de l’Alliance de réduire la dépendance des utilisateurs du monde entier vis-à-vis des mots de passe, grâce à une authentification plus forte et plus simple.

L’Alliance FIDO développe des spécifications d’authentification forte interopérables pour les plateformes informatiques, ainsi que les applications web et mobiles. Grâce à l’intégration de la technique de chiffrement à clé publique dans des outils d’authentification simples d’emploi, tels que les clés de sécurité ou la biométrie, l’approche proposée par l’Alliance FIDO se distingue par un plus haut niveau de sécurité, de confidentialité et de simplicité que les mots de passe et autres formes d’authentification forte.

« Les mots de passe faibles continuent de causer des problèmes inutiles qui pourraient être évités en déployant et en utilisant des techniques d’authentification forte sur une plus grande échelle. Nous sommes fiers de rejoindre le conseil d’administration de l’Alliance FIDO et d’aider ses membres à atteindre leur objectif : élargir et simplifier la disponibilité de l’authentification forte sur les navigateurs web, ainsi que sur les plateformes mobiles et de bureau », a déclaré Brad Hill, ingénieur logiciel, chez Facebook.

Malgré son arrivée toute récente au sein du conseil d’administration de l’Alliance, Facebook a joué un rôle actif en faveur de l’authentification préconisée par l’Alliance FIDO depuis janvier 2017 en permettant à ses 2 milliards d’utilisateurs quotidiens d’utiliser une clé de sécurité compatible FIDO pour s’identifier et accéder à leur compte.

Outre Facebook, de nombreux prestataires de services de premier plan, parmi lesquels Aetna, Google, PayPal, Samsung, Bank of America, NTT DOCOMO, Dropbox ou Github, mettent la technologie d’authentification FIDO à la disposition de leurs vastes bases d’utilisateurs. Le mois dernier, Google, Microsoft et Mozilla se sont ainsi engagés à prendre en charge la norme WebAuthn récemment annoncée dans leurs navigateurs, rendant l’authentification FIDO accessible aux internautes aux quatre coins du Web.

« Nous sommes heureux d’accueillir Facebook parmi les membres de notre conseil d’administration, a déclaré Brett McDowell, Directeur Exécutif de l’Alliance FIDO. Facebook est l’un des services web et mobiles les plus largement utilisés à travers le monde et, à ce titre, contribuera fortement à la mission de l’Alliance FIDO, à savoir proposer des expériences d’authentification à la pointe de l’innovation qui satisfont pleinement les utilisateurs, tout en résolvant les problèmes de sécurité liés à l’utilisation de mots de passe. »

Une exploit 0-Day pour Internet Explorer utilisée in the wild

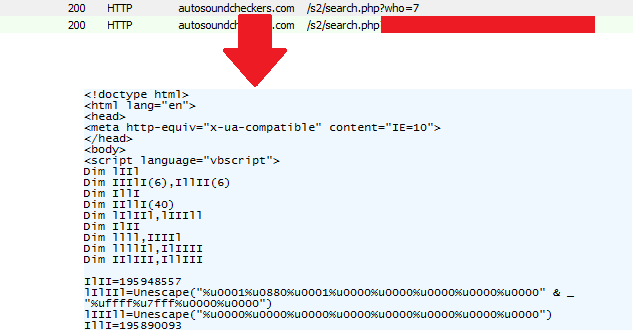
Fin avril 2018, un exploit inconnu jusqu’alors détécté. Après analyse, il s’avère que cet exploit utilise une vulnérabilité zero-day CVE-2018-8174 pour Internet Explorer. L’exploit a été utilisé dans des attaques ciblées. Depuis le 8 mai, Microsoft propose la contre-mesure de sécurité.

Il est intéressant de noter que l’exploit Internet Explorer a été téléchargé au sein d’un document Microsoft Word. C’est la première fois que l’on note l’utilisation d’une telle technique. A noter également qu’une version de Microsoft Word entièrement patchée a été exploitée avec succès. Après cette découverte, Microsoft diffuse un patch disponible ici, depuis mardi 8 mai.

Un exploit est une forme de logiciel qui se sert des bugs ou des vulnérabilités d’autres logiciels pour infecter des victimes avec un code malveillant. Les exploits sont utilisés très largement par les cybercriminels à la recherche de profits mais aussi par des acteurs plus sophistiqués, qui disposent de soutiens étatiques, dans un but malveillant.

Dans ce cas particulier, l’exploit identifié se base sur le code malveillant exploitant la vulnérabilité zero-day – un bug typique « use-after-free » quand un code exécutable légitime, comme celui d’Internet Explorer, comporte une logique de traitement de la mémoire incorrecte. Cela conduit à la communication d’un code avec de la mémoire disponible. Alors que dans la plupart des cas, cela débouche sur un simple crash du navigateur, l’exploit permet aux attaquants de prendre le contrôle de l’appareil.

Des analyses approfondies de l’exploit ont permis de mieux comprendre la chaine d’infection :

  • La victime reçoit un document Microsoft Office RTF malveillant
  • Après avoir ouvert le document malveillant, la seconde phase de l’exploit est téléchargée – une page HTML avec un code malveillant
  • Le code déclenche un bug UAF de corruption de la mémoire
  • Le shellcode qui télécharge la charge malveillante est alors exécuté.

« Cette technique, jusqu’à ce qu’elle soit corrigée, permettait aux criminels de forcer le chargement d’Internet Explorer, peu importe le navigateur habituellement utilisé par la victime. Cela démultiplie le potentiel de l’attaque, pourtant déjà énorme. Heureusement, la découverte proactive de la menace a permis à Microsoft de sortir un patch correctif dans les temps. Nous invitons les organisations et utilisateurs à installer les patchs les plus récents immédiatement après leur disponibilité, car il ne faudra pas beaucoup de temps avant que les exploits de cette vulnérabilité ne trouvent leur place dans des kits d’exploits populaires et soient utilisés non seulement par les acteurs de menaces sophistiqués, mais également par des cybercriminels de plus petit calibre », explique Anton Ivanov, Security Researcher, Kaspersky Lab

ZooPark : une nouvelle campagne de malware Android propagée par l’infection de sites web légitimes

Des chercheurs en cybersécurité viennent de découvrir ZooPark, une campagne élaborée de cyberespionnage. ZooPark cible depuis plusieurs années les utilisateurs d’appareils Android dans divers pays du Moyen-Orient. Se servant de sites web légitimes comme sources d’infection, cette campagne paraît être une opération étatique visant des organisations politiques, des activistes et d’autres cibles dans la région.

Dernièrement, les chercheurs ont reçu ce qui semblait être un échantillon d’un malware Android inconnu. De prime abord, le malware ne paraissait guère sérieux, tout au plus un outil de cyberespionnage très simple sur le plan technique. Les chercheurs ont alors décidé d’enquêter plus avant et n’ont pas tardé à découvrir une version bien plus récente et complexe du même logiciel, qu’ils ont dénommé ZooPark. Sa cible : le Maroc, l’Egypte, le Liban, la Jordanie et l’Iran.

Certaines applications du code malveillant ZooPark sont diffusées à partir de sites d’actualités ou politiques très consultés dans certaines zones du Moyen-Orient. Elles se dissimulent sous la forme d’applications légitimes portant des noms tels que « TelegramGroups » ou « Alnaharegypt news ». Une fois l’infiltration réussie, le malware offre à l’auteur de l’attaque de nombreuse possibilités. Parmi les actes possibles : Exfiltration des contacts, identifiants de comptes, journaux et enregistrements audio des appels. A cela se rejoute les photos stockées sur la carte SD de l’appareil. Bien entendu, la localisation GPS. Les SMS. Les détails des applications installées, données du navigateur. Enregistrement des frappes clavier et contenu du presse-papiers. La backdoor peut envoyer, discrtement, des SMS. Téléphoner à des numéros, comme des lignes surtaxées.

Une autre fonction malveillante cible les messageries instantanées (Telegram, WhatsApp, IMO), le navigateur web (Chrome) et plusieurs autres applications. Elle permet au malware de dérober les bases de données internes des applications attaquées. Par exemple, dans le cas du navigateur, il s’agit des identifiants enregistrés pour d’autres sites web, susceptibles d’être infectés à la suite de l’attaque.

Les investigations laissent penser que les attaques ciblent en priorité des utilisateurs en Egypte, en Jordanie, au Maroc, au Liban et en Iran. En fonction des thèmes d’actualité choisis par les assaillants pour inciter par tromperie leurs victimes à installer le malware, des membres de l’Office de secours et de travaux des Nations Unies (UNRWA) font partie des cibles potentielles de ZooPark.

« Les utilisateurs sont de plus en plus nombreux à se servir de leur mobile comme principal voire unique moyen de communication. Or cette tendance n’est certainement pas passée inaperçue aux yeux des acteurs malveillants étatiques, qui développent leur arsenal afin de le rendre suffisamment efficace pour pister les utilisateurs mobiles. La menace persistante avancée (APT) ZooPark, qui espionne activement des cibles dans des pays du Moyen-Orient, en est un exemple mais il n’est sans doute pas isolé », commente Alexey Firsh, expert en sécurité chez Kaspersky Lab. Au total, au moins quatre générations du malware espion lié à la famille ZooPark ont été détéctées depuis 2015.

Nouvelle vague de phishing détectée. 550 millions de mails bloqués

Grâce à sa technologie prédictive basée sur une intelligence artificielle, Vade Secure a découvert début janvier une vague d’attaque de phishing d’un nouveau genre. Habituée à des mails usurpant l’identité de banques, de fournisseurs d’accès internet ou de grands noms de la grande distribution en ligne, dans le but de voler les identifiants de connexion de la victime, la société  a détecté en janvier une nouvelle vague de phishing frappant la France.

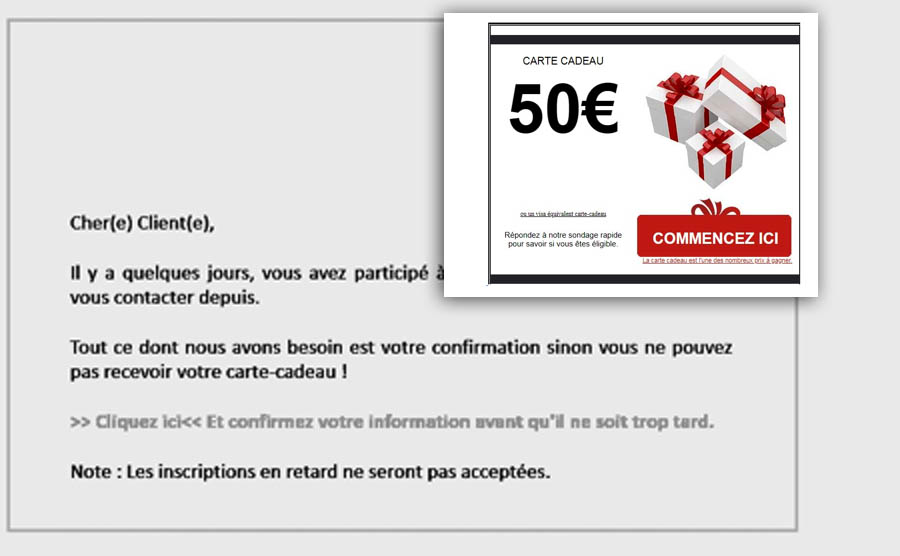
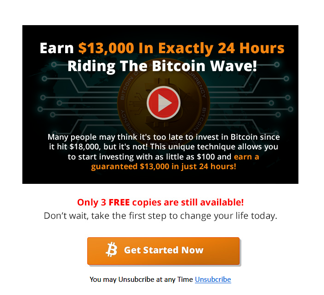
Représentant un volume mondial cumulé de 550 millions de mails sur le premier trimestre 2018, cette nouvelle vague d’arnaque se présente sous la forme d’un mail marketing proposant un coupon de réduction ou la participation à un concours en ligne. Cet mail usurpant des marques de la grande distribution, de services de streaming en ligne ou bien encore d’opérateurs télécoms géolocalise la victime et adapte son discours en fonction de la langue. Cf. les captures d’écran ci-dessous.

Sébastien Gest, Tech Evangéliste de Vade Secure explique : « La finalité de cette attaque réside dans le fait de voler les coordonnées bancaires de la victime à la suite d’un quizz dans le but de gagner le fameux coupon réduction ». 

Quelle est la nouveauté dans cette attaque ? 

Habituellement les pages de phishing sont hébergées sur des sites internet piratés. Ce n’est pas ici le cas, les adresses IP, les serveurs et les noms de domaines semblent loués et donc légitimes. Après analyse, le coût de l’infrastructure engagée par les pirates semble très important, pouvant se chiffrer à plusieurs dizaines de milliers d’euros. Afin de brouiller les outils de détection, les pirates ont utilisé en série des outils permettant de raccourcir les URL dans le but de masquer l’adresse de destination du lien. Cette technique a été utilisée en chainant plusieurs centaines d’URL entre elles.

Du fait de ces différentes techniques de nombreuses solutions basées sur des technologies de réputation ne détectent pas cette nouvelle vague, qui nécessite des techniques avancées d’analyse des liens et du contexte de la menace pour être bloquée.

Quelques conseils à destination des particuliers :

o    Ne jamais cliquer sur un lien si la sollicitation vous semble suspecte.

o    Si vous avez un doute allez sur isitphishing.ai et entrez l’adresse pour valider si la page est une page légitime ou une page de phishing.

o    Toujours être vigilant devant un mail même si la marque vous semble familière.

o    Une entreprise ne demandera jamais vos identifiants par mail. ​

Le droit à la déconnexion : comment l’intégrer et l’adapter à votre entreprise ?

Le droit à la déconnexion a fait son entrée dans le code du travail le 1er Janvier 2017. Il doit permettre l’équilibre entre vie professionnelle et vie personnelle et familiale des salariés.

Avec les nouvelles technologies, désormais incontournable dans le monde du travail, ce sont les modes de travail qui évoluent. Le lieu de travail n’existe plus dans bien des secteurs, les salariés sont de plus en plus « connectés » en dehors des heures de travail, la frontière entre vie professionnelle et personnelle est mince, le temps de travail n’est plus continu… C’est donc pour s’adapter à cette réalité et créer les protections nécessaires à la santé des salariés actuelle qu’un droit à la déconnexion est inscrit dans la loi.

Le problème aujourd’hui, plus d’un an après son entrée en vigueur, c’est qu’il ne fonctionne tout simplement pas. Pourquoi ? Le droit à la déconnexion n’est pas une obligation, c’est une suggestion. Les utilisateurs actuels sont obstinés et ne se déconnectent pas ! Ce qu’il faut mettre en place c’est une stratégie qui restreint les comportements et qui soit adaptée aux besoins de chaque entreprise.

Pourquoi est-il nécessaire ?

Voyons quelques chiffres pour expliquer cette nécessité.

  • 78% des cadres consultent leurs communications professionnelles pendant leur temps de loisirs (week-ends et vacances)[1]
  • 82% juge anxiogène cette connexion quasi-permanente[2]
  • 72% des cadres considèrent que les outils connectés tendent à augmenter la charge de travail[3]
  • 60% qu’ils dégradent la qualité de vie
  • 89 % estime que les Technologies de l’Information et de la Communication (TIC) contribuent à les faire travailler hors de l’entreprise

Le droit à la déconnexion est ainsi apparu afin que chacun puisse limiter la surcharge d’information et les risques associés (problématique de sommeil, stress, burnout,…).

Le problème c’est la suggestion !

La loi El Khomri ne donne pas de définition claire du droit à la déconnexion. Les entreprises elles même doivent définir les modalités du droit à la déconnexion. Pour cela, elles doivent rédiger une charte.

« La seule obligation est d’élaborer une charte, qui n’engage à rien.  Clairement, les organisations qui ne veulent pas s’embarrasser de ce problème la signent, et c’est tout. » Caroline Sauvajol-Rialland, spécialiste de l' »infobésité ».

Sébastien Crozier, président du syndicat CGC-Orange témoigne : « C’est un texte qui dit grosso modo ‘vous n’êtes pas obligés de lire vos mails le week-end, et vous n’êtes pas obligés d’y répondre’. Mais si les employés  sous pression décident néanmoins de franchir la ligne, on ne leur dira rien… »

 « Elles n’ont aucune valeur juridique », ajoute-t-il.

La loi est entrée en vigueur en janvier 2017 mais selon une étude IFOP menée en juillet 2017 78% des cadres ouvrent encore leur messagerie en dehors des heures de bureau. Une majorité de cadres (52%) affirme que son entreprise ne s’est pas engagée dans l’application du droit à la déconnexion. Cette proportion s’élève à 63 % dans les entreprises de moins de 50 salariés.

Sébastien Crozier  est formel « Le droit à la déconnexion, ça ne marche pas. Ça ne fonctionne pas. Les gens ne se déconnectent pas. La rupture ne se fait pas. »

Il faut mettre en place une stratégie qui restreint le comportement des utilisateurs…

Si le droit à la déconnexion ne fonctionne pas, c’est parce que les utilisateurs (les humains) ont besoin d’être guidés. La suggestion ne leur suffit pas. Ils arriveront toujours à contourner le problème. Aujourd’hui, ce qu’il faut aux entreprises c’est une solution qui restreint carrément le comportement.

Jean-Claude Delgenes, directeur général du cabinet Technologia, s’exprime « Mais s’il y a une incitation, il n’y a pas de contrainte. Il n’y a pas de trêve organisée, il aurait fallu aller plus loin, proposer une base minimale obligatoire de déconnexion. »

L’objectif est de pousser les utilisateurs à se déconnecter et les aider à séparer leur vie professionnelle et leur vie personnelle.

… et une stratégie propre à chaque organisation !

Certaines entreprises ont mis en place des solutions. Volkswagen, en Allemagne, comptabilise toutes les heures travaillées en dehors du bureau, qui sont intégrées dans le calcul des congés. Daimler a lancé en 2014 l’opération « mail on holiday », qui consiste, quand vous partez en vacances, à être automatiquement déconnectés. Plus près de nous, en France, Renault a mis en place pour les mails internes un délai de réponse suivant les demandes, qui permet de sortir du sentiment d’urgence. Michelin, a quant à elle engagé une  démarche de contrôle de connexion des managers.

Il ne faut pas oublier de prendre le temps de réfléchir aux impacts des mesures de déconnexion que vous prenez. Il faut comprendre qu’une action qui a fonctionné dans une entreprise peut très bien ne pas fonctionner dans une autre. C’est pourquoi il est important de mettre en place une stratégie adaptée aux besoins de chaque organisation.

« Toutes les entreprises sont différentes et il serait stupide de vouloir imposer un modèle unique à tout le monde », estime Laurent Riche de la Confédération française démocratique du travail (CFDT).

Quel outil utiliser ?

Dans le cadre de la mise en place du droit à la déconnexion dans votre entreprise, UserLock est un logiciel simple et intuitif qui s’adapte à vos besoins et qui vous permet d’appliquer des règles spécifiques et granulaires d’accès au réseau en temps réel pour renforcer la conformité aux réglementations en vigueur.

Avec UserLock vous pouvez :

  • Explorer l’utilisation générale et générer des rapports sur tous les accès (PC, ordinateur portable, tablette ou téléphone) pour obtenir les données les mieux adaptées à vos besoins
  • Restreindre les connexions utilisateurs pour adopter toute politique d’entreprise
    • Par machine ou adresse IP : limiter l’accès à une certaine machine ou à une certaine zone géographique – exemple :  refuser l’accès en dehors du pays/continent dans lequel opère l’entreprise
    • Par temps de connexion : ne pas autoriser l’accès après une certaine heure ou un certain nombre d’heure de connexion – exemple : arrêter l’accès après 19h tous les jours ou après 35h de travail par semaine
    • Par type de session : différencier l’accès pour chaque type de session – exemple : arrêter l’accès à distance après 19 heures mais pas si la personne se trouve au bureau sur son ordinateur
  • Surveiller l’ensemble des événements de session utilisateur et recevoir des alertes en temps réel afin de répondre immédiatement et de manière appropriée à tout comportement inadapté.

[1] Étude IFOP 2017

[2] Étude IFOP 2016

[3] Étude APEC 2014

Données personnelles : le RGPD et les collectivité territoriales

Données personnelles : la commission des lois du Sénat reste ferme sur la défense des libertés publiques et des collectivités territoriales et s’inquiète pour l’équilibre de nos institution.

Après l’échec de la commission mixte paritaire et une nouvelle lecture à l’Assemblée nationale, la commission des lois du Sénat s’est réunie pour examiner à son tour, en nouvelle lecture, le projet de loi relatif à la protection des données personnelles qui doit mettre la loi Informatique et libertés en conformité avec un règlement et une directive de l’Union européenne.

Lors de cette discussion, tous les intervenants ont déploré l’attitude du groupe majoritaire de l’Assemblée nationale qui, malgré les efforts des présidents et des rapporteurs des commissions des lois des deux chambres, a refusé tout compromis avec le Sénat. Ils y ont vu un signe préoccupant dans la perspective de la révision constitutionnelle annoncée.

Le président Philippe BAS (Les Républicains – Manche) a exprimé sa surprise qu’aucun terrain d’entente n’ait pu être trouvé entre les deux assemblées sur un texte urgent d’adaptation du droit interne au droit européen, dont les principales orientations sont consensuelles et pour lequel le législateur national ne dispose que d’une marge de manœuvre limitée. « Alors que l’avant-projet de loi constitutionnelle soumis par le Gouvernement au Conseil d’État comporte des dispositions qui affaiblissent le Parlement et portent atteinte à la séparation des pouvoirs, la méconnaissance par la majorité présidentielle du fonctionnement normal du bicamérisme a de quoi inquiéter. »

Sur le fond, le rapporteur Sophie JOISSAINS (Union Centriste – Bouches-du-Rhône) a rappelé que le Sénat, fidèle à son rôle traditionnel de chambre des libertés, s’était attaché en première lecture à rééquilibrer le projet de loi afin de renforcer les garanties pour les droits et libertés des citoyens. Le Sénat a notamment prévu de rétablir l’autorisation préalable des traitements de données pénales et de ne pas étendre inconsidérément leur usage, d’encourager le recours au chiffrement des données personnelles, de maintenir le droit à la portabilité des données non personnelles, de s’assurer que les utilisateurs de terminaux électroniques aient le choix d’y installer des applications respectueuses de la vie privée, et d’encadrer plus strictement l’usage des algorithmes par l’administration pour prendre des décisions individuelles, tout en renforçant les garanties de transparence en la matière, par exemple pour les inscriptions à l’université (« Parcoursup »).

« Comment admettre que les lycéens qui seront sélectionnés par les universités sur la base d’un algorithme ne puissent en connaître les paramètres ? N’y a-t-il pas là une contradiction flagrante avec les promesses de transparence réitérées par le Président de la République lors de son discours du 28 mars au Collège de France ? » s’est interrogée Sophie JOISSAINS.

Le rapporteur a également rappelé que le Sénat avait souhaité prendre en compte les difficultés spécifiques rencontrées par les collectivités territoriales, en prévoyant des mesures adaptées. «  Une collectivité n’est pas une start-up ! » a insisté Sophie JOISSAINS. « Les collectivités territoriales sont soumises à des sujétions tout à fait particulières, qui sont le corollaire de leurs missions de service public et de leurs prérogatives de puissance publique. Si elles mettent en œuvre des traitements de données personnelles, ce n’est pas pour en tirer profit, mais parce qu’elles y sont obligées par la loi ou pour rendre un meilleur service à nos concitoyens ! »

La commission des lois, tout en acceptant en signe de bonne volonté certaines modifications apportées au projet de loi par l’Assemblée nationale, a estimé nécessaire de rester ferme sur les principes défendus en première lecture. Elle a donc rétabli les principales dispositions alors adoptées par le Sénat.

Le projet de loi doit être examiné par le Sénat en séance publique les jeudi 19 et vendredi 20 avril 2018.

Montée en puissance de l’ANSSI

Agence nationale de la sécurité des systèmes d’information (ANSSI) : michel canévet, rapporteur spécial de la commission des finances, fait le point sur la montée en puissance de l’agence.

Dans un contexte où les questions de cyber-sécurité prennent une importance croissante, M. Michel Canévet (Union Centriste – Finistère), rapporteur spécial de la commission des finances, a souhaité faire le point sur la montée en puissance de l’Agence nationale de la sécurité des systèmes d’information (ANSSI) et sur le suivi des recommandations qu’il avait formulées en 2015, lors d’un premier contrôle budgétaire consacré à ce sujet.

À l’issue de ce nouveau contrôle, M. Michel Canévet a pu constater qu’en dépit d’une montée en charge importante de l’ANSSI en termes de budget et d’effectifs (+153 ETP en trois ans), dont il se félicite, l’agence continue de ne bénéficier que d’une autonomie de gestion limitée par rapport au Secrétariat général de la défense et de la sécurité nationale (SGDSN), auquel elle est rattachée.

Il déplore en outre que malgré une prise de conscience des enjeux de cyber-sécurité par les acteurs publics, le niveau de sécurité des systèmes d’information de l’État demeure, selon l’agence, « inégal et souvent trop faible ». Cette situation est susceptible de causer de graves dysfonctionnements administratifs en cas d’attaque massive sur un ministère.

Le rapporteur spécial réitère donc sa proposition, formulée en 2015 et restée lettre morte, de créer un budget opérationnel de programme (BOP) ainsi que des indicateurs de performance propres à l’ANSSI. Cela procurerait à l’agence une marge de manœuvre plus importante dans la gestion de ses crédits et de son personnel, tout en permettant au Parlement d’assurer un meilleur suivi du budget et des actions menées par l’agence.

  1. Michel Canévet partage par ailleurs la préoccupation de l’ANSSI concernant la rémunération jugée insuffisante de ses agents contractuels qui, chaque année, sont 19 % à quitter l’agence, le plus souvent vers le secteur privé. Il encourage donc la mise en œuvre d’une politique indemnitaire volontariste visant à retenir les compétences numériques, très convoitées en dehors de l’agence.

Enfin, il se félicite du déploiement, depuis fin 2015, de référents ANSSI en régions. Afin de renforcer l’action de l’agence au niveau local, il appelle à la poursuite de ce déploiement dans l’ensemble des régions, en particulier en Outre-mer. Il encourage également le renforcement des relations entre l’ANSSI et les services interministériels départementaux des systèmes d’information et de communication (SIDSIC).

Pour un cyberespace plus sûr

Pour un cyberespace plus sûr : Microsoft signe un accord mondial aux côtés d’une trentaine d’entreprises internationales pour une meilleure protection des citoyens

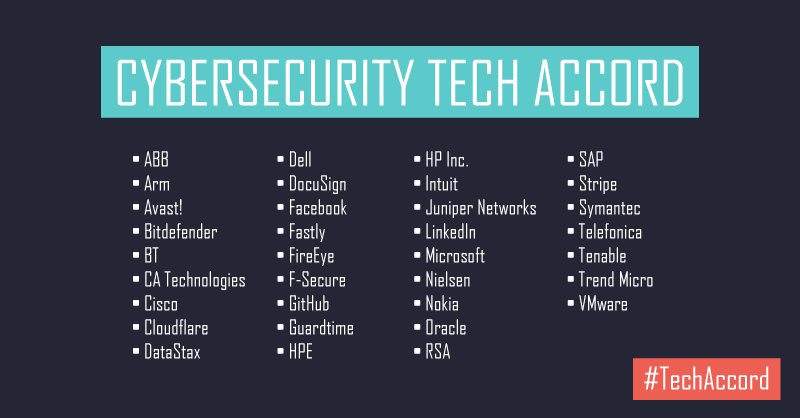
Au cœur de notre société, le cyberespace fait désormais partie de notre quotidien. Protéger de tout risque potentiel la confidentialité et l’intégrité de nos données, les services et objets connectés, l’accès et l’utilisation des réseaux… constitue une priorité, et cela, quel que soit le secteur concerné. C’est en ce sens que 30 des plus importants acteurs de l’IT et de la Sécurité, dont Microsoft, ont signé un Cybersecurity Tech Accord à l’occasion de la conférence RSA qui se déroule actuellement à San Francisco. Cet accord a pour objectif de renforcer la cybersécurité à travers le monde afin de protéger les organisations, entreprises et particuliers contre les attaques malveillantes quelle qu’en soit l’origine. Parmi les signataires de ce texte figurent les principaux acteurs du secteur, qu’ils soient experts en cybersécurité comme Cisco, Symantec, CA Technologies, FireEye, F-Secure, TrendMicro, ou acteurs majeurs des technologies tels que Facebook, HP, Microsoft, Nokia, Oracle ou encore SAP.

Les principaux engagements de cet accord

Assurer la protection de toutes les organisations et de tous les individus

Qu’il s’agisse d’un individu, d’une organisation ou d’un état, les signataires s’engagent à les protéger de la même manière dans le monde entier, et ce, quelles que soient la nature et l’origine de la menace.

Renforcer la sécurité et la protection des utilisateurs et des clients face aux cyberattaques criminelles et gouvernementales

Aucune des entreprises engagées n’apportera son soutien à un état qui souhaiterait lancer une cyberattaque contre un autre état, une entreprise ou un individu. De même, elles lutteront contre le détournement et la falsification de leurs services et solutions à des fins malveillantes.

Proposer aux utilisateurs, clients et développeurs des outils et des solutions fiables

Chacun des signataires s’engage à accroitre la protection des développeurs comme des utilisateurs de leurs services contre toute attaque. Une collaboration active pour le déploiement de nouvelles pratiques et de nouvelles fonctionnalités au profit d’une sécurisation renforcée est également prévue.

Agir conjointement en faveur d’une cybersécurité renforcée

Les signataires s’engagent à collaborer plus étroitement avec l’ensemble des parties prenantes pour coordonner la publication de failles, partager les menaces, lutter contre les codes malveillants introduits dans le cyberespace… tout en améliorant la collaboration sur un plan technique.

Cet accord reste ouvert aux partenaires de confiance qui souhaiteraient s’engager en faveur de ces principes et contribuer à renforcer la sécurité du cyberespace.

La signature de ce Cybersecurity Tech Accord s’inscrit dans le cadre des engagements de Microsoft en matière de cybersécurité prônant une coopération renforcée entre les États et les acteurs privés de l’IT. Cette accord fait également écho aux déclarations de Brad Smith, Président et Directeur juridique de Microsoft, qui appelait les États, en février dernier, à créer une convention de Genève du numérique destinée à inciter les gouvernements à adopter les normes internationales nécessaires à la protection des citoyens dans le cyberespace.

Sauvegarde en entreprise

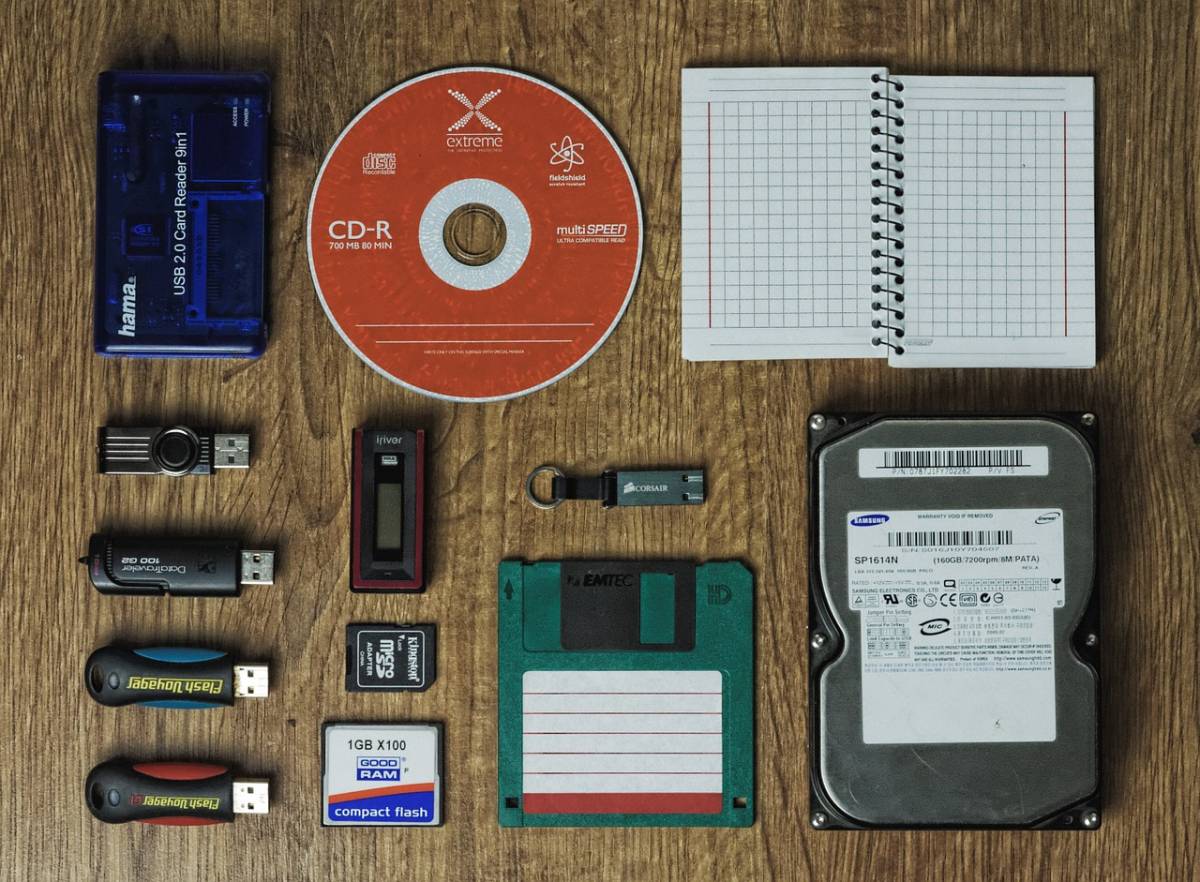
Il semble impératif que votre entreprise mette en place une réelle stratégie de sauvegarde de ses données. Faire face à la perte d’une part ou de la totalité de vos informations et fichiers peut avoir des conséquences particulièrement lourdes pour votre société. La sauvegarde des données peut être réalisée grâce à plusieurs solutions. Nous avons suivi des conseils avisés sur appvizer.fr qui nous ont permis de mieux comprendre la nécessité de la sauvegarde en entreprise, mais aussi pour choisir efficacement les logiciels de sauvegarde en ligne. Voici quelques informations pour vous accompagner dans la sélection de la solution de sauvegarde de données qui conviendra le mieux à votre entreprise.

Pour quelles raisons est-il important de sauvegarder les données en entreprise ?

Imaginez devoir faire face à la disparition d’un fichier clients ou de vos données comptables ! La perte des données entraîne de lourdes conséquences sur le fonctionnement de votre entreprise. Il ne faut pas minimiser les risques de disparitions de fichiers. Elles sont liées à des erreurs humaines mais également à des incidents tels qu’un incendie ou une inondation. Il est donc important que vous réalisiez régulièrement la sauvegarde de vos informations afin de faire face à ces imprévus pouvant avoir un effet désastreux sur votre fonctionnement.

La diversité des procédures de back-up

Le back-up ou sauvegarde de données est une action réalisée en vue de protéger vos données en totalité ou par sections. Les solutions de back-up sont nombreuses et vous n’aurez aucune difficulté à trouver la meilleure façon de mettre en sécurité vos informations.

  • Le disque dur externe : Les données sont transférées du disque dur de votre ordinateur vers un disque dur uniquement utilisé pour la sauvegarde en entreprise. Solution peu coûteuse, mais vous vous heurterez rapidement aux limites de ce type de sauvegarde, en particulier si votre entreprise compte un grand nombre de postes informatiques.
  • Les bandes magnétiques : Elles enregistrent de plus grandes quantités de données qu’un simple disque dur externe. Elles sont peu coûteuses mais la restitution des données est parfois plus fastidieuse.
  • Le serveur en entreprise : Ce dernier enregistre le back-up de toutes vos informations depuis tous les postes informatiques. Ce type de sauvegarde est intéressant si vous possédez des employés dédiés à l’informatique. Il faut investir dans un matériel solide et suivre régulièrement l’évolution de ce serveur. Il faut prendre en considération que ce serveur local peut également tomber en panne.
  • Le NAS mutualisé : Un NAS est un Network Attached Storage, autrement dit un système de stockage. Il peut être mutualisé afin de vous faire bénéficier d’un service professionnel pour un coût réduit. Vous pouvez choisir ainsi votre capacité de stockage et adapter le tarif.
  • Les logiciels de serveur en ligne : Grâce à Appvizer, nous avons découvert des logiciels de sauvegarde en ligne sérieux et qui proposent des formules tarifaires variées. Pratique, ce système de sauvegarde doit être sélectionné avec grand soin afin de ne pas subir de désagréments handicapants pour votre entreprise.

Les solutions de sauvegarde en ligne

Les logiciels de sauvegarde en ligne sont un formidable outil pour toutes les entreprises. Peu importe que vous soyez à la tête d’une TPE, d’une PME ou d’une grande entreprise, la sauvegarde en ligne s’adapte à vos besoins.

Il est important de faire attention à certaines caractéristiques de ces logiciels de sauvegarde en ligne :

  • La capacité de stockage : Pas la peine de choisir une formule trop importante si vous n’avez que peu de fichiers à stocker. Adaptez cette capacité en fonction de vos attentes car bien souvent le tarif est adapté à la capacité demandée.
  • La redondance des stockages : La solution logicielle de sauvegarde en ligne propose-t-elle des enregistrements réguliers ? Inutile de vous engager avec un fournisseur de logiciels qui ne réalisera qu’une sauvegarde de temps en temps ! La sauvegarde doit se faire très régulièrement afin de vous assurer une protection de toutes les dernières données enregistrées sur vos postes informatiques.
  • Le tarif : Calculez pour définir si cette solution logicielle est réellement intéressante pour votre entreprise. Elle vous évite de faire appel à un informaticien dédié à l’entretien d’un NAS si vous n’en avez pas besoin.
  • La sécurité des données : Il est très important que vous sélectionniez un fournisseur de solutions logicielles qui a fait ses preuves et qui est apte à vous garantir la plus grande sécurité pour vos données. Les informations de votre entreprise ne doivent pas être éventées ni être piratées.

Comment bien choisir le mode de sauvegarde en entreprise ?

Confrontez vos attentes avec les différentes solutions proposées. Il est inutile de se lancer dans un investissement lourd si vous n’avez que peu de données à sécuriser. Le stockage sur les serveurs locaux engage à un suivi régulier de votre matériel et nécessite un véritable savoir-faire.

L’avantage d’un stockage en ligne est que vous n’aurez pas à gérer cette partie du travail. Le fournisseur de logiciel en ligne vous accompagne dans la protection de vos données, la régularité des enregistrements mais également la restitution des fichiers en cas de défaillance de votre matériel informatique.

Si vous optez pour un stockage manuel sur un disque dur externe ou un serveur local, pensez à réaliser des sauvegardes régulières afin de toujours conserver les dernières versions de votre travail ou de vos informations professionnelles. Le choix d’une sauvegarde en ligne est aussi plus aisé si vous travaillez à plusieurs sur les mêmes fichiers. Ainsi chaque collaborateur a accès à la bonne version d’un fichier, ils peuvent s’y connecter à distance afin de le consulter même en dehors de l’entreprise.

Ne négligez pas la sauvegarde de vos informations professionnelles car une perte de vos fichiers peut avoir un impact fort sur le fonctionnement de votre entreprise, mais aussi sur l’image que vous allez renvoyer à vos clients. N’hésitez pas à comparer les différentes solutions de sauvegarde en entreprise avant de vous lancer et mettez en concurrence les fournisseurs de logiciels afin de sélectionner la solution la plus intéressante et la plus ergonomique pour votre société.