Archives de catégorie : Espionnage Spy

MyPhoto : une base de 16 272 clients exposée

Une base de données attribuée au site MyPhoto aurait exposé commandes, photos, salariés et données logistiques, créant un risque concret de phishing ciblé et d’ingénierie sociale.

Selon un message publié le 7 août 2026 par un pirate informatique, une base Firebase Realtime Database liée à MyPhoto Inc. aurait été accessible sans authentification. L’auteur revendique l’extraction de 158 Mo de données contenant 16 272 adresses électroniques, 171 047 lignes de commandes et 21 126 associations entre clients et photographies. Des informations internes concernant 41 salariés, 794 affectations de postes de travail ainsi que plusieurs données d’expédition figureraient également dans l’ensemble. Au-delà d’une simple fuite commerciale, cette exposition fournirait aux attaquants un contexte précis pour construire des campagnes de phishing, d’usurpation et de manipulation ciblée.

Une base de production décrite comme ouverte

La publication affirme que la base concernée utilisait Firebase Realtime Database et autorisait une lecture anonyme. Selon exfilar, aucun compte, jeton ou contrôle de provenance n’aurait été nécessaire pour consulter son contenu. L’accès en écriture n’aurait pas été testé.

Le pirate décrit 33 catégories principales couvrant plusieurs étapes de la chaîne de production. Elles concerneraient notamment les stations actives, les commandes, les articles, les employés, les expéditions, les inventaires, les étiquettes d’images et les numéros de suivi.

Les chiffres détaillés présentent 171 047 éléments de commandes, 207 commandes de production et 21 126 enregistrements associant une adresse électronique à une photographie ou à une commande. Exfilar évoque également 39 correspondances de numéros de suivi, sept expéditions finalisées et 169 documents internes liés au traitement des commandes.

La publication distingue 16 272 adresses électroniques collectées et 14 636 adresses uniques associées à des commandes photographiques. Gmail représenterait 7 490 occurrences, Yahoo 2 630 et Hotmail 844. Les autres fournisseurs totaliseraient 5 308 entrées.

L’auteur du message affirme également avoir identifié 41 salariés avec leurs fonctions, leur organisation et leur statut professionnel. Les rôles décrits couvrent les ressources humaines, les opérations, la production, l’impression numérique, le contrôle qualité, l’expédition et la préparation des commandes.

Un matériau directement exploitable pour le phishing

L’enjeu cyber principal réside dans la combinaison des informations. Une adresse électronique isolée possède une valeur limitée. Associée à une référence de commande, une date, une photographie, un transporteur ou une étape logistique, elle peut devenir un puissant élément de crédibilisation.

Exfilar souligne précisément ce scénario. Un attaquant pourrait envoyer un faux message signalant un incident sur une commande connue, puis demander au destinataire de confirmer une adresse de livraison ou d’ouvrir une page frauduleuse. La connaissance préalable du contexte réduit les signes habituels permettant d’identifier une tentative de phishing générique.

Les données internes sur les salariés créent un second risque. Connaître les fonctions d’une équipe, les responsabilités opérationnelles et l’organisation d’un site facilite la préparation d’appels frauduleux, d’usurpations d’identité ou de demandes prétendument urgentes.

La cartographie revendiquée de 794 affectations de postes de travail ajoute une dimension de renseignement organisationnel. Elle donnerait une représentation détaillée du fonctionnement de la production, depuis le traitement des commandes jusqu’à l’expédition.

Le message affirme que des sociétés de travail temporaire, dont Manpower et TempJoy, apparaissent également dans les données en raison de personnels affectés à MyPhoto. Aucune compromission indépendante de leurs propres systèmes n’est démontrée par les éléments fournis.

Le pirate insiste sur le caractère non sophistiqué de l’accès revendiqué. Selon son récit, la faiblesse proviendrait essentiellement de règles Firebase autorisant la lecture publique de la base. Cette configuration transformerait une erreur de contrôle d’accès en exposition massive de données opérationnelles.

L’auteur rattache cette fuite à une opération présentée comme une campagne de recherche de bases exposées. Il revendique 32 bases découvertes, cinq projets dépassant 100 Mo et 117 projets distincts. Ces chiffres proviennent uniquement de ses déclarations et ne constituent pas, à eux seuls, une validation indépendante.

Le même message indique qu’un outil lié à cette activité est commercialisé pour 50 000 $ (46 080 euros). Cette revendication renforce l’hypothèse d’une démarche structurée visant à industrialiser la détection puis l’exploitation de configurations cloud insuffisamment protégées.

Des routeurs vulnérables ciblés par le renseignement russe

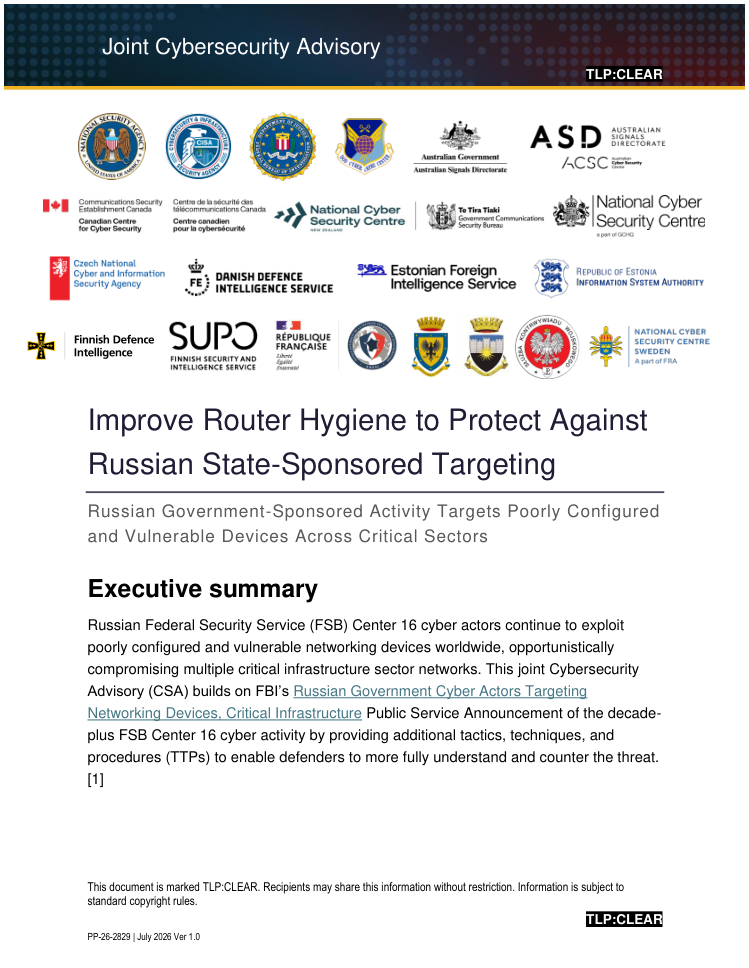
Une coalition internationale alerte sur les opérations du FSB russe, qui exploite des routeurs mal configurés afin d’atteindre des infrastructures critiques mondiales.

Les services de cybersécurité et de renseignement de seize pays, dont l’ANSSI,décrivent une campagne durable attribuée au Centre 16 du Service fédéral de sécurité russe. Les opérateurs recherchent des routeurs exposés, utilisent des configurations SNMP faibles, copient leurs paramètres internes et transfèrent ces données vers des serveurs contrôlés. Les communications, l’énergie, la défense, la finance, les administrations et la santé figurent parmi les secteurs les plus menacés. L’avis recommande de désactiver les protocoles anciens, de renforcer l’authentification, de filtrer les flux d’administration et de remplacer les équipements obsolètes. L’enjeu dépasse une simple faille technique : les routeurs compromis peuvent devenir des points d’observation, d’accès et de rebond.

Le FSB exploite les faiblesses ordinaires des réseaux

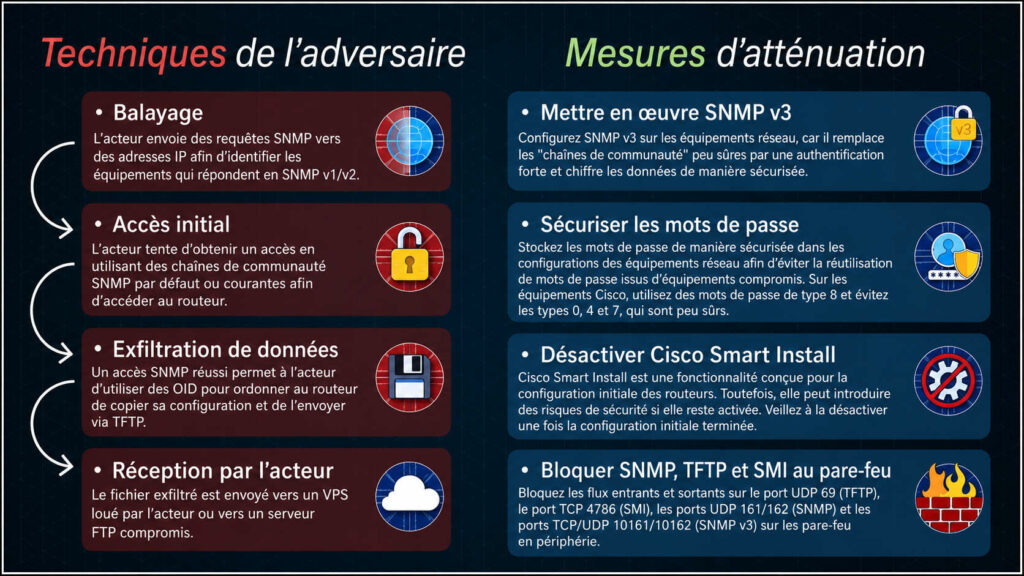
L’attaque commence sans outil spectaculaire. Les opérateurs associés au Centre 16 du FSB parcourent des plages d’adresses IP pour identifier des équipements accessibles depuis Internet. Leur priorité concerne les agents SNMP acceptant encore des chaînes de communauté courantes ou conservées par défaut.

SNMP permet d’administrer et de superviser des équipements réseau. Ses anciennes versions reposent toutefois sur des mécanismes d’authentification insuffisants. Lorsqu’un routeur autorise des droits d’écriture, un attaquant peut lui transmettre des instructions précises.

Selon l’avis conjoint, les acteurs envoient des requêtes SNMP depuis des infrastructures mandataires. L’adresse source peut être usurpée, ce qui complique l’analyse des journaux. Les commandes contiennent des identifiants d’objets, appelés OID, qui indiquent au routeur quelle opération exécuter.

L’équipement ciblé reçoit alors l’ordre de copier sa configuration dans un fichier. Celui-ci porte souvent un nom banal, comme « config.bkp » ou « output.txt ». Le routeur transfère ensuite cette archive vers un serveur privé virtuel loué par l’attaquant ou vers un serveur FTP déjà compromis.

Cette configuration peut révéler l’architecture du réseau, les interfaces actives, les règles de routage et certains identifiants. Les mots de passe Cisco enregistrés avec les types 0 ou 7 présentent un risque particulier. Le type 0 conserve les secrets en clair, tandis que le type 7 offre une protection faible.

Les auteurs signalent aussi l’exploitation occasionnelle de Cisco Smart Install, de portails d’administration et de vulnérabilités connues. Deux références apparaissent dans le document : CVE-2018-0171 et CVE-2008-4128. Cette dernière concerne uniquement des équipements Cisco arrivés en fin de vie.

Les techniques décrites recoupent celles observées chez d’autres groupes. L’industrie suit cette activité sous plusieurs appellations, notamment Berserk Bear, Energetic Bear, Crouching Yeti, Dragonfly, Ghost Blizzard et Static Tundra. Ces noms ne correspondent pas nécessairement à une attribution identique entre entreprises et services étatiques.

Le schéma présenté en page 3 résume cette chaîne opératoire. Il relie quatre étapes : reconnaissance, accès initial, extraction de la configuration et réception du fichier par l’attaquant. Cette progression transforme une erreur d’administration apparemment limitée en source de renseignement exploitable.

Les agences recommandent d’abord de désactiver Cisco Smart Install sur tous les équipements. Elles demandent également l’abandon de SNMPv1 et SNMPv2, considérés comme anciens. Lorsque leur maintien reste indispensable, les chaînes de communauté doivent être remplacées et limitées à la lecture.

SNMPv3 constitue l’option privilégiée. Sa configuration « authPriv » ajoute une authentification forte et chiffre les échanges. Le niveau de protection doit employer l’algorithme le plus récent accepté par l’équipement concerné.

Les comptes locaux exigent aussi une attention particulière. Chaque appareil doit utiliser des mots de passe robustes, uniques et stockés de façon sécurisée. Sur les équipements Cisco, l’avis recommande le hachage de type 8. Les types 0, 4 et 7 doivent être évités.

La surveillance doit détecter les identifiants inhabituels et les connexions effectuées avec des comptes locaux. Ces accès devraient rester réservés aux situations d’urgence. Une authentification centralisée, associée si possible à plusieurs facteurs, réduit le risque lié aux secrets isolés sur chaque routeur.

Le filtrage des OID représente une autre barrière. Une liste d’autorisation fondée sur la base MIB du constructeur peut limiter les commandes accessibles. Les systèmes de détection doivent également rechercher les requêtes SNMP visant les fonctions sensibles de copie de configuration.

Les protocoles d’administration ne devraient provenir que de postes dédiés, idéalement placés sur un réseau séparé. Des listes de contrôle d’accès peuvent imposer cette restriction. En périphérie, les agences préconisent de bloquer les ports associés à TFTP, Smart Install et SNMP, sauf nécessité opérationnelle strictement surveillée.

Les ports concernés comprennent UDP 69 pour TFTP, TCP 4786 pour Smart Install, UDP 161 et 162 pour SNMP, ainsi que TCP ou UDP 10161 et 10162 pour SNMPv3. Cette fermeture réduit les possibilités d’exfiltration et d’administration distante non autorisée.

Enfin, les logiciels et micrologiciels doivent rester à jour. Les équipements en fin de support doivent être remplacés. Une gestion continue de la surface d’attaque permet d’identifier les appareils exposés, les configurations faibles et les vulnérabilités connues.

Accès firewall root à vendre !

Cinq accès root à des pare-feu Linux sont proposés par un pirate informatique, visant des secteurs sensibles.

Un courtier d’accès initial annonce cinq accès distincts à des organisations situées dans quatre pays. Chaque offre promet le même niveau de compromission : exécution de code à distance avec droits root et shell sur un pare-feu Linux. Les cibles ne sont décrites que par secteur et pays : énergie aux Émirats arabes unis, pharmacie de détail aux États-Unis, électronique en Corée du Sud, logistique en Arabie saoudite, centre d’appels aux États-Unis. Aucun accès n’est confirmé. Un signal faible malveillant qui doit faire tendre l’oreille.

Une série d’annonces au profil identique

Le signal tient d’abord à sa répétition. Cinq annonces, publiées le même jour et rattachées au même alias, décrivent une compromission supposée d’équipements de sécurité placés au bord des réseaux. L’acteur se présente comme un courtier d’accès initial, une catégorie d’intermédiaires qui revend des portes d’entrée plutôt que des données déjà exfiltrées.

Dans ce cas, le pirate informatique miyako affirme disposer d’un accès root, avec exécution de code à distance et shell, sur des appliances firewall fonctionnant sous Linux. Cette combinaison, si elle était réelle, donnerait à un acheteur un contrôle profond sur un point de passage stratégique. Un pare-feu n’est pas un simple serveur annexe : il observe, filtre et sépare les flux entre l’extérieur et les environnements internes. Le placer sous contrôle hostile reviendrait à transformer un rempart en tête de pont.

Le prix intrigue autant que la promesse technique. Chaque accès est affiché à 400 $ (368,6 euros), sans discussion possible. La conversion en euros repose sur le taux implicite fourni dans la consigne, soit 250 millions de dollars convertis en 230,4 millions d’euros, ce qui donne environ 0,9216 euro pour 1 dollar. Appliqué à 400 dollars, le montant atteint 368,64 euros, arrondi ici à 368,6 euros. Ce tarif uniforme, très bas au regard du niveau d’accès annoncé, ne suffit pas à évaluer la réalité opérationnelle des offres. Il peut signaler une tentative de vente rapide, une faible qualité des accès, une absence de validation ou une simple opération d’appât.

Les revenus des organisations visées sont tous indiqués comme inconnus. Aucun nom d’entreprise n’apparaît. Les captures mentionnées sont des aperçus expurgés, associés à cinq intitulés : prestataire de services pétroliers aux Émirats arabes unis, chaîne de pharmacies aux États-Unis, entreprise d’électronique en Corée du Sud, société saoudienne de logistique et de chaîne d’approvisionnement, opération américaine de centre d’appels. Le canal de contact Session est mentionné comme retenu et n’est pas reproduit.

Cette sobriété forcée limite l’analyse. Les annonces ne permettent pas d’identifier une victime, de vérifier un périmètre technique, ni de confirmer l’existence d’un accès actif. Elles documentent une revendication commerciale, pas une compromission démontrée.

Un risque élevé, malgré un statut non vérifié

Le niveau de gravité est évalué comme élevé, non parce que les accès sont prouvés, plutôt en raison de ce qu’ils prétendent offrir. Un accès root avec shell sur un pare-feu Linux donnerait potentiellement un contrôle administratif complet. Dans un scénario réaliste, un tel point d’entrée pourrait faciliter la reconnaissance interne, le rebond vers d’autres systèmes, la capture de flux, l’ouverture de tunnels clandestins ou la préparation d’une intrusion plus destructrice.

L’intérêt cyber et renseignement se situe dans la nature des secteurs évoqués. L’énergie, la santé de proximité, le commerce de détail pharmaceutique, la fabrication électronique, la logistique et les centres d’appels forment des environnements riches en données, en dépendances opérationnelles et en connexions avec des tiers. Même sans nommer les entreprises, la distribution géographique indique une sélection internationale : deux cibles aux États-Unis, une aux Émirats arabes unis, une en Corée du Sud et une en Arabie saoudite.

Le cas du prestataire pétrolier émirien renvoie à un secteur où l’accès réseau peut avoir une valeur stratégique. La pharmacie de détail américaine combine données personnelles, flux de paiement et continuité de service. L’électronique sud-coréenne suggère un intérêt possible pour la propriété intellectuelle ou les chaînes industrielles. La logistique saoudienne touche aux échanges physiques et aux dépendances de transport. Le centre d’appels américain peut exposer des données clients, des identifiants internes ou des accès applicatifs utilisés par les opérateurs.

Rien, toutefois, ne permet d’affirmer que ces organisations ont été compromises. Le statut reste explicitement non vérifié. Les annonces relèvent du marché de l’accès initial, non d’une fuite de données confirmée. Cette distinction est essentielle : l’acteur ne publie pas de base volée, ne cite pas de victime identifiable et ne fournit pas, dans les éléments disponibles, de preuve technique exploitable par un tiers indépendant.

Le caractère groupé des cinq publications mérite néanmoins attention. Le même profil d’accès, le même tarif, le même type d’équipement et le même contact suggèrent un lot unique attribué à un seul vendeur. Cela peut indiquer l’exploitation d’une même faiblesse sur plusieurs pare-feu, une collecte opportuniste d’accès disparates, ou une mise en scène commerciale recyclant un modèle d’annonce. Sans éléments supplémentaires, ces hypothèses restent ouvertes.

Pour les défenseurs, l’enseignement principal se trouve dans le périmètre : le pare-feu, souvent perçu comme un outil de protection, devient une cible de premier rang. La surveillance des comptes administratifs, des shells inhabituels, des modifications de règles, des connexions sortantes anormales et des accès distants non attendus demeure centrale. Un équipement exposé, lorsqu’il est compromis, peut masquer l’intrusion derrière l’apparence du trafic légitime.

Cette affaire illustre la logique froide du courtage d’accès : vendre une position au seuil du réseau, sans bruit public, avant qu’un autre acteur ne transforme cette ouverture en opération plus lourde.

Les failles prennent l’accès initial

L’exploitation des vulnérabilités devant les identifiants volés ! Un signale fort pour une accélération offensive qui réduit brutalement le temps utile aux défenseurs.

Le Data Breach Investigations Report 2026 de Verizon décrit une rupture majeure dans les violations de données. Pour la première fois depuis 19 ans, l’exploitation de vulnérabilités devient le premier vecteur d’accès initial, devant les identifiants compromis. Un basculement lié à l’intelligence artificielle. L’IA qui permettrait d’exploiter des failles connues en quelques heures au lieu de plusieurs mois. 72 % des organisations ne détectent pas en temps réel les abus d’identifiants. Le risque se déplace vers une guerre de vitesse.

Un basculement dans l’accès initial

Le signal est net. Selon le DBIR 2026 de Verizon, l’exploitation des vulnérabilités a dépassé le vol d’identifiants comme porte d’entrée dominante dans les violations de données. Ce changement intervient après près de deux décennies où l’identité compromise structurait une large part des scénarios d’intrusion.

Le rapport confirme une transformation profonde dans la conduite des attaques. Les groupes offensifs ne se contentent plus d’attendre qu’un mot de passe réutilisé ou volé ouvre une session. Ils exploitent plus vite les failles déjà connues, avec une automatisation renforcée par l’IA.

Le calcul implicite est simple. Quand une vulnérabilité demandait plusieurs mois pour être industrialisée par des attaquants, les équipes sécurité disposaient d’un espace de correction. Si ce délai tombe à quelques heures, la marge de détection, de priorisation et de remédiation disparaît presque. Dans de nombreuses organisations, selon Guccione, la fenêtre défensive se ferme avant que les contrôles puissent agir.

Ce déplacement ne signifie pas que les identifiants volés perdent leur importance. Il indique plutôt que les attaquants combinent désormais deux dynamiques : la faille technique pour entrer, puis l’identité pour circuler. Une fois l’accès obtenu, les mouvements latéraux, l’élévation de privilèges et la persistance continuent de dépendre des droits disponibles dans l’environnement ciblé.

Des données de Keeper Security donnent la mesure du problème. Près de trois quarts des organisations déclarent ne pas repérer en temps réel les abus d’identifiants ou les accès privilégiés non autorisés. Le rapport précise que 72 % des répondants ne détectent pas les mauvais usages d’identifiants immédiatement, et que la plupart identifient les accès privilégiés illégitimes en heures plutôt qu’en minutes .

Cette latence est stratégique. Chaque minute non observée peut permettre à un acteur hostile de cartographier un réseau, d’identifier les comptes utiles, puis de viser les systèmes les plus sensibles. La compromission n’est plus seulement un événement. Elle devient une séquence courte, dense, parfois achevée avant la première alerte exploitable.

L’identité sous pression de l’IA fantôme

Le DBIR 2026 pointe aussi l’IA fantôme, c’est-à-dire l’usage d’outils d’intelligence artificielle non validés par l’organisation. Leur utilisation fréquente par les salariés aurait triplé en un an et concernerait désormais 45 % des effectifs. Le risque n’est pas théorique : des informations sensibles peuvent être copiées dans des services externes sans supervision, journalisation ni politique claire de conservation.

Les recherches convergent. Elles indiquent que 56 % des organisations considèrent l’exposition involontaire des données par les employés via l’IA comme leur principale faille de sécurité liée à cette technologie. La fuite d’informations provoquée par l’usage d’outils d’IA arrive également au troisième rang des préoccupations cyber associées à l’IA, avec 35 % des réponses.

Le risque dépasse pourtant l’erreur humaine. Les systèmes d’IA, les copilotes génératifs, les moteurs d’orchestration et les agents automatisés s’appuient eux aussi sur des permissions, des secrets, des comptes de service et des appels applicatifs. L’identité est devenue une infrastructure opérationnelle, utilisée par les humains comme par les identités non humaines.

Cette extension fragilise les modèles classiques. Le rapport indique que 89 % des responsables IT jugent difficile de gérer la croissance du nombre d’identités. Il ajoute que 96 % citent des outils de sécurité déconnectés ou mal intégrés comme source de failles exploitables. Autrement dit, la défense ne manque pas toujours de produits. Elle manque souvent de cohérence.

La chaîne d’approvisionnement élargit encore cette surface. D’après le DBIR 2026, les violations impliquant un tiers représenteraient désormais 48 % de l’ensemble des incidents, avec une hausse annuelle de 60 %. Là encore, la prise de conscience progresse sans garantir la maîtrise. Près d’un quart des organisations interrogées par Keeper désignent la supervision limitée des accès tiers et fournisseurs comme une lacune de cybersécurité.

Le privilège devient alors le point critique. 36 % seulement des organisations déclarent avoir pleinement déployé la gestion des accès privilégiés, tandis que 31 % parlent d’un déploiement partiel et 16 % d’une mise en œuvre en cours. Le calcul donne 64 % d’organisations sans gouvernance entièrement consolidée des accès à privilèges.

Le renseignement cyber devra désormais mesurer moins le nombre d’alertes que le délai réel entre faille exploitable, usage d’identité et action défensive.

Cyberespionnage : les PME, PMI et TPE aussi dans le viseur des pirates

Les cyberattaques ne se limitent plus au blocage brutal des ordinateurs. De plus en plus souvent, les pirates cherchent d’abord à voler discrètement les données utiles de l’entreprise. Pour une PME, une PMI ou une TPE, le danger est clair : perdre ses fichiers clients, ses devis, ses contrats, ses plans techniques, ses accès fournisseurs ou ses informations financières peut coûter bien plus cher qu’une simple panne informatique.

Le vol de données devient plus rentable que le blocage

Pendant longtemps, les entreprises ont surtout associé les cyberattaques aux rançongiciels. Le scénario était connu : un pirate entre dans le réseau, chiffre les fichiers, bloque l’activité, puis réclame une rançon.

Ce risque existe toujours. Mais une autre menace prend de l’ampleur : le vol discret d’informations. Les attaquants cherchent à rester invisibles le plus longtemps possible. Ils observent, fouillent les dossiers, repèrent les données sensibles, puis les copient avant parfois de lancer une extorsion.

Pour une petite ou moyenne entreprise, les données ciblées peuvent être nombreuses : fichiers clients, factures, RIB, contrats, mots de passe, échanges avec les fournisseurs, plans de production, dossiers RH, documents comptables, secrets de fabrication, codes sources, fichiers de prospection ou informations commerciales. Le Service de veille et d’investigation de ZATAZ en croise malheureusement des centaines de milliers par mois !

La logique des pirates est simple. Un système bloqué peut être restauré avec des sauvegardes. Une donnée volée, elle, continue de circuler. Elle peut être revendue, utilisée pour du chantage, exploitée pour frauder des clients ou servir à attaquer un partenaire.

Les petites structures ne sont pas épargnées

Beaucoup de dirigeants de TPE ou de PME pensent encore ne pas intéresser les cybercriminels. C’est une erreur dangereuse. Une petite entreprise peut représenter une cible facile, un point d’entrée vers un grand donneur d’ordre ou une source de données exploitables rapidement.

Les pirates n’ont pas toujours besoin de techniques complexes. Un courriel piégé, un mot de passe faible, un accès distant mal protégé, une faille non corrigée, un faux site de connexion ou un prestataire compromis peuvent suffire.

Une fois dans le système, ils cherchent les accès importants : messagerie, dossiers partagés, CRM, ERP, logiciels de comptabilité, outils de facturation, espaces cloud, serveurs internes et comptes administrateurs.

Les secteurs les plus exposés ne sont pas uniquement les grands groupes. Une PME industrielle peut détenir des plans ou des procédés de fabrication. Une PMI peut posséder des informations de production ou de sous-traitance. Une agence, un cabinet ou une TPE de service peut stocker des données clients, des documents confidentiels ou des accès à des plateformes sensibles.

Le risque fournisseur est aussi majeur. Une petite structure connectée au système d’un client plus important peut devenir une porte d’entrée. Dans une chaîne économique très connectée, la sécurité d’un seul maillon faible peut fragiliser tout l’ensemble.

Protéger ses informations comme un actif vital

Face au cyberespionnage, aucune solution magique ne suffit. La première étape consiste à savoir ce qui doit être protégé. Une entreprise doit identifier ses données critiques : fichiers clients, contrats, informations bancaires, documents techniques, données RH, accès administrateurs, secrets commerciaux, dossiers de production et archives sensibles.

Ensuite, il faut limiter les accès. Tout le monde ne doit pas pouvoir consulter tous les fichiers. Les comptes à privilèges doivent être surveillés et protégés par une authentification multifacteur. Les anciens comptes, les accès inutiles et les mots de passe partagés doivent disparaître.

Les sauvegardes restent indispensables, mais elles ne protègent pas contre la fuite d’informations. Il faut aussi surveiller les comportements suspects : connexions inhabituelles, transferts massifs de fichiers, accès à des dossiers sensibles, utilisation anormale d’outils d’administration ou connexion depuis un pays inattendu.

Les PME et TPE doivent également corriger régulièrement leurs logiciels, sécuriser les accès à distance, segmenter les postes les plus sensibles et encadrer les accès des prestataires. Un fournisseur ne doit accéder qu’aux outils nécessaires, pendant une durée limitée, avec une traçabilité claire.

La formation des salariés reste un point clé. Un clic sur une fausse facture, un mot de passe saisi sur une page imitée ou un document envoyé au mauvais destinataire peut ouvrir la porte à une attaque. La sensibilisation doit être régulière, courte et concrète.

Pour les PME, PMI et TPE, la cybersécurité n’est plus seulement une affaire de pare-feu et d’antivirus. Elle touche directement la valeur de l’entreprise. Protéger ses données, c’est protéger ses clients, ses contrats, son savoir-faire, sa réputation et sa capacité à travailler demain.

Dans un contexte où les attaques deviennent plus discrètes, la veille cyber devient un outil stratégique. Elle permet d’anticiper les menaces, de repérer les signaux faibles et d’éviter que l’entreprise découvre trop tard que ses informations circulent déjà ailleurs.

Google renforce l’enquête anti-espionnage sur Android

Google déploie sur Android un journal d’intrusion pensé pour documenter les attaques, préserver les traces et aider les enquêtes cyber sur smartphones compromis.

Le nouveau dispositif de journalisation intégré à Android vise un enjeu longtemps critique : comprendre précisément comment un téléphone a été ciblé, compromis ou fouillé. Intégré au mode de protection avancée, il s’adresse d’abord aux profils exposés, notamment journalistes, militants, défenseurs des droits humains et autres utilisateurs à risque. Les journaux collectent des événements techniques pouvant signaler une intrusion, puis les protègent par chiffrement avant transfert vers le compte Google de l’utilisateur. L’objectif est clair : empêcher qu’un logiciel espion efface simplement les indices locaux et donner aux chercheurs une base exploitable pour reconstituer une attaque.

Android veut garder la mémoire des attaques

Sur un smartphone, l’attaque ne se résume pas toujours à un écran suspect ou à une application inconnue. Elle peut passer par une connexion distante, une extraction discrète, une manipulation de débogage ou l’ouverture d’un serveur malveillant. Jusqu’ici, sur Android, beaucoup de ces signaux disparaissaient vite. Les journaux système n’étaient pas pensés pour une investigation d’intrusion, ils étaient régulièrement écrasés, et ne conservaient pas toujours les éléments nécessaires à une analyse solide.

Google introduit donc une fonction dédiée à cette zone grise de l’enquête mobile. La journalisation des intrusions collecte un ensemble séparé d’événements capables d’indiquer une compromission, une tentative de piratage ou une opération de dissimulation. Elle est intégrée au mode de protection avancée, conçu pour les utilisateurs dont le métier, l’engagement ou l’exposition publique augmente le risque de surveillance ciblée.

Le mécanisme repose sur une logique simple : conserver des traces utiles avant qu’elles ne disparaissent. Une fois par jour, Android rassemble ces journaux, les chiffre, puis les envoie vers le compte Google associé au téléphone. Selon Google, l’entreprise ne peut pas lire leur contenu. Le déchiffrement reste entre les mains de l’utilisateur, qui peut ensuite choisir de les transmettre à des chercheurs chargés d’examiner une attaque possible.

Cette architecture répond à un problème central du renseignement numérique : lorsqu’un logiciel espion a déjà pris pied sur un appareil, les preuves locales deviennent fragiles. Un outil suffisamment avancé peut tenter d’effacer ses traces, de masquer ses communications ou de supprimer les éléments compromettants. En déplaçant régulièrement des journaux chiffrés hors du téléphone, Google cherche à réduire cette capacité d’effacement.

La fonction a été développée avec l’aide d’Amnesty International. L’organisation a souligné une difficulté récurrente dans les enquêtes sur Android : l’analyse d’un appareil était souvent plus complexe que celle d’un iPhone, précisément parce que les traces disponibles étaient moins adaptées aux investigations sur intrusion. Pour des chercheurs, cette différence peut déterminer la qualité d’un diagnostic. Sans chronologie fiable, il devient difficile d’identifier le vecteur d’attaque, la période de compromission et les actions réalisées sur le terminal.

Les nouveaux journaux enregistrent plusieurs catégories d’actions. Ils peuvent conserver les déverrouillages du téléphone, les installations et suppressions d’applications, les connexions à des sites web ou serveurs, l’usage d’Android Debug Bridge, ainsi que les tentatives de suppression des journaux eux-mêmes. Ce dernier point est particulièrement sensible : vouloir effacer ces données peut constituer un indice d’obstruction ou de camouflage après compromission.

Pour les enquêteurs, la valeur de ces informations tient à leur combinaison. Un événement isolé peut sembler banal. Une séquence, elle, peut raconter une attaque. Un déverrouillage inhabituel, suivi d’une connexion à un serveur suspect, d’une installation d’application et d’un accès via Android Debug Bridge, forme une piste beaucoup plus solide qu’un simple soupçon.

Un outil utile, mais encore encadré

Cette journalisation peut aussi aider à documenter des scénarios très concrets. Les données recueillies peuvent montrer si le smartphone a été relié à un outil d’extraction comme Cellebrite. Elles peuvent également révéler des tentatives de récupération de données, la présence d’un logiciel espion, l’installation d’un logiciel de harcèlement ou l’ouverture de domaines et serveurs utilisés dans une opération malveillante.

L’enjeu dépasse donc la réparation technique. Il touche à la preuve. Pour un journaliste, un défenseur des droits humains ou un militant, démontrer qu’un téléphone a été attaqué peut avoir des conséquences professionnelles, judiciaires et politiques. Dans ces dossiers, l’incertitude profite souvent à l’attaquant. Plus la chronologie est précise, plus l’analyse devient exploitable.

La fonctionnalité n’est toutefois pas automatique. L’utilisateur doit activer manuellement le mode de protection avancée, puis la journalisation des intrusions. Ce choix limite l’exposition involontaire, mais réduit aussi la couverture immédiate. Les personnes les plus ciblées devront connaître l’existence du dispositif, comprendre son intérêt et accepter de l’utiliser avant un incident.

Autre restriction importante : le déploiement concerne actuellement les appareils Pixel disposant de la mise à jour Android 16 de décembre ou ultérieure. Le téléphone doit aussi être associé à un compte Google. Dans l’état actuel, le dispositif ne couvre donc pas l’ensemble de l’écosystème Android, très fragmenté selon les fabricants, les modèles et les calendriers de mise à jour.

La question de la confidentialité demeure centrale. Ces journaux peuvent contenir l’historique de connexions et des éléments liés à l’activité de navigation. Même chiffrés, ils restent sensibles dès lors qu’un utilisateur envisage de les partager avec des chercheurs. Le choix final lui appartient : transmettre ces données peut aider à établir une attaque, mais cela implique aussi d’exposer une partie de son activité numérique à une analyse externe.

Google tente ici un équilibre délicat. Trop peu de traces, et l’enquête échoue. Trop de collecte, et l’outil devient lui-même une source d’inquiétude. Le chiffrement et le contrôle donné à l’utilisateur répondent à cette tension, sans l’effacer totalement. Dans les affaires d’espionnage mobile, la confiance ne repose pas seulement sur la technologie, mais aussi sur la clarté du consentement.

Pour Android, cette évolution marque un changement d’approche. La sécurité ne consiste plus seulement à bloquer l’attaque au moment où elle survient. Elle doit aussi permettre d’en comprendre les mécanismes après coup. Cette capacité d’analyse post-incident est essentielle face aux logiciels espions, aux outils forensiques intrusifs et aux opérations ciblées.

En matière de cyber-renseignement, la bataille se joue désormais autant dans la conservation des traces que dans la détection de l’attaque.

Trafic de puces IA, trois hommes inculpés

Une commande géante, des serveurs bardés de GPU sous contrôle et une route via la Thaïlande : l’affaire révèle une tentative présumée de contourner un verrou stratégique majeur de Washington.

La justice américaine accuse trois hommes d’avoir monté un circuit destiné à expédier vers la Chine des technologies d’intelligence artificielle soumises à de strictes restrictions. Au cœur du dossier, une commande d’environ 170 millions de dollars (156,7 millions d’euros), 750 serveurs et 600 puces Nvidia concernées par les contrôles à l’exportation. Selon les procureurs fédéraux, Stanley Yi Zheng, Matthew Kelly et Tommy Shad English auraient utilisé une société présentée comme thaïlandaise pour masquer la destination finale réelle du matériel. L’affaire dépasse le simple contentieux commercial : elle touche à la rivalité technologique, au contrôle des flux de semi-conducteurs avancés et à la protection de capacités à usage militaire et de renseignement.

Une filière présumée construite pour masquer la Chine

Le ministère américain de la Justice a inculpé mercredi Stanley Yi Zheng, 56 ans, de Hong Kong, Matthew Kelly, 49 ans, de Hopewell Junction, dans l’État de New York, et Tommy Shad English, 53 ans, d’Atlanta, en Géorgie. Ils sont poursuivis pour complot en vue de commettre un trafic illicite et pour violations des règles américaines sur les exportations. D’après l’acte d’accusation, les trois hommes auraient cherché à acheter, auprès d’une entreprise californienne de matériel informatique, des puces valant plusieurs millions de dollars afin de les faire partir vers la Chine par l’intermédiaire de la Thaïlande.

Stanley Zheng a été arrêté le 22 mars. Matthew Kelly et Tommy Shad English se sont rendus aux autorités fédérales le 25 mars. Les procureurs décrivent un dispositif commencé en mai 2023. À cette date, les trois suspects auraient commencé à coordonner l’acquisition de serveurs informatiques auprès d’un fabricant californien avant leur expédition vers la Thaïlande, avec, selon l’accusation, la Chine comme destination finale réelle. Des sociétés thaïlandaises auraient servi de façade commerciale pour donner une apparence régulière à l’opération.

Le dossier insiste sur la nature du matériel recherché. Il s’agit notamment de puces Nvidia A100 et H100, des processeurs graphiques de très haut niveau utilisés pour l’entraînement et l’inférence de modèles d’intelligence artificielle à grande échelle. Une première tranche visait des serveurs intégrant du matériel Supermicro conçu pour supporter les GPU Nvidia H100 et H200, pour un montant proche de 62 millions de dollars (57,1 millions d’euros). Plus largement, l’une des commandes évoquées porte sur 750 serveurs pour environ 170 millions de dollars (156,7 millions d’euros). Sur cet ensemble, 600 machines embarquaient une puce figurant sur la liste de contrôle du département du Commerce des États-Unis et nécessitant une licence d’exportation vers la Chine.

Le signal d’alerte est venu de la chaîne commerciale elle-même. En janvier 2024, lors d’un échange sur un contrôle de conformité lié à la commande d’octobre 2023, English aurait demandé qu’on ajoute Zheng et Kelly à la conversation. Le fabricant aurait alors relevé un point jugé anormal : la société de Zheng était basée en Chine, alors qu’aucun représentant de l’entreprise thaïlandaise supposée cliente ne figurait parmi les destinataires. L’entreprise aurait aussi rappelé que la Chine est visée par des restrictions américaines et que des sociétés américaines ne peuvent pas vendre à des entreprises ou utilisateurs finaux installés dans ce pays dans ce cadre réglementaire. Quelques semaines plus tard, le schéma présumé commençait à se fissurer.


News & alertes actualités cyber

Enquêtes, cyberveille avec le Service de veille ZATAZ, fuites, actus, et recevez nos infos par 📧 ou par ☎️.


Export controls, renseignement économique et enjeu militaire

Un informateur a alerté les enquêteurs fédéraux en janvier 2024. Puis, en février 2026, des agents fédéraux ont saisi le téléphone et l’ordinateur portable de Matthew Kelly à son retour d’Italie. Cette saisie a donné accès aux messages WhatsApp échangés entre les trois suspects, selon les autorités. En parallèle, des employés de Nvidia et de Supermicro ont eux aussi identifié des irrégularités dans les demandes de commande, conduisant à leur annulation au début de 2024.

Au-delà de la procédure pénale, l’affaire éclaire un mode opératoire classique du contournement des contrôles à l’exportation : le transbordement via un pays tiers. Ici, la Thaïlande est décrite comme une plaque de transit destinée à masquer la destination finale du matériel. Cette technique est présentée comme bien documentée et en forte progression depuis l’élargissement, par l’administration Biden, des restrictions sur les puces avancées en octobre 2022 puis en octobre 2023. Dans une logique de renseignement économique et technologique, le choix d’un intermédiaire étranger permet de brouiller la lecture des flux, de complexifier les vérifications de conformité et de tester la vigilance des fabricants américains.

L’enjeu dépasse largement la seule fraude documentaire. Les procureurs soulignent que les puces visées ont des applications militaires et stratégiques. Les A100 et H100 permettent d’entraîner des modèles d’IA à une échelle compatible avec des usages sensibles, notamment le ciblage d’armes avancées, l’analyse du renseignement électromagnétique et les systèmes autonomes. C’est précisément pour limiter l’accès à ces capacités que Washington a renforcé ses contrôles. Dans cette lecture, chaque tentative de contrebande de semi-conducteurs avancés devient un épisode de la compétition de puissance autour de l’intelligence artificielle.

Le dossier surgit dans un climat de confrontation technologique croissante entre Washington et Pékin. Les autorités américaines considèrent le trafic de puces comme l’un des moyens les plus directs pour réduire l’écart que les restrictions cherchent justement à maintenir. La réponse judiciaire traduit donc une logique plus large : protéger un avantage industriel, préserver un avantage militaire et verrouiller les briques matérielles qui soutiennent les futurs systèmes d’IA.

L’enquête est menée conjointement par le Bureau of Industry and Security du département du Commerce, le Defence Criminal Investigative Service et Homeland Security Investigations. Chaque accusé est poursuivi pour association de malfaiteurs en vue de commettre un trafic illicite et pour association de malfaiteurs en vue de violer la loi sur la réforme du contrôle des exportations. Les peines cumulées encourues peuvent dépasser 20 ans de prison. Dans cette affaire, la bataille des puces apparaît aussi comme une guerre discrète de traçabilité, de conformité et de contre-ingérence technologique.


News & alertes actualités cyber

Enquêtes, cyberveille avec le Service de veille ZATAZ, fuites, actus, et recevez nos infos par 📧 ou par ☎️.


Un soldat américain au cœur d’un réseau nord-coréen

L’affaire éclaire une faille critique du recrutement à distance américain, où l’usurpation d’identité a ouvert à des informaticiens nord-coréens un accès discret à des entreprises sensibles.

La condamnation d’Alexander Paul Travis, militaire américain en service actif, met en lumière un dispositif clandestin mêlant fraude à l’identité, télétravail et accès distant à des systèmes d’entreprise. Entre 2019 et 2022, cet homme a permis à des informaticiens nord-coréens d’utiliser son nom pour décrocher des postes dans huit sociétés américaines. Deux autres Américains, Jason Salazar et Audricus Phagnasay, ont participé au même schéma. Selon l’accusation, l’opération a généré environ 1,3 million $.

Une fraude d’emploi devenue faille de sécurité

Le dossier jugé en Géorgie raconte moins une simple escroquerie financière qu’un contournement méthodique des contrôles de confiance. Alexander Paul Travis, 35 ans, militaire en service actif stationné à Fort Gordon, a participé au système entre septembre 2019 et novembre 2022. Il a reconnu avoir laissé des informaticiens nord-coréens usurper son identité sur des CV et au cours de procédures de recrutement comprenant des entretiens, des tests antidrogue et des prises d’empreintes digitales.

Ce point est central. Dans un environnement professionnel largement numérisé, l’identité n’est pas seulement un nom sur un contrat. Elle ouvre l’accès aux réseaux, aux outils internes, aux messageries et parfois à des données stratégiques. En laissant son profil servir de façade, Travis a créé un sas d’entrée crédible pour des opérateurs installés à distance. Huit entreprises ont ainsi envoyé des ordinateurs portables à ce faux salarié. Ces machines étaient configurées avec des logiciels permettant un accès distant par les travailleurs nord-coréens.

L’affaire prend alors une dimension cyber nette. Chaque terminal expédié à un employé supposé légitime devient une extension potentielle du système d’information d’une entreprise. Une fois la relation contractuelle établie, la confiance technique suit souvent la confiance administrative. Les postes reçus, les accès fournis et les paiements versés ne relèvent plus seulement d’une tromperie RH. Ils deviennent des vecteurs possibles d’intrusion discrète, d’exfiltration ou de persistance.

Pour sa participation, Travis a touché 47 357 euros. Le tribunal l’a condamné à un an de prison, à trois ans de liberté surveillée et à la restitution de 193 265 $, somme perçue par des Nord-Coréens en son nom. L’écart entre ce qu’il a personnellement gagné et ce qui a circulé via son identité montre que le prête-nom n’était qu’un maillon. La valeur réelle du dispositif se trouvait dans l’accès durable à des emplois américains, à leurs revenus et, potentiellement, à leurs environnements techniques.


News & alertes actualités cyber

Enquêtes, cyberveille avec le Service de veille ZATAZ, fuites, actus, et recevez nos infos par 📧 ou par ☎️.


Un modèle clandestin structuré et rentable

Travis n’était pas seul. Jason Salazar, 30 ans, de Clovis, et Audricus Phagnasay, 25 ans, de Fresno, ont été condamnés en même temps que lui. Tous trois ont plaidé coupable de complot en vue de commettre une fraude par voie électronique. Eux aussi ont laissé des Nord-Coréens exploiter leur identité et recevoir des ordinateurs portables d’entreprise.

Selon l’accusation, Phagnasay a perçu au moins 3 450 $ et son nom a servi à faire embaucher des informaticiens nord-coréens dans dix entreprises américaines entre 2019 et 2021. Les revenus générés par ces emplois atteignent collectivement 680 000 $. Salazar, de son côté, a reçu 4 500 $ et son identité a permis de produire plus de 400 000 $ entre septembre 2020 et octobre 2022. Les deux hommes ont été condamnés à trois ans de probation et devront restituer les sommes encaissées en leur nom.

L’ensemble du système a rapporté environ 1,3 million $. Le calcul, ici, ne décrit pas seulement l’ampleur financière. Il donne la mesure d’un modèle industriel. Des identités américaines sont prêtées ou louées. Des entretiens sont franchis. Des postes sont obtenus. Des machines sont livrées. Puis le travail est réalisé, ou simulé, à distance depuis l’étranger. À chaque étape, la chaîne repose sur la fragmentation des contrôles entre recruteurs, services de conformité, équipes IT et banques.

Margaret Heap, procureure américaine du district sud de la Géorgie, résume l’enjeu en des termes explicites. Le programme de travailleurs informatiques nord-coréens représente un « défi important pour notre sécurité nationale ». Elle ajoute : « Ces hommes ont pratiquement donné les clés du royaume en ligne à des travailleurs nord-coréens expatriés, probablement des techniciens cherchant à générer des revenus illicites pour le gouvernement nord-coréen – le tout en échange de ce qui leur apparaissait comme de l’argent facile ».

La formule est forte, et le dossier lui donne du poids. Depuis cinq ans, les autorités américaines démantèlent progressivement cette main-d’œuvre informatique clandestine, en perturbant des fermes d’ordinateurs portables et en arrêtant les Américains impliqués. Selon le texte fourni, le régime nord-coréen a ainsi engrangé des centaines de millions de dollars grâce à l’embauche illégale de ses ressortissants par des entreprises américaines et européennes.

Les travaux de chercheurs de Flare et d’IBM renforcent cette lecture. Ils ont mis au jour de nombreux messages et documents internes attribués à ces travailleurs, révélant l’organisation du système et ses hiérarchies. Les informaticiens concernés seraient recrutés dans des universités prestigieuses, soumis à une sélection rigoureuse, puis intégrés à un dispositif présenté comme stratégique pour le pouvoir nord-coréen. Le rapport souligne aussi que de nombreux complices aux États-Unis et en Europe sont approchés via LinkedIn et GitHub. Certains, « volontairement ou non, communiquent leur identité pour être utilisée dans le cadre d’une escroquerie visant à se faire passer pour des travailleurs du secteur informatique ».


News & alertes actualités cyber

Enquêtes, cyberveille avec le Service de veille ZATAZ, fuites, actus, et recevez nos infos par 📧 ou par ☎️.


La FCC bloque les routeurs étrangers aux États-Unis

Washington durcit sa doctrine cyber en visant les routeurs fabriqués hors des États-Unis, jugés trop risqués pour les réseaux domestiques, les infrastructures critiques et la sécurité nationale.

La Federal Communications Commission, la FCC, interdit l’importation future de tous les routeurs grand public fabriqués en dehors des États-Unis, sauf exemption explicite accordée après examen sécuritaire. La mesure ne vise pas les appareils déjà installés chez les particuliers, mais elle pourrait bouleverser tout le marché américain, largement dépendant d’une production étrangère. L’agence invoque un « risque inacceptable » pour la sécurité nationale, la sûreté publique et la cybersécurité.

Une rupture réglementaire au nom de la sécurité nationale

La FCC franchit un seuil important dans sa politique de sécurité. L’agence interdit désormais l’importation de futurs routeurs grand public produits hors des États-Unis, à moins que leurs fabricants n’obtiennent une dérogation. Pour être exemptées, les entreprises devront décrocher une « détermination spécifique » du Department of Homeland Security ou du Department of War attestant que leurs produits ne présentent aucun danger sécuritaire.

Le signal envoyé est considérable. La plupart des routeurs utilisés par les consommateurs américains sont fabriqués à l’étranger. En visant l’origine industrielle des équipements, et non une seule marque ou une seule technologie, la FCC expose potentiellement l’ensemble du secteur à un choc réglementaire. Cette décision prolonge une logique déjà engagée en décembre, lorsque l’agence avait adopté une interdiction comparable concernant les drones produits hors des États-Unis.

L’interdiction reste toutefois circonscrite aux importations à venir. Les particuliers qui possèdent déjà chez eux des routeurs fabriqués à l’étranger peuvent continuer à les utiliser. Cette précision limite l’effet immédiat pour les consommateurs, mais elle ne réduit pas la portée stratégique de la mesure. Elle déplace l’effort sur le renouvellement du parc et sur l’accès au marché américain pour les nouveaux équipements.

La justification de la FCC repose sur un diagnostic de chaîne d’approvisionnement. Selon la décision de sécurité nationale, publiée le 20 mars 2026, la dépendance des ménages américains à l’égard de routeurs fabriqués à l’étranger introduit des vulnérabilités susceptibles de menacer l’économie, les infrastructures critiques et la posture de défense du pays. L’agence parle même d’un « grave risque de cybersécurité ». La formule n’est pas anodine. Elle inscrit les équipements domestiques dans le périmètre de la sécurité nationale, au même titre que des composants plus directement liés aux réseaux stratégiques.

Dans son texte, la FCC détaille les usages offensifs associés à des routeurs compromis. Ces appareils peuvent faciliter la surveillance du trafic, l’exfiltration de données, les attaques par botnet et l’accès non autorisé à des réseaux. L’agence ajoute que des routeurs non sécurisés, fabriqués hors des États-Unis, ont déjà servi dans plusieurs cyberattaques récentes comme points d’appui pour pénétrer d’autres systèmes et comme relais vers des infrastructures critiques. Dans cette lecture, le routeur domestique n’est plus un simple boîtier technique. Il devient un point d’entrée, un capteur, un pivot et parfois une plateforme d’espionnage.


News & alertes actualités cyber

Enquêtes, cyberveille avec le Service de veille ZATAZ, fuites, actus, et recevez nos infos par 📧 ou par ☎️.


Le routeur domestique, nouvel enjeu de la guerre des accès

La décision de la FCC met en lumière une réalité connue du monde cyber : l’attaque passe souvent par les marges. Un routeur compromis permet non seulement d’observer le trafic, mais aussi de se fondre dans le décor, de conserver un accès durable et d’utiliser un réseau déjà légitime comme tremplin. C’est précisément ce que l’agence associe ici à plusieurs campagnes attribuées à des acteurs étatiques ou à des groupes offensifs.

Selon la décision de sécurité nationale, les opérateurs parrainés par un État derrière les attaques Salt Typhoon ont utilisé des routeurs étrangers compromis pour s’intégrer à certains réseaux, y maintenir un accès dans la durée et pivoter vers d’autres cibles. Cette description est importante. Elle souligne que la menace ne tient pas uniquement au sabotage ou au vol immédiat de données. Elle tient aussi à la persistance, à la discrétion et à la capacité de mouvement latéral, trois dimensions essentielles dans les opérations de renseignement.

La CISA, l’Agence de cybersécurité et de sécurité des infrastructures, a elle aussi qualifié les routeurs de « vecteur d’attaque de choix », rappelle la FCC, en citant un avis de septembre 2025. L’agence fédérale s’appuie également sur une évaluation conjointe publiée en septembre 2024 par le FBI, la Cyber National Mission Force et la National Security Agency. Ce document indiquait que des pirates avaient exploité des routeurs de fabrication étrangère pour constituer des botnets employés dans des activités malveillantes, notamment des attaques par déni de service distribué. La FCC mentionne encore une annonce de Microsoft, datée d’octobre 2024, selon laquelle des routeurs compromis fabriqués à l’étranger avaient été utilisés pour mener des attaques par pulvérisation de mots de passe contre ses clients.

TP-Link illustre choqué !

La réaction de TP-Link illustre l’onde de choc provoquée par cette décision. Dans un communiqué, l’entreprise, fondée en Chine et désormais basée en Californie, affirme que presque tous les routeurs sont fabriqués hors des États-Unis, y compris ceux d’entreprises américaines, et précise produire au Vietnam. Selon son porte-parole, l’ensemble du marché des routeurs pourrait être affecté par l’annonce de la FCC concernant les nouveaux appareils qui n’avaient pas encore été autorisés. La société dit néanmoins avoir confiance dans la sécurité de sa chaîne d’approvisionnement et se déclare favorable à cette évaluation sectorielle.

Le climat politique s’est encore tendu en février, lorsque le Texas a attaqué TP-Link Systems en justice, l’accusant d’avoir facilité le piratage d’appareils de consommateurs par le Parti communiste chinois tout en affirmant offrir un haut niveau de sécurité et de protection de la vie privée. Cette procédure ajoute une dimension contentieuse à un débat déjà dominé par les questions d’influence, d’ingérence et de dépendance technologique.

Un point mérite toutefois d’être relevé : les routeurs fabriqués aux États-Unis ne sont pas présentés comme immunisés. Le département de la Justice a indiqué en janvier 2024 que les acteurs de Volt Typhoon avaient utilisé des routeurs Cisco et Netgear arrivés en fin de support, donc privés de correctifs et de mises à jour. Autrement dit, l’origine industrielle ne résout pas à elle seule la vulnérabilité. Elle s’ajoute à un autre problème majeur, celui du cycle de vie, de la maintenance logicielle et de l’abandon de produits encore déployés sur le terrain.

En visant les routeurs étrangers, la FCC traite l’équipement domestique comme une surface de renseignement, preuve que la bataille cyber se joue désormais jusque dans les boîtiers les plus ordinaires des foyers.


News & alertes actualités cyber

Enquêtes, cyberveille avec le Service de veille ZATAZ, fuites, actus, et recevez nos infos par 📧 ou par ☎️.

Ancien pilote américain accusé d’avoir formé l’armée chinoise

Un ancien officier décoré de l’US Air Force est accusé aux États-Unis d’avoir préparé une formation militaire pour des pilotes chinois, avec l’appui d’un pirate informatique lié à des opérations d’espionnage industriel.

Les autorités américaines ont arrêté Gerald Eddie Brown, ancien major de l’US Air Force, soupçonné d’avoir conspiré avec un pirate informatique chinois pour former des pilotes de chasse de l’Armée populaire de libération. L’enquête révèle un projet structuré visant à transférer un savoir-faire militaire sensible vers la Chine. Le dossier implique Stephen Su Bin, déjà condamné pour avoir piraté des entreprises de défense américaines et dérobé des données classifiées sur des programmes militaires. L’affaire illustre les stratégies d’acquisition technologique de Pékin, mêlant cyberespionnage, recrutement d’experts occidentaux et exploitation d’anciens militaires disposant d’une expertise critique.

Un ancien pilote au cœur d’un projet de formation militaire

Les procureurs fédéraux américains accusent Gerald Eddie Brown, 65 ans, d’avoir participé à un projet destiné à transmettre des compétences militaires sensibles à la Chine. L’ancien officier a été arrêté jeudi à Jeffersonville, dans l’Indiana, après plusieurs années passées en Chine où il aurait fourni une formation aéronautique à des pilotes militaires.

Les documents judiciaires indiquent que Brown a servi plus de vingt ans dans l’US Air Force. Après avoir quitté l’armée en 1996 avec le grade de major, il a poursuivi sa carrière dans l’aviation civile comme pilote de fret. Il a également occupé des fonctions dans deux entreprises américaines liées au secteur de la défense.

Selon l’acte d’accusation, il aurait commencé en 2023 des discussions visant à former des pilotes de la Force aérienne de l’Armée populaire de libération, la PLAAF. Les autorités américaines estiment que cette activité relevait d’un transfert d’expertise militaire sensible vers une puissance étrangère.

Le projet prévoyait notamment la transmission de compétences liées au combat aérien et aux opérations militaires. Brown aurait exprimé clairement son intention de former des pilotes chinois à ces techniques.

En décembre 2023, il se rend en Chine. Sur place, il rencontre des responsables chinois et leur présente son parcours professionnel. Les enquêteurs affirment qu’il est resté dans le pays près de trois ans avant de revenir aux États-Unis ce mois-ci, moment choisi par les autorités pour procéder à son arrestation.

Une affaire liée à un pirate impliqué dans l’espionnage industriel

L’enquête américaine souligne un élément central du dossier. Le contrat de formation aurait été négocié avec l’aide d’un complice de Stephen Su Bin, ressortissant chinois déjà condamné pour cyberespionnage.

Su Bin dirigeait une société de technologies aéronautiques installée au Canada. Entre 2008 et 2014, il est accusé d’avoir mené des intrusions informatiques contre plusieurs entreprises de défense américaines. Les autorités américaines affirment que ces opérations visaient à récupérer des informations sensibles pour le gouvernement chinois.

En 2016, Su Bin a reconnu avoir piraté un sous-traitant militaire américain. L’enquête a établi qu’il avait dérobé des données militaires sensibles et des informations soumises aux règles américaines de contrôle des exportations.

Un épisode particulièrement documenté concerne l’avion de transport militaire C-17. Le pirate informatique avait pénétré les serveurs de Boeing pour accéder à des fichiers techniques relatifs à cet appareil. Les documents récupérés avaient ensuite été transmis par courrier électronique à des responsables chinois.

Pour ces faits, Su Bin a été condamné à quatre ans de prison et son entreprise a été sanctionnée.

Les procureurs affirment que Brown a collaboré avec ce réseau afin de finaliser l’accord de formation. Selon l’accusation, l’ancien officier n’avait pas obtenu l’autorisation obligatoire du Département d’État pour fournir une expertise militaire à une armée étrangère.

Cette obligation relève de la réglementation américaine sur le trafic international d’armes, connue sous le nom d’International Traffic in Arms Regulations, ou ITAR. Elle encadre strictement l’exportation de technologies et de connaissances militaires.

Les responsables du FBI et du ministère de la Justice présentent l’affaire comme un exemple de stratégie chinoise visant à exploiter l’expertise occidentale.

Roman Rozhavsky, directeur adjoint de la division de contre-espionnage du FBI, estime que Brown « a trahi son pays en formant des pilotes chinois à combattre ceux qu’il avait juré de protéger ».

John Eisenberg, procureur général adjoint chargé de la sécurité nationale, souligne que la formation d’une armée étrangère par un citoyen américain reste illégale sans licence officielle délivrée par le Département d’État.

L’affaire illustre la convergence entre cyberespionnage, recrutement d’experts militaires et transferts de compétences stratégiques dans la compétition technologique entre Washington et Pékin.

Dans le domaine du renseignement, ces dossiers démontrent comment la Chine combine piratage informatique et captation de savoir-faire humain pour accélérer la modernisation de ses forces armées.