Archives de catégorie : Espionnage Spy

La défense française prépare les logiciels de ses futurs ordinateurs quantiques

Les futurs calculateurs quantiques militaires auront besoin de logiciels capables de fonctionner en environnement classifié. Avec ALIQUANTE, la France prépare cette couche décisive avant l’arrivée des machines.

Le ministère français des Armées et des Anciens combattants annonce le lancement d’ALIQUANTE, un projet de cinq ans consacré aux outils de programmation quantique. Porté par l’Agence de l’innovation de défense (AID) avec l’appui de la Direction générale de l’armement (DGA), il complète PROQCIMA, programme centré sur le développement des machines. Une plateforme souveraine devra permettre d’émuler des calculateurs, de préparer des programmes pour différentes technologies de qubits et de répartir certains traitements entre calcul haute performance et processeur quantique. Confié à Thales research & technology, BULL SAS et au Commissariat à l’énergie atomique, le projet doit aussi explorer des applications intéressant la défense, notamment sur des données classifiées.

Du calculateur au programme exploitable

Construire un ordinateur quantique ne suffit pas à le rendre utilisable par les armées. Encore faut-il disposer d’outils pour écrire les programmes, les adapter au processeur disponible et déterminer quelles opérations peuvent réellement lui être confiées. C’est l’objet d’ALIQUANTE, annoncé le 24 septembre 2026 par le ministère des Armées et des Anciens combattants.

Le projet intervient en parallèle de PROQCIMA, qui soutient le développement du volet matériel dans le cadre de la stratégie nationale quantique. Cette distinction compte : ALIQUANTE porte sur les logiciels nécessaires pour préparer l’usage des futures machines, sans annoncer qu’un ordinateur quantique militaire opérationnel est déjà disponible.

L’AID conduit ce Projet de technologies de défense avec le concours de la DGA. Sa réalisation, prévue sur cinq ans, revient à un consortium réunissant Thales research & technology (TRT), BULL SAS et le Commissariat à l’énergie atomique (CEA). Leur mission consiste à développer une plateforme souveraine de programmation des processeurs quantiques, ou QPU.

Cette plateforme doit pouvoir émuler des calculateurs quantiques dans un environnement classifié. L’émulation permettra de travailler sur les programmes et d’évaluer leur comportement avant leur exécution sur une machine. Les outils recherchés devront aussi être communs aux différentes technologies de qubits. Pour les futurs utilisateurs, l’enjeu est de préparer des méthodes de travail qui ne dépendent pas entièrement d’une seule architecture matérielle.

Le communiqué cite notamment la compilation d’un programme en circuits quantiques à portes. Il prévoit également des outils capables de répartir l’exécution entre un calculateur de haute performance, dit HPC, et un QPU. Cette articulation doit aider à identifier ce qui relève du calcul classique et ce qui pourrait être confié à un processeur quantique.

Autre objectif annoncé : estimer les ressources nécessaires au passage à l’échelle. Il s’agit de mesurer ce qu’exigeraient des programmes plus ambitieux pour atteindre, à terme, un avantage quantique. Le ministère présente cette étape comme une perspective de recherche et de développement.

Des usages de défense à éprouver

La dimension classifiée donne à ALIQUANTE une portée particulière. Selon le ministère, les outils développés devront permettre de traiter des données protégées et de préparer l’intégration d’une future capacité quantique par les forces armées et les industriels de la défense. Le communiqué ne détaille ni les données concernées ni les missions précises auxquelles la plateforme sera affectée.

Le projet comprend aussi le développement et l’évaluation d’algorithmes pour plusieurs cas d’usage présentant un intérêt militaire. Ce travail pourra être mené par l’industrie ou par le ministère, notamment au sein du laboratoire quantique de défense rattaché à l’AID. À ce stade, l’annonce décrit un programme d’expérimentation : elle ne présente pas ces algorithmes comme des capacités déjà déployées.

ALIQUANTE s’inscrit dans une politique plus large. Le ministère indique que le calcul et les capteurs quantiques figurent parmi les priorités de la loi de programmation militaire 2024-2030. En juin 2025, lors de l’événement France Quantum, un plan quantique ministériel a été annoncé afin d’orienter les recherches vers les applications de défense.

Ce plan prévoit deux structures rattachées à l’AID. Le campus quantique défense doit réunir les acteurs publics et privés intéressés par ces usages. Le laboratoire quantique défense a pour rôle d’explorer concrètement les applications possibles. ALIQUANTE apporte à cet ensemble un chantier logiciel : les outils avec lesquels les équipes pourront concevoir, tester et évaluer leurs programmes.

Créée en 2018, l’AID a pour mission de repérer, financer et accompagner les innovations susceptibles de procurer un avantage stratégique aux forces armées. Dans le domaine quantique, le calendrier annoncé montre que la préparation des usages commence pendant que les machines sont encore en développement.

Pour la cyber intelligence, le point à suivre sera la capacité d’ALIQUANTE à faire passer des travaux de programmation et d’évaluation à des usages vérifiables dans un environnement classifié.

Interpol frappe les réseaux cybercriminels de 22 pays

Pendant huit mois, Interpol et les polices de 22 pays ont ciblé les infrastructures, les flux financiers et les intermédiaires soutenant plusieurs réseaux cybercriminels internationaux.

L’opération Jackal IV, conduite entre novembre 2025 et juin 2026, s’est soldée par 58 arrestations et l’identification de plusieurs centaines de suspects. Les enquêteurs ont notamment frappé des réseaux actifs en Argentine, en Afrique du Sud, en Roumanie et en Italie. Leur priorité dépassait les seuls auteurs de fraudes. Interpol a cherché à remonter les circuits financiers, les infrastructures numériques et les services utilisés par les groupes criminels. Les investigations ont également mis en évidence l’essor du Crime-as-a-Service, des escroqueries sentimentales, des fraudes aux cryptomonnaies et de la sextorsion visant parfois des mineurs de 14 ans.

Jackal IV remonte les infrastructures criminelles

La dernière phase de l’opération Jackal s’inscrit dans une campagne internationale engagée depuis plusieurs années contre des organisations cybercriminelles structurées. Entre novembre 2025 et juin 2026, Interpol a coordonné les actions de forces de l’ordre provenant de 22 pays. Les policiers ont recherché les suspects prioritaires, saisi des avoirs, perturbé des circuits de blanchiment et appuyé les autorités nationales pendant les arrestations.

En Argentine, l’enquête a conduit les autorités vers un réseau fonctionnant selon un modèle de Crime-as-a-Service, ou CaaS. Selon Interpol, cette organisation reposait sur 196 personnes. Elle fournissait notamment des noms de domaine destinés à des sites internet ainsi que des prestations de blanchiment d’argent pour des groupes criminels organisés d’Afrique de l’Ouest.

Parmi leurs bénéficiaires figurait Black Axe, une organisation que plusieurs services de police internationaux tentent de démanteler depuis plus de cinq ans. Dix-sept personnes ont été interpellées en Argentine.

Pour Tomonobu Kaya, directeur d’Interpol, le suivi des mouvements d’argent à travers plusieurs juridictions a permis aux enquêteurs d’atteindre « l’un des éléments les plus essentiels de la criminalité organisée ». Cette approche illustre la logique de Jackal IV. Plutôt que de se concentrer exclusivement sur les auteurs visibles des escroqueries, les services de police cherchent également les intermédiaires capables de fournir infrastructures numériques, transferts financiers et mécanismes de dissimulation.

Interpol estime que Black Axe et des organisations comparables représentent une « part importante des fraudes financières utilisant les technologies numériques dans le monde ». Leurs activités comprennent les escroqueries sentimentales, les faux investissements, les fraudes liées aux cryptomonnaies et la compromission de messageries professionnelles, connue sous l’acronyme BEC. Ces structures sont également associées à d’autres infractions graves et violentes.

Des millions saisis et des victimes toujours plus ciblées

En Afrique du Sud, les policiers ont perquisitionné sept sites à Johannesburg. Ils étaient liés à un groupe soupçonné de mener des escroqueries sentimentales et de faux investissements contre des personnes âgées installées dans des pays anglophones.

Ces interventions ont abouti à 39 arrestations. Les autorités ont également saisi des actifs estimés à 2,48 millions d’euros.

La Roumanie a révélé une autre dimension financière de l’opération. Onze personnes ont été arrêtées dans une enquête concernant une fraude aux investissements en cryptomonnaies organisée depuis un centre d’appels. Les enquêteurs ont identifié 166 millions $ (environ 152,72 millions d’euros) provenant de vols et d’opérations de blanchiment. Les fonds étaient conservés dans des portefeuilles électroniques sous le contrôle du groupe.

Les autorités roumaines ont parallèlement saisi environ 348 680 euros, ainsi que plusieurs biens immobiliers et des montres de luxe.

En Italie, les investigations ont conduit à l’identification d’un participant présumé à un dispositif de blanchiment reposant sur des sociétés écrans, des services de transfert d’argent et des retraits en espèces. Cette combinaison montre la coexistence d’outils numériques et de circuits financiers plus traditionnels au sein des mêmes structures criminelles.

Jackal IV a aussi permis à Interpol de relever des tendances jugées préoccupantes. La sextorsion visant les mineurs prend notamment une place croissante. Certaines victimes n’ont que 14 ans. Les criminels les approchent sur les réseaux sociaux ou les plateformes de jeux, instaurent une relation de confiance, obtiennent des images intimes puis exigent de l’argent sous la menace d’une publication.

La pression contre Black Axe se poursuit depuis 2021. En 2024, la troisième phase de Jackal avait déjà conduit à plus de 300 arrestations en Afrique de l’Ouest, en Argentine et dans plusieurs autres régions. En avril, les polices suisse et allemande avaient également arrêté dix membres présumés du groupe lors de perquisitions simultanées.

Au-delà des interpellations, Jackal IV montre que le renseignement financier, l’analyse des infrastructures et la coopération transfrontalière deviennent des leviers centraux contre les écosystèmes cybercriminels. (BC)

Les États-Unis bloquent les nouveaux onduleurs étrangers

Washington ferme l’accès aux nouveaux onduleurs étrangers connectés, invoquant un risque de piratage capable d’affecter à distance des infrastructures électriques critiques américaines.

La Federal Communications Commission (FCC) durcit la surveillance des équipements électriques connectés aux États-Unis. Son Public Safety and Homeland Security Bureau a ajouté certains onduleurs électriques produits à l’étranger à la Covered List, ce qui bloque immédiatement les nouvelles autorisations d’équipements concernés. La décision vise les modèles disposant de fonctions de communication, de transmission de données ou de mise à jour distante. Les appareils étrangers déjà titulaires d’une autorisation FCC restent importables, commercialisables et installables. Au cœur du dossier figure une menace cyber précise : la possibilité qu’un acteur étranger exploite la connectivité d’un onduleur pour modifier son fonctionnement, déployer un firmware ou interrompre une production électrique.

Une interdiction centrée sur les nouveaux modèles connectés

La mesure annoncée par le bureau chargé de la sécurité publique et intérieure de la FCC concerne les futures demandes d’autorisation. Un modèle fabriqué hors des États-Unis et dépourvu d’un FCC ID obtenu auparavant ne peut donc plus recevoir automatiquement l’autorisation nécessaire à sa commercialisation.

Cette distinction réduit considérablement l’impact immédiat sur les chantiers déjà engagés. Les modèles étrangers précédemment validés restent admissibles à l’importation, à la vente et à l’installation. Selon les précisions réglementaires rapportées dans le texte source, une large part des projets solaires commerciaux et industriels proches de leur mise en service utilise précisément des références déjà autorisées.

La décision cible surtout les équipements connectés. Les onduleurs sans fonctions de commande distante, ainsi que ceux reposant sur une architecture totalement isolée du réseau, restent hors du périmètre décrit. La question de sécurité ne repose donc pas uniquement sur l’origine physique du matériel. Elle porte également sur la capacité d’un équipement à recevoir des instructions, transmettre des informations ou accepter des mises à jour logicielles.

Cette logique intervient après une analyse du Department of Energy datée de janvier 2026. L’examen de 30 onduleurs chinois n’avait identifié aucune preuve de matériel malveillant dissimulé. L’approche retenue ensuite par le conseil interagences de la Maison-Blanche déplace le risque vers la couche numérique. Selon cette analyse, un adversaire étranger pourrait exploiter les fonctions sans fil d’un onduleur intelligent pour pousser une mise à jour de firmware et arrêter à distance des installations photovoltaïques.

La provenance industrielle devient parallèlement un critère déterminant. La restriction vise le lieu de fabrication finale, indépendamment de la nationalité de la marque. Un fabricant américain assemblant un modèle à l’étranger peut ainsi être concerné. À l’inverse, une entreprise étrangère réalisant l’assemblage final dans une usine américaine peut demander une autorisation si son processus respecte les seuils fédéraux applicables aux composants.

La cybersécurité rencontre les contraintes du réseau électrique

Les conséquences pourraient devenir plus sensibles lors du renouvellement des gammes. Les données du Department of Energy citées dans le document indiquent que les producteurs américains couvrent seulement 7 % du marché national des onduleurs solaires. Le déficit théorique atteint donc 93 %, calculé par différence entre 100 % de la demande et 7 % d’approvisionnement domestique.

Cette dépendance intervient alors que les développeurs prévoient de raccorder plus de 58 000 MW de nouvelles capacités solaires et de stockage durant l’année suivante. Les nouveaux modèles nécessitant une autorisation FCC pourraient rencontrer un obstacle si leur production demeure étrangère et si leurs fonctions de communication les placent dans le champ de la Covered List.

Changer de fournisseur n’est pas nécessairement neutre. Les accords d’interconnexion sont associés aux caractéristiques techniques d’un modèle d’onduleur précis. Le remplacement d’une référence étrangère par un équipement domestique différent peut être considéré comme une « Material Modification ». Cette qualification peut imposer une nouvelle étude technique et retarder la procédure auprès du gestionnaire de réseau.

Le dossier touche aussi la stratégie américaine autour de l’intelligence artificielle. Selon l’America’s AI Action Plan cité dans le texte, la croissance des centres de données de nouvelle génération entraîne une forte hausse de la demande électrique. Les entreprises technologiques comptent notamment sur le solaire et le stockage pour soutenir ces besoins sans accroître excessivement la pression exercée sur les réseaux locaux.

Une voie dérogatoire existe pour certains équipements fabriqués à l’étranger. Le Department of Homeland Security ou le Department of Defense peut intervenir dans une procédure de Conditional Approval. Une autorisation conditionnelle peut être accordée lorsqu’une administration compétente estime que l’appareil, ou sa catégorie, ne présente pas un niveau de risque inacceptable.

L’Annex A mentionné par la FCC prévoit également un mécanisme destiné aux fournisseurs étrangers acceptant un calendrier contraignant de transfert de l’assemblage vers les États-Unis. Les fabricants concernés doivent alors exposer leur chaîne d’approvisionnement et leur architecture logicielle aux contrôles fédéraux afin de démontrer que leurs produits ne peuvent pas être manipulés à distance. Brev ! Un « espionnage » industriel décidé par la loi. Un classique !

RingCentral : 1,6 million de comptes exposés

La cyberattaque contre RingCentral change d’échelle : 1,6 million de comptes exposés et attribue l’intrusion au groupe cybercriminel ShinyHunters.

L’incident de sécurité reconnu par RingCentral fin juillet 2026 concerne désormais environ 1,6 million d’adresses électroniques uniques identifiées dans les données diffusées. Le corpus contient également des noms, numéros de téléphone et adresses postales. Aucun mot de passe ne figure parmi les catégories d’informations actuellement confirmées. RingCentral indique avoir stoppé l’activité malveillante et affirme que sa plateforme principale n’a pas été affectée. ZATAZ confirme également l’implication de ShinyHunters dans cette intrusion. Le groupe revendique l’exfiltration de 623 Go de données.

Une « portion limitée » qui atteint 1,6 million

Fin juillet, RingCentral avait reconnu une campagne d’ingénierie sociale ayant permis un accès non autorisé à certains de ses systèmes. La société évoquait alors une « portion limitée » de sa clientèle, sans communiquer d’estimation chiffrée sur le nombre de personnes concernées.

Les données désormais disponibles donnent une autre mesure de l’incident. Leur analyse fait apparaître environ 1,6 million d’adresses mails uniques. Ce nombre représente des comptes identifiés dans le corpus diffusé par les pirates et ne correspond donc pas nécessairement à 1,6 million d’entreprises clientes différentes.

Cette distinction est importante pour mesurer correctement l’impact. RingCentral fournit des services de téléphonie, de communication cloud et de collaboration à des organisations pouvant compter de nombreux utilisateurs. Plusieurs adresses rattachées à une même entreprise peuvent ainsi figurer dans la fuite.

Les informations exposées comprennent des noms, des adresses électroniques, des numéros de téléphone et des adresses postales. Aucun mot de passe n’est présent.

Ce type d’assemblage conserve pourtant une forte valeur opérationnelle pour un attaquant. Une identité associée à une adresse professionnelle, un téléphone et une localisation physique facilite la préparation de scénarios crédibles d’ingénierie sociale. Un pirate peut personnaliser davantage un courriel, un appel téléphonique ou une tentative d’usurpation en utilisant plusieurs informations exactes sur sa cible.

Les utilisateurs professionnels constituent une population particulièrement intéressante dans ce contexte. La connaissance de leur environnement de communication peut faciliter des tentatives visant à obtenir des informations complémentaires, provoquer une réinitialisation de compte ou convaincre une victime de suivre une procédure frauduleuse.

RingCentral affirme avoir interrompu l’activité malveillante après sa découverte. L’entreprise indique également avoir fait appel à une société spécialisée dans l’investigation numérique. Selon ses déclarations, aucune nouvelle activité non autorisée n’a été observée après la mise en œuvre des mesures correctives. Ce qui n’empéche pas les centaines de Go de données volées a être diffusés ! La plateforme principale n’aurait pas été compromise et les services seraient restés opérationnels durant l’incident.

ShinyHunters derrière l’intrusion selon ZATAZ

L’autre évolution concerne l’identité des attaquants. ZATAZ confirme que ShinyHunters est bien impliqué dans l’opération visant RingCentral. ShinyHunters affirme avoir dérobé environ 623 Go de données avant d’en publier une partie après l’échec d’une tentative d’extorsion. La chronologie permet également de comprendre pourquoi l’affaire prend aujourd’hui une dimension différente. L’incident s’est produit en juillet 2026. RingCentral a rendu publique la compromission le 28 juillet. Les données ont ensuite fait l’objet d’une diffusion, avant que l’ampleur d’environ 1,6 million de comptes soit détaillée publiquement le 14 août.

SAP Commerce Cloud : une faille critique déjà exploitée

Trois jours après son correctif, une faille critique de SAP Commerce Cloud fait déjà l’objet de tentatives d’exploitation visant des plateformes exposées sur Internet.

La vulnérabilité CVE-2026-58231 place SAP Commerce Cloud sous surveillance étroite. Corrigée par SAP le 11 août 2026, cette faille affichant un score CVSS de 10.0 permettrait une exécution de code sans authentification ni action préalable de l’utilisateur. Des chercheurs ont détecté des tentatives d’exploitation dès le 14 août, alors qu’aucune activité hostile n’était encore signalée deux jours auparavant. Plus de 4 200 systèmes présentant une empreinte SAP Commerce Cloud seraient accessibles depuis Internet, principalement en Europe et en Amérique du Nord. Leur vulnérabilité effective reste inconnue. Une intrusion réussie pourrait ouvrir l’accès à des services métiers connectés, notamment ERP, CRM, stocks et commandes.

Du correctif aux premières attaques en trois jours

La chronologie resserrée constitue le principal signal d’alerte autour de CVE-2026-58231. SAP a publié son correctif le 11 août 2026 dans la note de sécurité 3771065. Le 12 août, aucune exploitation active n’était encore rapportée. Dès le 14 août, des chercheurs observaient cependant des tentatives contre des environnements SAP Commerce Cloud. De nouvelles publications spécialisées ont relayé l’alerte le 15 août.

La faille concerne le Data Hub Adapter des branches COM_CLOUD 2211 et 2211-JDK21. Son score CVSS maximal, 10.0, traduit une combinaison particulièrement défavorable pour les défenseurs. L’attaque ne requiert aucune authentification et aucune interaction d’un utilisateur. Une exploitation réussie peut permettre l’exécution de code arbitraire et compromettre des composants internes accessibles depuis l’instance concernée.

Cette rapidité entre publication du correctif et activité offensive réduit fortement la fenêtre disponible pour les entreprises. Une vulnérabilité publique devient rapidement exploitable lorsque suffisamment d’informations techniques permettent à des attaquants de comprendre le mécanisme défaillant et de rechercher des cibles accessibles.

Le signal doit toutefois être interprété avec précision. L’existence de la vulnérabilité et son niveau critique sont confirmés par SAP ainsi que par le NVD. En revanche, l’exploitation active repose actuellement sur des observations réalisées par des chercheurs et reprises par plusieurs sources spécialisées. SAP ne l’a pas encore officiellement qualifiée comme exploitation active.

Aucune victime identifiée publiquement ni campagne de vol massif de données n’est confirmée à ce stade. L’enjeu immédiat concerne donc davantage l’exposition et la capacité d’intrusion que les conséquences documentées d’attaques déjà réussies.

Les systèmes métiers derrière la vitrine e-commerce

SAP Commerce Cloud ne constitue pas seulement une interface de vente exposée aux internautes. Dans une architecture d’entreprise, une plateforme de commerce électronique peut communiquer avec plusieurs briques internes nécessaires aux stocks, commandes, comptes clients ou traitements administratifs.

Une compromission de l’instance peut ainsi transformer un service accessible depuis Internet en point d’entrée vers des ressources moins directement exposées. Selon l’architecture déployée, les attaquants pourraient atteindre des services reliés à un ERP, un CRM, des systèmes de gestion des stocks, des traitements de commandes ou d’autres composants internes.

Aucune catégorie précise de données volées n’est actuellement confirmée. Il serait donc prématuré d’affirmer que des informations clients, financières ou commerciales ont déjà été exfiltrées. Le risque porte sur les données et services que l’instance compromise serait autorisée à consulter ou solliciter, ainsi que sur les relations de confiance établies avec les systèmes voisins.

L’ampleur potentielle de la surface exposée ajoute une dimension particulière à l’incident. Shadowserver aurait identifié plus de 4 200 systèmes accessibles depuis Internet présentant une empreinte associée à SAP Commerce Cloud. La majorité se situerait en Europe et en Amérique du Nord.

Ce chiffre ne correspond toutefois pas au nombre de serveurs vulnérables. Une empreinte détectable indique la présence apparente de la technologie, sans démontrer que la version concernée par CVE-2026-58231 est utilisée ni que le correctif du 11 août n’a pas été appliqué. Assimiler les 4 200 systèmes à autant de cibles exploitables conduirait donc à surestimer l’exposition réelle.

Pour les équipes de sécurité, la priorité réside dans la vérification des versions et l’application de la note SAP 3771065 sur les environnements concernés. La surveillance doit aussi porter sur les systèmes connectés à Commerce Cloud, puisque la valeur d’un accès initial dépend souvent des privilèges, flux applicatifs et relations internes disponibles après l’intrusion.

La séquence observée illustre enfin une dynamique désormais centrale du renseignement cyber : entre divulgation d’une faille critique et premières tentatives offensives, la fenêtre de réaction peut se mesurer en quelques jours.

ChocoPoC cible les chercheurs en vulnérabilités

Des chercheurs français en cybersécurité ont identifié une campagne sophistiquée utilisant de faux exploits CVE pour infecter les environnements des pentesters avec un cheval de Troie Python.

Une enquête menée par YesWeHack et Sekoia révèle une attaque de chaîne d’approvisionnement visant directement les chercheurs en vulnérabilités. Depuis fin 2025, des acteurs malveillants diffusent de faux dépôts GitHub proposant des preuves de concept pour des failles critiques. Sept dépôts piégés ont été identifiés. Leur installation déclenche des dépendances Python malveillantes capables de déployer ChocoPoC, un RAT conçu pour voler des fichiers, récupérer des identifiants et exécuter des commandes.

Des exploits CVE transformés en pièges

L’affaire débute le 25 juin 2026. Après la publication d’un modèle Nuclei consacré à Joomla JCE, l’équipe de YesWeHack reçoit une suggestion concernant deux preuves de concept associées à une vulnérabilité critique Joomla. L’un des dépôts, consacré à CVE-2026-48908, attire rapidement l’attention.

Son fichier de dépendances réclame un paquet Python inconnu nommé « frint ». Celui-ci installe à son tour « skytext », publié récemment sur PyPI. Le paquet se présente comme une bibliothèque destinée à produire rapidement des couleurs dans un terminal. Son contenu réel est beaucoup moins décoratif.

Skytext distribue des extensions compilées pour Linux et Windows. L’analyse de la version Windows révèle du code obfusqué, une exploration du Process Environment Block, des fonctions résolues dynamiquement et plusieurs blocs chiffrés. Le programme vérifie également son environnement avant d’exécuter son activité malveillante.

Cette précaution complique fortement l’analyse automatisée. Le code recherche notamment la présence d’un fichier portant un nom précis, comme « EXPLOIT_POC.py ». Sans ce contexte, aucune charge utile ne se déclenche. Un échantillon isolé dans un bac à sable peut ainsi sembler inoffensif.

Lorsque les conditions attendues sont réunies, l’extension déchiffre plusieurs composants et modifie l’environnement Python. Elle installe une version détournée du paquet _distutils_hack ainsi que des fichiers .pth. Ces éléments sont ensuite chargés lors du démarrage d’un nouvel interpréteur Python.

Cette persistance permet de lancer choco.py, le téléchargeur intermédiaire de ChocoPoC. Celui-ci récupère une nouvelle charge utile grâce à un jeu de données hébergé chez Mapbox. Les requêtes DNS peuvent passer par DNS-over-HTTPS, notamment via AliDNS ou Cloudflare, afin de contourner certains mécanismes locaux de filtrage.

Le trafic conserve par ailleurs l’apparence d’une connexion légitime vers l’API Mapbox. Cette infrastructure sert de point mort pour récupérer le RAT et échanger des informations, réduisant la visibilité du canal de commande.

Une campagne pensée pour les outils offensifs

Le dernier étage de l’infection est un RAT (logiciel espion) écrit en Python. ChocoPoC peut collecter des données issues de Chrome, Brave, Edge et Firefox, notamment les mots de passe, cookies, historiques et informations de remplissage automatique.

Il recherche également certains fichiers locaux, des bases de données, des historiques de commandes shell, des informations réseau et la liste des processus actifs. L’opérateur peut lancer des commandes système, exécuter dynamiquement du code Python, récupérer des fichiers ou modifier la fréquence des communications avec le serveur de contrôle.

L’enquête a permis d’identifier au moins sept dépôts GitHub malveillants associés à des vulnérabilités très médiatisées. Les leurres visaient notamment FortiWeb, React2Shell, MongoBleed, PAN-OS, Ivanti Sentry, Checkpoint VPN et Joomla SP Page Builder.

Deux chaînes de dépendances apparaissent. En 2025, plusieurs dépôts utilisaient les paquets « slogsec » et « logcrypt.cryptography ». En 2026, les opérateurs ont privilégié « frint » et « skytext ». Malgré ces changements, YesWeHack et Sekoia relèvent plusieurs caractéristiques communes, dont le même identifiant de fonctionnalité Mapbox, des contrôles environnementaux similaires et des mécanismes identiques contre les relances récursives.

Ces éléments conduisent les chercheurs à attribuer avec une forte confiance les deux périodes d’activité au même acteur. Selon leur analyse, l’opérateur aurait régulièrement changé de comptes GitHub, PyPI et Mapbox pour limiter les blocages et compliquer le suivi de son infrastructure.

Les adresses électroniques utilisées pour certaines publications semblent également liées à des comptes compromis. Des identifiants concernant deux des quatre adresses étudiées figuraient dans des bases de données de fuites, dont l’une probablement issue d’une infection par infostealer.

Les statistiques de téléchargement renforcent l’inquiétude sans démontrer, à elles seules, une compromission. Le paquet skytext aurait enregistré environ 2 400 téléchargements sur Linux et Windows, avec une majorité sous Linux. Plusieurs hausses coïncident avec la divulgation ou l’exploitation publique de vulnérabilités importantes.

Le risque dépasse donc la seule machine d’un chercheur. Un pentester compromis peut manipuler des identifiants clients, des rapports confidentiels, des données techniques sensibles ou des informations concernant des systèmes vulnérables.

ChocoPoC illustre ainsi une évolution préoccupante du renseignement cyber : le code visible peut rester crédible tandis que l’infection se déplace vers les dépendances, transformant l’urgence autour des nouvelles CVE en véritable surface d’attaque.

WindRelay et SpyNote, le relais NFC passe à l’attaque

Un malware Android inédit combine contrôle à distance, fraude au crédit et relais NFC, permettant à des escrocs de détourner une carte bancaire pendant un appel.

WindRelay, un malware Android conçu pour transmettre en temps réel les échanges NFC d’une carte bancaire. Associé au cheval de Troie d’accès distant SpyNote, il s’intègre dans une fraude mêlant ingénierie sociale, prise de contrôle du smartphone, usurpation d’identité et paiement sans contact détourné. Dans un cas analysé, l’opération complète s’est déroulée durant un appel de seulement 13 minutes. Les chercheurs ont relié 23 échantillons de WindRelay, soumis entre novembre 2025 et juillet 2026, à plusieurs campagnes observées notamment en Tchéquie, Slovaquie et Slovénie. L’étendue réelle des victimes reste inconnue.

Treize minutes pour prendre le contrôle du téléphone

Le scénario étudié par la société Group-IB (Group-IB, société de cybersécurité fondée en Russie en 2003 et désormais basée à Singapour, après avoir quitté le marché russe en 2023.) illustre l’intégration croissante entre manipulation téléphonique et outils malveillants Android. L’attaque commence par un appel frauduleux destiné à gagner la confiance de la cible. La victime est ensuite conduite à installer SpyNote, dans une version personnalisée portant son propre nom. Cette personnalisation constitue un indice important sur la préparation de l’opération. Les fraudeurs disposaient au minimum d’informations permettant d’identifier précisément leur cible, notamment son nom et son numéro de téléphone. Les éléments disponibles ne permettent toutefois pas de déterminer l’origine de ces données personnelles. Il suffit de voir les alertes de ZATAZ pour comprendre la problématique de la fuite de données, aujourd’hui.

Une fois SpyNote installé, les attaquants obtiennent un accès à distance au terminal Android. Dans le cas documenté, cette compromission leur permet d’installer un second programme, WindRelay, puis d’accéder à l’environnement bancaire de la victime.

La fraude ne s’arrête pas à la prise de contrôle du smartphone. Les opérateurs utilisent l’accès obtenu pour souscrire un crédit au nom de la personne ciblée. Celle-ci peut ainsi se retrouver avec une dette contractée frauduleusement avant même que la phase NFC ne débute.

L’étape suivante exploite directement la carte bancaire physique. Toujours guidée pendant l’appel, la victime est invitée à approcher sa carte de son téléphone. WindRelay transmet alors en temps réel les communications NFC vers une infrastructure contrôlée par les escrocs. Ceux-ci peuvent exploiter le relais depuis un autre terminal afin de réaliser une transaction.

L’ensemble de cette séquence, installation du RAT, déploiement du second malware, accès bancaire, crédit frauduleux et relais NFC, a été réalisé durant un appel de 13 minutes !

SpyNote dispose par ailleurs de fonctions de collecte plus étendues. Les informations fournies ne permettent pas d’affirmer que toutes ont été employées au cours de cette attaque précise. L’analyse doit donc distinguer les capacités techniques du logiciel des actions effectivement observées.

Le relais NFC devient une chaîne de fraude complète

23 échantillons WindRelay ont été découverts dans plusieurs campagnes detectées. Ces fichiers ont été soumis à l’analyse entre novembre 2025 et juillet 2026. Quatre infrastructures de commande associées ont également été identifiées. Ces 23 échantillons ne représentent pas 23 victimes. Ils constituent des artefacts techniques associés à l’activité détectée. Le nombre total de personnes visées ou compromises reste inconnu au moment de la divulgation, publiée le 12 août 2026.

Les échantillons et campagnes sont principalement associés à la Tchéquie, à la Slovaquie et à la Slovénie. Cette implantation s’inscrit dans un contexte régional où plusieurs formes de fraude NFC avaient déjà été observées. Le rapport 2025 du European Payments Council cite le relais NFC et la technique dite « Ghost Tap » parmi les menaces émergentes contre les paiements. Selon ce document, ces attaques peuvent se combiner avec des escroqueries utilisant l’accès à distance et conduire à des transactions non autorisées ainsi qu’à une perte de contrôle sur les fonds.

Les données communiquées par Kaspersky indiquent pour leur part une hausse de 188 % des attaques NFC visant Android pendant les quatre premiers mois de 2026 par rapport à la même période de 2025. L’entreprise affirme avoir bloqué 35 600 attaques sur cette période, contre plus de 12 300 un an auparavant.

ESET avait auparavant relevé une multiplication supérieure à 35 des attaques liées au NFC durant le premier semestre 2025, comparé au second semestre 2024. Les premiers usages documentés d’une version modifiée de l’outil open source NFCGate remontent, selon les sources fournies, à fin 2023 en Tchéquie.

D’autres recherches montrent également une diversification des infrastructures. Zimperium indique avoir suivi des campagnes couvrant notamment la Pologne, la Tchéquie et la Slovaquie, avec plus de 70 serveurs de commande et points de distribution identifiés. Des attaquants ont aussi imité la Banque nationale de Slovaquie afin de rendre leurs applications frauduleuses plus crédibles et d’obtenir les autorisations NFC nécessaires.

Des opérations chinoises de Fraud-as-a-Service diffusant des malwares Android compatibles NFC via Telegram avaient été documentés, l’année derniére. Cette précédente enquête mentionnait plus de 54 échantillons et au moins 355 000 $ de transactions frauduleuses confirmées entre novembre 2024 et août 2025 pour un seul fournisseur de terminaux de paiement. WindRelay apporte une évolution distincte : le relais NFC n’est plus seulement une technique isolée. Associé à SpyNote, il devient l’un des maillons d’une chaîne réunissant renseignement préalable sur la cible, contrôle du téléphone, fraude à l’identité, crédit frauduleux et détournement de la carte physique.

City-Forum aspire Salesforce et ServiceNow sans faille

Une campagne active extrait des données de portails Salesforce et ServiceNow exposés aux visiteurs anonymes, en exploitant des permissions excessives plutôt qu’une vulnérabilité logicielle.

Depuis au moins mars 2025, une infrastructure associée au domaine city-forum cible des organisations internationales via Salesforce Experience Cloud et ServiceNow Service Portal. Cette cyber attaque est attribuée à un même acteur utilisant un outil dédié, capable d’automatiser l’énumération de données accessibles aux comptes invités. Télécoms, banques, services financiers, éditeurs logiciels, entreprises de cybersécurité, acteurs de la protection des données et organismes publics figurent parmi les secteurs visés. La campagne, divulguée le 12 août 2026, reste active. Aucun groupe n’est attribué de façon fiable. L’enjeu tient surtout à l’exploitation industrielle de mauvaises configurations SaaS permettant des extractions massives sans authentification préalable.

Des permissions invité transformées en canal d’exfiltration

La campagne, baptisée « City-Forum » par la société Reco, repose sur un principe simple : exploiter ce que les portails SaaS autorisent déjà à consulter. Aucun défaut logiciel n’est nécessaire. Lorsque les droits accordés aux visiteurs anonymes sont trop larges, l’attaquant peut interroger les services disponibles et collecter les informations ainsi exposées.

Selon la configuration de chaque organisation, ces données peuvent comprendre des fiches de comptes, des contacts, des dossiers, des fichiers ou d’autres objets accessibles au profil invité. Aucune liste consolidée n’a été diffusée par l’entreprise. Pas d’informations sur ce qui est dérobée ni identité des organisations concernées.

Les observations convergent vers une infrastructure unique. Les requêtes proviennent de l’adresse IP 158.220.87.79, hébergée chez Contabo, et utilisent presque systématiquement l’agent utilisateur Go-http-client/1.1. Ce dernier correspond au client HTTP utilisé par défaut dans Go. Sa présence constante sur des portails conçus pour des navigateurs suggère une automatisation au moyen d’un programme compilé.

Cette même adresse IP dessert city-forum. Les données DNS passives citées par Reco relient ce domaine à l’infrastructure depuis mars 2025. L’équipe précise ne pas pouvoir dater précisément le début des scans. Elle peut uniquement établir que le serveur est contrôlé depuis cette période. Le volume observé traduit une activité soutenue. Sur la cible la plus sollicitée étudiée, plus de 560 000 événements ont été enregistrés. Ce chiffre ne correspond pas à 560 000 victimes ou personnes compromises. Il mesure les opérations d’énumération détectées sur cette cible.

L’activité progresse actuellement. Les secteurs touchés couvrent plusieurs catégories sensibles, notamment les télécommunications, la finance, les logiciels professionnels, la cybersécurité, la protection des données et le secteur public. Les organisations ne sont pas nommer pour ne pas caractériser individuellement les victimes (et potentiellement ses clients !).

Un outil commun pour Salesforce et ServiceNow

L’intérêt cyber-renseignement de City-Forum tient surtout à son outillage. Le même opérateur semble avoir conçu un programme capable d’interroger deux grands environnements SaaS avec plusieurs techniques complémentaires.

Sur Salesforce, l’acteur emploie l’énumération Aura déjà documentée dans d’autres campagnes visant des comptes invités trop permissifs. Il ajoute toutefois une méthode moins couramment observée : l’accès aux sites Lightning Web Runtime par l’interface UI API et GraphQL.

Les requêtes repérées parcourent successivement différentes versions de l’API, de v56.0 jusqu’à v66.0. L’acteur sonde également des chemins liés à l’auto-inscription, notamment SiteRegister et CommunitiesSelfReg.

Sur ServiceNow, le programme sollicite intensivement le mécanisme natif de recherche du Service Portal via l’endpoint /api/now/sp/search. Les chercheurs décrivent une cadence incompatible avec une utilisation humaine normale. Dans un cas analysé, les volumes sont passés de dizaines de requêtes quotidiennes à plusieurs centaines. Les journaux ServiceNow permettent d’identifier les requêtes, leur provenance, l’utilisateur « guest », l’agent utilisateur et la quantité de données renvoyée. Ils ne conservent toutefois pas le corps des requêtes POST. Une organisation peut donc confirmer un balayage du moteur de recherche et mesurer les réponses obtenues sans nécessairement reconstruire les termes recherchés.

Sur Salesforce, la détection dépend notamment des journaux Event Monitoring. Reco recommande de rechercher l’adresse IP identifiée, Go-http-client/1.1, les volumes anormaux de requêtes Aura ainsi que les appels invités vers les chemins webruntime de LWR.

La campagne présente certaines ressemblances avec des opérations précédemment associées à ShinyHunters, notamment l’énumération de données Salesforce accessibles aux visiteurs. Mais SH n’est pas le seul malveillant à avoir des idées tordues.

Un autre élément distingue City-Forum : la stabilité opérationnelle observée. La même adresse IP et le même domaine sont utilisés depuis au moins mars 2025, sans rotation détectée pendant cette période. Cette caractéristique constitue un signal comportemental, pas une preuve d’identité.

La conclusion technique est plus solide que toute hypothèse attributive : un même outil en Go semble avoir ciblé Salesforce via Aura et LWR, puis ServiceNow depuis une infrastructure commune. Pour la CTI, City-Forum illustre surtout comment des permissions SaaS mal maîtrisées peuvent devenir une interface d’exfiltration industrialisée, sans exploitation d’une vulnérabilité classique.

MyPhoto : une base de 16 272 clients exposée

Une base de données attribuée au site MyPhoto aurait exposé commandes, photos, salariés et données logistiques, créant un risque concret de phishing ciblé et d’ingénierie sociale.

Selon un message publié le 7 août 2026 par un pirate informatique, une base Firebase Realtime Database liée à MyPhoto Inc. aurait été accessible sans authentification. L’auteur revendique l’extraction de 158 Mo de données contenant 16 272 adresses électroniques, 171 047 lignes de commandes et 21 126 associations entre clients et photographies. Des informations internes concernant 41 salariés, 794 affectations de postes de travail ainsi que plusieurs données d’expédition figureraient également dans l’ensemble. Au-delà d’une simple fuite commerciale, cette exposition fournirait aux attaquants un contexte précis pour construire des campagnes de phishing, d’usurpation et de manipulation ciblée.

Une base de production décrite comme ouverte

La publication affirme que la base concernée utilisait Firebase Realtime Database et autorisait une lecture anonyme. Selon exfilar, aucun compte, jeton ou contrôle de provenance n’aurait été nécessaire pour consulter son contenu. L’accès en écriture n’aurait pas été testé.

Le pirate décrit 33 catégories principales couvrant plusieurs étapes de la chaîne de production. Elles concerneraient notamment les stations actives, les commandes, les articles, les employés, les expéditions, les inventaires, les étiquettes d’images et les numéros de suivi.

Les chiffres détaillés présentent 171 047 éléments de commandes, 207 commandes de production et 21 126 enregistrements associant une adresse électronique à une photographie ou à une commande. Exfilar évoque également 39 correspondances de numéros de suivi, sept expéditions finalisées et 169 documents internes liés au traitement des commandes.

La publication distingue 16 272 adresses électroniques collectées et 14 636 adresses uniques associées à des commandes photographiques. Gmail représenterait 7 490 occurrences, Yahoo 2 630 et Hotmail 844. Les autres fournisseurs totaliseraient 5 308 entrées.

L’auteur du message affirme également avoir identifié 41 salariés avec leurs fonctions, leur organisation et leur statut professionnel. Les rôles décrits couvrent les ressources humaines, les opérations, la production, l’impression numérique, le contrôle qualité, l’expédition et la préparation des commandes.

Un matériau directement exploitable pour le phishing

L’enjeu cyber principal réside dans la combinaison des informations. Une adresse électronique isolée possède une valeur limitée. Associée à une référence de commande, une date, une photographie, un transporteur ou une étape logistique, elle peut devenir un puissant élément de crédibilisation.

Exfilar souligne précisément ce scénario. Un attaquant pourrait envoyer un faux message signalant un incident sur une commande connue, puis demander au destinataire de confirmer une adresse de livraison ou d’ouvrir une page frauduleuse. La connaissance préalable du contexte réduit les signes habituels permettant d’identifier une tentative de phishing générique.

Les données internes sur les salariés créent un second risque. Connaître les fonctions d’une équipe, les responsabilités opérationnelles et l’organisation d’un site facilite la préparation d’appels frauduleux, d’usurpations d’identité ou de demandes prétendument urgentes.

La cartographie revendiquée de 794 affectations de postes de travail ajoute une dimension de renseignement organisationnel. Elle donnerait une représentation détaillée du fonctionnement de la production, depuis le traitement des commandes jusqu’à l’expédition.

Le message affirme que des sociétés de travail temporaire, dont Manpower et TempJoy, apparaissent également dans les données en raison de personnels affectés à MyPhoto. Aucune compromission indépendante de leurs propres systèmes n’est démontrée par les éléments fournis.

Le pirate insiste sur le caractère non sophistiqué de l’accès revendiqué. Selon son récit, la faiblesse proviendrait essentiellement de règles Firebase autorisant la lecture publique de la base. Cette configuration transformerait une erreur de contrôle d’accès en exposition massive de données opérationnelles.

L’auteur rattache cette fuite à une opération présentée comme une campagne de recherche de bases exposées. Il revendique 32 bases découvertes, cinq projets dépassant 100 Mo et 117 projets distincts. Ces chiffres proviennent uniquement de ses déclarations et ne constituent pas, à eux seuls, une validation indépendante.

Le même message indique qu’un outil lié à cette activité est commercialisé pour 50 000 $ (46 080 euros). Cette revendication renforce l’hypothèse d’une démarche structurée visant à industrialiser la détection puis l’exploitation de configurations cloud insuffisamment protégées.

Des routeurs vulnérables ciblés par le renseignement russe

Une coalition internationale alerte sur les opérations du FSB russe, qui exploite des routeurs mal configurés afin d’atteindre des infrastructures critiques mondiales.

Les services de cybersécurité et de renseignement de seize pays, dont l’ANSSI,décrivent une campagne durable attribuée au Centre 16 du Service fédéral de sécurité russe. Les opérateurs recherchent des routeurs exposés, utilisent des configurations SNMP faibles, copient leurs paramètres internes et transfèrent ces données vers des serveurs contrôlés. Les communications, l’énergie, la défense, la finance, les administrations et la santé figurent parmi les secteurs les plus menacés. L’avis recommande de désactiver les protocoles anciens, de renforcer l’authentification, de filtrer les flux d’administration et de remplacer les équipements obsolètes. L’enjeu dépasse une simple faille technique : les routeurs compromis peuvent devenir des points d’observation, d’accès et de rebond.

Le FSB exploite les faiblesses ordinaires des réseaux

L’attaque commence sans outil spectaculaire. Les opérateurs associés au Centre 16 du FSB parcourent des plages d’adresses IP pour identifier des équipements accessibles depuis Internet. Leur priorité concerne les agents SNMP acceptant encore des chaînes de communauté courantes ou conservées par défaut.

SNMP permet d’administrer et de superviser des équipements réseau. Ses anciennes versions reposent toutefois sur des mécanismes d’authentification insuffisants. Lorsqu’un routeur autorise des droits d’écriture, un attaquant peut lui transmettre des instructions précises.

Selon l’avis conjoint, les acteurs envoient des requêtes SNMP depuis des infrastructures mandataires. L’adresse source peut être usurpée, ce qui complique l’analyse des journaux. Les commandes contiennent des identifiants d’objets, appelés OID, qui indiquent au routeur quelle opération exécuter.

L’équipement ciblé reçoit alors l’ordre de copier sa configuration dans un fichier. Celui-ci porte souvent un nom banal, comme « config.bkp » ou « output.txt ». Le routeur transfère ensuite cette archive vers un serveur privé virtuel loué par l’attaquant ou vers un serveur FTP déjà compromis.

Cette configuration peut révéler l’architecture du réseau, les interfaces actives, les règles de routage et certains identifiants. Les mots de passe Cisco enregistrés avec les types 0 ou 7 présentent un risque particulier. Le type 0 conserve les secrets en clair, tandis que le type 7 offre une protection faible.

Les auteurs signalent aussi l’exploitation occasionnelle de Cisco Smart Install, de portails d’administration et de vulnérabilités connues. Deux références apparaissent dans le document : CVE-2018-0171 et CVE-2008-4128. Cette dernière concerne uniquement des équipements Cisco arrivés en fin de vie.

Les techniques décrites recoupent celles observées chez d’autres groupes. L’industrie suit cette activité sous plusieurs appellations, notamment Berserk Bear, Energetic Bear, Crouching Yeti, Dragonfly, Ghost Blizzard et Static Tundra. Ces noms ne correspondent pas nécessairement à une attribution identique entre entreprises et services étatiques.

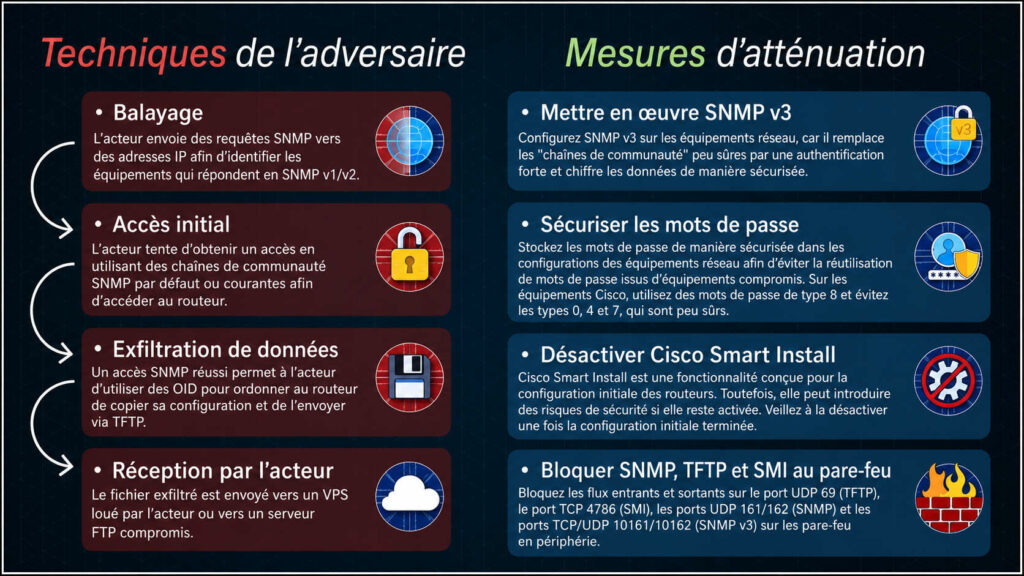
Le schéma présenté en page 3 résume cette chaîne opératoire. Il relie quatre étapes : reconnaissance, accès initial, extraction de la configuration et réception du fichier par l’attaquant. Cette progression transforme une erreur d’administration apparemment limitée en source de renseignement exploitable.

Les agences recommandent d’abord de désactiver Cisco Smart Install sur tous les équipements. Elles demandent également l’abandon de SNMPv1 et SNMPv2, considérés comme anciens. Lorsque leur maintien reste indispensable, les chaînes de communauté doivent être remplacées et limitées à la lecture.

SNMPv3 constitue l’option privilégiée. Sa configuration « authPriv » ajoute une authentification forte et chiffre les échanges. Le niveau de protection doit employer l’algorithme le plus récent accepté par l’équipement concerné.

Les comptes locaux exigent aussi une attention particulière. Chaque appareil doit utiliser des mots de passe robustes, uniques et stockés de façon sécurisée. Sur les équipements Cisco, l’avis recommande le hachage de type 8. Les types 0, 4 et 7 doivent être évités.

La surveillance doit détecter les identifiants inhabituels et les connexions effectuées avec des comptes locaux. Ces accès devraient rester réservés aux situations d’urgence. Une authentification centralisée, associée si possible à plusieurs facteurs, réduit le risque lié aux secrets isolés sur chaque routeur.

Le filtrage des OID représente une autre barrière. Une liste d’autorisation fondée sur la base MIB du constructeur peut limiter les commandes accessibles. Les systèmes de détection doivent également rechercher les requêtes SNMP visant les fonctions sensibles de copie de configuration.

Les protocoles d’administration ne devraient provenir que de postes dédiés, idéalement placés sur un réseau séparé. Des listes de contrôle d’accès peuvent imposer cette restriction. En périphérie, les agences préconisent de bloquer les ports associés à TFTP, Smart Install et SNMP, sauf nécessité opérationnelle strictement surveillée.

Les ports concernés comprennent UDP 69 pour TFTP, TCP 4786 pour Smart Install, UDP 161 et 162 pour SNMP, ainsi que TCP ou UDP 10161 et 10162 pour SNMPv3. Cette fermeture réduit les possibilités d’exfiltration et d’administration distante non autorisée.

Enfin, les logiciels et micrologiciels doivent rester à jour. Les équipements en fin de support doivent être remplacés. Une gestion continue de la surface d’attaque permet d’identifier les appareils exposés, les configurations faibles et les vulnérabilités connues.