Archives par mot-clé : adobe

Patch Tuesday d’octobre : les correctifs prioritaires

Une faille Windows exploitée, des équipements réseau ciblés et des logiciels en fin de support : le Patch Tuesday d’octobre impose de hiérarchiser les interventions de sécurité.

Depuis les mises à jour de septembre, les alertes se multiplient autour des équipements réseau et des environnements Microsoft. Selon le bilan d’Ivanti, octobre totalise 1 407 vulnérabilités corrigées chez Microsoft, dont 78 critiques. Une faille Windows Shell déjà exploitée appelle une intervention prioritaire. Adobe et Mozilla publient également des correctifs importants, tandis que plusieurs produits atteignent leurs échéances de support. Pour datasecuritybreach.fr, ce récapitulatif distingue trois enjeux : corriger les vulnérabilités utilisées dans des attaques, protéger les services exposés et anticiper le retrait des logiciels vieillissants. Le nombre de failles constitue un indicateur, mais leur exploitation doit guider les premières décisions.

Des équipements réseau aux postes Windows, les urgences

Les chiffres communiqués par Ivanti illustrent l’augmentation des vulnérabilités recensées. Sa base dépasse désormais 406 000 CVE, dont plus de 78 000 divulguées en 2026. Ce dernier volume excède les quelque 70 000 références publiées entre 1999 et 2015 inclus.

Au 12 octobre, les divulgations dépassaient de 64 % le total annuel de 2025. Le nombre de vulnérabilités exploitées progressait, lui, de 33 % par rapport à l’ensemble de l’année précédente. Le catalogue de correctifs atteignait 94 % du volume de 2025. Ivanti anticipait un dépassement d’environ 20 % à la clôture de 2026, une projection qui reste distincte du bilan observé.

Les semaines précédant cette publication ont surtout exposé les équipements placés en périphérie du réseau. Chez Citrix, CVE-2026-88779 touche NetScaler lorsque l’appliance fonctionne comme fournisseur de services SAML ou fournisseur d’identité. Cette vulnérabilité zero-day ciblée reçoit un score CVSS de 8,7.

FortiMail est concerné par CVE-2026-104286, une écriture de fichier sans authentification notée 9,8 et signalée comme activement exploitée par la CISA. SonicWall a, de son côté, diffusé le 6 octobre un correctif d’urgence pour CVE-2026-102255. Cette faille SSRF avant authentification affecte SMA1000 et atteint 10 sur l’échelle CVSS. Une activité d’attaque a été observée le 9 octobre, sans compromission confirmée dans le bilan transmis.

Les anciennes vulnérabilités restent également pertinentes pour les attaquants. Le 8 octobre, cinq failles concernant ProFTPD, ONLYOFFICE, Strapi, Struts et BIND ont rejoint le catalogue KEV de la CISA, après leur exploitation attribuée à Flax Typhoon, acteur lié à la Chine.

Chez Microsoft, les 1 407 CVE corrigées se répartissent entre 78 critiques et 1 329 importantes, soit environ 44 % de plus que le précédent record de septembre. La priorité concerne CVE-2026-96951, un contournement de sécurité de Windows Shell déjà exploité. Windows 10, Windows 11 et plusieurs générations de Windows Server sont concernés.

Autre point de vigilance, CVE-2026-108398 affecte .NET Framework 3.5 et les versions 4.6.2 à 4.8.1. Sa divulgation publique ne signifie pas qu’une exploitation est constatée, mais justifie une correction rapide.

Parmi les failles critiques, 65 permettent une exécution de code à distance. Office en concentre 34, dont 19 dans Excel. DHCP Server, Message Queuing, Remote Desktop Services et QUIC figurent aussi parmi les services touchés.

Les fins de support compliquent la maintenance

Corriger suppose encore de disposer de mises à jour. Office 2021, Office LTSC 2021, Windows 10 2016 LTSB et IoT LTSB 2016 atteignent leur fin de support en octobre. Windows 11 24H2 Home et Pro arrivent également au terme de leur maintenance.

Une correction s’impose concernant Windows Server 2012 et 2012 R2 : leur dernière année de mises à jour de sécurité étendues ne commence pas en octobre 2026. Le programme ESU s’est terminé le 13 octobre 2026, selon Microsoft. Cette échéance impose de revoir les systèmes encore dépendants de ces versions.

Exchange Server 2016 et 2019 cumulent deux contraintes dans le bilan fourni : une vulnérabilité critique d’exécution de code à distance, CVE-2026-70571, et une échéance ESU annoncée au 31 octobre. La gestion des correctifs doit donc accompagner celle du remplacement des produits concernés.

Adobe publie dix bulletins couvrant 141 CVE, dont quinze critiques, sans exploitation connue signalée. ColdFusion et Commerce concentrent ces dernières.

Pour ColdFusion, le bulletin APSB26-144 traite dix vulnérabilités critiques. Trois sont accessibles à distance sans authentification : CVE-2026-105899 et CVE-2026-106622, notées 10, ainsi que CVE-2026-106624, évaluée à 9,8. Les versions corrigées sont 2025.0.14 et 2023.0.26.

Commerce compte cinq failles critiques. CVE-2026-103849 et CVE-2026-92909, respectivement notées 10 et 9,8, ne nécessitent aucune authentification. Le correctif d’urgence associé à CVE-2026-75650, publié en septembre, reste également à appliquer. Les huit autres bulletins Adobe relèvent de la priorité 3.

Mozilla corrige, selon le récapitulatif transmis, 79 CVE distinctes avec Firefox 158, ESR 153.5 et ESR 115.43. Trente présentent une sévérité élevée. Plusieurs permettent de sortir du bac à sable, mécanisme destiné à isoler les traitements du navigateur. Aucune exploitation active n’est mentionnée. L’attribution désormais individuelle des CVE contribue aussi à augmenter leur nombre.

Pour datasecuritybreach.fr, les priorités opérationnelles ressortent clairement : traiter Windows Shell, examiner les équipements exposés, puis organiser les migrations et la maintenance restante. Le renseignement sur les menaces devient utile lorsqu’il permet de relier une vulnérabilité exploitée aux systèmes effectivement présents dans l’entreprise.

(Sources Ivanti, Patch Tuesday d’octobre 2026.)

Septembre : Zero Day en amont, Patch Tuesday plus calme

Deux Zero Day Android, une faille WhatsApp et une vulnérabilité WinRAR ont marqué septembre. Le Patch Tuesday s’annonce plus sobre, mais Windows et Adobe restent des priorités.

Le mois de septembre a été rythmé par plusieurs vulnérabilités Zero Day découvertes avant le Patch Tuesday : deux failles critiques dans Android, une brèche dans WhatsApp et une autre dans WinRAR. Microsoft publie ensuite 81 correctifs, dont huit jugés critiques et deux déjà divulgués publiquement. Adobe diffuse en parallèle neuf mises à jour couvrant 22 CVE, dont certaines touchant Acrobat Reader, ColdFusion et Premiere Pro. Malgré un Patch Tuesday relativement calme, la pression reste forte : l’exploitation active des Zero Day, conjuguée à une attaque de la chaîne d’approvisionnement via Drift AI et Salesforce, rappelle l’ampleur de la surface de menace.

Zéro Day avant le Patch Tuesday

Les jours précédant le Patch Tuesday de septembre ont été agités. Deux vulnérabilités critiques dans Android (CVE-2025-38352 et CVE-2025-48543) ont été exploitées activement. Elles s’ajoutent à une faille Zero Day dans WhatsApp (CVE-2025-55177) et à une vulnérabilité similaire dans WinRAR (CVE-2025-8088). Ces quatre incidents suffisent à reconfigurer l’agenda des équipes de sécurité. Parallèlement, une attaque visant la chaîne d’approvisionnement a touché l’agent conversationnel Drift AI, exposant des données de clients Salesforce. L’ensemble illustre la multiplication des vecteurs d’attaque, allant des applications mobiles aux logiciels tiers en passant par les intégrations cloud.

Microsoft a corrigé 81 nouvelles vulnérabilités ce mois-ci, dont huit classées critiques. Parmi elles figurent cinq exécutions de code à distance, deux élévations de privilèges et une divulgation d’informations, toutes affectant Windows ou Office. Deux vulnérabilités avaient déjà été rendues publiques. La première, CVE-2025-55234, concerne le protocole SMB de Windows. Elle offre une élévation de privilèges et affiche un score CVSS de 8,8. Microsoft la classe comme importante, avec un niveau de maturité de code non prouvé. La seconde, CVE-2024-21907, est liée à Newtonsoft.Json et touche SQL Server 2016 à 2019. Elle permet un déni de service à distance, selon l’usage de la bibliothèque. Là encore, l’évaluation du risque recommande de la traiter comme importante. Ces deux divulgations montrent que les failles connues circulent rapidement, augmentant le risque d’exploitation opportuniste.

Mises à jour Adobe et priorités de septembre

Adobe a publié neuf mises à jour couvrant 22 CVE, dont 12 critiques. Les produits concernés incluent Acrobat Reader, Premiere Pro, After Effects, Commerce, ColdFusion, Experience Manager, Dreamweaver et deux outils de modélisation 3D. Adobe attribue une priorité 1 à ColdFusion et une priorité 2 à Commerce. Les autres mises à jour sont classées en priorité 3, donc moins urgentes. La hiérarchisation proposée par Adobe renvoie à l’usage intensif de certaines plateformes en production. Pour ce mois de septembre, les équipes de sécurité doivent donc d’abord traiter les Zero Day détectées avant le Patch Tuesday. Ensuite, elles peuvent planifier les mises à jour Microsoft et Adobe dans le cadre des opérations de maintenance mensuelles. L’absence de nouvelles Zero Day dans le Patch Tuesday allège la charge immédiate, mais l’intensité des incidents précédents rappelle que la vigilance ne peut pas se relâcher.

La séquence de septembre montre un contraste entre l’intensité des Zero Day découvertes avant le Patch Tuesday et la relative stabilité des correctifs officiels. Une question demeure : les équipes de sécurité peuvent-elles maintenir une priorisation efficace face à la convergence des menaces mobiles, logicielles et cloud ?

83 vulnérabilités Microsoft dont 7 critiques et 1 activement exploitée

Patch Tuesday Microsoft & Adobe – 83 vulnérabilités Microsoft dont 7 critiques et 1 activement exploitée. 60 vulnérabilités Adobe dont 28 critiques.

Microsoft corrige 83 vulnérabilités avec la publication de son Patch Tuesday de décembre 2021, dont 5 classées comme critiques. L’édition de décembre corrige aussi une vulnérabilité Zero-Day activement exploitée. Les produits concernés par la mise à jour de sécurité de décembre de Microsoft sont Microsoft Office, Microsoft PowerShell, le navigateur Microsoft Edge basé sur Chromium, le noyau Windows, le spooler d’impression et le client du service Bureau à distance. Microsoft corrige des problèmes dans les logiciels, y compris des vulnérabilités par exécution de code à distance (RCE), des failles de sécurité facilitant une élévation des privilèges ainsi que des problèmes d’usurpation et de déni de service. 

Vulnérabilités Microsoft à prioriser et corriger… rapidement. 

CVE-2021-43890 | Vulnérabilité d’usurpation d’identité dans le programme Windows d’installation de paquets AppX. 

Cette vulnérabilité CVSS 7.1 est un Zero-Day identifié comme une vulnérabilité d’usurpation d’identité activement exploitée dans le programme d’installation de logiciels AppX et qui affecte Microsoft Windows. Microsoft a identifié des attaques qui tentent d’exploiter cette vulnérabilité en utilisant des paquets malveillants comprenant la famille de malware Emotet/Trickbot/Bazaloader.

Un attaquant peut créer une pièce jointe malveillante qui sera ensuite utilisée pour des campagnes de phishing. Il suffira ensuite à l’attaquant de persuader l’utilisateur ciblé d’ouvrir cette pièce jointe malveillante. Les utilisateurs dont les comptes sont configurés pour avoir moins de droits utilisateur sur le système seront moins impactés que les utilisateurs ayant des droits administratifs. 

CVE-2021-43215 | Vulnérabilité de corruption de mémoire sur le serveur iSNS pouvant entraîner l’exécution de code à distance 

Cette vulnérabilité d’exécution de code à distance (RCE) cible le protocole Internet Storage Name Service (iSNS) qui facilite les interactions entre les serveurs et les clients iSNS. Un attaquant peut envoyer une requête malveillante au serveur iSNS pour déclencher une exécution de code à distance. Avec un score de sévérité CVSS de 9,8, cette vulnérabilité critique doit être corrigée en priorité. 

CVE-2021-43217 | Vulnérabilité d’exécution de code à distance dans le système de chiffrement de fichiers EFS de Windows. 

Il s’agit d’une vulnérabilité RCE qui cible le système de chiffrement de fichiers (EFS) et qui permet à un attaquant de provoquer un débordement de tampon d’écriture entraînant une exécution de code non mis en bac à sable et non authentifié. Avec un score de sévérité CVSS de 8,1, il s’agit d’une vulnérabilité à corriger rapidement. 

Microsoft est en train de résoudre cette vulnérabilité via un déploiement en deux temps. Ces mises à jour corrigent la vulnérabilité en modifiant la manière dont le système EFS établit les connexions depuis le client vers le serveur. 

Pour obtenir des conseils sur la façon de gérer les modifications requises pour cette vulnérabilité et pour en savoir plus sur le déploiement par étapes, se reporter à l’article KB5009763: EFS security hardening changes in CVE-2021-43217. 

Lorsque la deuxième phase de mises à jour Windows sera disponible au cours du premier trimestre 2022, les clients seront avertis au moyen d’une révision de cette vulnérabilité de sécurité. Pour être avertis de la disponibilité de cette mises à jour, nous vous invitons à vous inscrire à la liste de diffusion des avis de sécurité qui vous tiendra informés des modifications de contenu qui seront apportées à cet avis. Voir les avis de sécurité technique de Microsoft (Microsoft Technical Security Notifications). 

CVE-2021-43905 | Vulnérabilité d’exécution de code à distance dans les applications Microsoft Office 

Il s’agit là d’une vulnérabilité d’exécution de code à distance (RCE) non authentifiée dans les applications Microsoft Office. À corriger rapidement car elle affiche un score de sévérité de 9,6. 

CVE-2021-41333 | Vulnérabilité d’élévation de privilèges dans le spooler d’impression Windows 

Cette vulnérabilité d’élévation de privilèges dans le spooler d’impression Windows qui a été rendue publique peut être facilement attaquée si bien qu’avec un score de sévérité de 7,8 cette vulnérabilité doit être corrigée rapidement. 

CVE-2021-43233 | Vulnérabilité d’exécution de code à distance sur le client Bureau à distance 

Cette vulnérabilité RCE critique contenue dans le déploiement mensuel de Windows doit elle aussi être corrigée rapidement en raison d’un score de sévérité de 7,5. 

Adobe Patch Tuesday – Décembre 2021 

À l’occasion de ce Patch Tuesday, Adobe a publié 11 mises à jour de sécurité pour ses produits qui permettent de corriger 60 vulnérabilités CVE dont 28 sont classées comme critiques et qui impactent les produits Adobe After Effects, Dimension, Experience Manager, Media Encoder, Photoshop, Prelude, ainsi que Premiere Pro et Rush. 

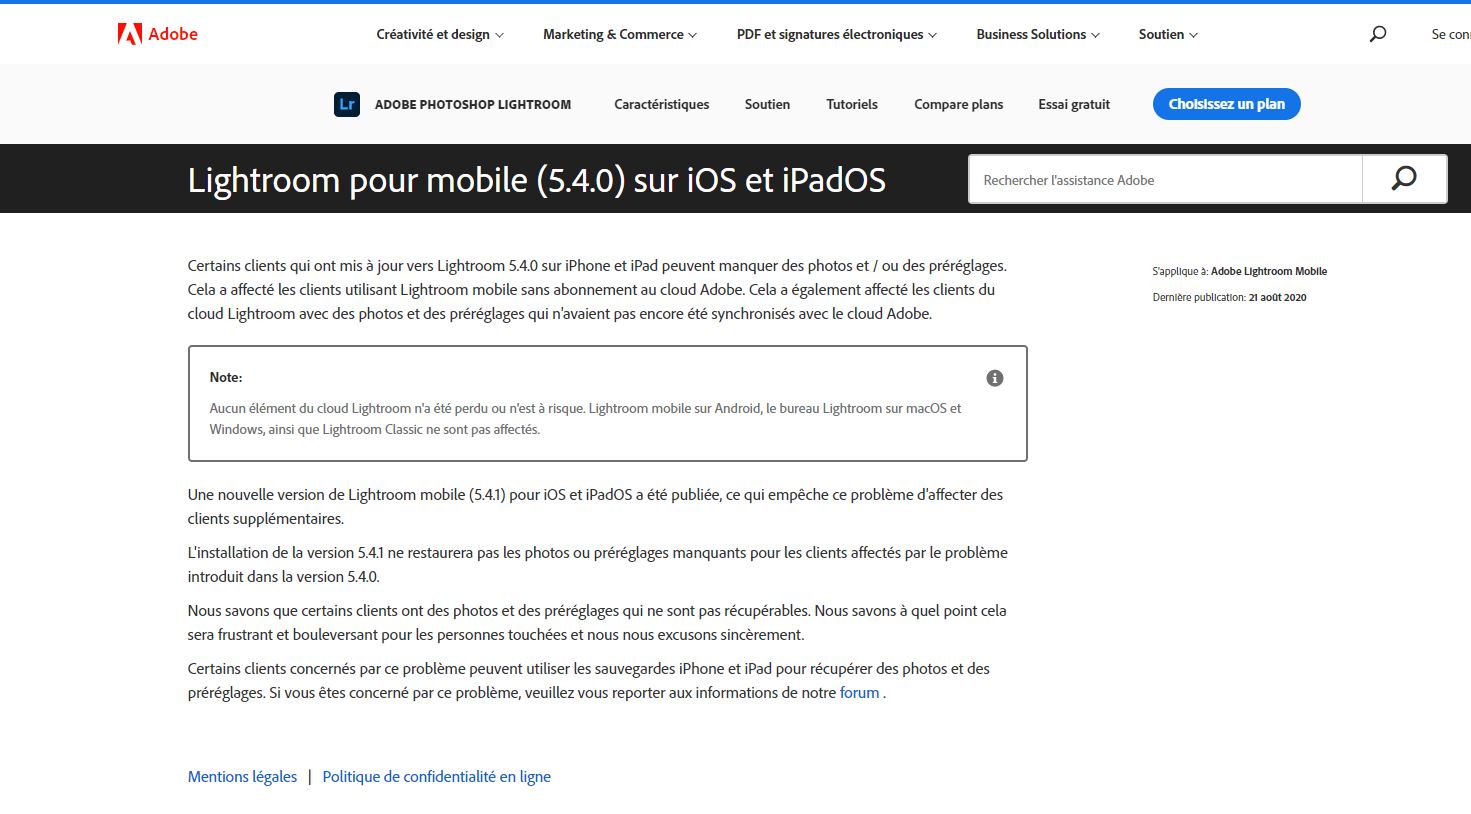
Une mise à jour Adobe Lightroom efface les photos

Voilà qui est fâcheux pour les utilisateurs de l’application Adobe Lightroom pour iPhone et iPad. La dernière mise à jour effacé les photos des utilisateurs.

Abracadabra… plus de photos ! La dernière mise à jour pour Adobe Lightroom à destination des iPhone et Ipad a effacé les photos des utilisateurs. Un étonnant bug qu’Adobe a rapidement corrigé, mais le mal était fait pour de nombreux utilisateurs. « Certains clients qui ont mis à jour vers Lightroom 5.4.0 sur iPhone et iPad peuvent perdre des photos et / ou des préréglages. Cela a affecté les clients utilisant Lightroom mobile sans abonnement au cloud Adobe. Cela a également affecté les clients du cloud Lightroom avec des photos et des préréglages qui n’avaient pas encore été synchronisés avec le cloud Adobe.« 

Les utilisateurs de l’outil dédié aux photos sous Android, MacOS et Windows n’ont pas connu cette faille. « L’installation de la version 5.4.1 ne restaurera pas les photos ou préréglages manquants pour les clients affectés par le problème introduit dans la version 5.4.0. » souligne Adobe en s’excusant du problème. « Nous savons que certains clients ont des photos et des préréglages qui ne sont pas récupérables. Nous savons à quel point cela sera frustrant et bouleversant pour les personnes touchées et nous nous excusons sincèrement.« 

Microsoft et navigateurs : 79 vulnérabilités corrigées

Ce mois-ci, le Patch Tuesday de septembre 2019 traite de 79 vulnérabilités dont 17 classées critiques. Parmi ces dernières, 8 affectent les moteurs de scripts et les navigateurs, 4 la connexion Bureau à distance et 3 SharePoint. En outre, Microsoft a publié un nouveau patch pour une vulnérabilité critique au sein des fichiers LNK et pour une vulnérabilité dans Azure DevOps/TFS. Adobe a également publié des correctifs pour Flash et Application Manager.


Le déploiement de patches pour les moteurs de script, les navigateurs et les fichiers LNK est une priorité pour les équipements de type poste de travail, c’est-à-dire tout système permettant d’accéder à la messagerie ou à Internet depuis un navigateur. Concernés les serveurs multi-utilisateurs faisant office de postes de travail distants.

Connexion Bureau à distance et navigateurs

Microsoft a corrigé quatre vulnérabilités par exécution de code à distance au sein de la fonctionnalité Connexion Bureau à distance : CVE-2019-0787, CVE-2019-0788, CVE-2019-1290 et CVE-2019-1291. Pour exploiter ces vulnérabilités, un attaquant aura besoin qu’un utilisateur se connecte à un serveur RDP malveillant ou compromis. Les vulnérabilités découvertes par Microsoft suite à un test interne sur la fonction Connexion Bureau à distance. Des patchs prioritaires sur tous les systèmes qui utilisent la fonction de connexion Bureau à distance.

SharePoint

En outre, Microsoft a publié des correctifs pour résoudre trois vulnérabilités RCE dans SharePoint : CVE-2019-1257, CVE-2019-1295 et CVE-2019-1296. L’une d’entre elles implique de télécharger une application malveillante tandis que les deux autres sont des vulnérabilités au niveau de la désérialisation dans l’API SharePoint.

Des correctifs à déployer en priorité pour tous les serveurs SharePoint.

Azure DevOps Server (anciennement Team Foundation Server)

Azure DevOps Server et Team Foundations Server (TFS) sont affectés par une vulnérabilité par exécution de code à distance (CVE-2019-1306) qui est exploitée via des téléchargements de fichiers malveillants. En effet, quiconque télécharge un fichier vers un serveur peut exécuter du code via un compte Azure DevOps/TFS. Aussi concernés les utilisateurs anonymes via des serveurs configurés pour les valider.

Un correctif prioritaire pour toutes les installations Azure DevOps ou TFS.

Attaques actives sur des vulnérabilités facilitant une élévation de privilèges

Microsoft corrige deux vulnérabilités facilitant une élévation des privilèges exploitées en aveugle.

CVE-2019-1214 est une faille dans le pilote Common Log File System (CLFS), tandis que CVE-2019-1215 concerne le pilote Winsock.

Ces deux problèmes impactent toutes les versions Windows. Corrections prioritaires. Les vulnérabilités facilitant une élévation des privilèges sont généralement utilisées avec une exécution de code à distance où cette dernière n’accorde pas de droits administratifs

Adobe

Ce mois-ci, peu de publications d’Adobe. L’éditeur a publié des correctifs pour deux vulnérabilités critiques dans le Flash Player, correctifs qui doivent être déployés de manière prioritaire sur tous les systèmes de type poste de travail Adobe a également corrigé une vulnérabilité classée comme importante concernant le chargement de DLL non sécurisé dans Application Manager.

Patch Tuesday Linux et Adobe

Déni de service via TCP SACK vers le noyau Linux

Plusieurs vulnérabilités DoS ont été rapportées en juin concernant le noyau Linux (CVE-2019-11477, CVE-2019-11478, CVE-2019-11479). Microsoft a publié un avis de sécurité fournissant des informations et des liens sur ces vulnérabilités.

Patch Tuesday version Adobe

Adobe a publié des correctifs pour Bridge CC, Experience Manager et Dreamweaver. Trois vulnérabilités sont corrigées dans Experience Manager tandis qu’une vulnérabilité est résolue dans Bridge et Dreamweaver. Aucune d’entre elles n’est considérée comme critique et le niveau de vulnérabilité le plus élevé pour chaque logiciel concerné est Important.

Patch Tuesday juin : 88 vulnérabilités, 21 critiques

Le Patch Tuesday de Microsoft traite 88 vulnérabilités dont 21 classées comme critiques. Parmi ces dernières, 17 affectent les moteurs de scripts et les navigateurs tandis que 3 sont des attaques Escape potentielles contre l’hyperviseur Hyper-V.

Patch Tuesday – La dernière vulnérabilité est une exécution de code à distance (RCE) au sein de l’API de reconnaissance vocale Microsoft Speech. Microsoft a également publié des recommandations pour les clés FIDO Bluetooth basse consommation ainsi que pour HoloLens et Microsoft Exchange. Concernant Adobe, l’éditeur vient de publier des correctifs pour Flash, ColdFusion et Campaign.

Correctifs pour postes de travail

Le déploiement de patches pour les moteurs de script et les navigateurs est une priorité pour les équipements de type poste de travail, c’est-à-dire tous les systèmes permettant d’accéder à la messagerie ou à Internet depuis un navigateur. Sont également concernés les serveurs multiutilisateurs qui font office de postes de travail distants.

Attaque Escape contre l’hyperviseur Hyper-V

Trois vulnérabilités avec exécution de code à distance (CVE-2019-0620, CVE-2019-0709 et CVE-2019-0722) sont corrigées dans Hyper-V. Elles permettaient à un utilisateur authentifié sur un système invité d’exécuter du code arbitraire sur l’hôte. Microsoft signale que l’exploitation de ces vulnérabilités est moins probable. Les patches restent tout de même une priorité pour les systèmes Hyper-V.

Exécution de code RCE dans l’API de reconnaissance vocale Microsoft Speech

L’API Microsoft Speech abrite une vulnérabilité par exécution de code à distance (CVE-2019-0985). Affectant Windows 7 et Server 2008 R2, elle a besoin qu’un utilisateur ouvre un document malveillant.

Avis de sécurité

Microsoft a également publié plusieurs avis de sécurité  :

  • ADV190016 qui désactive la possibilité d’utiliser certaines clés de sécurité FIDO basse consommation Bluetooth en raison d’une vulnérabilité divulguée en mai 2019. Google et Feitian ont également publié des avis de sécurité pour les clients qui utilisent ces clés.

  • ADV190017 qui corrige plusieurs vulnérabilités dans HoloLens permettant à un attaquant non identifié de lancer des attaques DoS ou de compromettre des équipements HoloLens se trouvant à proximité.

  • ADV190018 qui fournit une mise à jour de la défense en profondeur de Microsoft Exchange Server même si, à l’heure actuelle, aucun détail n’a été communiqué sur cette mise à jour.

Patch Tuesday version Adobe

Adobe a publié des mises à jour pour Flash, ColdFusion et Campaign. La mise à jour pour Flash permet de résoudre une vulnérabilité et exposition courante (CVE) et doit être déployée en priorité sur les postes de travail sur lesquels Flash est installé. Les mises à jour pour ColdFusion corrigent trois vulnérabilités de types différents, toutes étant classées comme critiques. Quiconque utilise un serveur ColdFusion devrait le tester et déployer le correctif dès que possible. Quant au patch pour Adobe Campaign, il corrige sept vulnérabilités différentes dont une considérée comme critique. (Par Jimmy Graham dans The Laws of Vulnerabilities)

Patch Tuesday : 79 vulnérabilités dont 22 critiques

Ce Patch Tuesday de mai 2019 traite 79 vulnérabilités dont 22 classées critiques. Parmi ces dernières, 18 affectent les moteurs de scripts et les navigateurs.

Les quatre restantes concernent des exécutions de code à distance (RCE) sur le protocole Remote Desktop (RDP), le serveur DHCP, GDI+ et Word. Microsoft a également publié des recommandations sur les techniques MDS (Microarchitectural Data Sampling) récemment divulguées dont les failles ZombieLoad, Fallout et RIDL. Concernant Adobe, le Patch Tuesday comprend des correctifs pour des vulnérabilités dans Flash, Acrobat/Reader (83 vulnérabilités !) et Media Encoder.

Correctifs pour postes de travail

Le déploiement de patches pour les moteurs de script, les navigateurs, GDI+ et Word est une priorité pour les équipements de type poste de travail, c’est-à-dire tous les systèmes utilisés pour accéder à la messagerie ou à Internet depuis un navigateur. Sont également concernés les serveurs multi utilisateurs utilisés comme postes de travail distants par des utilisateurs.

Exécution de code RCE sur les services Remote Desktop (RDS)

Le protocole RDP (Remote Desktop Protocol) est affecté par la vulnérabilité par exécution de code à distance CVE-2019-0708. L’exploitation de cette vulnérabilité permet à un attaquant non authentifié d’exécuter du code de manière arbitraire sur un système affecté. Ce type de vulnérabilité peut faciliter la propagation de vers informatiques en raison du manque d’authentification et de l’omniprésence du service RDP. Même si un exploit Preuve de concept n’a pas encore été dévoilé, cette vulnérabilité doit être résolue en priorité absolue sur Windows 7, Server 2008 et Server 2008 R2.

Critiques : Exécution de code RCE sur le serveur DHCP

Le serveur DHCP de Windows est affecté par la vulnérabilité CVE-2019-0725 classée comme critique pouvant faciliter l’exécution de code à distance. Un quelconque attaquant non identifié peut envoyer des paquets à un serveur DHCP pour exploiter cette vulnérabilité, ce correctif est donc une priorité pour tous les déploiements DHCP Windows. Une vulnérabilité semblable au sein du serveur DHCP a été corrigée en février tandis qu’une autre vulnérabilité a été corrigée en mars sur le client DHCP.

Conseils pour les attaques MDS (Microarchitectural Data Sampling)

Microsoft a publié une documentation d’assistance concernant l’atténuation des attaques MDS (Microarchitectural Data Sampling). Les attaques de ce type s’appellent notamment ZombieLoad, Fallout et RIDL. Les CVE correspondant à ces vulnérabilités sont CVE-2018-12126, CVE-2018-12127, CVE-2018-12130 et CVE-2019-11091. Intel diffuse aussi une présentation ainsi qu’un document détaillé sur les techniques employées et les atténuations à déployer.

Des mises à jour du microcode pour les processeurs concernés devront être réalisées pour atténuer ces attaques tandis que des correctifs devront être déployés pour les systèmes d’exploitation. Microsoft précise que la désactivation de l’hyper-threading (alias Simultaneous Multi Threading ou SMT) pourra s’avérer nécessaire pour une atténuation complète, même si Intel déconseille cette procédure. Microsoft distribuera des mises à jour du microcode uniquement pour Windows 10. Pour les autres systèmes d’exploitation, c’est le fabricant OEM qui devra fournir ces mises à jour souvent sous la forme d’une mise à jour du BIOS.

Attaques actives sur des vulnérabilités facilitant une élévation de privilèges pour le traitement des erreurs Windows
Microsoft a également publié un correctif pour une vulnérabilité facilitant une élévation de privilèges pour le traitement des erreurs Windows (CVE-2019-0863) et qui a été exploitée à l’aveugle. L’application de ce correctif est donc prioritaire pour toutes les versions Windows prises en charge.

Adobe Patch Tuesday

Adobe a publié des correctifs pour Flash, Acrobat/Reader et Media Encoder. Même si les correctifs pour Flash ne concernent qu’une seule exécution CVE et que les patches pour Media Encoder en traitent deux, les patches pour Acrobat/Reader concernent pas moins de 83 vulnérabilités. Il est recommandé de traiter en priorité tous les systèmes hôtes impactés et plus particulièrement les équipements de type poste de travail. (Publié par Jimmy Graham dans The Laws of Vulnerabilities)

Patch Tuesday – Mars 2019 : 65 vulnérabilités dont 18 critiques

Le Patch Tuesday du mois de mars corrige 65 vulnérabilités dont 18 identifiées comme critiques. 13 de ces vulnérabilités critiques concernent les moteurs de scripts et des composants de navigateur et impactent les navigateurs Microsoft ainsi que la suite Office. Le Patch Tuesday de février 2019 comportait 74 vulnérabilités dont 20 critiques

Trois vulnérabilités entraînant une exécution de code à distance (RCE) sont corrigées sur le client DHCP de Windows de même qu’une vulnérabilité RCE sur le serveur TFTP exécutant des services de déploiement Windows et une élévation de privilèges dans Microsoft Dynamics 365. Le volume de patches publiés par Adobe ce mois-ci est plutôt léger et corrige seulement deux vulnérabilités et exposition courantes (CVE) dans Photoshop CC et Digital Editions.

Correctifs pour les postes de travail

Les patches pour les navigateurs, le moteur de script, ActiveX et MSXML sont une priorité pour les équipements de type poste de travail, c’est-à-dire tous les systèmes utilisés pour accéder à la messagerie ou à Internet depuis un navigateur. Sont concernés les serveurs multi-utilisateurs qui servent de postes de travail distants à des utilisateurs.

Client DHCP Windows

Le client DHCP Windows étant utilisé sur les postes de travail et les serveurs, le déploiement de patches pour résoudre les trois vulnérabilités RCE doit être une priorité pour tous les systèmes Windows.

Serveur TFTP exécutant des services de déploiement Windows (WDS)

Si vous utilisez les services de déploiement Windows, ce patch doit être déployé en priorité dans la mesure où l’exploitation de la vulnérabilité affectant ces services peut entraîner l’exécution de code à distance sur le serveur concerné.

Microsoft Dynamics 365

Les déploiements sur site de Microsoft Dynamics 365 sont vulnérables aux élévations de privilèges si bien que le déploiement de correctifs pour ce système doit également être traité en priorité.

Avis de sécurité Microsoft

Microsoft a également publié trois avis de sécurité qui traitent différents sujets :

L’avis ADV190009 annonce la prise en charge de la signature du code SHA-2 pour Windows 7 SP1 et Windows Server 2008 R2. Cette mise à jour sera nécessaire pour tous les nouveaux correctifs publiés après juillet 2019. Les versions plus anciennes du serveur WSUS (Windows Server Update Services) doivent également être mises à jour afin de pouvoir distribuer les nouveaux patchs signés par l’algorithme de hachage SHA-2.

L’avis ADV190010 fournit des recommandations sur le partage entre plusieurs utilisateurs d’un même compte utilisateur. Microsoft déconseille ce comportement qu’il considère comme un risque de sécurité majeur.

L’avis ADV190005 fournit quant à lui des atténuations pour un possible déni de service dans http.sys lors de la réception de requêtes HTTP/2. Le patch permet de définir une limite pour le nombre de paramètres SETTINGS à envoyer lors d’une même requête.

Adobe

Adobe a publié des correctifs non sécuritaires pour Flash ainsi que des patchs de sécurité critiques pour Photoshop CC et Digital Editions, chacun de ces deux produits étant affecté par une vulnérabilité. (Jimmy Graham dans The Laws of Vulnerabilities)

Patch Tuesday : 74 vulnérabilités dont 20 critiques

Le patch Tuesday de ce mois de février 2019 propose la correction de 74 vulnérabilités, dont 20 critiques.

Le Patch Tuesday de ce mois-ci est très volumineux et porte sur la résolution de 74 vulnérabilités dont 20 classées critiques. 15 de ces vulnérabilités critiques concernent le moteur de script et des navigateurs, les 5 autres sont liées à GDI+, SharePoint et DHCP. Microsoft a également publié un avis de sécurité pour un exploit Zero-Day affectant Exchange ainsi qu’un patch pour l’une des deux vulnérabilités signalées. De son côté, Adobe a publié des mises à jour pour Acrobat/Reader, Flash, ColdFusion et Creative Cloud.

Correctifs pour les postes de travail

Les patches pour les navigateurs, le moteur de script et GDI+ sont une priorité pour les équipements de type poste de travail, c’est-à-dire tous les systèmes utilisés pour accéder à la messagerie ou à Internet depuis un navigateur. Concernés, les serveurs multiutilisateurs en mode postes de travail distants.

Exchange

Fin janvier, un exploit Zero-Day a été annoncé pour Microsoft Exchange. Ce dernier utilise plusieurs vulnérabilités connues dans Exchange et Active Directory. L’attaquant qui exploite ces vulnérabilités peut élever ses privilèges jusqu’au rang d’administrateur de domaine. La semaine dernière, Microsoft a publié un avis de sécurité concernant cet exploit et donné certaines recommandations pour atténuer les vulnérabilités. Cependant, deux mises à jour ont été publiées aujourd’hui (CVE-2019-0686 et CVE-2019-0724) qui remplacent l’atténuation suggérée en amont. Le déploiement de ces mises à jour est hautement prioritaire dans tous les environnements Exchange.

SharePoint

Les deux vulnérabilités dans SharePoint (CVE-2019-0594 et CVE-2019-0604) permettent à un utilisateur malveillant d’exécuter du code dans le contexte d’un pool d’applications SharePoint et du compte de la ferme de serveurs SharePoint. L’utilisateur malveillant a besoin de droits spéciaux pour réaliser cette action. Le correctif est hautement prioritaire pour tous les serveurs SharePoint.

DHCP

Une vulnérabilité affecte le serveur DHCP de Windows. Classée comme critique. Elle peut faciliter l’exécution de code à distance.

Tout attaquant qui envoie des paquets à un serveur DHCP. Ce correctif doit donc être une priorité pour tous les déploiements DHCP Windows.

Correctifs Adobe

Pour conclure, Adobe a également publié des correctifs pour Acrobat/Reader, Flash, ColdFusion et Creative Cloud. Les patches Acrobat/Reader corrige 71 CVE.

Classé comme important par Adobe, le patch pour Flash corrige une vulnérabilité de type « lecture hors limites » pouvant entraîner la divulgation d’informations. Pour sa part, Microsoft considère cette vulnérabilité comme critique et pouvant entraîner une exécution de code à distance.

Le correctif pour ColdFusion permet de traiter deux vulnérabilités, l’une étant classée comme critique. La vulnérabilité de désérialisation Java doit être corrigée dès que possible car son exploitation peut entraîner l’exécution de code à distance. Une procédure plus complète sera peut-être nécessaire après le déploiement de la mise à jour. (Par Jimmy Graham/Qualys)