Archives par mot-clé : apple

Le premier worm pour MAC débarque

Des chercheurs découvrent comment corrompre le firmware des appareils Apple avec un worm dédié. La fin des MAC ?

Quand vous parlez informatique, les amateurs fortunés d’un MAC vous crieront haut et fort que les machines d’Apple sont infaillibles. Pas de virus, pas de piratage, pas de danger. Bon, il faut aussi admettre que les utilisateurs de MAC sont tellement sûrs de leur fait qu’ils oublient les différents cas ayant visé leur machine, comme ce keylogger indirect caché. Là ou les utilisateurs de MAC avaient plus ou moins raison est que des attaques directes, comme à l’encontre d’un ordinateur sous Windows, il n’en existait pas, du moins d’efficace. A première vue, la découverte de chercheurs américains risque de changer la donne si des pirates se penchent sur le problème.

Trois chercheurs [Xeno Kovah, Trammell Hudson et Corey Kallenberg] ont constaté que plusieurs vulnérabilités connues affectant le firmware de tous les meilleurs fabricants de PC peuvent également frapper le firmware du MAC. Qui plus est, les chercheurs ont conçu un ver, un worm « proof-of-concept », qui permettrait une attaque de firmware afin de se diffuser automatiquement de MacBook à MacBook, sans la nécessité pour eux d’être mis en réseau.

L’année dernière, Kovah et son partenaire Corey Kallenberg ont découvert une série de vulnérabilités de firmware qui touchaient 80% des ordinateurs qu’ils avaient examiné, y compris ceux de Dell, Lenovo, Samsung ou encore HP.

Bien que les fabricants de matériel ont mis en œuvre certaines protections pour éviter la modification sauvage de leur firmware, les chercheurs ont constaté qu’il restait assez simple de contourner les protections et flasher de nouveau le BIOS afin d’implanter un code malveillant. Les chercheurs ont alors décidé de voir si les mêmes vulnérabilités pouvaient s’appliquer à Apple. Ils ont constaté que oui, comme il l’indique dans Wired !

Démonstration du Thunderstrike 2 « firmworm » attendu lors du DEFCON 2015 de Las Vegas, cette semaine.

Une faille corrigée dans Windows, problème pour Drupal et Yosemite

Depuis 19 ans, une faille présente dans Windows n’avait jamais été corrigée. Voilà qui est dorénavant de l’histoire ancienne.

Imaginez, un bug informatique connu et présent dans Windows depuis 19 ans. Depuis Windows 95, cette « faille » permettait dans certaines mesures difficiles (mais pas impossibles, ndlr zataz.com) de prendre la main sur un ordinateur. Une attaque possible à distance. Baptisée par les ingénieurs sécurité de chez IBM, inventeurs de la faille, WinShock, l’exploit permettait d’infiltrer un ordinateur sous Windows (95, 98, 2003, 2008, Vista, 7, 8) à distance. Il suffisait de mettre en place un site Internet particulièrement fabriqué (XSS, …) pour déclencher l’attaque via Internet Explorer. Microsoft a corrigé la faille… sauf pour Windows XP dont le support n’existe plus. « Les utilisateurs qui ont paramétré leur Windows de telle manière à recevoir automatiquement les mises à jour, ne doivent rien faire de particulier. Ils seront protégés » explique le service presse de Microsoft.

Pour novembre, Microsoft a publié un Patch Tuesday conséquent, avec 17 bulletins dont 5 concernent l’exécution de codes à distance (RCE), un type de vulnérabilité dont les pirates sont particulièrement friands. À ce jour, avec ces 17 bulletins, Microsoft en aura diffusé 79 en tout pour 2014. Nous finirons donc l’année sous la barre des 100 bulletins de sécurité, soit un peu moins qu’en 2013 et 2011 et à peu près autant qu’en 2012.

Pendant ce temps…
Une grave et importante faille a été découverte dans Drupal. La communauté Drupal, et son logiciel Open Source gratuit pour créer et administrer des sites Web, annonçait l’existence d’une vulnérabilité dans la couche d’API d’abstraction de base de données de Drupal 7. Cette vulnérabilité (CVE associé : CVE-2014-3704) permet à un pirate d’envoyer des requêtes personnalisées qui rendent arbitraire l’exécution de SQL. Selon le contenu des requêtes, ceci peut entraîner une élévation des privilèges, une exécution arbitraire de PHP ou d’autres attaques. Ce que nous savons La vulnérabilité affecte toutes les principales versions 7.x de Drupal antérieures à la 7.32. Survenue au moment de l’annonce de POODLE, cette vulnérabilité a été un peu occultée, même si elle est directement exploitable et similaire à Heartbleed.

Depuis le 15 octobre 2014, les exploits automatisés ciblant cette vulnérabilité spécifique ont semé le chaos sur Internet. L’équipe chargée de la sécurité Drupal conseille aux administrateurs de sites Web fonctionnant sous Drupal 7.x de considérer comme compromis les sites qui n’ont pas été mis à jour ou patchés avant le 15 octobre 2014, ou bien 7 heures après la première annonce de la vulnérabilité. Corriger ou mettre à niveau un site Web compromis ne suffira pas pour supprimer les portes dérobées et autres chevaux de Troie qui auraient pu être installés.

La société Qualys propose une vérification de cette vulnérabilité via son logiciel Qualys Freescan, accessible depuis son site Internet dédié.

Du côté d’Apple, une faille a été détectée dans la dernière version de l’OS de la grosse pomme, Mac OS X Yosemite. Le problème a été révélée par la société suédoise Truesec. Baptisée ‘RootPipe’, la faille pourrait permettre à un pirate, en local, de prendre la main sur l’ordinateur en mode administrateur. Un mode qui permet de faire tout et n’importe quoi dans la machine. Emil Kvarnhammar, l’inventeur de la probable faille n’a pas donné plus d’information. Il attend qu’Apple corrige. Un mot de passe sudo, il permet d’avoir des privilèges temporaires de super utilisateur, est demandé afin q’un administrateur puisse agir sur une machine sans pour autant être le Kalif à la place du Kalif. La faille RootPipe contournerait cette restriction sous  Mac OS X Yosemite, mais aussi sous Mountain Lion et Mavericks.

Pirate d’Apple ? Comme Dropbox, un hoax ?

Un site qui plante ou rame quelques minutes et voilà les rumeurs les plus folles débarquées sur la toile. C’est ce qui a touché le site DropBox, il y a quelques jours. Une mise à jour « bancale » et l’espace de stockage américain a planté. Bilan, un internaute, The 1775 sec, membre d’une Cyber Armée Européenne (sic!), s’est gargarisé d’avoir piraté le portail pour, ensuite, s’excuser d’avoir menti sur le sujet.

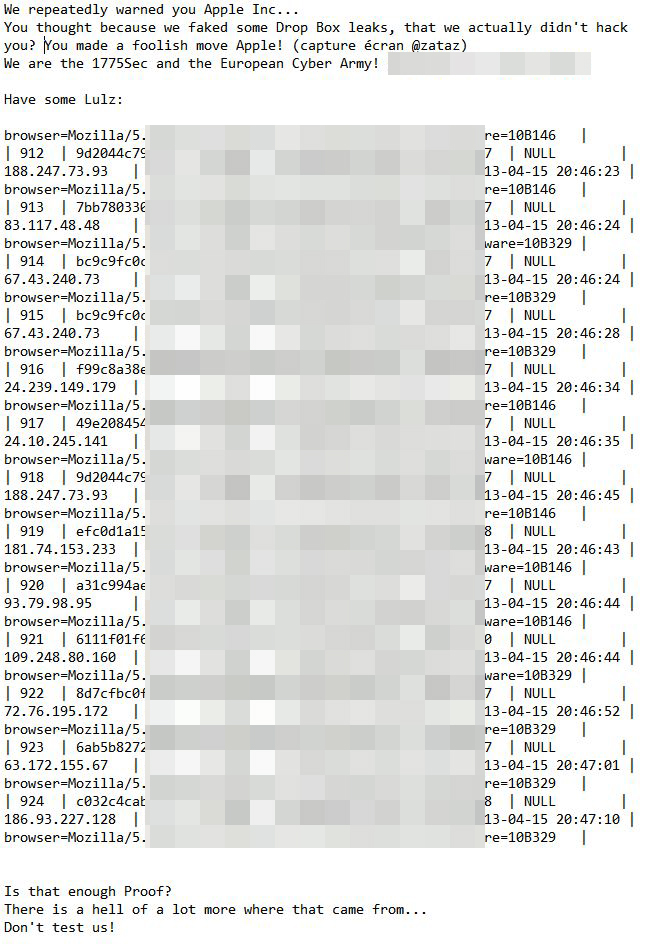
L’histoire aurait pu s’arrêter là sauf que le « pirate » indique avoir mis la main sur des données Apple via une faille découverte à partir d’un sous-domaine de la grosse pomme. Apple a très rapidement indiqué n’avoir subi aucune attaque informatique, et encore moins, visant des données clients. « Nous vous avions prévenu à plusieurs reprises Apple Inc, expliquait le pirate ce 12 janvier. J’ai menti sur les fuites DropBox, vous pensez que je mens au sujet de votre piratage ? Vous avez fait un geste stupide Apple ! » Une menace suivie de la diffusion de 12 IP, mots de passe en Md5, firmware, numéro d’OS, … de ce que le pirate indique être des informations de clients d’Apple. Alors, blagounette ou pas blagounette ?