Archives par mot-clé : macOS

Des Mac compromis via une faille Screen Sharing

Une faille de Screen Sharing corrigée par Apple est désormais exploitée activement, avec accès root et installation de mineurs Monero sur plusieurs Mac exposés.

La vulnérabilité CVE-2026-65400 affectant Screen Sharing sur macOS est désormais associée à des compromissions réelles. Le NCSC néerlandais rapporte plusieurs machines exposant le port 5900 sur Internet sur lesquelles des attaquants ont obtenu des privilèges root avant d’installer un mineur Monero. Apple avait publié des correctifs le 6 août 2026 pour macOS Tahoe 26.6.1, Sequoia 15.7.9 et Sonoma 14.8.9. Aucun vol de données ou d’identifiants n’est confirmé à ce stade. L’accès root ouvre toutefois un champ d’action beaucoup plus large, notamment sur les fichiers, sessions, secrets applicatifs et ressources accessibles depuis les postes compromis.


Une authentification contournée jusqu’au niveau root

L’alerte change de dimension depuis que l’exploitation de CVE-2026-65400 ne relève plus d’un risque théorique. Le NCSC-NL indique avoir reçu des signalements concernant plusieurs systèmes macOS dont le service Screen Sharing était directement accessible depuis Internet sur le port 5900. Dans chacun des cas observés, l’attaquant avait réussi à obtenir un accès root. Ce niveau de privilège correspond au contrôle le plus élevé sur un système Unix comme macOS. Les compromissions documentées ont ensuite conduit à l’installation d’un mineur de cryptomonnaie Monero. Apple avait pourtant corrigé la vulnérabilité dès le 6 août 2026. Les mises à jour concernées sont macOS Tahoe 26.6.1, macOS Sequoia 15.7.9 et macOS Sonoma 14.8.9. Le constructeur décrit CVE-2026-65400 comme un défaut d’authentification affectant Screen Sharing. Un attaquant présent sur le réseau peut, selon cette description, parvenir à s’authentifier auprès du service sans disposer d’identifiants valides. Cette caractéristique explique le risque particulier pesant sur les machines dont Screen Sharing est exposé directement sur Internet. Un service destiné à l’administration ou à l’assistance distante devient alors un point d’entrée potentiel vers le système lui-même.

Qu’est-ce que Screen Sharing ?

Screen Sharing est la fonction de partage d’écran intégrée à macOS. Elle permet d’afficher et de contrôler à distance l’écran d’un Mac depuis une autre machine. Elle peut servir à l’assistance technique, à l’administration d’un poste ou à l’accès distant à son propre ordinateur. Lorsqu’elle est activée et accessible depuis Internet, cette fonction devient aussi un service exposé aux tentatives de connexion. Dans le cas de CVE-2026-65400, la faille permet précisément de contourner l’authentification normalement nécessaire pour accéder à ce service.

Le 12 août, le NCSC-NL a ajouté la mention « exploitation active connue » à son bulletin. De nouvelles alertes publiques ont suivi le 15 août 2026. Cette chronologie place les organisations face à un scénario classique en cybersécurité : un correctif existe, tandis que des systèmes non mis à jour ou toujours exposés restent exploitables. Le nombre exact de victimes n’est pas communiqué. Le NCSC néerlandais confirme seulement plusieurs compromissions. Des recherches indépendantes recensent parallèlement plusieurs dizaines de milliers de services Screen Sharing accessibles depuis Internet. Ce volume ne peut pas être assimilé à un nombre de machines vulnérables. Une exposition du service n’implique ni que la version de macOS soit affectée, ni que l’exploitation ait réussi.

L’accès root élargit fortement le risque opérationnel

L’impact observé est pour l’instant concret et limité à ce qui a été confirmé : contrôle root sur les Mac compromis et déploiement de logiciels de minage Monero. Aucun vol de données, aucune extraction d’identifiants et aucune fuite d’informations ne sont documentés dans les cas rapportés. L’absence de preuve de vol ne réduit toutefois pas la portée technique d’un accès root. Une machine contrôlée à ce niveau peut potentiellement exposer ses fichiers locaux, les sessions ouvertes, les secrets utilisés par des applications et les ressources auxquelles le poste dispose déjà d’un accès. Ces possibilités relèvent du potentiel offert par la compromission, pas d’actions secondaires actuellement attribuées aux attaquants. Cette distinction reste essentielle pour évaluer la menace sans extrapolation. Les faits établis décrivent une exploitation active, une élévation jusqu’au niveau root et l’installation d’un cryptomineur. Les scénarios de récupération de secrets ou de rebond vers d’autres ressources sont techniquement plausibles, sans être démontrés dans les incidents signalés. Les postes administrés à distance constituent un cas particulièrement sensible. Lorsqu’un service Screen Sharing écoute directement sur Internet, l’attaquant n’a plus besoin d’un accès préalable au réseau interne pour atteindre la surface exposée. La faille d’authentification devient alors une porte d’entrée située au périmètre même du système. La chronologie renforce également l’enjeu de réaction. Apple a distribué ses correctifs le 6 août. Six jours plus tard, le NCSC-NL signalait officiellement une exploitation active connue. Le 15 août, de nouvelles alertes publiques confirmaient que la vulnérabilité devait désormais être considérée comme une menace opérationnelle et non comme une simple faiblesse corrigée sur le papier. Pour les équipes de sécurité, CVE-2026-65400 illustre ainsi le risque créé par l’association de trois facteurs : un service d’administration exposé, une faille permettant de contourner l’authentification et des machines n’ayant pas encore reçu le correctif disponible.

BlueNoroff : la nouvelle menace contre les cryptomonnaies sur macOS

Le groupe nord-coréen BlueNoroff, spécialisé dans les cyberattaques ciblant les sociétés de cryptomonnaies, a lancé une campagne massive baptisée Hidden Risk. Utilisant un malware multi-étapes sophistiqué, ce groupe vise les systèmes macOS en exploitant un mécanisme de persistance indétectable par les dernières versions de l’OS.

BlueNoroff utilise des e-mails de phishing pour attirer ses victimes, exploitant l’intérêt croissant autour des actualités liées aux crypto-monnaies. Les messages se présentent comme des communications d’influenceurs reconnus, renforçant ainsi leur crédibilité aux yeux des destinataires. Chaque e-mail contient un lien soi-disant associé à un document PDF informatif sur les événements récents, mais qui redirige en réalité vers le domaine contrôlé par les attaquants, « delphidigital[.]org ».

Point clé : le phishing reste une des méthodes les plus efficaces pour infiltrer des systèmes et accéder à des données sensibles.

Les experts de SentinelLabs ont découvert que le malware déployé par BlueNoroff utilise un mécanisme de persistance novateur qui ne déclenche aucune alerte sur les dernières versions de macOS. Ce logiciel malveillant ouvre un shell distant sur les appareils compromis, permettant aux cybercriminels d’effectuer des actions à distance sans que l’utilisateur ne le soupçonne.

L’URL malveillante est configurée pour distribuer un document apparemment inoffensif sur le Bitcoin ETF, mais elle sert également à déployer un package d’application intitulé « Le risque caché derrière la nouvelle flambée des prix du Bitcoin« .

La première étape de l’attaque repose sur une application compte-gouttes signée et notariée avec un identifiant de développeur Apple légitime, « Avantis Regtech Private Limited (2S8XHJ7948)« , qui a été révoqué par Apple depuis. Une fois lancé, le programme télécharge un faux fichier PDF à partir d’un lien Google Drive, l’ouvrant dans une visionneuse standard pour occuper la victime, tandis qu’en arrière-plan, la charge utile principale est téléchargée depuis « matuaner[.]com ».

cette campagne s’appuie sur un document de recherche authentique de l’Université du Texas, soulignant le niveau de détail et de planification de l’attaque.

BlueNoroff, déjà connu pour ses vols de cryptomonnaies, met en œuvre des stratégies de plus en plus complexes, ciblant directement l’écosystème macOS qui, jusqu’ici, restait moins affecté par ce type d’attaques. Cette campagne met en lumière la nécessité pour les entreprises et les utilisateurs de rester vigilants et de renforcer leur sécurité.

Pour rester informé des dernières alertes de cybersécurité et des menaces, inscrivez-vous à notre newsletter ou rejoignez le groupe WhatsApp de DataSecurityBreach.

Un ancien hacker de la NSA démontre une faille majeure dans macOS

La société Apple est généralement considérée comme étant une marque fiable, proposant une sécurité accrue. Un ancien hacker de la NSA démontre une faille majeure dans macOS. Elle permet le contournement des mécanismes de sécurité !

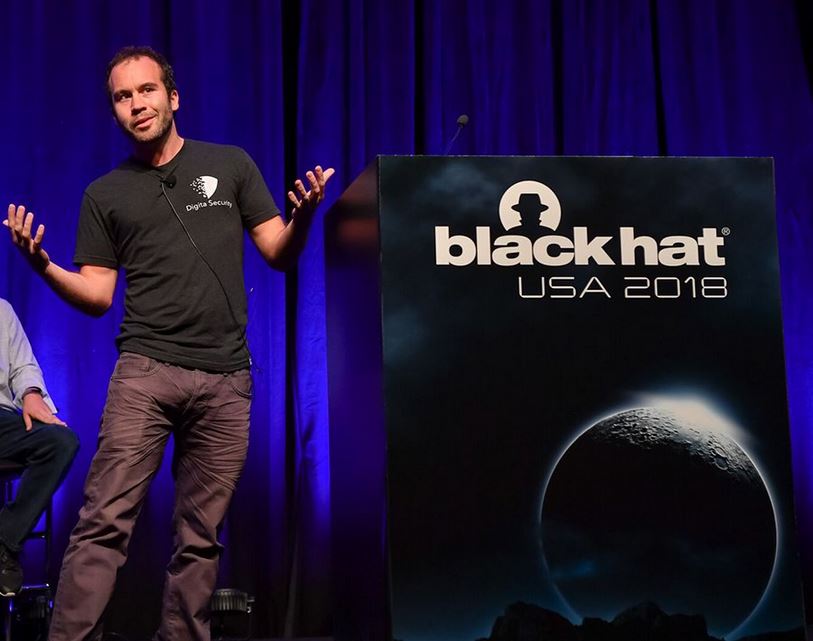
Faille majeure pour Apple ! Lors des conventions de cybersécurité Def Con/Black Hat qui se sont tenues à Las Vegas, début août, Patrick Wardle, un ancien Ninja de la NSA, fondateur de la société DigitaSecurity, a présenté des exemples d’attaques visant les produits Apple, et plus précisément macOS.

D’abord, Patrick Wardle est aussi généreux que doué. Il a expliqué comment un pirate pouvait contourner la plupart des mécanismes de sécurité mis en œuvre par Apple pour protéger macOS.

Wardle explique que les logiciels malveillants peuvent échapper aux méthodes de sécurité en les ciblant au niveau de l’interface utilisateur.

Chez Apple, les avertissements et autres autorisations à la moindre action font partis de l’écosystème des produits de la firme Californienne. Un mécanisme de défense contre les clics indésirables.


Faille majeure

Ensuite, Wardle affirme qu’il est possible d’exploiter ces avertissements en modifiant la façon dont macOS convertit les clics de clavier en clics de souris. Étant donné que macOS interprète deux actions de la souris comme équivalant à cliquer sur OK, il est donc possible d’écrire une ligne de code supplémentaire pour éviter qu’un avertissement n’apparaisse à l’écran. En abusant des nombreuses interfaces de macOS, un code peut s’executer via un code malveillant qui permettra d’ignorer les avertissements. Wardles a baptisé cette action « Synthetic Click ». Des attaques que l’ancien hacker de la National Security Agency a expliqué lors de la Def Con via des attaques automatisées visant macOS Sierra.

https://twitter.com/patrickwardle/status/1029060044900507649

Cependant, Wardle a déclaré que les exploits ne permettent pas à un pirate d’accéder initialement à un appareil Mac, mais qu’ils pourraient exploiter efficacement le sandboxing.

Une possibilité qui laisserait aux applicationx malveillantes de quoi obtenir des autorisations de niveau supérieur. De son côté, Apple a confirmé les correctifs adequates dans son nouveau OS, macOS Mojave.

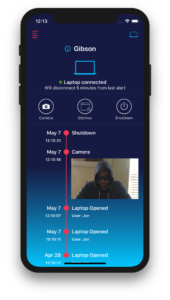
Pour conclure, Patrick Wardle propose, via sa société, l’outil Do Not Disturb. Une application qui permet d’avertir le propriétaire d’un MacBook en cas d’accès non autorisé. L’application tourne sous iPhone.

Elle permet de surveiller votre ordinateur portable afin de détecter les événements ouverts et vous avertir en temps réel, via une photographie par exemple.

Android et macOS, des cybercriminels s’invitent dans des applications

Découverte de deux nouvelles menaces, l’une agissant sous macOS et l’autre sous Android. Le malware sous macOS a fait 1 000 victimes. Quant à la menace sous Android, plus de 5 500 téléchargements ont été effectués.

Un malware s’invite dans les macOS. Si son impacte est encore légére, la cyberattaque présage un avenir plus mouvementé pour les utilisateurs de Mac et Android. Selon les chercheurs de l’éditeur d’antivirus ESET, une application créée par l’éditeur Eltima a été infiltrée par des pirates. Mission, diffuser un code malveillant. Environ 1 000 utilisateurs, clients de l’éditeur de solutions de sécurité informatique, auraient été infectés par le kit OSX/Proton, disponible sur les marchés underground.

Les applications Elmedia Player (lecteur multimédia) et Folx® (gestionnaire de téléchargement) sont concernées. OSX/Proton est une backdoor qui possède de nombreuses fonctionnalités et permet de récupérer, par exemple, les détails de l’OS comme le numéro de série de l’appareil, nom complet de l’utilisateur actuel ; les informations provenant des navigateurs : historique, cookies, marque-pages, données de connexion. Un outil qui vise à collecter des informations sur les portefeuilles de cryptomonnaie pouvant être disponible sur les appareils infiltrés. Proton exfiltre aussi le trousseau macOS grâce à une version modifiée de chainbreaker ; la configuration du VPN Tunnelblick ainsi que les données GnuPG (chiffrement de mails) et de 1password (gestionnaire de mots de passe).

Cryptomonnaie : une version compromise de Poloniex sur Google Play

Avec plus de 100 cryptomonnaies au compteur, Poloniex est l’un des principaux sites d’échange de cryptomonnaie au monde. Les cyberpirates ont profité du fait qu’il n’y ait pas d’application officielle de Poloniex pour développer deux versions malicieuses. En plus de récolter les identifiants de connexion à Poloniex, les cybercriminels incitent les victimes à leur accorder l’accès à leur compte Gmail. Les pirates peuvent ensuite effectuer des transactions depuis le compte de l’utilisateur et effacer toutes les notifications de connexions et de transactions non autorisées depuis la boîte de réception. La première des applications malveillantes se nomme « POLONIEX » et a été installée 5 000 fois, malgré les avis négatifs. La deuxième application, « POLONIEX EXCHANGE », a été téléchargée 500 fois avant d’être retirée du Google store.

Les utilisateurs Mac visés par une variante du malware Xagent

Le malware Xagent s’attaque désormais aux utilisateurs Mac pour détourner des mots de passe et des sauvegardes iPhone.

Les pirates responsables de la menace APT28 ont renforcé leur arsenal – la charge utile du malware Xagent peut maintenant cibler des utilisateurs sous macOS dans le but de voler des mots de passe, faire des captures d’écran mais également voler des sauvegardes iPhone stockées sur le Mac. L’année dernière, nous avions publié une étude complète sur ce qui s’est révélé être l’une des plus grandes campagnes de cyber-espionnage, liée à la Russie.

L’échantillon auquel nous nous intéressons aujourd’hui, Bitdefender a pu mettre la main sur ce dernier lors d’un audit client, est lié à la version Mac du composant Xagent de Sofacy / APT28 / Sednit APT. Cette porte dérobée modulaire avec des capacités avancées de cyber-espionnage est probablement installée sur le système via le downloader Komplex.

Une fois installée avec succès, la porte dérobée vérifie si un débogueur est attaché au processus. S’il en détecte un, il s’arrête lui-même pour empêcher l’exécution. Sinon, il attend qu’une connexion Internet soit établie avant de lancer la communication avec les serveurs C&C. Une fois la communication établie, la charge utile démarre les modules.

L’analyse préliminaire montre que la plupart des URL des serveurs C&C prennent l’apparence de noms de domaines Apple. Une fois connecté au C&C, la charge utile envoie un “HelloMessage“, puis génère deux fils de communication s’exécutant en boucles infinies. Le premier utilise des requêtes POST pour envoyer des informations au C&C, tandis que le deuxième surveille les requêtes GET pour des commandes.

Où ces modules d’espionnage macOS s’installent-ils ?

L’analyse révèle la présence de modules capables de sonder les configurations matérielles et logicielles du système, d’obtenir la liste des processus en cours d’exécution, d’exécuter des fichiers supplémentaires, d’obtenir des captures d’écran et de récolter les mots de passe du navigateur. Mais le module le plus important, du point de vue de la collecte d’informations, est celui qui permet aux pirates d’exfiltrer les sauvegardes d’un l’iPhone stockées sur un Mac corrompu.
Tous ces modules sont en attente d’analyse (un document détaillé documentant toutes les fonctionnalités des modules sera disponible sous peu.)

Notre précédente analyse d’échantillons connus pour être liés au groupe APT28 montre un certain nombre de similitudes entre le composant Sofacy / APT28 / Sednit Xagent pour Windows / Linux, et le binaire macOS actuellement étudié par nos équipes. Pour une fois, la présence de modules similaires a été détectée, tels que FileSystem, KeyLogger et RemoteShell, ainsi qu’un module de réseau semblable appelé HttpChanel. D’autres indicateurs montrent que l’échantillon d’aujourd’hui utilise également une adresse URL d’un serveur C&C identique au cheval de Troie OSX Komplex de Sofacy / APT28 / Sednit, moins le TLD (apple – [*******] .net pour Komplex vs apple – [* ******]. Org pour Xagent).

L’expertise forensique du binaire révèle aussi des chaînes binaires identiques dans les clients Komplex et Xagent, comme : Chaîne binaire Komplex: « / Users / kazak / Desktop / Project / komplex » ; Chaîne binaire Xagent Mac: « / Users / kazak / Desktop / Project / XAgentOSX ».

Les équipes Bitdefender concluent donc cette première étape des analyses en supposant que c’est le composant Komplex découvert en septembre dernier qui a été utilisé afin de diffuser le malware Xagent sur macOS. L’enquête est en cours. Une étude complète sera bientôt mise à disposition par l’éditeur de solution de sécurité informatique. De manière générale, les utilisateurs Mac soucieux d’éviter les malwares tels que Xagent devraient toujours éviter les App store alternatifs, et ne se fier qu’au Store officiel et aux développeurs disposant d’une bonne renommée.

*Analyse fournie par Tiberius Axinte, Responsable Technique chez BitdefenderLabs