Archives de catégorie : backdoor

Keyraider, un nouveau malware compromettant en France et dans le monde plus de 225 000 comptes Apple

En coopération avec WeipTech, Palo Alto Networks et son unité de recherche Unit42 ont identifié 92 échantillons d’une nouvelle famille de malwares ciblant l’iOS, et agissant en toute impunité. Nous avons analysé les échantillons afin de déterminer quel était l’objectif final de leur auteur. Nous avons en outre baptisé ce malware “KeyRaider”. Nous pensons qu’il s’agit du plus important vol de comptes Apple jamais causé par un malware.

KeyRaider cible les appareils iOS débridés et est distribué en Chine via des référentiels tiers de Cydia. Au total, cette menace aurait touché des utilisateurs de 18 pays : Chine, France, Russie, Japon, Royaume-Uni, Etats-Unis, Canada, Allemagne, Autriche, Israël, Italie, Espagne, Singapour et Corée du Sud.

Le malware prend au piège les processus système à l’aide d’un hook via MobileSubstrate, puis capte les noms d’utilisateur et les mots de passe du compte Apple ainsi que l’identificateur unique global (GUID) de l’appareil, en interceptant le trafic iTunes sur l’appareil. KeyRaider dérobe les certificats et les clés privées envoyés par le service de notification Push d’Apple, vole et partage les informations d’achat sur l’App Store, et désactive les fonctionnalités de déverrouillage local et distant des iPhones et des iPads.

KeyRaider est parvenu à s’emparer de plus de 225 000 comptes Apple valides et de plusieurs milliers de certificats, de clés privées et d’accusés de réception de commandes. Le malware envoie les données volées à son serveur de commande et de contrôle (C2), lequel contient lui-même des vulnérabilités qui exposent les informations utilisateur.

L’objectif de cette attaque était de permettre aux utilisateurs de deux tweak de débridage d’iOS de télécharger des applications depuis l’App Store officiel et d’y faire des achats mais sans payer. Les tweaks de débridage sont des packages logiciels qui permettent aux utilisateurs d’exécuter des actions normalement impossibles dans iOS.

Ces deux tweaks détournent les demandes d’achats d’applications, téléchargent les comptes volés ou les accusés de réception de commande du serveur C2, puis émulent le protocole iTunes pour se connecter au serveur d’Apple et acheter des applications ou d’autres éléments demandés par les utilisateurs. Les tweaks ont été téléchargés plus de 20 000 fois, ce qui laisse supposer qu’environ 20 000 utilisateurs exploitent frauduleusement les 225 000 informations personnelles subtilisées.

Certaines victimes ont fait savoir que leurs comptes Apple volés font état d’un historique d’achats d’applications anormal. D’autres sont confrontés à un rançonnement de leur téléphone.

Palo Alto Networks et WeipTech ont mis à disposition des services qui détectent le malware KeyRaider et identifient les informations personnelles volées.

Avast découvre un nouveau malware sur Google Play made in Turquie

Une nouvelle version de Porn Clicker vient d’apparaitre sur Google Play. Des pirates Turcs seraient derriére cette nouvelle version.

En avril 2015, l’éditeur de solutions de sécurité informatique Avast découvrait un code malveillant baptisé « porn clicker ». Un malware caché dans un logiciel propose sur Google Play. D’après l’éditeur, il a pu être téléchargé entre 100 000 et 500 000. Le code malveillant se faisait passer pour l’application populaire Dubsmash.

Une fois l’application installée, aucun indice particulier ne permettait à l’utilisateur d’identifier sur son appareil une application intitulée “Dubsmash 2” : en effet, l’application générait à la place une icône qui se présentait sous le nom de “Réglages IS”. Lorsque l’utilisateur ouvre cette application, le Google Play Store active la page de téléchargement de l’actuel “Dubsmash”. Par la même occasion, une liste de liens redirigeant vers divers sites pornographiques est téléchargée, conduisant au lancement d’un des liens de cette liste dans le navigateur. Après une dizaine de secondes, le code procède au clic d’autres liens au sein même du site pornographique.

« Nous serons de retour… »

Quatre mois plus tard, il a identifié une mutation de ce malware. intercepteur de données qui semble avoir été créé par la même équipe turque qui était à l’origine de ce logiciel malveillant. Google a une nouvelle fois réagi rapidement et l’a retirée du Play Store.

Une fois téléchargées, les applications ne présentent aucune activité importante lorsque l’utilisateur procède à l’ouverture de celles-ci, et affichent seulement une image fixe. Toutefois, lorsque l’utilisateur, qui ne se doute de rien, ouvre son navigateur ou d’autres applications, l’application malveillante parcourant l’arrière-plan du système renvoie directement vers des sites pornographiques. Les victimes ne comprennent pas forcément d’où proviennent ces redirections, car il n’est possible d’arrêter ce processus qu’en supprimant l’application.

Les chercheurs en sécurité de chez Eset ont rapporté peu de temps après que de nombreuses applications ayant subi cette mutation se trouvaient dans Google Play, et que la forme originelle du malware y a été téléchargée à plusieurs reprises en mai dernier. Les découvertes, combinées à celles d’Eset, prouvent que les auteurs de ces malwares persistent dans leur intention de faire de Google Play une résidence permanente pour leurs logiciels malveillants.

Quelques jours plus tard, le malware était déjà de retour sur Google Play. Le malware, identifié sous l’appellation « Clicker-AR », était présent dans les trois applications suivantes : Doganin Güzellikleri, Doganin Güzellikleri 2, Doganin Güzellikleri 3. Ce qui signifie littéralement « Beautés de la Nature ». Les pirates avaient en effet modifié les noms des développeurs afin que Google ne puisse pas les retrouver facilement. Avast a signalé à Google la présence de ces applications malveillantes et celles-ci ont été une nouvelle fois retirées.

Que peut faire l’utilisateur ?

Google a du pain sur la planche. En effet, la société a en charge à la fois le maintien du système d’exploitation pour mobiles le plus populaire au monde et un « app store » proposant environ 1,5 millions d’applications. Un antivirus n’est pas à négliger, la source du logiciel est à vérifier par les utilisateurs avant le moindre téléchargement. Faire attention aux demandes d’autorisations des applications. Si une application fait une demande d’autorisation que l’utilisateur ne juge pas nécessaire pour le bon fonctionnement de l’application, cela annonce probablement la présence d’une faille. Même si cela peut-être piégé, vérifier les avis d’utilisateurs.

Symantec.. la prochaine passoire ?

Découverte de plusieurs failles dans les outils de sécurité Symantec. Un pirate peut installer et exécuter un code distant malveillant.

Le chercheur en sécurité informatique Markus Wulftange de chez Code White Sec vient de mettre à jour une faille gênante pour les outils de sécurité informatique de l’éditeur Américain Symantec : Symantec Endpoint Protection (SEP). Il est possible d’exploiter un contournement d’authentification. Bilan, il devient possible d’exécuter un code distant non authentifié et de déposer/exécuter un shell dans la machine censée être protégée.

Symantec Endpoint Protection visant avant tout les entreprises, voilà une possibilité malveillante qui fait tache. Markus Wulftange a découvert six autres vulnérabilités critiques dans Symantec Endpoint Protection (SEP) Suite 12.1, affectant les versions antérieures à 12.1 RU6 MP1 (SYM15-007).

Des failles intéressantes alors que l’on apprenait, en juin dernier, que la National Security Agency, les grandes oreilles de l’Oncle Sam, disposerait d’un logiciel capable de faire sauter les antivirus et de suivre les utilisateurs des outils de protection informatique. La NSA posséde-t-elle aussi ces failles ? Snowden n’est pas au courant !

Le premier worm pour MAC débarque

Des chercheurs découvrent comment corrompre le firmware des appareils Apple avec un worm dédié. La fin des MAC ?

Quand vous parlez informatique, les amateurs fortunés d’un MAC vous crieront haut et fort que les machines d’Apple sont infaillibles. Pas de virus, pas de piratage, pas de danger. Bon, il faut aussi admettre que les utilisateurs de MAC sont tellement sûrs de leur fait qu’ils oublient les différents cas ayant visé leur machine, comme ce keylogger indirect caché. Là ou les utilisateurs de MAC avaient plus ou moins raison est que des attaques directes, comme à l’encontre d’un ordinateur sous Windows, il n’en existait pas, du moins d’efficace. A première vue, la découverte de chercheurs américains risque de changer la donne si des pirates se penchent sur le problème.

Trois chercheurs [Xeno Kovah, Trammell Hudson et Corey Kallenberg] ont constaté que plusieurs vulnérabilités connues affectant le firmware de tous les meilleurs fabricants de PC peuvent également frapper le firmware du MAC. Qui plus est, les chercheurs ont conçu un ver, un worm « proof-of-concept », qui permettrait une attaque de firmware afin de se diffuser automatiquement de MacBook à MacBook, sans la nécessité pour eux d’être mis en réseau.

L’année dernière, Kovah et son partenaire Corey Kallenberg ont découvert une série de vulnérabilités de firmware qui touchaient 80% des ordinateurs qu’ils avaient examiné, y compris ceux de Dell, Lenovo, Samsung ou encore HP.

Bien que les fabricants de matériel ont mis en œuvre certaines protections pour éviter la modification sauvage de leur firmware, les chercheurs ont constaté qu’il restait assez simple de contourner les protections et flasher de nouveau le BIOS afin d’implanter un code malveillant. Les chercheurs ont alors décidé de voir si les mêmes vulnérabilités pouvaient s’appliquer à Apple. Ils ont constaté que oui, comme il l’indique dans Wired !

Démonstration du Thunderstrike 2 « firmworm » attendu lors du DEFCON 2015 de Las Vegas, cette semaine.

Arrestations des pirates présumés de la banque JPMorgan Chase

Les services secrets américains semblent avoir mis la main sur les présumés pirates informatiques de la banque JPMorgan Chase. Les polices américaine et isralienne ont arrêtés 4 hommes. Un cinquième est en fuite.

Quatre personnes ont été arrêtées en Israël et en Floride dans le cadre de l’enquête sur le piratage informatique de la banque américaine de la banque JPMorgan Chase. Les réseaux informatiques de la banque avaient été attaqués au mois d’août 2014. 6 millions de foyers, et 7 millions de PME, avaient été visés par ce pirarate. Le porte-parole de la police israélienne, Micky Rosenfeld, a confirmé à l’agence Reuters que trois personnes avaient été arrêtées. Ils ont été présentés devant le juge de Rishon Lezion (région de de Tel Aviv. L’agence Bloomberg indique qu’un cinquième suspect est en fuite. Les 5 présumés pirates sont aussi accusés de l’infiltration de plus de 500.000 PC via l’exploitation du botnet Qbot (aussi appelé Qakbot). 800 000 transactions bancaires en ligne auraient été compromises. 59 % des sessions appartenaient à cinq des plus importantes banques américaines. 52 % des systèmes infectés étaient des systèmes Windows XP ! Des arrestations qui font suite à l’affaire Darkode ?

13 ans de prison pour un pirate informatique

Un ressortissant vietnamien condamné à 13 ans de prison pour avoir mis en place un groupe international de pirates informatiques. Il s’était spécialisé dans le vol d’identité.

Un ressortissant vietnamien a été condamné, aux USA, à 13 ans de prison pour le piratage de centaines d’ordinateurs d’entreprises américaines. But avoué par le pirate, mettre la main sur un maximum d’informations personnelles, les fameux PII américains. Ses attaques, qu’il orchestrait avec une bande de malveillants 2.0 qu’il avait recruté sur Internet, auraient visé environ 200 millions de citoyens américains. Des actions menées entre 2007 et 2013.

Hieu Minh Ngo, 25 ans, a été condamné par la Cour du district du New Hampshire pour ces agissements. HMN passait par des forums et sites de black market, dont Darkode, pour vendre les millions d’identités qu’il avait volé, les fullz (identités, données bancaires, …). Il a été découvert que le pirate possédait un porte feuille d’un millier de « clients » dispersés à travers le monde. Ngo possédait plusieurs sites Internet dont superget.info et findget.me.

La grande majorité des 200 millions de données volées provenaient du piratage d’une entreprise basée dans le New Jersey. Il aurait gagné sur une période de 6 ans, 2 millions de dollars. 13 673 citoyens américains, dont la PII a été volée et revendue, aurait été touché par des dépôts et des retraits  d’argent frauduleux à hauteur de 65 millions de dollars, dixit l’Internal Revenue Service.

Hieu Minh Ngo a été pourchassé par les Services Secrets, le FBI, et les services informatiques de plusieurs divisions de lutte contre le crime informatique de nombreux pays et de la section de la propriété intellectuelle des États-Unis.

Pendant ce temps…

L’Université de Miami piratée. La rédaction de DataSecurityBreach.fr a pu constater sur un site de diffusion de document, les identifiants de connexion de plusieurs centaines d’enseignants : logins, mots de passe (chiffrés, NDR) et adresses mails. Le pirate, qui semble Russe, a mis en ligne dans la foulée l’accès et les identifiants de connexion au WordPress de l’établissement. Les motifs évoqués par le pirate sont puériles « Depuis de nombreuses années, nous vous regardons. explique le pirate qui signe d’un dragon crachant du feu. Les gens se réveillent. Nous allons vous détruire. » Ce que ne dit pas le pirate est que sa base de données volée n’a pu être revendue dans le blackmarket en raison des mots de passe inutilisables. Bilan, une mise en pâture d’informations privées et personnelles à défaut d’en tirer quelques bitcoins.

Deux applications malveillantes dans 1 million de smartphones

Deux applications pour smartphone et tablette Android, Cowboy Adventure et Jump Chess, cachaient en leur sein un outil d’interception de données pour se connecter aux réseaux sociaux des joueurs piégés.

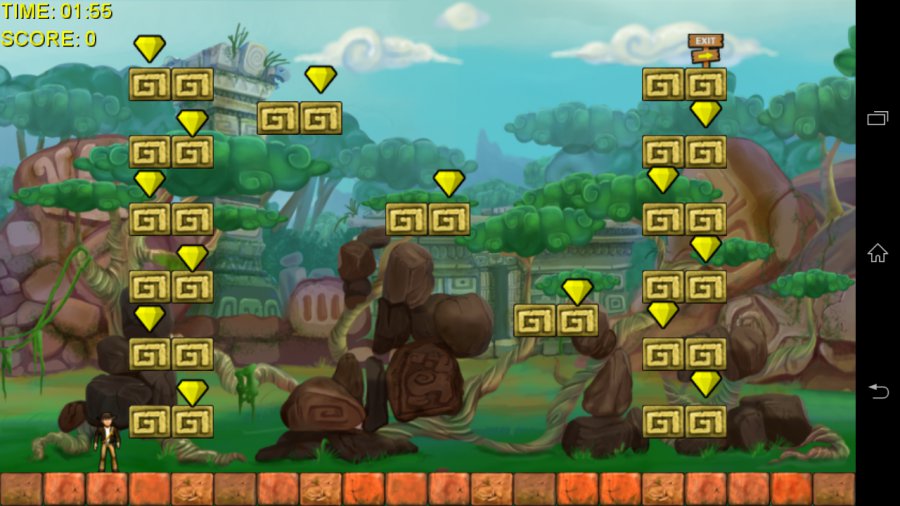
Des logiciels pour smartphone (ordiphone, NDR) et tablette, Google Play en propose des centaines de milliers. Dans le lot, des brebis galeuses à l’image des jeux proposés par l’éditeur Tinker Studio. L’entreprise, totalement inconnue et inexistante sur Internet, diffusait depuis avril 2015, un jeu de plateforme. Vous étiez représenté par un « Indiana Johns » et vous deviez récupérer des diamants à la sauce Mario Bros. Le jeu, pas vraiment original, offrait cependant de joli graphisme et une musique attrayante.

Le 16 mai 2015, Data Security Breach constatait que l’application était considérée comme « non dangereuse » par 56 antivirus. C’est du moins ce que tentait de faire croire les malveillants derrières cette application et les sites qu’ils utilisaient pour diffuser leurs microbes.

A noter que les mêmes créateurs avaient édité Jump Chess 1.1. Lui aussi, soit disant « safe », lui aussi diffusé par des dizaines de sites Internet spécialisé dans les applications Android. Sites qui ne vérifient en rien les contenus qu’ils diffusent. Jeu d’échec lui aussi piégé. C’est d’ailleurs l’éditeur ESET qui va tirer la sonnette d’alarme.

Les deux applications récupérées les informations permettant de se connecter à Facebook. 1.000.000 copies auraient été téléchargées selon l’éditeur d’antivirus. Des logiciels qui ont depuis été retirés du Google Play Store.

La méthode du pirate était simple. Une fausse page Facebook s’affichait dans le menu du jeu. L’internaute ainsi piégé rentrait ses identifiants de connexion. Autant dire que le « pirate » a pu engranger énormément de comptes Facebook.

Il est fortement conseillé, surtout si vous avez téléchargez le jeu de plateforme ou le jeu d’échec, d’effacer les programmes de votre téléphone, de votre tablette, mais aussi et surtout de changer votre mot de passe Facebook (Profitez-en pour utiliser la double authentification, NDR). A noter que l’escroc est un malin, il en a profité pour jouer avec un bug sur Google Play qui permet de mettre n’importe quelle information à l’écran. Bilan, facile d’afficher son appartenance aux éditeurs du Google Play aux yeux qui ne connaissent pas les finesses économiques et commerciales du géant de l’Internet. Voici l’exemple de Data Security Breach (sans danger) qui prouve une facilité de manipulation.

Europol stoppe le gang derrière Zeus et SpyEye

Zeus et SpyEye, deux logiciels espions dédiés au vol de données bancaires, viennent de perdre leurs présumés pères fondateurs dans une opération conjointe d’Europol et EuroJust.

Une équipe de cyber limiers du JIT, qui comprend des hommes et des femmes d’Europol et d’Eurojust, a démantelé un groupe de pirates informatiques soupçonné d’être derrière le développement et le déploiement des outils malveillants Zeus (Zbot) et SpyEye, des chevaux de Troie bancaires.

Depuis plusieurs années, ces kits pirates, particulièrement efficaces, ont fait de gros dégâts. Commercialisaient, il était possible de trouver des versions aux alentours de 500 $, avec des options vendues/louées par les créateurs. Le code source de Zeus a été divulgué sur Internet en 2011. Une fuite rapidement exploitée par les cybercriminels de la planète 2.0. Les codes pirates Citadelle ou encore Gameover sont des modifications de Zeus.

D’après Europole, les personnes arrêtées auraient gagné 2.000.000 d’euros en commercialisant leurs codes. la rédaction de Data Security Breach a appris que le 18 juin 2015, des enquêteurs d’Estonie, de Lettonie, d’Allemagne, de Moldavie, de Pologne et d’Ukraine, secondés par les services secrets américains, ont arrêté cinq personnes logées dans quatre villes Ukrainienne. Une opération rendue possible après de multiples enquêtes lancées en Autriche, Belgique, Finlande, Pays-Bas, Norvège et au Royaume-Uni. Une soixantaine de personnes ont déjà été arrêtées. Elles évoluaient dans la mouvance de Zeus. 34 personnes, arrêtées au Pays-bas, blanchissaient l’argent volé.


Risques sur mobiles : 1 code malveillant sur 2 cible l’argent des victimes

Selon le G DATA Mobile Malware Report, 5000 nouveaux programmes malveillants ciblent les appareils mobiles chaque jour.

Les achats réalisés à partir d’appareils mobiles connaissent une forte croissance. En France, le m-commerce représente 20 % des transactions en ligne selon le bilan du e-commerce au 1er trimestre 2015 de la Fevad. La gestion des comptes bancaires en ligne avec le mobile est une autre tendance qui attise la convoitise des cybercriminels. En gérant ses accès bancaires avec son mobile, l’utilisateur casse la protection à double facteur et laisse la porte ouverte aux attaques. Le rapport sur les dangers mobiles montre que 50% des 440 000 programmes analysés au premier trimestre 2015 ont un objectif purement financier.

La banque sur mobile, nouvelle cible ?
La croissance de l’utilisation des appareils mobiles pour gérer les comptes bancaires en ligne pose un nouveau problème de sécurité exploité par les cybercriminels. Les authentifications à double facteurs (identification sur le site Internet et validation par envoi SMS sur le mobile) mises en place par les banques pour sécuriser l’accès au compte en ligne montrent leur limite lorsque l’accès au compte et la validation se réalisent sur le même appareil. Une faille exploitée par exemple par le trojan bancaire FakeToken. Ce code se déguise en une application fournie par la banque. Une fois installée sur le mobile, l’application accède au compte de la victime et réalise des transactions bancaires en interceptant les codes de validation envoyés par SMS.

L’argent comme priorité
Les tablettes et smartphones deviennent des cibles de choix chez les attaquants. Il a été constaté qu’au moins 50% des programmes malveillants analysés ont une finalité financière. Les trojans constituent la majorité de ces dangers. Certains chiffrent les données de l’utilisateur et demandent une rançon ou abonnent la victime à des services surtaxés. D’autres, plus avancés, ciblent les comptes bancaires.

Hausse des dangers sur mobiles au premier trimestre 2015
Les experts ont identifié 440 267 nouveaux échantillons de malware Android au premier trimestre 2015. Comparé au dernier trimestre 2014 (413 871), le nombre de programmes nuisibles pour Android augmente de 6,4%, et de 21% si l’on compare au 1er trimestre 2014 (363 153).

Guerre ouverte entre Samsung et Microsoft ?

Samsung aurait délibérément désactivé Windows Update de ses machines.

L’information a de quoi étonner. D’après BSOD Analysis, le géant Coréen aurait désactivé Windows Update de ses machines. SW Update est le logiciel de mise à jour OEM pour les ordinateurs Samsung. Sa mission, mettre à jour vos pilotes Samsung, etc. La seule différence entre les autres logiciels de mise à jour OEM est que l’outil de Samsung… désactive Windows Update. A première vue, Samsung n’a pas appris des erreurs de l’affaire Lenovo/Superfish.