Archives de catégorie : Securite informatique

Les appareils Huawei et Vivo considèrent l’application Google comme dangereuse

La guerre commerciale entre la Chine et les USA passe aussi dans les fausses alertes de piratage informatique !

Les appareils Huawei et Vivo considèrent dorénavant l’application Google comme un malware. Voilà la réponse des marques chinoises au blocage américain de ses technologies et l’interdiction d’utiliser les outils Google. Les utilisateurs ont découvert que d’étranges avertissements de menace de sécurité apparaissent sur les smartphones et tablettes Huawei, Honor et Vivo, les invitant à supprimer l’application Google. Les appareils signalent que l’application est reconnue comme un malware TrojanSMS-PA. Un faux positif, mais qui a fait son effet !

Ce problème est signalé en masse sur les forums d’assistance de Google, Reddit et les forums Huawei. L’alerte explique que l' »application a été observée envoyant des messages SMS à l’insu de l’utilisateur, attirant les utilisateurs avec du contenu payant pour adultes, téléchargeant/installant des applications à l’insu de l’utilisateur ou volant des informations sensibles, ce qui peut entraîner des dommages matériels et une fuite de données sensibles. Nous vous recommandons de le supprimer immédiatement ». A noter que l’éditeur de solutions de cybersécurité Avast a annoncé un bug de son service annonçant Google Quick Search Box comme un malware sur les smartphones Huawei, Vivo et Honor.
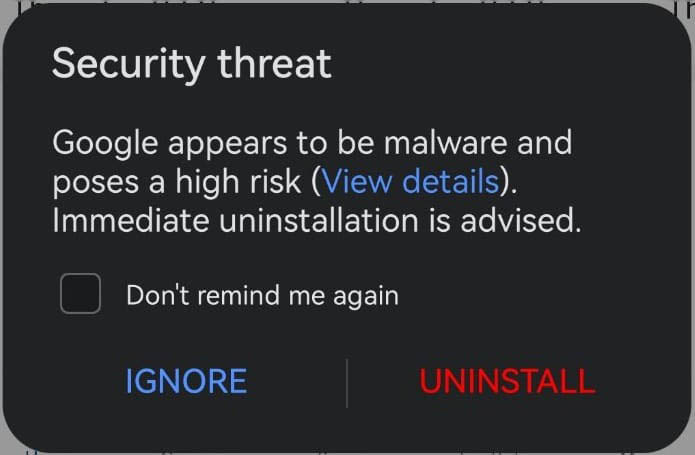
Du côté de Samsung, des utilisateurs d’appareils Samsung ont commencé à recevoir des avertissements de Google Play Protect dès plus inquiétants. Le service d’analyse des logiciels malveillants intégré aux appareils Android se méfie, depuis octobre, de certaines applications populaires, notamment Samsung Wallet et Samsung Messages. Comme le rapporte 9to5Google, les utilisateurs se sont plaints en masse sur le forum d’assistance de Google du fait que Play Protect signalait les applications du système Samsung comme « dangereuses ».

Pendant ce temps, en Russie, le ministère des communications et contrôle de l’Internet local [Roskomnadzor] a fait interdire dans les moteurs de recherche russes qu’apparaissent dans les résultats : Hetzner Online GmbH ; Network Solutions, LLC ; WPEngine, Inc. ; HostGator.com, LLC ; Ionos Inc. ; DreamHost, LLC ; Amazon Web Services, Inc. ; GoDaddy.com LLC ; Bluehost Inc. ; Kamatera Inc. ; DigitalOcean, LLC.

La loi russe [n° 236-FZ] oblige les hébergeurs étrangers dont les utilisateurs sont situés, y compris sur le territoire de la Fédération de Russie, à remplir les obligations locales. Les hébergeurs doivent créer un compte personnel sur le site Web de Roskomnadzor ; publier un formulaire de commentaires pour les citoyens et organisations russes ; créer un bureau de représentation autorisé en Russie.

Ransomware : partage d’informations et suivi des paiements

Une coalition mondiale de dirigeants gouvernementaux en matière de cybersécurité annoncent des efforts visant à renforcer le partage d’informations sur les menaces numériques et à s’attaquer aux paiements en cryptomonnaies des chantages numériques.

Lors de sa réunion à Washington, la Maison Blanche a décidé de mettre les bouchées doubles à l’encontre des rançongiciels et maîtres-chanteurs adeptes de ransomware. L’administration Biden a accueilli des responsables de 47 pays pour son Initiative internationale de lutte contre les ransomwares –  (International Counter Ransomware Initiative – CRI), au cours de laquelle les participants ont dévoilé un certain nombre d’actions.

La Maison Blanche a exhorté, ce 31 octobre, les gouvernements participants à prendre un engagement politique commun annonçant qu’ils ne paieraient pas de rançon aux cybercriminels. « Nous n’en sommes pas encore là, avec 50 pays, ce sera de la haute voltige« , a déclaré Anne Neuberger, conseillère adjointe à la sécurité nationale pour la cybersécurité et les technologies émergentes. Bref, une posture politique déjà prise en octobre 2021.

International Counter Ransomware Initiative

De son côté, le Conseil de sécurité nationale des États-Unis (NSC) exhorte les gouvernements de tous les pays participant à l’Initiative internationale de lutte contre les ransomwares (CRI) à publier une déclaration commune annonçant qu’ils ne paieront pas de rançon aux cybercriminels. La France, via l’ANSSI, l’Agence Nationale de Sécurité des Systèmes d’Information, a été l’une des premiéres structures à rappeler ce fait : ne payez pas !

Il faut dire aussi qu’il n’existe pas de norme mondiale sur la question suivante : Le paiement d’une rançon doit-il être effectué lors d’une cyberattaque ? Une plateforme de partage d’informations doit être mise en place « où les pays pourront s’engager à partager rapidement des informations après un incident majeur ». Une plate-forme gérée par les Émirats arabes unis.

L’argent des pirates, le nerfs de la guerre !

Les américains non jamais partagé auparavant des portefeuilles pirates, ni d’informations concernant les portefeuilles de la blockchain qui déplacent des fonds illicites liés aux ransomwares. D’ici peu, ces données seraient partagées avec les départements du Trésor du monde entier.

Le CRI a été lancé en 2021 avec 31 membres Australie, Brésil, Bulgarie, Canada, République tchèque, République dominicaine, Estonie, Union européenne, France, Allemagne, Inde, Irlande, Israël, Italie, Japon, Kenya, Lituanie, Mexique, Pays-Bas, Nouvelle-Zélande, Nigéria, Pologne, République de Corée, Roumanie, Singapour, Afrique du Sud, Suède, Suisse, Ukraine, Émirats arabes unis, Royaume-Uni et États-Unis) et en a ajouté d’autres à mesure que les ransomware gagnaient du terrain, comme le gouvernement du Costa Rica.

Le pays avait été paralysé après avoir refusé de payer une rançon de 20 millions de dollars aux pirates du groupe CONTI, le 16 avril 2022. L’expérience du Costa Rica montre que la politique peut également jouer un rôle dans la décision d’un gouvernement. Lors d’une comparution au Centre d’études stratégiques et internationales (CSIS) à la fin du mois de septembre, le président costaricien Rodrigo Chaves a déclaré que même si le paiement d’une rançon aurait nécessité une législation, il ne l’aurait pas fait même s’il en avait eu la possibilité.

A noter que cette demande de ne pas payer ne concerne que les Pays. Les paiements de rançons améliorent non seulement les capacités des groupes de cybercriminalité, mais qu’ils peuvent également financer d’autres actions malveillantes ou des Etats-nation aux intérêts criminels et/ou terroristes. Bien qu’aucun gouvernement national n’ait publiquement reconnu avoir payé une rançon, rien n’empêche de penser que certains ont payé le silence des pirates, comme ont pu le faire des milliers d’entreprises privées de part le monde.

Kopeechka : le site web qui permet d’ouvrir des milliers de comptes réseaux sociaux

Un outil web russe inonde les réseaux sociaux de robots permettant, dans certains cas, d’orchestrer des vagues de fakes news.

Des cybercriminels peu qualifiés utilisent un nouvel outil pour créer des centaines de faux comptes de réseaux sociaux en quelques secondes seulement, ont découvert des chercheurs de chez Trend Micro. Appelé Kopeechka (« penny » en russe), le service permet de contourner deux obstacles principaux pour quelqu’un qui tente de créer un faux compte : la vérification par courrier électronique et par téléphone.

J’avoue être très étonné, le site Kopeechka existe depuis plusieurs années [2019] et il est légal. Il affiche être une solution prête à l’emploi pour l’achat groupé de comptes de messagerie sans nécessiter de maintenance supplémentaire de ces comptes. Mais, comme d’habitude, des pirates et autres malveillants ont trouvé le moyen de détourner le service.

Bref, les cyber criminels peuvent utiliser Kopeechka pour mener des campagnes de désinformation, de spam et de promotion de logiciels malveillants. Il semble que ce service a été utilisé pour enregistrer en masse des comptes sur la plateforme de médias sociaux Mastodon afin de mener des campagnes de spam à grande échelle promouvant des plateformes d’investissement frauduleuses en crypto-monnaie.

Une lutte contre les faux comptes

Les géants des médias sociaux comme Instagram, Facebook et X (anciennement Twitter) s’efforcent depuis longtemps de minimiser l’enregistrement massif de faux comptes, également appelés robots, car ils sont souvent utilisés par les pirates informatiques dans leurs activités illégales. Les mesures anti-bot de base, comme la validation de l’adresse e-mail et du numéro de téléphone, l’utilisation d’adresses IP non suspectes et le CAPTCHA (un puzzle sur un site Web conçu pour confirmer qu’il est utilisé par une personne réelle plutôt que par un programme informatique), sont dissuasives.

Les cybercriminels peuvent contourner les CAPTCHA et les contrôles de réputation des adresses IP à l’aide de scripts automatisés, mais obtenir des adresses électroniques et des numéros de téléphone uniques peut s’avérer plus difficile. C’est alors qu’ils se tournent vers des services comme Kopeechka. En plus des principales plateformes de médias sociaux comme Facebook et X, les cybercriminels ont utilisé l’API de Kopeechka pour enregistrer des comptes sur Discord ou encore Telegram.

Un détournement malveillant voulu ?

Des chercheurs de Trend Micro ont également découvert un script Python via Kopeechka qui pourrait être utilisé pour créer des comptes sur Virus Total, un service en ligne qui analyse les fichiers informatiques à la recherche de virus, ce qui implique que certains utilisateurs pourraient enregistrer ces comptes pour tester la détection de leurs logiciels malveillants. Kopeechka permet aux utilisateurs d’accéder aux courriels reçus des plateformes de médias sociaux. Il ne cède pas lui-même le compte de boîte aux lettres, car il est contrôlé par Kopeechka et non par un utilisateur tiers.

Kopeechka dispose de plusieurs comptes de messagerie en stock, notamment avec Hotmail, Outlook ou encore Gmail. L’outil étant russe, Mail.ru fait parti du râtelier du service. Il permet d’utiliser une seule adresse pour plusieurs inscriptions sur différentes plateformes de médias sociaux. Les chercheurs soupçonnent que ces adresses sont soit compromises, soit créées par les acteurs de Kopeechka eux-mêmes.

Pour vérifier les numéros de téléphone des utilisateurs lors de l’enregistrement du compte, Kopeechka offre l’accès à 16 services SMS en ligne différents, provenant pour la plupart de Russie. Le blog ZATAZ a montré, il y a deux ans, dans son espace OSINT, différents sites web permettant de recevoir des SMS, sans être obligé de fournir un numéro de téléphone officiel ou enregistré.

Il faut compter moins de 0.0020$ par message. Deux adresse en .fr sont disponibles : outlook.fr et gmx.fr.

Review Checker, l’application qui detecte les faux commentaires

Une version bêta d’une extension baptisée Review Checker a été publiée pour le navigateur Mozilla Firefox. Elle détecte les fausses critiques de produits.

La fonction « Review Checker » examine tous les avis sur la page, raye ceux que les algorithmes déterminent comme étant faux en fonction de la formulation typique et de la similitude avec d’autres commentaires, puis calcule la note ajustée du produit.

L’extension est actuellement testée auprès d’une petite partie d’utilisateurs américains sur trois plateformes d’achat : Amazon, BestBuy et Walmart. La version 119 de Firefox introduit Review Checker. La sortie officielle devrait avoir lieu en novembre 2023 , mais il n’est pas clair si à l’avenir la fonction prendra en charge des marchés nationaux ou ne se contentera d’entreprises partenaires.

Propulsée par Fakespot de Mozilla, cette fonctionnalité évalue la qualité des avis sur les produits en vous aidant à savoir si les avis proviennent probablement de vrais clients ou s’ils proviennent d’évaluateurs biaisés ou rémunérés. Review Checker utilise la technologie d’IA pour analyser les avis sur Amazon, Best Buy et Walmart.

Il attribue aux avis de chaque produit une note alphabétique, allant de A à F, indiquant leur fiabilité.

Prise de contrôle silencieuse : découvrir votre adresse IP via Skype

Une vulnérabilité a été découverte dans l’application mobile Skype qui permet aux pirates d’obtenir l’adresse IP de l’utilisateur lors de l’ouverture d’un message avec un lien spécifique.

Trouver votre adresse IP, via un simple message sur Skype, possible. Ce défaut a été identifié par un chercheur indépendant en sécurité nommé Yossi. Le chercheur a découvert qu’n pirate informatique peut déterminer l’emplacement général d’un utilisateur en lui demandant d’ouvrir un message contenant un lien. Yossi a signalé le problème à Microsoft début du mois d’août. Pour démontrer la vulnérabilité, Yossi a réalisé une démonstration avec l’adresse IP d’un journaliste de 404 Media.

Un pirate pourrait faire de même et récupérer l’IP originale, même si cette adresse est cachée derrière un réseau privé virtuel (VPN). Lorsque Yossi a contacté Microsoft le 12 août, on lui a répondu que « la divulgation d’une adresse IP en soi n’est pas considérée comme une faille de sécurité ». À la suite d’un appel de 404 Media, Microsoft a déclaré qu’il résoudrait le problème dans une « future mise à jour du produit« , sans préciser de date. Rappelons que des pirates chinois ont récemment eu accès au courrier électronique du gouvernement américain via Microsoft Azure, ce qui a suscité des critiques à l’encontre de l’entreprise pour son approche des failles de sécurité.

Plus tôt cet été, le PDG de la société de cybersécurité Tenable, Amit Göran, a accusé Microsoft de « négligence grave » en citant le retard de l’entreprise à corriger une vulnérabilité critique.

Attaques Acoustiques : comment des frappes de clavier deviennent une menace pour vos données

Dans le monde numérique d’aujourd’hui, où les pirates informatiques sont constamment à la recherche de nouvelles méthodes pour accéder à des données sensibles, une menace revient sur le devant de la scéne : les attaques acoustiques.

Des chercheurs d’universités britanniques ont développé un modèle d’apprentissage qui peut voler des données à partir de frappes de clavier enregistrées via un microphone, avec une précision étonnante de 95 %.

L’impact de cette nouvelle attaque a la capacité de compromettre les données les plus sensibles des utilisateurs, allant des mots de passe aux discussions confidentielles. Du moins sur le papier. Contrairement à d’autres attaques nécessitant des conditions spécifiques, les attaques acoustiques sont rendues plus accessibles en raison de la prolifération d’appareils équipés de microphones capables d’enregistrer des sons de haute qualité. Cette situation, conjuguée aux avancées rapides en matière d’apprentissage automatique, rend ces attaques sonores plus dangereuses et accessibles que jamais.

L’évolution des menaces et la nécessité d’une sécurité renforcée

Cette attaque met en évidence la nécessité d’adopter des mesures de sécurité renforcées. Les méthodes traditionnelles de protection, telles que les mots de passe, ne suffisent plus à garantir la sécurité des données. L’authentification multifactorielle, les clés physiques et les systèmes d’entrée sans mot de passe deviennent essentiels pour contrer ces menaces émergentes. Alors que les pirates continuent de rechercher des failles, les entreprises et les individus doivent prendre des mesures proactives pour sécuriser leurs données.

Bien que ce type d’attaque ne soit pas entièrement nouveau, son taux de réussite élevé, atteignant 95 %, est préoccupant. L’idée de capturer les frappes de clavier à partir du son est similaire à la prise d’empreintes digitales via la frappe, incluant la vitesse de frappe, les erreurs et les intervalles entre les touches. Tout cela peut être accompli simplement en écoutant une communication vocale, comme une conversation téléphonique. Cette menace a conduit à l’exploration de concepts tels que l’outil « keytap » développé par Georgi Gerganov en 2018, qui se concentrait sur le son spécifique des claviers mécaniques.

Comment Google renforce la sécurité de ses collaborateurs en expérimentant l’exclusion d’Internet

Récemment, Google a annoncé une initiative audacieuse visant à réduire le nombre d’attaques sur ses collaborateurs en expérimentant une approche de sécurité innovante. L’entreprise souhaite exclure temporairement certains de ses employés d’Internet.

L’idée centrale derrière cette démarche est basée sur le concept bien connu de l »air gap’ (séparation physique). Ce concept a déjà fait ses preuves dans les milieux de la sécurité informatique en rendant les serveurs de sauvegarde moins vulnérables aux attaques. Lorsqu’un serveur est déconnecté d’Internet, il devient beaucoup plus difficile pour les agresseurs d’y accéder à distance, obligeant ainsi les pirates à se trouver physiquement près de l’ordinateur pour essayer de le compromettre. Mais comment cela se traduit-il lorsqu’il s’agit de collaborateurs travaillant au sein de la plus grande entreprise Internet au monde ?

Selon des documents internes relayés par le site d’information américain CNBC, Google est actuellement en train de mener une expérience ambitieuse impliquant environ 2 % de ses collaborateurs. Ces volontaires ont été choisis pour être exclus d’Internet pendant la durée de l’expérience. Cela signifie qu’ils ne peuvent pas accéder au World Wide Web et n’ont pas les privilèges root sur leurs ordinateurs. Le but ultime de cette démarche est de renforcer considérablement la sécurité des collaborateurs participants.

Des collaborateurs pas complètement déconnectés

Néanmoins, cette exclusion d’Internet ne signifie pas que les collaborateurs sont complètement déconnectés de tout support numérique. Google a pris soin de permettre l’utilisation de ses propres outils basés dans le nuage, ce qui permet aux employés de continuer à travailler de manière productive malgré l’absence d’accès à Internet. De plus, des exceptions ont été mises en place pour les collaborateurs qui ont un besoin impératif d’accéder à Internet dans le cadre de leurs tâches professionnelles.

Il est important de noter que Google a rapidement souligné sur Twitter que cette expérimentation ne deviendra pas une politique générale. Autrement dit, l’entreprise n’a pas l’intention de désactiver Internet pour l’ensemble de ses employés à l’avenir. Cependant, cette démarche est un exemple de l’approche proactive adoptée par Google pour renforcer la sécurité de ses infrastructures et de ses collaborateurs face à un paysage de cyber-menaces en constante évolution.

Une fuite de données inattendue pour VirusTotal

Une fuite de données inattendue a secoué le monde de la cybersécurité en juin dernier. Un fichier de clients VirusTotal s’est retrouvé accidentellement sur Internet, exposant une liste de 5 600 noms, parmi lesquels figuraient des employés des services secrets américains de la NSA et des services de renseignement allemands.

VirusTotal est essentiellement une immense base de données de logiciels malveillants. Les utilisateurs peuvent soumettre des fichiers suspects ou des liens vers des sites Web douteux, qui sont ensuite comparés aux bases de données de 70 fabricants d’antivirus pour détecter toute activité suspecte. Cela a permis la création d’une archive mondiale d’outils d’attaque numérique, une précieuse bibliothèque de codes malveillants. Cependant, cette plateforme n’est pas exempte de critiques, car elle peut potentiellement exposer involontairement des données confidentielles, comme l’a averti l’Office fédéral de la sécurité de l’information (BSI) l’année dernière.

Révélations troublantes sur la liste divulguée

La liste, 5 600 clients de VirusTotal, comprend des organismes gouvernementaux de premier plan tels que le Cyber Command américain, le FBI, le département américain de la Justice, la NSA ou encore le service de renseignement allemand MAD. De nombreuses entreprises allemandes sont également concernées, notamment la Deutsche Bahn, la Bundesbank, Allianz, BMW, Mercedes-Benz et Deutsche Telekom. Cette fuite suscite des inquiétudes quant à l’utilisation abusive des données pour l’ingénierie sociale et les attaques de phishing ciblées. Alertés, pas de doute que les « clients » concernés ont changé d’adresse électronique et redoublé de prudence.

Les implications de la fuite de données

Bien que les mots de passe ne soient pas affectés par cette fuite, la liste divulguée permet d’identifier les personnes en charge de la sécurité informatique et de la lutte contre les logiciels malveillants au sein des organisations concernées. Cela pourrait ouvrir la voie à des tentatives d’attaques ciblées contre ces individus. Ce qui rend cette fuite encore plus folle, c’est que VirusTotal appartient à Google. Cette situation soulève des questions sur la sécurité et le contrôle des données chez Google.

Google a rapidement supprimé la liste de la plateforme dès qu’ils ont été informés de la fuite. Ils se sont également engagés à améliorer leurs processus internes et leurs contrôles techniques pour éviter de tels incidents à l’avenir. Le BSI, tout en utilisant VirusTotal comme source d’informations, conseille aux autorités fédérales de ne pas télécharger de fichiers sur cette plateforme. Un courriel de 2022, temporairement retrouvé sur la plateforme de sécurité, montre l’importance de VirusTotal en termes de sécurité informatique et quelles informations critiques peuvent s’y retrouver. Dans ce mail, l’Association allemande pour l’ingénierie des machines et des installations (VDMA) a envoyé un lien vers un portail Web du ministère de l’Intérieur de Rhénanie-Palatinat en tant que service pour ses membres – avec le mot de passe associé.

D’autres entreprises touchées par la fuite, telles que Deutsche Telekom, ont également pris des mesures pour informer leurs employés et prévenir les éventuelles attaques.

Proxy jacking : détournement SSH

Proxy jacking : Des hackers malveillants détournent les serveurs SSH en les attachant à un réseau proxy.

Les attaques en ligne sont devenues une préoccupation majeure pour les entreprises et les utilisateurs individuels. Une nouvelle menace a été identifiée par les experts d’Akamai Technologies, mettant en évidence une campagne de proxy jacking qui cible les serveurs SSH vulnérables. Les attaquants exploitent les serveurs pour lancer un service Docker qui utilise la bande passante de la victime pour alimenter un réseau proxy commercial.

Cette technique, moins visible que le cryptojacking, offre aux attaquants un moyen discret de générer des avantages financiers en utilisant la bande passante des victimes. Dans cet article, nous allons examiner de plus près cette menace croissante et discuter des mesures que vous pouvez prendre pour protéger vos serveurs SSH contre les attaques de proxy jacking.

Les attaques de proxy jacking

Les attaques de proxy jacking sont une méthode sophistiquée utilisée par les attaquants pour détourner les serveurs SSH vulnérables. Une fois qu’ils ont obtenu un accès à distance au système, les attaquants déploient un service Docker qui partage le canal Internet de la victime avec un réseau proxy commercial. Contrairement au cryptojacking, cette attaque est beaucoup moins visible, ce qui réduit considérablement le risque de détection précoce. Les attaquants utilisent cette méthode pour obtenir des avantages financiers en exploitant la bande passante supplémentaire de la victime, pour laquelle ils reçoivent une récompense du propriétaire du service proxy.

Les chercheurs notent que, contrairement au cryptojacking, de telles attaques sont beaucoup plus discretes : elles chargent beaucoup moins de ressources, ce qui réduit le risque de détection. L’objectif : obtenir des avantages financiers, seuls les proxyjackers n’utilisent pas la puissance de l’ordinateur, mais la bande passante supplémentaire de la victime, pour laquelle ils reçoivent une récompense du propriétaire du service proxy – comme Peer2Profit ou Honeygain.

Le rôle des services proxy

Les services de proxy de trafic sont des outils légaux couramment utilisés par les annonceurs et d’autres utilisateurs. Les participants à ces réseaux proxy installent volontairement un logiciel spécialisé sur leurs machines, permettant ainsi le partage de leur bande passante inutilisée avec d’autres appareils. Malheureusement, ces outils et services ne sont pas à l’abri des abus. Les attaquants exploitent depuis longtemps les proxys pour masquer la source du trafic malveillant et recherchent activement des services qui offrent un anonymat similaire.

Détection d’une campagne de proxy jacking

Dans cette campagne de proxy jacking, les pirates informatiques ont réussi à installer un script Bash obscurci après avoir détourné un serveur vulnérable. Ce script recherche et met fin à tous les processus concurrents, puis lance un service Docker pour partager la bande passante de la victime. Une analyse plus approfondie a révélé que le logiciel malveillant obtenait toutes les dépendances nécessaires du serveur Web compromis, y compris un outil de ligne de commande Curl déguisé en fichier CSS (csdark.css). (Akamai)

Une nouvelle méthode de piratage révèle les clés secrètes des appareils via la LED d’alimentation

Une équipe de chercheurs de l’Université Ben Gourion et de l’Université Cornell ont trouvé un moyen de récupérer les clés secrètes des appareils cibles en analysant la LED d’alimentation.

Une équipe de chercheurs de l’Université Ben Gourion et de l’Université Cornell a récemment fait une découverte inquiétante en matière de sécurité informatique. Ils ont trouvé un moyen de récupérer les clés secrètes des appareils cibles en analysant la LED d’alimentation. Cette méthode, basée sur l’analyse des variations de luminosité, permet à un attaquant potentiel de dérober des clés cryptographiques en utilisant une caméra de smartphone ou une caméra de surveillance. Dans cet article, nous explorerons les détails de cette découverte et ses implications pour la sécurité des données.

Le lien entre la consommation électrique et la luminosité de la LED

Les chercheurs expliquent dans leur rapport que les calculs effectués par le processeur d’un appareil ont un impact direct sur sa consommation électrique, ce qui se reflète dans la luminosité de la LED d’alimentation. Ils ont découvert que ces changements de luminosité peuvent être exploités pour extraire les clés cryptographiques d’un appareil. En analysant les variations rapides de luminosité de la LED, un attaquant peut utiliser l’effet de « parallaxe temporelle » de la caméra pour capturer les émissions physiques.

Les résultats des tests

Les chercheurs ont réalisé plusieurs tests pour valider leur méthode de piratage via la LED d’alimentation. Ils ont réussi à récupérer avec succès une clé ECDSA de 256 bits à partir d’une carte à puce en analysant l’enregistrement vidéo du scintillement de la LED. Dans un autre test, ils ont extrait une clé SIKE de 378 bits à partir d’un téléphone Samsung Galaxy S8. Dans ce cas, ils ont pointé la caméra d’un iPhone 13 vers la LED d’alimentation des haut-parleurs Logitech Z120 connectés au hub USB. Ces tests démontrent l’efficacité de la méthode et la vulnérabilité des appareils face à cette nouvelle forme de piratage.

Les conditions nécessaires pour une attaque réussie

Pour qu’une attaque réussisse, plusieurs conditions doivent être remplies. Tout d’abord, la caméra utilisée par l’attaquant doit être capable de capturer les variations de luminosité de la LED à une distance de 16 mètres du dispositif cible. De plus, la LED d’alimentation doit être en ligne de mire directe de la caméra. Ces exigences peuvent sembler restrictives, mais avec l’avancée des technologies de caméra, il est probable que les attaquants puissent contourner ces limitations à l’avenir.