Archives de catégorie : Securite informatique

WindRelay et SpyNote, le relais NFC passe à l’attaque

Un malware Android inédit combine contrôle à distance, fraude au crédit et relais NFC, permettant à des escrocs de détourner une carte bancaire pendant un appel.

WindRelay, un malware Android conçu pour transmettre en temps réel les échanges NFC d’une carte bancaire. Associé au cheval de Troie d’accès distant SpyNote, il s’intègre dans une fraude mêlant ingénierie sociale, prise de contrôle du smartphone, usurpation d’identité et paiement sans contact détourné. Dans un cas analysé, l’opération complète s’est déroulée durant un appel de seulement 13 minutes. Les chercheurs ont relié 23 échantillons de WindRelay, soumis entre novembre 2025 et juillet 2026, à plusieurs campagnes observées notamment en Tchéquie, Slovaquie et Slovénie. L’étendue réelle des victimes reste inconnue.

Treize minutes pour prendre le contrôle du téléphone

Le scénario étudié par la société Group-IB (Group-IB, société de cybersécurité fondée en Russie en 2003 et désormais basée à Singapour, après avoir quitté le marché russe en 2023.) illustre l’intégration croissante entre manipulation téléphonique et outils malveillants Android. L’attaque commence par un appel frauduleux destiné à gagner la confiance de la cible. La victime est ensuite conduite à installer SpyNote, dans une version personnalisée portant son propre nom. Cette personnalisation constitue un indice important sur la préparation de l’opération. Les fraudeurs disposaient au minimum d’informations permettant d’identifier précisément leur cible, notamment son nom et son numéro de téléphone. Les éléments disponibles ne permettent toutefois pas de déterminer l’origine de ces données personnelles. Il suffit de voir les alertes de ZATAZ pour comprendre la problématique de la fuite de données, aujourd’hui.

Une fois SpyNote installé, les attaquants obtiennent un accès à distance au terminal Android. Dans le cas documenté, cette compromission leur permet d’installer un second programme, WindRelay, puis d’accéder à l’environnement bancaire de la victime.

La fraude ne s’arrête pas à la prise de contrôle du smartphone. Les opérateurs utilisent l’accès obtenu pour souscrire un crédit au nom de la personne ciblée. Celle-ci peut ainsi se retrouver avec une dette contractée frauduleusement avant même que la phase NFC ne débute.

L’étape suivante exploite directement la carte bancaire physique. Toujours guidée pendant l’appel, la victime est invitée à approcher sa carte de son téléphone. WindRelay transmet alors en temps réel les communications NFC vers une infrastructure contrôlée par les escrocs. Ceux-ci peuvent exploiter le relais depuis un autre terminal afin de réaliser une transaction.

L’ensemble de cette séquence, installation du RAT, déploiement du second malware, accès bancaire, crédit frauduleux et relais NFC, a été réalisé durant un appel de 13 minutes !

SpyNote dispose par ailleurs de fonctions de collecte plus étendues. Les informations fournies ne permettent pas d’affirmer que toutes ont été employées au cours de cette attaque précise. L’analyse doit donc distinguer les capacités techniques du logiciel des actions effectivement observées.

Le relais NFC devient une chaîne de fraude complète

23 échantillons WindRelay ont été découverts dans plusieurs campagnes detectées. Ces fichiers ont été soumis à l’analyse entre novembre 2025 et juillet 2026. Quatre infrastructures de commande associées ont également été identifiées. Ces 23 échantillons ne représentent pas 23 victimes. Ils constituent des artefacts techniques associés à l’activité détectée. Le nombre total de personnes visées ou compromises reste inconnu au moment de la divulgation, publiée le 12 août 2026.

Les échantillons et campagnes sont principalement associés à la Tchéquie, à la Slovaquie et à la Slovénie. Cette implantation s’inscrit dans un contexte régional où plusieurs formes de fraude NFC avaient déjà été observées. Le rapport 2025 du European Payments Council cite le relais NFC et la technique dite « Ghost Tap » parmi les menaces émergentes contre les paiements. Selon ce document, ces attaques peuvent se combiner avec des escroqueries utilisant l’accès à distance et conduire à des transactions non autorisées ainsi qu’à une perte de contrôle sur les fonds.

Les données communiquées par Kaspersky indiquent pour leur part une hausse de 188 % des attaques NFC visant Android pendant les quatre premiers mois de 2026 par rapport à la même période de 2025. L’entreprise affirme avoir bloqué 35 600 attaques sur cette période, contre plus de 12 300 un an auparavant.

ESET avait auparavant relevé une multiplication supérieure à 35 des attaques liées au NFC durant le premier semestre 2025, comparé au second semestre 2024. Les premiers usages documentés d’une version modifiée de l’outil open source NFCGate remontent, selon les sources fournies, à fin 2023 en Tchéquie.

D’autres recherches montrent également une diversification des infrastructures. Zimperium indique avoir suivi des campagnes couvrant notamment la Pologne, la Tchéquie et la Slovaquie, avec plus de 70 serveurs de commande et points de distribution identifiés. Des attaquants ont aussi imité la Banque nationale de Slovaquie afin de rendre leurs applications frauduleuses plus crédibles et d’obtenir les autorisations NFC nécessaires.

Des opérations chinoises de Fraud-as-a-Service diffusant des malwares Android compatibles NFC via Telegram avaient été documentés, l’année derniére. Cette précédente enquête mentionnait plus de 54 échantillons et au moins 355 000 $ de transactions frauduleuses confirmées entre novembre 2024 et août 2025 pour un seul fournisseur de terminaux de paiement. WindRelay apporte une évolution distincte : le relais NFC n’est plus seulement une technique isolée. Associé à SpyNote, il devient l’un des maillons d’une chaîne réunissant renseignement préalable sur la cible, contrôle du téléphone, fraude à l’identité, crédit frauduleux et détournement de la carte physique.

City-Forum aspire Salesforce et ServiceNow sans faille

Une campagne active extrait des données de portails Salesforce et ServiceNow exposés aux visiteurs anonymes, en exploitant des permissions excessives plutôt qu’une vulnérabilité logicielle.

Depuis au moins mars 2025, une infrastructure associée au domaine city-forum cible des organisations internationales via Salesforce Experience Cloud et ServiceNow Service Portal. Cette cyber attaque est attribuée à un même acteur utilisant un outil dédié, capable d’automatiser l’énumération de données accessibles aux comptes invités. Télécoms, banques, services financiers, éditeurs logiciels, entreprises de cybersécurité, acteurs de la protection des données et organismes publics figurent parmi les secteurs visés. La campagne, divulguée le 12 août 2026, reste active. Aucun groupe n’est attribué de façon fiable. L’enjeu tient surtout à l’exploitation industrielle de mauvaises configurations SaaS permettant des extractions massives sans authentification préalable.

Des permissions invité transformées en canal d’exfiltration

La campagne, baptisée « City-Forum » par la société Reco, repose sur un principe simple : exploiter ce que les portails SaaS autorisent déjà à consulter. Aucun défaut logiciel n’est nécessaire. Lorsque les droits accordés aux visiteurs anonymes sont trop larges, l’attaquant peut interroger les services disponibles et collecter les informations ainsi exposées.

Selon la configuration de chaque organisation, ces données peuvent comprendre des fiches de comptes, des contacts, des dossiers, des fichiers ou d’autres objets accessibles au profil invité. Aucune liste consolidée n’a été diffusée par l’entreprise. Pas d’informations sur ce qui est dérobée ni identité des organisations concernées.

Les observations convergent vers une infrastructure unique. Les requêtes proviennent de l’adresse IP 158.220.87.79, hébergée chez Contabo, et utilisent presque systématiquement l’agent utilisateur Go-http-client/1.1. Ce dernier correspond au client HTTP utilisé par défaut dans Go. Sa présence constante sur des portails conçus pour des navigateurs suggère une automatisation au moyen d’un programme compilé.

Cette même adresse IP dessert city-forum. Les données DNS passives citées par Reco relient ce domaine à l’infrastructure depuis mars 2025. L’équipe précise ne pas pouvoir dater précisément le début des scans. Elle peut uniquement établir que le serveur est contrôlé depuis cette période. Le volume observé traduit une activité soutenue. Sur la cible la plus sollicitée étudiée, plus de 560 000 événements ont été enregistrés. Ce chiffre ne correspond pas à 560 000 victimes ou personnes compromises. Il mesure les opérations d’énumération détectées sur cette cible.

L’activité progresse actuellement. Les secteurs touchés couvrent plusieurs catégories sensibles, notamment les télécommunications, la finance, les logiciels professionnels, la cybersécurité, la protection des données et le secteur public. Les organisations ne sont pas nommer pour ne pas caractériser individuellement les victimes (et potentiellement ses clients !).

Un outil commun pour Salesforce et ServiceNow

L’intérêt cyber-renseignement de City-Forum tient surtout à son outillage. Le même opérateur semble avoir conçu un programme capable d’interroger deux grands environnements SaaS avec plusieurs techniques complémentaires.

Sur Salesforce, l’acteur emploie l’énumération Aura déjà documentée dans d’autres campagnes visant des comptes invités trop permissifs. Il ajoute toutefois une méthode moins couramment observée : l’accès aux sites Lightning Web Runtime par l’interface UI API et GraphQL.

Les requêtes repérées parcourent successivement différentes versions de l’API, de v56.0 jusqu’à v66.0. L’acteur sonde également des chemins liés à l’auto-inscription, notamment SiteRegister et CommunitiesSelfReg.

Sur ServiceNow, le programme sollicite intensivement le mécanisme natif de recherche du Service Portal via l’endpoint /api/now/sp/search. Les chercheurs décrivent une cadence incompatible avec une utilisation humaine normale. Dans un cas analysé, les volumes sont passés de dizaines de requêtes quotidiennes à plusieurs centaines. Les journaux ServiceNow permettent d’identifier les requêtes, leur provenance, l’utilisateur « guest », l’agent utilisateur et la quantité de données renvoyée. Ils ne conservent toutefois pas le corps des requêtes POST. Une organisation peut donc confirmer un balayage du moteur de recherche et mesurer les réponses obtenues sans nécessairement reconstruire les termes recherchés.

Sur Salesforce, la détection dépend notamment des journaux Event Monitoring. Reco recommande de rechercher l’adresse IP identifiée, Go-http-client/1.1, les volumes anormaux de requêtes Aura ainsi que les appels invités vers les chemins webruntime de LWR.

La campagne présente certaines ressemblances avec des opérations précédemment associées à ShinyHunters, notamment l’énumération de données Salesforce accessibles aux visiteurs. Mais SH n’est pas le seul malveillant à avoir des idées tordues.

Un autre élément distingue City-Forum : la stabilité opérationnelle observée. La même adresse IP et le même domaine sont utilisés depuis au moins mars 2025, sans rotation détectée pendant cette période. Cette caractéristique constitue un signal comportemental, pas une preuve d’identité.

La conclusion technique est plus solide que toute hypothèse attributive : un même outil en Go semble avoir ciblé Salesforce via Aura et LWR, puis ServiceNow depuis une infrastructure commune. Pour la CTI, City-Forum illustre surtout comment des permissions SaaS mal maîtrisées peuvent devenir une interface d’exfiltration industrialisée, sans exploitation d’une vulnérabilité classique.

Hexposure cartographie le risque cyber des PME

Après plusieurs années de réflexion et des mois de développement, Hexposure ouvre sa bêta privée avec une promesse : rendre le risque cyber externe exploitable par les PME.

Hexposure part d’un constat issu du terrain : une exposition critique naît souvent de plusieurs faiblesses apparemment secondaires. Un environnement de préproduction oublié, une clé d’API intégrée dans du JavaScript ou une interface dépourvue d’authentification peuvent, une fois combinés, ouvrir un accès étendu aux données. La plateforme québécoise veut reconstituer ces chaînes d’attaque plutôt que produire des centaines d’alertes isolées. Sans agent ni accès interne, elle cartographie les actifs visibles depuis Internet, analyse plus de 250 contrôles et utilise plus de 30 techniques de reconnaissance. L’objectif consiste à hiérarchiser les problèmes selon leur impact réel, puis à fournir aux PME, startups et MSP des correctifs compréhensibles et vérifiables. Attention, il ne s’agit pas d’un article sponsorisé ou autre placement de produit. Le projet est sexy et je voulais vous en parler.

Reconstituer les chemins d’attaque plutôt qu’empiler les alertes

L’origine d’Hexposure tient à une expérience répétée au fil des mandats de cybersécurité offensive. Pris séparément, certains constats peuvent sembler peu préoccupants. Un sous-domaine de préproduction subsiste en ligne. Une clé d’API apparaît dans un bundle JavaScript. Une interface applicative reste accessible sans mécanisme d’authentification.

Chacun de ces éléments peut être classé comme un signal relativement faible. Leur combinaison change pourtant la lecture du risque. En les reliant, un attaquant peut parfois progresser jusqu’à une exposition complète de données clients.

C’est précisément cette logique que veut traiter Hexposure et son faondateur, Patrick. Les outils de balayage traditionnels peuvent générer des centaines d’alertes, jusqu’à 765 dans l’exemple présenté par son créateur, sans nécessairement expliquer lesquelles forment ensemble une trajectoire exploitable. La charge d’analyse reste alors entre les mains de l’entreprise ou de son prestataire.

Son idée adopte une approche différente. La plateforme cherche d’abord à dresser la carte de ce qu’une organisation rend accessible sur Internet. Cette surface comprend notamment les sous-domaines, les adresses IP, les services actifs, les points d’accès applicatifs et les certificats. Elle couvre également les fichiers exposés, les secrets divulgués et les domaines imitant ceux de l’entreprise.

L’analyse ne s’arrête pas à l’inventaire

Chaque exposition est classée selon son impact potentiel sur l’activité. Le système rapproche ensuite les observations afin de reconstruire le parcours qu’un attaquant pourrait suivre.

Cette méthode vise à transformer une accumulation de signaux techniques en scénario compréhensible. Une faiblesse isolée peut ainsi changer de priorité dès lors qu’elle fournit une étape utile vers une seconde ressource exposée.

La plateforme fonctionne sans agent, sans installation locale et sans accès au réseau interne. Son point d’observation reste donc l’extérieur, dans une logique proche de celle d’un attaquant réalisant une phase de reconnaissance sur une cible accessible publiquement.

Hexposure annonce plus de 30 techniques de reconnaissance et plus de 250 vérifications lors de chaque analyse. Le processus est relancé chaque mois. Les corrections apportées entre deux analyses sont également revalidées automatiquement afin de vérifier que les expositions identifiées ont réellement disparu.

Sa première cohorte bêta privée est désormais ouverte, avec un nombre de places annoncé comme limité. Elle cible particulièrement les personnes responsables du risque externe dans les PME, les startups et les fournisseurs de services gérés, notamment les MSP.

Bref, derrière cette bêta, l’enjeu de renseignement cyber est clair : identifier ce qu’un adversaire peut voir, comprendre comment il peut relier ces informations et réduire les chemins d’attaque avant qu’ils ne soient exploités.

MyPhoto : une base de 16 272 clients exposée

Une base de données attribuée au site MyPhoto aurait exposé commandes, photos, salariés et données logistiques, créant un risque concret de phishing ciblé et d’ingénierie sociale.

Selon un message publié le 7 août 2026 par un pirate informatique, une base Firebase Realtime Database liée à MyPhoto Inc. aurait été accessible sans authentification. L’auteur revendique l’extraction de 158 Mo de données contenant 16 272 adresses électroniques, 171 047 lignes de commandes et 21 126 associations entre clients et photographies. Des informations internes concernant 41 salariés, 794 affectations de postes de travail ainsi que plusieurs données d’expédition figureraient également dans l’ensemble. Au-delà d’une simple fuite commerciale, cette exposition fournirait aux attaquants un contexte précis pour construire des campagnes de phishing, d’usurpation et de manipulation ciblée.

Une base de production décrite comme ouverte

La publication affirme que la base concernée utilisait Firebase Realtime Database et autorisait une lecture anonyme. Selon exfilar, aucun compte, jeton ou contrôle de provenance n’aurait été nécessaire pour consulter son contenu. L’accès en écriture n’aurait pas été testé.

Le pirate décrit 33 catégories principales couvrant plusieurs étapes de la chaîne de production. Elles concerneraient notamment les stations actives, les commandes, les articles, les employés, les expéditions, les inventaires, les étiquettes d’images et les numéros de suivi.

Les chiffres détaillés présentent 171 047 éléments de commandes, 207 commandes de production et 21 126 enregistrements associant une adresse électronique à une photographie ou à une commande. Exfilar évoque également 39 correspondances de numéros de suivi, sept expéditions finalisées et 169 documents internes liés au traitement des commandes.

La publication distingue 16 272 adresses électroniques collectées et 14 636 adresses uniques associées à des commandes photographiques. Gmail représenterait 7 490 occurrences, Yahoo 2 630 et Hotmail 844. Les autres fournisseurs totaliseraient 5 308 entrées.

L’auteur du message affirme également avoir identifié 41 salariés avec leurs fonctions, leur organisation et leur statut professionnel. Les rôles décrits couvrent les ressources humaines, les opérations, la production, l’impression numérique, le contrôle qualité, l’expédition et la préparation des commandes.

Un matériau directement exploitable pour le phishing

L’enjeu cyber principal réside dans la combinaison des informations. Une adresse électronique isolée possède une valeur limitée. Associée à une référence de commande, une date, une photographie, un transporteur ou une étape logistique, elle peut devenir un puissant élément de crédibilisation.

Exfilar souligne précisément ce scénario. Un attaquant pourrait envoyer un faux message signalant un incident sur une commande connue, puis demander au destinataire de confirmer une adresse de livraison ou d’ouvrir une page frauduleuse. La connaissance préalable du contexte réduit les signes habituels permettant d’identifier une tentative de phishing générique.

Les données internes sur les salariés créent un second risque. Connaître les fonctions d’une équipe, les responsabilités opérationnelles et l’organisation d’un site facilite la préparation d’appels frauduleux, d’usurpations d’identité ou de demandes prétendument urgentes.

La cartographie revendiquée de 794 affectations de postes de travail ajoute une dimension de renseignement organisationnel. Elle donnerait une représentation détaillée du fonctionnement de la production, depuis le traitement des commandes jusqu’à l’expédition.

Le message affirme que des sociétés de travail temporaire, dont Manpower et TempJoy, apparaissent également dans les données en raison de personnels affectés à MyPhoto. Aucune compromission indépendante de leurs propres systèmes n’est démontrée par les éléments fournis.

Le pirate insiste sur le caractère non sophistiqué de l’accès revendiqué. Selon son récit, la faiblesse proviendrait essentiellement de règles Firebase autorisant la lecture publique de la base. Cette configuration transformerait une erreur de contrôle d’accès en exposition massive de données opérationnelles.

L’auteur rattache cette fuite à une opération présentée comme une campagne de recherche de bases exposées. Il revendique 32 bases découvertes, cinq projets dépassant 100 Mo et 117 projets distincts. Ces chiffres proviennent uniquement de ses déclarations et ne constituent pas, à eux seuls, une validation indépendante.

Le même message indique qu’un outil lié à cette activité est commercialisé pour 50 000 $ (46 080 euros). Cette revendication renforce l’hypothèse d’une démarche structurée visant à industrialiser la détection puis l’exploitation de configurations cloud insuffisamment protégées.

Taïwan teste une perturbation massive de l’internet mobile

Taïwan simulera en août un fort ralentissement des réseaux 4G et 5G, afin d’éprouver ses capacités civiles et militaires face à une rupture numérique majeure.

Pour la première fois, les exercices taïwanais de résilience urbaine intégreront une dégradation volontaire de l’internet mobile. Les 10 et 13 août 2026, quatorze villes et comtés du nord et du centre verront leurs connexions 4G et 5G fortement ralenties durant trente minutes. L’objectif consiste à reproduire les effets d’une catastrophe naturelle ou d’une cyberattaque affectant les communications. Les appels vocaux, SMS et systèmes d’alerte resteront disponibles. Les autorités veulent vérifier les solutions de secours, les réflexes du public et la coordination entre administrations civiles, services d’urgence et forces armées lors d’une perturbation numérique étendue.

Un internet mobile volontairement dégradé

Le premier scénario se déroulera le 10 août, entre 14 h 30 et 15 h, dans le centre de Taïwan. Miaoli, Taichung, Changhua, Nantou, Yunlin, Chiayi ainsi que la ville de Chiayi seront concernés.

Trois jours plus tard, le 13 août, également de 14 h 30 à 15 h, le dispositif atteindra le nord de l’île. Taipei, New Taipei, Taoyuan, Keelung, Hsinchu, le comté de Hsinchu et Yilan participeront à cette simulation inédite.

Les opérateurs ne couperont pas totalement l’accès mobile. Les débits 4G et 5G seront délibérément réduits afin de reproduire une forte dégradation des communications numériques. Le téléphone classique, les SMS et le système public d’alerte doivent continuer à fonctionner.

La différence sera surtout perceptible pour les usages consommant beaucoup de données. Streaming vidéo, visioconférences, transfert de photographies, envoi de fichiers volumineux et services hébergés dans le cloud risquent de devenir difficiles, voire momentanément inutilisables.

Les connexions fixes resteront disponibles. Le Wi-Fi intérieur, les téléphones filaires, les réseaux militaires et les infrastructures dédiées utilisées par les entreprises technologiques ne doivent pas être touchés.

Les services d’urgence conserveront également leurs moyens opérationnels. Ambulances et pompiers utilisent notamment des réseaux radio distincts de l’internet mobile commercial. Les feux de circulation et les distributeurs automatiques de billets devraient eux aussi fonctionner normalement, puisqu’ils reposent sur des infrastructures séparées ou filaires.

Recevez l’actu ZATAZ sur votre téléphone. Inscription gratuite, sans pub, simple et rapide → ICI

Les paiements sans contact devraient rester possibles lorsque les terminaux des commerçants utilisent une connexion fixe. En revanche, certaines opérations réalisées exclusivement depuis un téléphone connecté en 4G ou 5G pourront rencontrer des difficultés. Les autorités citent notamment les commandes en ligne, l’envoi de documents d’identité ou encore les transactions financières en temps réel.

Les responsables recommandent donc d’éviter ces opérations pendant les trente minutes de simulation. Une connexion filaire ou un réseau Wi-Fi intérieur constituent les principales solutions de repli.

Avant le déclenchement de l’exercice, la population sera prévenue par Cell Broadcast Service, bandeaux d’information télévisés et annonces radiophoniques. Un nouveau message sera transmis au début de la perturbation. Il rappellera les moyens alternatifs disponibles, notamment les appels vocaux, les SMS, l’internet fixe et le Wi-Fi.

Une répétition face aux crises cyber et militaires

Derrière ce ralentissement contrôlé se trouve un enjeu de sécurité nationale. Un responsable taïwanais explique que des catastrophes naturelles de grande ampleur ou des cyberattaques pourraient perturber les communications. Le gouvernement souhaite donc habituer les institutions et la population à maintenir leurs échanges lorsque les réseaux mobiles deviennent moins accessibles.

Selon ce responsable, Taïwan rejoint des pratiques déjà intégrées à différents exercices internationaux. Il cite le Japon, où des scénarios cyber figurent dans des entraînements consacrés à la résilience des infrastructures. Il évoque également Ulchi Freedom Shield, exercice annuel conduit par la Corée du Sud et les États-Unis, avec des scénarios incluant brouillage GPS et cyberattaques. L’OTAN intègre aussi des perturbations GPS et des interruptions de communications dans certains exercices.

Anticipez les cybermenaces avant qu’elles ne vous atteignent avec le service de veille ZATAZ.

Le choix géographique répond également à une logique d’expérience opérationnelle. Le sud, l’est de Taïwan et les îles périphériques ont déjà subi ces dernières années de véritables interruptions de communications. Ces territoires disposent donc d’un retour d’expérience concret en matière de rétablissement.

Le nord et le centre, plus densément peuplés, deviennent cette année le terrain prioritaire. Les autorités cherchent à renforcer simultanément la préparation du public et la coordination administrative dans ces zones.

Le secrétaire général de la National Communications Commission, Wen Jun-yu, avance aussi une contrainte économique. Dans le sud, les exercices de résilience urbaine et de défense aérienne commenceront à 10 heures, alors que la Bourse de Taïwan sera ouverte. Réduire fortement l’internet mobile pendant cette période pourrait perturber les transactions boursières réalisées en temps réel depuis des téléphones.

L’exercice introduit parallèlement une évolution importante dans la gestion de crise. Pour la première fois, les réponses militaires et celles des administrations locales doivent être pleinement intégrées.

Les gouvernements locaux coordonneront ainsi les demandes d’urgence civiles et militaires. Des personnels des forces armées seront présents dans les centres locaux d’opérations afin de faciliter la circulation des informations et l’organisation des moyens.

Des exercices communs entre plusieurs juridictions sont également prévus. Kaohsiung et le comté de Pingtung travailleront ensemble, tout comme New Taipei et Yilan. Les scénarios concerneront notamment les évacuations médicales, l’allocation des ressources, les abris et les transports.

Pour Taïwan, cette perturbation contrôlée constitue donc moins un test technique qu’un exercice de continuité : maintenir l’information, les services essentiels et la coordination lorsque l’environnement numérique devient soudainement incertain.

L’IA découvre plus de failles sans accroître leur exploitation

L’intelligence artificielle accélère la découverte de vulnérabilités, certe. Au premier semestre 2026, les données n’indiquent toutefois aucun risque d’exploitation supérieur aux méthodes traditionnelles.

Les systèmes d’intelligence artificielle spécialisés dans la recherche de vulnérabilités alimentent désormais fortement le flux de failles à corriger. Selon VulnCheck, 1 061 vulnérabilités découvertes avec une assistance de l’IA ont été recensées durant les six premiers mois de 2026. Quatorze d’entre elles, soit 1,3 %, ont ensuite été exploitées dans des attaques réelles. Ce taux correspond à celui observé pour l’ensemble des vulnérabilités publiées sur la même période. Cette photographie tempère donc, à ce stade, les craintes d’une explosion immédiate des attaques provoquée par l’automatisation de la découverte de failles. La vitesse d’exploitation progresse néanmoins nettement.

L’IA augmente le volume, pas encore le risque individuel

Project Glasswing d’Anthropic et MDASH de Microsoft illustrent cette nouvelle génération de systèmes capables d’aider à identifier des défauts logiciels. Leur développement intervient alors que les équipes de sécurité doivent déjà traiter un nombre croissant de vulnérabilités avant qu’un attaquant ne puisse les exploiter.

Cette accélération nourrit une inquiétude logique côté défense : davantage de failles découvertes pourraient offrir davantage d’occasions aux groupes offensifs. L’analyse publiée ne confirme toutefois pas ce scénario pendant le premier semestre 2026.

1 061 vulnérabilités attribuées à des recherches assistées par intelligence artificielle. Parmi elles, 14 ont été exploitées dans des conditions réelles, soit environ 1,3 %.

Cette proportion rejoint le taux d’exploitation constaté parmi toutes les vulnérabilités rendues publiques au cours de la même période. Autrement dit, l’origine assistée par IA d’une vulnérabilité ne semble pas, pour l’instant, augmenter sa probabilité d’être utilisée dans une attaque.

« Si la découverte de vulnérabilités assistée par IA présente clairement une valeur pour les attaquants comme pour les défenseurs, les données ne suggèrent pas que les vulnérabilités découvertes par IA soient intrinsèquement plus susceptibles d’être exploitées que celles identifiées avec des méthodes traditionnelles », écrit Patrick Garrity.

La prudence reste nécessaire. Les principaux modèles consacrés à cette chasse automatisée aux vulnérabilités n’étaient pas actifs durant l’intégralité du semestre étudié. Anthropic a lancé Project Glasswing en avril. Microsoft a présenté MDASH en mai, le même mois qu’OpenAI avec Daybreak.

Le recul statistique reste donc limité. Une hausse du nombre de vulnérabilités détectées automatiquement pourrait modifier la situation au cours des mois suivants, même si les données disponibles ne montrent encore aucune surreprésentation de ces failles parmi celles effectivement exploitées.

La fenêtre entre publication et attaque se réduit

Le volume de correctifs publiés par Microsoft offre déjà un aperçu de l’ampleur potentielle du phénomène. La mise à jour de sécurité de juillet a regroupé 622 vulnérabilités, un record pour l’entreprise. Le précédent sommet venait d’être établi en juin avec 206 vulnérabilités.

Cette progression ne démontre pas à elle seule que l’intelligence artificielle provoque une augmentation des attaques. Elle souligne en revanche une difficulté opérationnelle majeure pour les défenseurs : plus le nombre de défauts identifiés augmente, plus la sélection des correctifs prioritaires devient déterminante.

Le rapport met surtout en évidence une évolution préoccupante du rythme d’exploitation. Après la publication d’un identifiant CVE, le délai moyen avant exploitation est passé de 120 jours en 2025 à 80 jours durant le premier semestre 2026. La réduction atteint donc 40 jours, soit un tiers du délai observé l’année précédente.

Cette compression de la fenêtre de réaction change directement le rapport de force entre attaquants et équipes de sécurité. Même sans hausse spécifique du danger associé aux vulnérabilités découvertes par IA, les organisations disposent de moins de temps pour analyser une faille, évaluer leur exposition, appliquer un correctif ou déployer une mesure compensatoire.

Les catégories technologiques les plus souvent touchées par des vulnérabilités activement exploitées : sur 495 failles connues comme exploitées durant les six premiers mois de 2026, les systèmes de gestion de contenu représentaient près d’un tiers du total.

Les équipements situés en périphérie des réseaux comptaient pour presque 14 %. Les systèmes d’exploitation approchaient 9 %, devant les logiciels serveurs à 8 %. Les produits liés à l’intelligence artificielle représentaient eux-mêmes près de 6 % des vulnérabilités exploitées, signe de l’apparition d’une nouvelle surface d’attaque.

Cette dernière donnée ajoute une dimension supplémentaire au sujet. L’IA n’est plus uniquement un outil susceptible d’aider à découvrir des failles. Les produits qui l’intègrent deviennent également des cibles dont les vulnérabilités peuvent rejoindre les chaînes d’exploitation observées sur le terrain.

Pour le renseignement cyber, l’enjeu central n’est donc pas seulement de compter les failles trouvées par l’IA : il consiste à distinguer rapidement celles qui basculent du signal technique vers une menace opérationnelle. (rapport)

Des routeurs vulnérables ciblés par le renseignement russe

Une coalition internationale alerte sur les opérations du FSB russe, qui exploite des routeurs mal configurés afin d’atteindre des infrastructures critiques mondiales.

Les services de cybersécurité et de renseignement de seize pays, dont l’ANSSI,décrivent une campagne durable attribuée au Centre 16 du Service fédéral de sécurité russe. Les opérateurs recherchent des routeurs exposés, utilisent des configurations SNMP faibles, copient leurs paramètres internes et transfèrent ces données vers des serveurs contrôlés. Les communications, l’énergie, la défense, la finance, les administrations et la santé figurent parmi les secteurs les plus menacés. L’avis recommande de désactiver les protocoles anciens, de renforcer l’authentification, de filtrer les flux d’administration et de remplacer les équipements obsolètes. L’enjeu dépasse une simple faille technique : les routeurs compromis peuvent devenir des points d’observation, d’accès et de rebond.

Le FSB exploite les faiblesses ordinaires des réseaux

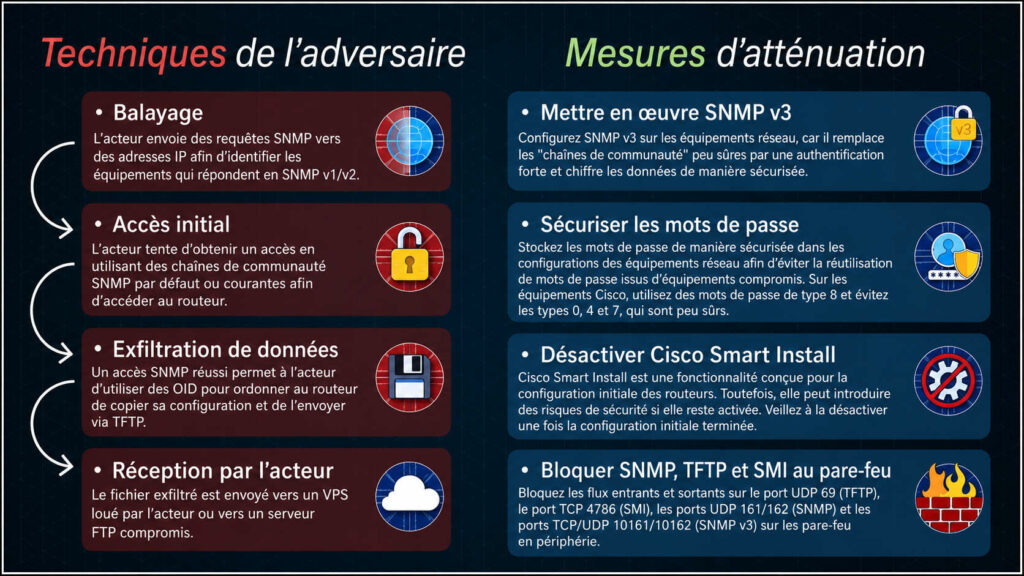
L’attaque commence sans outil spectaculaire. Les opérateurs associés au Centre 16 du FSB parcourent des plages d’adresses IP pour identifier des équipements accessibles depuis Internet. Leur priorité concerne les agents SNMP acceptant encore des chaînes de communauté courantes ou conservées par défaut.

SNMP permet d’administrer et de superviser des équipements réseau. Ses anciennes versions reposent toutefois sur des mécanismes d’authentification insuffisants. Lorsqu’un routeur autorise des droits d’écriture, un attaquant peut lui transmettre des instructions précises.

Selon l’avis conjoint, les acteurs envoient des requêtes SNMP depuis des infrastructures mandataires. L’adresse source peut être usurpée, ce qui complique l’analyse des journaux. Les commandes contiennent des identifiants d’objets, appelés OID, qui indiquent au routeur quelle opération exécuter.

L’équipement ciblé reçoit alors l’ordre de copier sa configuration dans un fichier. Celui-ci porte souvent un nom banal, comme « config.bkp » ou « output.txt ». Le routeur transfère ensuite cette archive vers un serveur privé virtuel loué par l’attaquant ou vers un serveur FTP déjà compromis.

Cette configuration peut révéler l’architecture du réseau, les interfaces actives, les règles de routage et certains identifiants. Les mots de passe Cisco enregistrés avec les types 0 ou 7 présentent un risque particulier. Le type 0 conserve les secrets en clair, tandis que le type 7 offre une protection faible.

Les auteurs signalent aussi l’exploitation occasionnelle de Cisco Smart Install, de portails d’administration et de vulnérabilités connues. Deux références apparaissent dans le document : CVE-2018-0171 et CVE-2008-4128. Cette dernière concerne uniquement des équipements Cisco arrivés en fin de vie.

Les techniques décrites recoupent celles observées chez d’autres groupes. L’industrie suit cette activité sous plusieurs appellations, notamment Berserk Bear, Energetic Bear, Crouching Yeti, Dragonfly, Ghost Blizzard et Static Tundra. Ces noms ne correspondent pas nécessairement à une attribution identique entre entreprises et services étatiques.

Le schéma présenté en page 3 résume cette chaîne opératoire. Il relie quatre étapes : reconnaissance, accès initial, extraction de la configuration et réception du fichier par l’attaquant. Cette progression transforme une erreur d’administration apparemment limitée en source de renseignement exploitable.

Les agences recommandent d’abord de désactiver Cisco Smart Install sur tous les équipements. Elles demandent également l’abandon de SNMPv1 et SNMPv2, considérés comme anciens. Lorsque leur maintien reste indispensable, les chaînes de communauté doivent être remplacées et limitées à la lecture.

SNMPv3 constitue l’option privilégiée. Sa configuration « authPriv » ajoute une authentification forte et chiffre les échanges. Le niveau de protection doit employer l’algorithme le plus récent accepté par l’équipement concerné.

Les comptes locaux exigent aussi une attention particulière. Chaque appareil doit utiliser des mots de passe robustes, uniques et stockés de façon sécurisée. Sur les équipements Cisco, l’avis recommande le hachage de type 8. Les types 0, 4 et 7 doivent être évités.

La surveillance doit détecter les identifiants inhabituels et les connexions effectuées avec des comptes locaux. Ces accès devraient rester réservés aux situations d’urgence. Une authentification centralisée, associée si possible à plusieurs facteurs, réduit le risque lié aux secrets isolés sur chaque routeur.

Le filtrage des OID représente une autre barrière. Une liste d’autorisation fondée sur la base MIB du constructeur peut limiter les commandes accessibles. Les systèmes de détection doivent également rechercher les requêtes SNMP visant les fonctions sensibles de copie de configuration.

Les protocoles d’administration ne devraient provenir que de postes dédiés, idéalement placés sur un réseau séparé. Des listes de contrôle d’accès peuvent imposer cette restriction. En périphérie, les agences préconisent de bloquer les ports associés à TFTP, Smart Install et SNMP, sauf nécessité opérationnelle strictement surveillée.

Les ports concernés comprennent UDP 69 pour TFTP, TCP 4786 pour Smart Install, UDP 161 et 162 pour SNMP, ainsi que TCP ou UDP 10161 et 10162 pour SNMPv3. Cette fermeture réduit les possibilités d’exfiltration et d’administration distante non autorisée.

Enfin, les logiciels et micrologiciels doivent rester à jour. Les équipements en fin de support doivent être remplacés. Une gestion continue de la surface d’attaque permet d’identifier les appareils exposés, les configurations faibles et les vulnérabilités connues.

Accès firewall root à vendre !

Cinq accès root à des pare-feu Linux sont proposés par un pirate informatique, visant des secteurs sensibles.

Un courtier d’accès initial annonce cinq accès distincts à des organisations situées dans quatre pays. Chaque offre promet le même niveau de compromission : exécution de code à distance avec droits root et shell sur un pare-feu Linux. Les cibles ne sont décrites que par secteur et pays : énergie aux Émirats arabes unis, pharmacie de détail aux États-Unis, électronique en Corée du Sud, logistique en Arabie saoudite, centre d’appels aux États-Unis. Aucun accès n’est confirmé. Un signal faible malveillant qui doit faire tendre l’oreille.

Une série d’annonces au profil identique

Le signal tient d’abord à sa répétition. Cinq annonces, publiées le même jour et rattachées au même alias, décrivent une compromission supposée d’équipements de sécurité placés au bord des réseaux. L’acteur se présente comme un courtier d’accès initial, une catégorie d’intermédiaires qui revend des portes d’entrée plutôt que des données déjà exfiltrées.

Dans ce cas, le pirate informatique miyako affirme disposer d’un accès root, avec exécution de code à distance et shell, sur des appliances firewall fonctionnant sous Linux. Cette combinaison, si elle était réelle, donnerait à un acheteur un contrôle profond sur un point de passage stratégique. Un pare-feu n’est pas un simple serveur annexe : il observe, filtre et sépare les flux entre l’extérieur et les environnements internes. Le placer sous contrôle hostile reviendrait à transformer un rempart en tête de pont.

Le prix intrigue autant que la promesse technique. Chaque accès est affiché à 400 $ (368,6 euros), sans discussion possible. La conversion en euros repose sur le taux implicite fourni dans la consigne, soit 250 millions de dollars convertis en 230,4 millions d’euros, ce qui donne environ 0,9216 euro pour 1 dollar. Appliqué à 400 dollars, le montant atteint 368,64 euros, arrondi ici à 368,6 euros. Ce tarif uniforme, très bas au regard du niveau d’accès annoncé, ne suffit pas à évaluer la réalité opérationnelle des offres. Il peut signaler une tentative de vente rapide, une faible qualité des accès, une absence de validation ou une simple opération d’appât.

Les revenus des organisations visées sont tous indiqués comme inconnus. Aucun nom d’entreprise n’apparaît. Les captures mentionnées sont des aperçus expurgés, associés à cinq intitulés : prestataire de services pétroliers aux Émirats arabes unis, chaîne de pharmacies aux États-Unis, entreprise d’électronique en Corée du Sud, société saoudienne de logistique et de chaîne d’approvisionnement, opération américaine de centre d’appels. Le canal de contact Session est mentionné comme retenu et n’est pas reproduit.

Cette sobriété forcée limite l’analyse. Les annonces ne permettent pas d’identifier une victime, de vérifier un périmètre technique, ni de confirmer l’existence d’un accès actif. Elles documentent une revendication commerciale, pas une compromission démontrée.

Un risque élevé, malgré un statut non vérifié

Le niveau de gravité est évalué comme élevé, non parce que les accès sont prouvés, plutôt en raison de ce qu’ils prétendent offrir. Un accès root avec shell sur un pare-feu Linux donnerait potentiellement un contrôle administratif complet. Dans un scénario réaliste, un tel point d’entrée pourrait faciliter la reconnaissance interne, le rebond vers d’autres systèmes, la capture de flux, l’ouverture de tunnels clandestins ou la préparation d’une intrusion plus destructrice.

L’intérêt cyber et renseignement se situe dans la nature des secteurs évoqués. L’énergie, la santé de proximité, le commerce de détail pharmaceutique, la fabrication électronique, la logistique et les centres d’appels forment des environnements riches en données, en dépendances opérationnelles et en connexions avec des tiers. Même sans nommer les entreprises, la distribution géographique indique une sélection internationale : deux cibles aux États-Unis, une aux Émirats arabes unis, une en Corée du Sud et une en Arabie saoudite.

Le cas du prestataire pétrolier émirien renvoie à un secteur où l’accès réseau peut avoir une valeur stratégique. La pharmacie de détail américaine combine données personnelles, flux de paiement et continuité de service. L’électronique sud-coréenne suggère un intérêt possible pour la propriété intellectuelle ou les chaînes industrielles. La logistique saoudienne touche aux échanges physiques et aux dépendances de transport. Le centre d’appels américain peut exposer des données clients, des identifiants internes ou des accès applicatifs utilisés par les opérateurs.

Rien, toutefois, ne permet d’affirmer que ces organisations ont été compromises. Le statut reste explicitement non vérifié. Les annonces relèvent du marché de l’accès initial, non d’une fuite de données confirmée. Cette distinction est essentielle : l’acteur ne publie pas de base volée, ne cite pas de victime identifiable et ne fournit pas, dans les éléments disponibles, de preuve technique exploitable par un tiers indépendant.

Le caractère groupé des cinq publications mérite néanmoins attention. Le même profil d’accès, le même tarif, le même type d’équipement et le même contact suggèrent un lot unique attribué à un seul vendeur. Cela peut indiquer l’exploitation d’une même faiblesse sur plusieurs pare-feu, une collecte opportuniste d’accès disparates, ou une mise en scène commerciale recyclant un modèle d’annonce. Sans éléments supplémentaires, ces hypothèses restent ouvertes.

Pour les défenseurs, l’enseignement principal se trouve dans le périmètre : le pare-feu, souvent perçu comme un outil de protection, devient une cible de premier rang. La surveillance des comptes administratifs, des shells inhabituels, des modifications de règles, des connexions sortantes anormales et des accès distants non attendus demeure centrale. Un équipement exposé, lorsqu’il est compromis, peut masquer l’intrusion derrière l’apparence du trafic légitime.

Cette affaire illustre la logique froide du courtage d’accès : vendre une position au seuil du réseau, sans bruit public, avant qu’un autre acteur ne transforme cette ouverture en opération plus lourde.

L’Inde impose un rythme accéléré aux correctifs cyber


L’Inde veut réduire à douze heures le délai de correction des failles critiques exposées, face à des cyberattaques désormais accélérées par l’intelligence artificielle.

Le CERT-In, organisme indien chargé des urgences informatiques, publie un cadre de cybersécurité centré sur la rapidité de réaction. Les organisations sont invitées à corriger certaines vulnérabilités critiques dans les douze heures suivant leur détection, lorsque les conditions opérationnelles le permettent. Cette exigence répond à l’usage croissant de l’intelligence artificielle et des grands modèles de langage par les cybercriminels. Ces technologies facilitent la reconnaissance, l’analyse des failles, la création d’exploits et l’automatisation des campagnes malveillantes. Le document insiste également sur la protection des systèmes d’IA, des infrastructures cloud, des API, des identités et des chaînes d’approvisionnement logicielles.

L’intelligence artificielle raccourcit le temps d’attaque

Le nouveau cadre indien part d’un constat opérationnel : le délai séparant la découverte d’une vulnérabilité de son exploitation se contracte. Dans son document de 38 pages, le CERT-In estime que l’adoption rapide de l’intelligence artificielle et des outils d’apprentissage automatique augmente la vitesse des opérations offensives.

« L’exploitation des cybermenaces assistée par l’IA réduit le temps nécessaire aux adversaires pour identifier, exploiter et mettre en œuvre les vulnérabilités, les services exposés, les identités faibles, les API non sécurisées et les systèmes mal configurés« , indique l’agence.

Cette accélération modifie le rapport de force entre attaquants et défenseurs. Une organisation qui attend plusieurs jours avant d’appliquer un correctif peut désormais laisser une fenêtre suffisante à des groupes capables d’automatiser la reconnaissance et la préparation d’une intrusion.

Le CERT-In observe déjà l’utilisation de modèles de langage dans plusieurs étapes d’une attaque. Les cybercriminels peuvent cartographier une surface exposée, analyser des exploits, préparer des campagnes d’hameçonnage, générer du code malveillant ou automatiser leurs recherches. L’IA réduit ainsi le temps nécessaire à la préparation, tout en facilitant le contournement de certains mécanismes classiques de sécurité.

L’augmentation du risque accompagne aussi la dépendance croissante aux services cloud, aux infrastructures interconnectées, aux technologies opérationnelles et aux fournisseurs logiciels. Les plateformes intégrant des fonctions d’IA ajoutent également de nouvelles surfaces sensibles.

Ces systèmes peuvent être visés directement. Le CERT-In cite les injections d’instructions, la manipulation de modèles, les techniques de jailbreak, les fuites d’informations, l’empoisonnement des données d’entraînement, le vol de modèles et la compromission des chaînes d’orchestration. Une attaque réussie peut altérer la confidentialité, l’intégrité ou la fiabilité d’un service automatisé.

L’agence anticipe des opérations toujours plus autonomes. Les progrès de l’intelligence artificielle pourraient encore réduire les délais d’exploitation, avec des attaques capables d’enchaîner reconnaissance, sélection d’une cible et compromission. Cette perspective impose une préparation permanente, une veille active et une limitation rigoureuse des services accessibles depuis Internet.

Des délais de correction adaptés à l’exposition

Le cadre recommande aux organisations de considérer qu’une compromission reste possible, même avec des protections avancées. Cette approche impose de préparer la détection, le confinement, la restauration et la continuité des activités avant qu’un incident ne survienne.

Le CERT-In préconise également une architecture Zero Trust, fondée sur la vérification continue des utilisateurs, des équipements et des accès. Le principe du moindre privilège doit limiter les mouvements d’un attaquant après une première intrusion.

Cette stratégie repose sur plusieurs couches de défense. L’objectif consiste à réduire les points de défaillance uniques et à contenir les conséquences d’une compromission. La surveillance des vulnérabilités, la sécurité dès la conception et la protection des données doivent couvrir les applications, les infrastructures et les flux de travail utilisant l’IA.

La chaîne d’approvisionnement logicielle figure parmi les priorités. Les entreprises doivent mieux contrôler les composants tiers, les modèles d’intelligence artificielle et les dépendances techniques. Le document recommande les nomenclatures logicielles, ou SBOM, la vérification de provenance et les évaluations de sécurité.

Des simulations d’attaques, des tests d’intrusion, des audits indépendants et des analyses de vulnérabilité doivent mesurer l’efficacité réelle des dispositifs. Le CERT-In demande aussi une gouvernance formelle des usages de l’IA et une visibilité complète sur les systèmes, les connexions et les intégrations.

« Les organisations doivent mettre en œuvre des contrôles techniques multicouches, fondés sur l’analyse des risques et validés en continu afin de réduire leur exposition aux cybermenaces assistées par l’IA« , précise l’agence.

La principale évolution concerne les délais de correction. Une vulnérabilité connue, déjà exploitée, touchant un système critique accessible depuis Internet devrait être traitée sous douze heures, lorsque cela reste possible.

Une faille critique exposée depuis l’extérieur doit être corrigée sous 24 heures. Le même délai s’applique à une vulnérabilité exploitée connue affectant un système interne, sauf lorsqu’une mesure compensatoire est déployée et documentée.

Les failles critiques internes touchant des systèmes essentiels doivent être résolues sous trois jours. Les vulnérabilités de gravité élevée disposent d’un délai de cinq jours, selon leur exposition et leur impact opérationnel.

Lorsqu’aucun correctif n’existe, le CERT-In recommande des mesures temporaires. L’organisation peut isoler le système, restreindre les accès, renforcer la surveillance, désactiver une fonction vulnérable ou déployer une protection WAF et des contrôles spécifiques pour les API.

Ce calendrier resserré traduit un basculement stratégique : face à des attaquants assistés par l’IA, la vitesse de correction devient une capacité centrale de cyberdéfense et de renseignement sur la menace.

KimWolf, le botnet DDoS qui visait aussi la Défense

Un Canadien de 23 ans est accusé d’avoir piloté KimWolf, botnet DDoS massif, démantelé après une opération internationale à forte dimension cyber.

L’affaire KimWolf éclaire la mutation des botnets DDoS, devenus des infrastructures criminelles louées à la demande. Jacob Butler, arrêté à Ottawa, est visé par une demande d’extradition américaine. Les autorités l’accusent d’avoir exploité une plateforme capable d’infecter plus d’un million d’appareils, dont des objets connectés domestiques et des équipements placés derrière des pare-feu. Le réseau aurait servi à lancer plus de 25 000 commandes d’attaque. Certaines opérations ont atteint près de 30 térabits par seconde, un volume présenté par les procureurs comme un record. L’enquête combine renseignement technique, coopération judiciaire et saisie d’infrastructures.

Un suspect canadien au cœur d’un réseau DDoS mondial

L’arrestation de Jacob Butler, mercredi à Ottawa, marque une nouvelle étape dans la lutte contre les services DDoS commercialisés comme de simples outils en ligne. Le Canadien, âgé de 23 ans, a été interpellé sur la base d’un mandat d’extradition émis par le département de la Justice américain. Les enquêteurs le soupçonnent d’avoir administré KimWolf, présenté comme l’un des botnets les plus puissants et les plus destructeurs identifiés ces derniers mois.

Selon les documents judiciaires rendus publics jeudi, Butler aurait exploité un service de location d’attaques par déni de service distribué. Le principe est simple, mais redoutable : détourner un grand nombre d’appareils compromis, puis les utiliser pour saturer des sites, des serveurs ou des services en ligne. Une fois noyées sous le trafic, les cibles deviennent lentes, instables, puis inaccessibles.

Le suspect avait déjà été identifié en février par Brian Krebs, journaliste spécialisé en cybersécurité. Il avait alors nié être l’individu opérant sous le pseudonyme en ligne « Dort », associé à KimWolf. La plainte américaine, déposée le 10 avril, était restée sous scellés jusqu’à son arrestation. Butler est inculpé pour complicité d’intrusion informatique. En cas de condamnation, il encourt jusqu’à dix ans d’emprisonnement.

L’enquête décrit une traçabilité numérique dense. Les autorités américaines affirment avoir relié Butler à l’administration de KimWolf grâce à son adresse IP, à des informations de compte, à des transactions, à des messages publiés en ligne et à d’autres éléments techniques. Cette accumulation d’indices illustre une réalité centrale du renseignement cyber : les infrastructures criminelles cherchent l’anonymat, mais elles produisent continuellement des traces comme a pu le démontrer ZATAZ dans plusieurs articles concernant des pirates qui, pourtant cachés, ont été retrouvés via des paiements crypto, des appels téléphoniques ou « tout simplement », via des logos.

KimWolf aurait infecté plus d’un million d’appareils à travers le monde. Le botnet exploitait notamment des webcams, des cadres photo numériques, des boîtiers TV en streaming et d’autres objets connectés. Particularité importante, plusieurs appareils se trouvaient derrière des pare-feu, ce qui rend le réseau plus préoccupant pour les défenseurs. La compromission ne se limitait donc pas aux équipements exposés directement sur Internet.

Une opération internationale contre l’économie des botnets

KimWolf a été démantelé en mars lors d’une opération coordonnée impliquant les États-Unis, le Canada, l’Allemagne et plusieurs entreprises de cybersécurité. Les autorités ont saisi l’infrastructure utilisée par KimWolf ainsi que par d’autres botnets, notamment Aisuru, JackSkid et Mossad. Ensemble, ces réseaux représentaient environ trois millions d’appareils compromis, dont une large part d’objets connectés comme des caméras, des routeurs et des enregistreurs vidéo.

Les opérateurs vendaient l’accès à ces machines compromises à d’autres cybercriminels. Ces clients pouvaient ensuite lancer des attaques DDoS ou masquer d’autres activités illégales. Cette logique de service, proche d’un marché clandestin, transforme des appareils domestiques mal sécurisés en ressources offensives mondialisées. Chaque caméra vulnérable ou boîtier connecté oublié peut devenir une brique d’une attaque contre une entreprise, une administration ou une infrastructure sensible.

Les chiffres attribués aux botnets donnent l’échelle de la menace. Aisuru aurait émis plus de 200 000 commandes d’attaque DDoS. KimWolf en aurait généré plus de 25 000. JackSkid aurait lancé plus de 90 000 commandes, tandis que Mossad en aurait déclenché plus de 1 000. KimWolf se distingue toutefois par la puissance de certaines attaques, mesurées à près de 30 térabits par seconde. Les procureurs décrivent ce niveau comme un record pour le volume d’attaques DDoS recensé.

Les conséquences financières sont également lourdes. Certaines victimes auraient subi des pertes supérieures à 1 million $ (921 600 euros, conversion calculée selon le taux implicite de 0,9216 euro pour 1 dollar). Le département de la Justice avait aussi indiqué que d’autres victimes avaient perdu des centaines de milliers de dollars, entre frais de remise en état et demandes de rançon. Dans ces scénarios, les pirates cessent de saturer les sites uniquement après paiement.

La dimension renseignement apparaît avec une cible particulièrement sensible. Au moins une attaque DDoS a visé des adresses IP appartenant au département de la Défense américain. Les autorités précisent que le réseau d’information du département de la Défense, le DoDIN, figurait parmi les environnements touchés. Cette donnée change la lecture du dossier : KimWolf n’est pas seulement une affaire de cybercriminalité lucrative, mais aussi un risque pour des systèmes liés à la sécurité nationale.

Le département de la Justice a également rendu publiques des ordonnances de saisie visant des services associés à 45 autres plateformes de DDoS à la demande, dont au moins une travaillait avec KimWolf. L’objectif dépasse donc l’arrestation d’un suspect. Il s’agit de perturber un écosystème complet, fait de domaines, de serveurs virtuels, d’infrastructures de commande et de contrôle, et de services auxiliaires.

Des entreprises privées ont joué un rôle dans cette riposte. Cloudflare avait alerté sur KimWolf depuis plusieurs années, en soulignant sa capacité à paralyser des infrastructures critiques, à mettre en échec des protections DDoS classiques dans le cloud et à perturber, dans certains cas, une connectivité nationale. Amazon a aussi contribué à l’enquête. Tom Scholl, vice-président de l’entreprise, a expliqué que ses équipes avaient aidé le FBI et le département de la Défense à identifier l’infrastructure de commande et de contrôle, puis à analyser le logiciel malveillant par rétro-ingénierie.

L’affaire KimWolf rappelle qu’un botnet n’est jamais seulement un assemblage de machines infectées : c’est une infrastructure de renseignement criminel, capable de transformer l’Internet domestique en levier de pression stratégique.