Archives par mot-clé : cybersécurité

Taïwan teste une perturbation massive de l’internet mobile

Taïwan simulera en août un fort ralentissement des réseaux 4G et 5G, afin d’éprouver ses capacités civiles et militaires face à une rupture numérique majeure.

Pour la première fois, les exercices taïwanais de résilience urbaine intégreront une dégradation volontaire de l’internet mobile. Les 10 et 13 août 2026, quatorze villes et comtés du nord et du centre verront leurs connexions 4G et 5G fortement ralenties durant trente minutes. L’objectif consiste à reproduire les effets d’une catastrophe naturelle ou d’une cyberattaque affectant les communications. Les appels vocaux, SMS et systèmes d’alerte resteront disponibles. Les autorités veulent vérifier les solutions de secours, les réflexes du public et la coordination entre administrations civiles, services d’urgence et forces armées lors d’une perturbation numérique étendue.

Un internet mobile volontairement dégradé

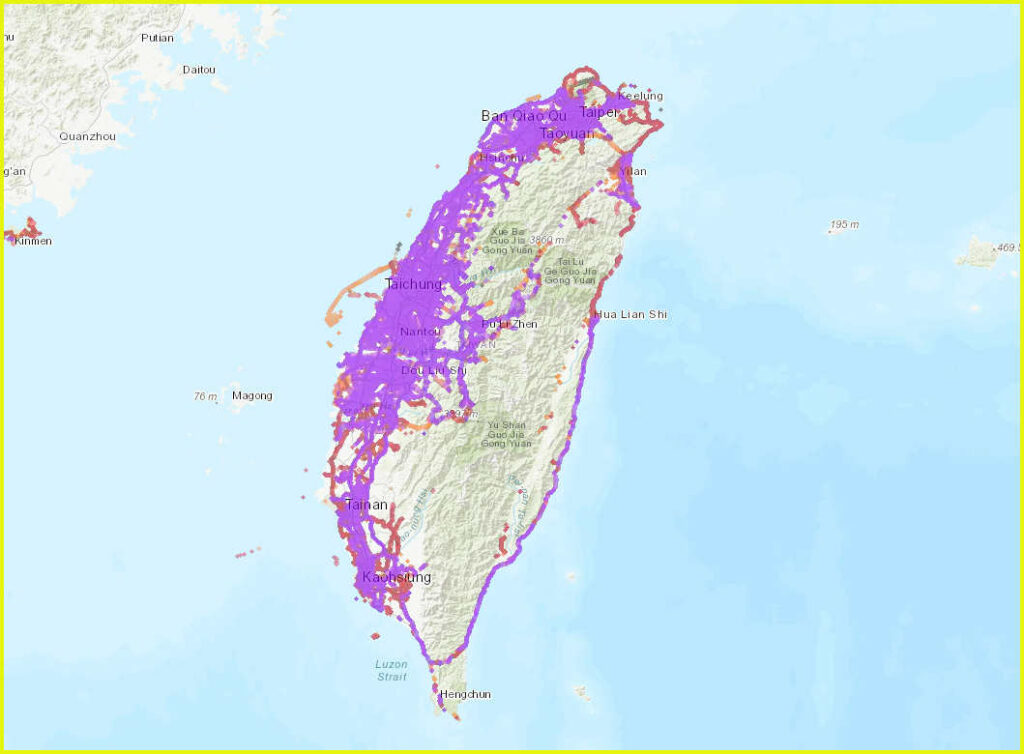
Le premier scénario se déroulera le 10 août, entre 14 h 30 et 15 h, dans le centre de Taïwan. Miaoli, Taichung, Changhua, Nantou, Yunlin, Chiayi ainsi que la ville de Chiayi seront concernés.

Trois jours plus tard, le 13 août, également de 14 h 30 à 15 h, le dispositif atteindra le nord de l’île. Taipei, New Taipei, Taoyuan, Keelung, Hsinchu, le comté de Hsinchu et Yilan participeront à cette simulation inédite.

Les opérateurs ne couperont pas totalement l’accès mobile. Les débits 4G et 5G seront délibérément réduits afin de reproduire une forte dégradation des communications numériques. Le téléphone classique, les SMS et le système public d’alerte doivent continuer à fonctionner.

La différence sera surtout perceptible pour les usages consommant beaucoup de données. Streaming vidéo, visioconférences, transfert de photographies, envoi de fichiers volumineux et services hébergés dans le cloud risquent de devenir difficiles, voire momentanément inutilisables.

Les connexions fixes resteront disponibles. Le Wi-Fi intérieur, les téléphones filaires, les réseaux militaires et les infrastructures dédiées utilisées par les entreprises technologiques ne doivent pas être touchés.

Les services d’urgence conserveront également leurs moyens opérationnels. Ambulances et pompiers utilisent notamment des réseaux radio distincts de l’internet mobile commercial. Les feux de circulation et les distributeurs automatiques de billets devraient eux aussi fonctionner normalement, puisqu’ils reposent sur des infrastructures séparées ou filaires.
Recevez l’actu ZATAZ sur votre téléphone. Inscription gratuite, sans pub, simple et rapide → ICI

Les paiements sans contact devraient rester possibles lorsque les terminaux des commerçants utilisent une connexion fixe. En revanche, certaines opérations réalisées exclusivement depuis un téléphone connecté en 4G ou 5G pourront rencontrer des difficultés. Les autorités citent notamment les commandes en ligne, l’envoi de documents d’identité ou encore les transactions financières en temps réel.

Les responsables recommandent donc d’éviter ces opérations pendant les trente minutes de simulation. Une connexion filaire ou un réseau Wi-Fi intérieur constituent les principales solutions de repli.

Avant le déclenchement de l’exercice, la population sera prévenue par Cell Broadcast Service, bandeaux d’information télévisés et annonces radiophoniques. Un nouveau message sera transmis au début de la perturbation. Il rappellera les moyens alternatifs disponibles, notamment les appels vocaux, les SMS, l’internet fixe et le Wi-Fi.

Une répétition face aux crises cyber et militaires

Derrière ce ralentissement contrôlé se trouve un enjeu de sécurité nationale. Un responsable taïwanais explique que des catastrophes naturelles de grande ampleur ou des cyberattaques pourraient perturber les communications. Le gouvernement souhaite donc habituer les institutions et la population à maintenir leurs échanges lorsque les réseaux mobiles deviennent moins accessibles.

Selon ce responsable, Taïwan rejoint des pratiques déjà intégrées à différents exercices internationaux. Il cite le Japon, où des scénarios cyber figurent dans des entraînements consacrés à la résilience des infrastructures. Il évoque également Ulchi Freedom Shield, exercice annuel conduit par la Corée du Sud et les États-Unis, avec des scénarios incluant brouillage GPS et cyberattaques. L’OTAN intègre aussi des perturbations GPS et des interruptions de communications dans certains exercices.

Anticipez les cybermenaces avant qu’elles ne vous atteignent avec le service de veille ZATAZ.

Le choix géographique répond également à une logique d’expérience opérationnelle. Le sud, l’est de Taïwan et les îles périphériques ont déjà subi ces dernières années de véritables interruptions de communications. Ces territoires disposent donc d’un retour d’expérience concret en matière de rétablissement.

Le nord et le centre, plus densément peuplés, deviennent cette année le terrain prioritaire. Les autorités cherchent à renforcer simultanément la préparation du public et la coordination administrative dans ces zones.

Le secrétaire général de la National Communications Commission, Wen Jun-yu, avance aussi une contrainte économique. Dans le sud, les exercices de résilience urbaine et de défense aérienne commenceront à 10 heures, alors que la Bourse de Taïwan sera ouverte. Réduire fortement l’internet mobile pendant cette période pourrait perturber les transactions boursières réalisées en temps réel depuis des téléphones.

L’exercice introduit parallèlement une évolution importante dans la gestion de crise. Pour la première fois, les réponses militaires et celles des administrations locales doivent être pleinement intégrées.

Les gouvernements locaux coordonneront ainsi les demandes d’urgence civiles et militaires. Des personnels des forces armées seront présents dans les centres locaux d’opérations afin de faciliter la circulation des informations et l’organisation des moyens.

Des exercices communs entre plusieurs juridictions sont également prévus. Kaohsiung et le comté de Pingtung travailleront ensemble, tout comme New Taipei et Yilan. Les scénarios concerneront notamment les évacuations médicales, l’allocation des ressources, les abris et les transports.

Pour Taïwan, cette perturbation contrôlée constitue donc moins un test technique qu’un exercice de continuité : maintenir l’information, les services essentiels et la coordination lorsque l’environnement numérique devient soudainement incertain.
L’IA découvre plus de failles sans accroître leur exploitation

L’intelligence artificielle accélère la découverte de vulnérabilités, certe. Au premier semestre 2026, les données n’indiquent toutefois aucun risque d’exploitation supérieur aux méthodes traditionnelles.

Les systèmes d’intelligence artificielle spécialisés dans la recherche de vulnérabilités alimentent désormais fortement le flux de failles à corriger. Selon VulnCheck, 1 061 vulnérabilités découvertes avec une assistance de l’IA ont été recensées durant les six premiers mois de 2026. Quatorze d’entre elles, soit 1,3 %, ont ensuite été exploitées dans des attaques réelles. Ce taux correspond à celui observé pour l’ensemble des vulnérabilités publiées sur la même période. Cette photographie tempère donc, à ce stade, les craintes d’une explosion immédiate des attaques provoquée par l’automatisation de la découverte de failles. La vitesse d’exploitation progresse néanmoins nettement.

L’IA augmente le volume, pas encore le risque individuel

Project Glasswing d’Anthropic et MDASH de Microsoft illustrent cette nouvelle génération de systèmes capables d’aider à identifier des défauts logiciels. Leur développement intervient alors que les équipes de sécurité doivent déjà traiter un nombre croissant de vulnérabilités avant qu’un attaquant ne puisse les exploiter.

Cette accélération nourrit une inquiétude logique côté défense : davantage de failles découvertes pourraient offrir davantage d’occasions aux groupes offensifs. L’analyse publiée ne confirme toutefois pas ce scénario pendant le premier semestre 2026.

1 061 vulnérabilités attribuées à des recherches assistées par intelligence artificielle. Parmi elles, 14 ont été exploitées dans des conditions réelles, soit environ 1,3 %.

Cette proportion rejoint le taux d’exploitation constaté parmi toutes les vulnérabilités rendues publiques au cours de la même période. Autrement dit, l’origine assistée par IA d’une vulnérabilité ne semble pas, pour l’instant, augmenter sa probabilité d’être utilisée dans une attaque.

« Si la découverte de vulnérabilités assistée par IA présente clairement une valeur pour les attaquants comme pour les défenseurs, les données ne suggèrent pas que les vulnérabilités découvertes par IA soient intrinsèquement plus susceptibles d’être exploitées que celles identifiées avec des méthodes traditionnelles », écrit Patrick Garrity.

La prudence reste nécessaire. Les principaux modèles consacrés à cette chasse automatisée aux vulnérabilités n’étaient pas actifs durant l’intégralité du semestre étudié. Anthropic a lancé Project Glasswing en avril. Microsoft a présenté MDASH en mai, le même mois qu’OpenAI avec Daybreak.

Le recul statistique reste donc limité. Une hausse du nombre de vulnérabilités détectées automatiquement pourrait modifier la situation au cours des mois suivants, même si les données disponibles ne montrent encore aucune surreprésentation de ces failles parmi celles effectivement exploitées.

La fenêtre entre publication et attaque se réduit

Le volume de correctifs publiés par Microsoft offre déjà un aperçu de l’ampleur potentielle du phénomène. La mise à jour de sécurité de juillet a regroupé 622 vulnérabilités, un record pour l’entreprise. Le précédent sommet venait d’être établi en juin avec 206 vulnérabilités.

Cette progression ne démontre pas à elle seule que l’intelligence artificielle provoque une augmentation des attaques. Elle souligne en revanche une difficulté opérationnelle majeure pour les défenseurs : plus le nombre de défauts identifiés augmente, plus la sélection des correctifs prioritaires devient déterminante.

Le rapport met surtout en évidence une évolution préoccupante du rythme d’exploitation. Après la publication d’un identifiant CVE, le délai moyen avant exploitation est passé de 120 jours en 2025 à 80 jours durant le premier semestre 2026. La réduction atteint donc 40 jours, soit un tiers du délai observé l’année précédente.

Cette compression de la fenêtre de réaction change directement le rapport de force entre attaquants et équipes de sécurité. Même sans hausse spécifique du danger associé aux vulnérabilités découvertes par IA, les organisations disposent de moins de temps pour analyser une faille, évaluer leur exposition, appliquer un correctif ou déployer une mesure compensatoire.

Les catégories technologiques les plus souvent touchées par des vulnérabilités activement exploitées : sur 495 failles connues comme exploitées durant les six premiers mois de 2026, les systèmes de gestion de contenu représentaient près d’un tiers du total.

Les équipements situés en périphérie des réseaux comptaient pour presque 14 %. Les systèmes d’exploitation approchaient 9 %, devant les logiciels serveurs à 8 %. Les produits liés à l’intelligence artificielle représentaient eux-mêmes près de 6 % des vulnérabilités exploitées, signe de l’apparition d’une nouvelle surface d’attaque.

Cette dernière donnée ajoute une dimension supplémentaire au sujet. L’IA n’est plus uniquement un outil susceptible d’aider à découvrir des failles. Les produits qui l’intègrent deviennent également des cibles dont les vulnérabilités peuvent rejoindre les chaînes d’exploitation observées sur le terrain.

Pour le renseignement cyber, l’enjeu central n’est donc pas seulement de compter les failles trouvées par l’IA : il consiste à distinguer rapidement celles qui basculent du signal technique vers une menace opérationnelle. (rapport)

Comment devenir pentester sans brûler les étapes

Devenir pentester demande bien davantage qu’une certification : le métier se construit après une vraie expérience des systèmes, des réseaux et de la défense opérationnelle au quotidien.

Le pentest attire par sa dimension offensive, ses scénarios d’intrusion et sa proximité avec le renseignement cyber. Cette image masque toutefois une réalité exigeante : les recruteurs confient rarement leurs tests d’intrusion à des profils débutants. Avant d’attaquer un système, il faut savoir l’administrer, comprendre ses flux, analyser ses journaux et mesurer les conséquences d’une mauvaise manipulation. Le parcours passe donc souvent par un poste d’analyste SOC, d’administrateur système et réseau ou d’ingénieur cybersécurité. Cette expérience défensive constitue un avantage décisif. Elle permet ensuite de conduire des audits crédibles, de produire des rapports exploitables et de proposer des corrections adaptées aux contraintes réelles.

Le pentest, un métier moins spectaculaire qu’il n’y paraît

Le quotidien d’un pentester ne consiste pas à lancer quelques outils automatiques contre une cible. Chaque mission commence par un périmètre précis, des règles d’engagement et des objectifs définis. Le consultant doit comprendre l’environnement évalué, identifier les chemins d’attaque possibles, vérifier ses hypothèses et limiter les risques de perturbation. Une vulnérabilité découverte n’a de valeur que si son impact peut être démontré sans mettre le système en danger.

La phase technique ne représente qu’une partie du travail. Le pentester documente ses actions, conserve des preuves, classe les failles et rédige un rapport compréhensible par plusieurs publics. Les équipes techniques attendent des indications reproductibles. La direction cherche une lecture claire du risque. Les responsables de la sécurité veulent savoir quelles mesures appliquer en priorité. La restitution orale, le suivi des corrections et la capacité à expliquer une chaîne d’attaque comptent donc autant que l’exploitation elle-même.

Cette réalité impose un socle non négociable. L’administration de systèmes permet de comprendre les droits, les services, les configurations et les mécanismes d’authentification. Les réseaux apportent la maîtrise des protocoles, des flux et de la segmentation. Le web exige de saisir le fonctionnement des applications, des sessions et des échanges avec les serveurs. Bash reste indispensable pour automatiser des tâches, manipuler des données et travailler efficacement sous Linux.

Sans ces bases, les outils deviennent des boîtes noires. Le candidat sait parfois déclencher un scanner, sans pouvoir interpréter correctement son résultat. Il peut reproduire une démonstration, sans comprendre pourquoi elle fonctionne ni comment l’adapter. Or le pentest repose précisément sur cette capacité d’analyse. Une mission réelle ne suit pas un scénario pédagogique parfaitement balisé.

Le passage par la défense répond à cette exigence. Un analyste SOC apprend à examiner les alertes, reconstruire une chronologie et reconnaître les traces laissées par un attaquant. Un administrateur système et réseau comprend les contraintes de production, les dépendances et les erreurs de configuration courantes. Ces expériences donnent au futur pentester une vision concrète du terrain.

L’approche Purple Team prolonge cette logique. Elle rapproche les pratiques offensives de la détection et de la réponse défensive. Comprendre comment une attaque apparaît dans les journaux aide à choisir des techniques plus pertinentes. Savoir comment un SOC enquête permet aussi de produire des recommandations directement utilisables. Les employeurs recherchent cette capacité à relier compromission, détection, remédiation et gouvernance.

Construire une progression technique crédible

La formation doit accompagner cette montée en compétence, sans présenter le pentest comme une porte d’entrée immédiate. Chez Jedha, le parcours suit trois niveaux. Une initiation de 75 heures permet d’acquérir les premiers repères. Le niveau central repose ensuite sur une Formation Cybersécurité de 450 heures. Il s’adresse aux personnes qui envisagent de suivre une reconversion grâce à une formation en cybersécurité avec un objectif professionnel clairement défini.

Le programme couvre le renseignement sur les menaces, la sécurité des applications, du cloud et des réseaux. Windows Active Directory y est étudié en profondeur. Un bloc Purple Team associe SOC, investigation numérique, gouvernance, gestion des risques, conformité et pratiques Red Team. Cette articulation évite d’isoler l’offensif du reste de la sécurité.

L’entrée dans ce parcours suppose déjà des bases en cybersécurité, administration système, réseaux, web et Bash. La formation prépare notamment aux fonctions d’analyste SOC de niveau 1, d’ingénieur cybersécurité, d’administrateur système et réseau ou de RSSI junior. Ces postes peuvent constituer une première étape avant une spécialisation offensive.

Le cursus coûte 7 500 €. Il se déroule sur trois mois à temps plein ou sept mois à temps partiel. Le coaching carrière est inclus. Le financement peut mobiliser le CPF ainsi que certaines aides de France Travail et des régions. Selon les chiffres communiqués par Jedha, 96 % des personnes formées sur le parcours Cyber occupent un poste un an après leur formation. Un troisième niveau de 150 heures aborde ensuite le pentest avancé et la gestion de crise.

D’autres voies restent pertinentes. Les licences, masters et diplômes universitaires offrent une progression académique structurée. Les écoles d’ingénieurs permettent d’approfondir l’informatique, les réseaux et la sécurité. Guardia fait également partie des établissements spécialisés pouvant être étudiés.

Les certifications offensives ou éditeurs peuvent compléter ce parcours. OSCP, CEH, PECB, AWS et Microsoft répondent à des objectifs différents. Leur intérêt dépend du niveau initial, du poste visé et de l’environnement technique ciblé. Une certification ne remplace toutefois ni l’administration quotidienne d’un système ni l’expérience d’un incident réel.

Les plateformes d’entraînement, les laboratoires pratiques et les MOOCs disponibles sur Coursera, edX ou Udemy facilitent l’apprentissage régulier. Les formations internationales en anglais élargissent également l’accès aux ressources techniques. Leur efficacité repose sur une pratique constante, une documentation personnelle rigoureuse et la capacité à expliquer chaque action.

Le chemin le plus solide vers le pentest associe donc compétences techniques, expérience défensive et compréhension du risque. Dans une logique de cyber intelligence, savoir observer et défendre reste souvent la meilleure préparation pour attaquer avec pertinence.

Des routeurs vulnérables ciblés par le renseignement russe

Une coalition internationale alerte sur les opérations du FSB russe, qui exploite des routeurs mal configurés afin d’atteindre des infrastructures critiques mondiales.

Les services de cybersécurité et de renseignement de seize pays, dont l’ANSSI,décrivent une campagne durable attribuée au Centre 16 du Service fédéral de sécurité russe. Les opérateurs recherchent des routeurs exposés, utilisent des configurations SNMP faibles, copient leurs paramètres internes et transfèrent ces données vers des serveurs contrôlés. Les communications, l’énergie, la défense, la finance, les administrations et la santé figurent parmi les secteurs les plus menacés. L’avis recommande de désactiver les protocoles anciens, de renforcer l’authentification, de filtrer les flux d’administration et de remplacer les équipements obsolètes. L’enjeu dépasse une simple faille technique : les routeurs compromis peuvent devenir des points d’observation, d’accès et de rebond.

Le FSB exploite les faiblesses ordinaires des réseaux

L’attaque commence sans outil spectaculaire. Les opérateurs associés au Centre 16 du FSB parcourent des plages d’adresses IP pour identifier des équipements accessibles depuis Internet. Leur priorité concerne les agents SNMP acceptant encore des chaînes de communauté courantes ou conservées par défaut.

SNMP permet d’administrer et de superviser des équipements réseau. Ses anciennes versions reposent toutefois sur des mécanismes d’authentification insuffisants. Lorsqu’un routeur autorise des droits d’écriture, un attaquant peut lui transmettre des instructions précises.

Selon l’avis conjoint, les acteurs envoient des requêtes SNMP depuis des infrastructures mandataires. L’adresse source peut être usurpée, ce qui complique l’analyse des journaux. Les commandes contiennent des identifiants d’objets, appelés OID, qui indiquent au routeur quelle opération exécuter.

L’équipement ciblé reçoit alors l’ordre de copier sa configuration dans un fichier. Celui-ci porte souvent un nom banal, comme « config.bkp » ou « output.txt ». Le routeur transfère ensuite cette archive vers un serveur privé virtuel loué par l’attaquant ou vers un serveur FTP déjà compromis.

Cette configuration peut révéler l’architecture du réseau, les interfaces actives, les règles de routage et certains identifiants. Les mots de passe Cisco enregistrés avec les types 0 ou 7 présentent un risque particulier. Le type 0 conserve les secrets en clair, tandis que le type 7 offre une protection faible.

Les auteurs signalent aussi l’exploitation occasionnelle de Cisco Smart Install, de portails d’administration et de vulnérabilités connues. Deux références apparaissent dans le document : CVE-2018-0171 et CVE-2008-4128. Cette dernière concerne uniquement des équipements Cisco arrivés en fin de vie.

Les techniques décrites recoupent celles observées chez d’autres groupes. L’industrie suit cette activité sous plusieurs appellations, notamment Berserk Bear, Energetic Bear, Crouching Yeti, Dragonfly, Ghost Blizzard et Static Tundra. Ces noms ne correspondent pas nécessairement à une attribution identique entre entreprises et services étatiques.

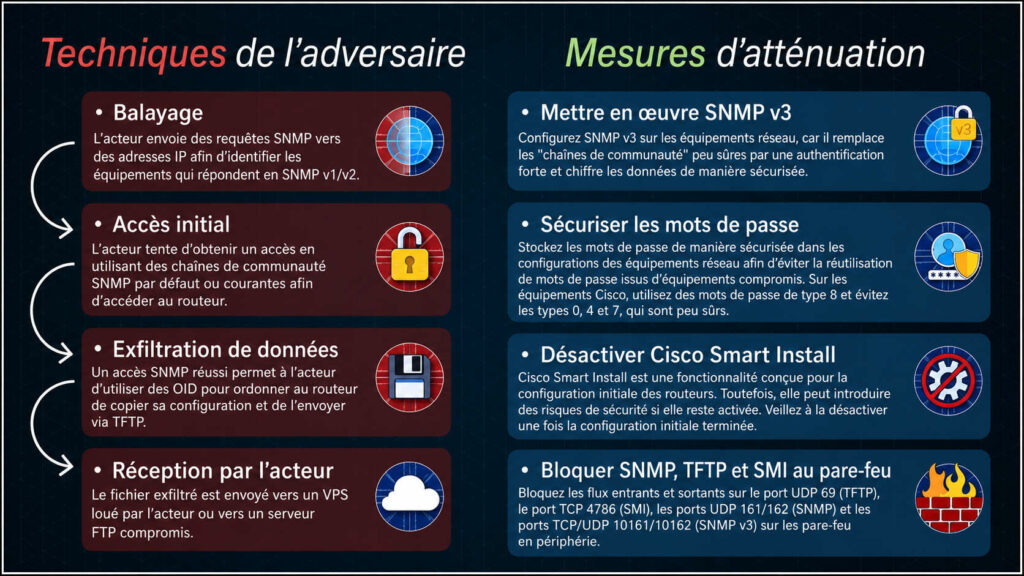
Le schéma présenté en page 3 résume cette chaîne opératoire. Il relie quatre étapes : reconnaissance, accès initial, extraction de la configuration et réception du fichier par l’attaquant. Cette progression transforme une erreur d’administration apparemment limitée en source de renseignement exploitable.

Les agences recommandent d’abord de désactiver Cisco Smart Install sur tous les équipements. Elles demandent également l’abandon de SNMPv1 et SNMPv2, considérés comme anciens. Lorsque leur maintien reste indispensable, les chaînes de communauté doivent être remplacées et limitées à la lecture.

SNMPv3 constitue l’option privilégiée. Sa configuration « authPriv » ajoute une authentification forte et chiffre les échanges. Le niveau de protection doit employer l’algorithme le plus récent accepté par l’équipement concerné.

Les comptes locaux exigent aussi une attention particulière. Chaque appareil doit utiliser des mots de passe robustes, uniques et stockés de façon sécurisée. Sur les équipements Cisco, l’avis recommande le hachage de type 8. Les types 0, 4 et 7 doivent être évités.

La surveillance doit détecter les identifiants inhabituels et les connexions effectuées avec des comptes locaux. Ces accès devraient rester réservés aux situations d’urgence. Une authentification centralisée, associée si possible à plusieurs facteurs, réduit le risque lié aux secrets isolés sur chaque routeur.

Le filtrage des OID représente une autre barrière. Une liste d’autorisation fondée sur la base MIB du constructeur peut limiter les commandes accessibles. Les systèmes de détection doivent également rechercher les requêtes SNMP visant les fonctions sensibles de copie de configuration.

Les protocoles d’administration ne devraient provenir que de postes dédiés, idéalement placés sur un réseau séparé. Des listes de contrôle d’accès peuvent imposer cette restriction. En périphérie, les agences préconisent de bloquer les ports associés à TFTP, Smart Install et SNMP, sauf nécessité opérationnelle strictement surveillée.

Les ports concernés comprennent UDP 69 pour TFTP, TCP 4786 pour Smart Install, UDP 161 et 162 pour SNMP, ainsi que TCP ou UDP 10161 et 10162 pour SNMPv3. Cette fermeture réduit les possibilités d’exfiltration et d’administration distante non autorisée.

Enfin, les logiciels et micrologiciels doivent rester à jour. Les équipements en fin de support doivent être remplacés. Une gestion continue de la surface d’attaque permet d’identifier les appareils exposés, les configurations faibles et les vulnérabilités connues.

Accès firewall root à vendre !

Cinq accès root à des pare-feu Linux sont proposés par un pirate informatique, visant des secteurs sensibles.

Un courtier d’accès initial annonce cinq accès distincts à des organisations situées dans quatre pays. Chaque offre promet le même niveau de compromission : exécution de code à distance avec droits root et shell sur un pare-feu Linux. Les cibles ne sont décrites que par secteur et pays : énergie aux Émirats arabes unis, pharmacie de détail aux États-Unis, électronique en Corée du Sud, logistique en Arabie saoudite, centre d’appels aux États-Unis. Aucun accès n’est confirmé. Un signal faible malveillant qui doit faire tendre l’oreille.

Une série d’annonces au profil identique

Le signal tient d’abord à sa répétition. Cinq annonces, publiées le même jour et rattachées au même alias, décrivent une compromission supposée d’équipements de sécurité placés au bord des réseaux. L’acteur se présente comme un courtier d’accès initial, une catégorie d’intermédiaires qui revend des portes d’entrée plutôt que des données déjà exfiltrées.

Dans ce cas, le pirate informatique miyako affirme disposer d’un accès root, avec exécution de code à distance et shell, sur des appliances firewall fonctionnant sous Linux. Cette combinaison, si elle était réelle, donnerait à un acheteur un contrôle profond sur un point de passage stratégique. Un pare-feu n’est pas un simple serveur annexe : il observe, filtre et sépare les flux entre l’extérieur et les environnements internes. Le placer sous contrôle hostile reviendrait à transformer un rempart en tête de pont.

Le prix intrigue autant que la promesse technique. Chaque accès est affiché à 400 $ (368,6 euros), sans discussion possible. La conversion en euros repose sur le taux implicite fourni dans la consigne, soit 250 millions de dollars convertis en 230,4 millions d’euros, ce qui donne environ 0,9216 euro pour 1 dollar. Appliqué à 400 dollars, le montant atteint 368,64 euros, arrondi ici à 368,6 euros. Ce tarif uniforme, très bas au regard du niveau d’accès annoncé, ne suffit pas à évaluer la réalité opérationnelle des offres. Il peut signaler une tentative de vente rapide, une faible qualité des accès, une absence de validation ou une simple opération d’appât.

Les revenus des organisations visées sont tous indiqués comme inconnus. Aucun nom d’entreprise n’apparaît. Les captures mentionnées sont des aperçus expurgés, associés à cinq intitulés : prestataire de services pétroliers aux Émirats arabes unis, chaîne de pharmacies aux États-Unis, entreprise d’électronique en Corée du Sud, société saoudienne de logistique et de chaîne d’approvisionnement, opération américaine de centre d’appels. Le canal de contact Session est mentionné comme retenu et n’est pas reproduit.

Cette sobriété forcée limite l’analyse. Les annonces ne permettent pas d’identifier une victime, de vérifier un périmètre technique, ni de confirmer l’existence d’un accès actif. Elles documentent une revendication commerciale, pas une compromission démontrée.

Un risque élevé, malgré un statut non vérifié

Le niveau de gravité est évalué comme élevé, non parce que les accès sont prouvés, plutôt en raison de ce qu’ils prétendent offrir. Un accès root avec shell sur un pare-feu Linux donnerait potentiellement un contrôle administratif complet. Dans un scénario réaliste, un tel point d’entrée pourrait faciliter la reconnaissance interne, le rebond vers d’autres systèmes, la capture de flux, l’ouverture de tunnels clandestins ou la préparation d’une intrusion plus destructrice.

L’intérêt cyber et renseignement se situe dans la nature des secteurs évoqués. L’énergie, la santé de proximité, le commerce de détail pharmaceutique, la fabrication électronique, la logistique et les centres d’appels forment des environnements riches en données, en dépendances opérationnelles et en connexions avec des tiers. Même sans nommer les entreprises, la distribution géographique indique une sélection internationale : deux cibles aux États-Unis, une aux Émirats arabes unis, une en Corée du Sud et une en Arabie saoudite.

Le cas du prestataire pétrolier émirien renvoie à un secteur où l’accès réseau peut avoir une valeur stratégique. La pharmacie de détail américaine combine données personnelles, flux de paiement et continuité de service. L’électronique sud-coréenne suggère un intérêt possible pour la propriété intellectuelle ou les chaînes industrielles. La logistique saoudienne touche aux échanges physiques et aux dépendances de transport. Le centre d’appels américain peut exposer des données clients, des identifiants internes ou des accès applicatifs utilisés par les opérateurs.

Rien, toutefois, ne permet d’affirmer que ces organisations ont été compromises. Le statut reste explicitement non vérifié. Les annonces relèvent du marché de l’accès initial, non d’une fuite de données confirmée. Cette distinction est essentielle : l’acteur ne publie pas de base volée, ne cite pas de victime identifiable et ne fournit pas, dans les éléments disponibles, de preuve technique exploitable par un tiers indépendant.

Le caractère groupé des cinq publications mérite néanmoins attention. Le même profil d’accès, le même tarif, le même type d’équipement et le même contact suggèrent un lot unique attribué à un seul vendeur. Cela peut indiquer l’exploitation d’une même faiblesse sur plusieurs pare-feu, une collecte opportuniste d’accès disparates, ou une mise en scène commerciale recyclant un modèle d’annonce. Sans éléments supplémentaires, ces hypothèses restent ouvertes.

Pour les défenseurs, l’enseignement principal se trouve dans le périmètre : le pare-feu, souvent perçu comme un outil de protection, devient une cible de premier rang. La surveillance des comptes administratifs, des shells inhabituels, des modifications de règles, des connexions sortantes anormales et des accès distants non attendus demeure centrale. Un équipement exposé, lorsqu’il est compromis, peut masquer l’intrusion derrière l’apparence du trafic légitime.

Cette affaire illustre la logique froide du courtage d’accès : vendre une position au seuil du réseau, sans bruit public, avant qu’un autre acteur ne transforme cette ouverture en opération plus lourde.

Le « Jour Q » menace-t-il le chiffrement mondial ?

L’échéance quantique se rapproche. Dès 2029, des ordinateurs pourraient menacer les protections numériques qui sécurisent banques, États, entreprises, communications et données personnelles.

Le « Jour Q » (Q-Day) désigne le moment où un ordinateur quantique assez puissant pourra compromettre les principaux systèmes cryptographiques actuels. Longtemps relégué à un avenir lointain, ce scénario pourrait survenir dès 2029 selon de récentes projections de Google. Cette accélération place gouvernements, entreprises technologiques et agences de cybersécurité face à une course critique. Le chiffrement RSA, utilisé pour protéger transactions bancaires, courriels, dossiers médicaux ou portefeuilles de cryptomonnaies, figure parmi les mécanismes les plus exposés. Une menace existe déjà : des acteurs hostiles peuvent collecter aujourd’hui des données chiffrées afin de les rendre lisibles lorsque les capacités quantiques auront suffisamment progressé.

Une rupture annoncée pour la sécurité numérique

Le fonctionnement de l’économie numérique repose sur une promesse discrète : certaines opérations mathématiques sont trop longues à résoudre avec les ordinateurs classiques. Les méthodes cryptographiques modernes utilisent cette difficulté pour protéger les échanges, authentifier les utilisateurs et empêcher l’accès aux informations sensibles. Apple a derniérement affiché ses premiers codes dédiés à répondre au cyber actions quantiques.

Le chiffrement RSA illustre ce principe. Sa robustesse dépend notamment de la difficulté à factoriser de très grands nombres. Les machines traditionnelles auraient besoin d’un temps considérable pour accomplir une telle opération lorsque les clés employées sont suffisamment longues. Cette contrainte rend les attaques directes irréalistes dans la plupart des situations.

L’informatique quantique pourrait bouleverser cet équilibre. Un ordinateur classique manipule des bits prenant la valeur zéro ou un. Un système quantique exploite d’autres propriétés physiques pour traiter les informations différemment. Cette architecture ouvre la voie à une résolution beaucoup plus efficace de certains problèmes complexes.

Le Q-Day ne correspond donc pas nécessairement à l’apparition d’une machine universelle surpassant tous les supercalculateurs. Il désigne plus précisément le seuil à partir duquel un système quantique devient assez stable, puissant et doté de ressources suffisantes pour casser des protections cryptographiques essentielles.

Une fois ce seuil franchi, des données considérées comme sûres pourraient devenir accessibles en quelques heures ou quelques jours, au lieu de milliards d’années. Les conséquences toucheraient les paiements, les communications électroniques, les informations médicales, la géolocalisation, les secrets industriels et les documents gouvernementaux.

La projection évoquant 2029 a raccourci brutalement le calendrier perçu. Pendant des années, les responsables de la sécurité ont estimé disposer d’un délai confortable pour remplacer les algorithmes vulnérables. Cette marge paraît désormais plus étroite, alors que la migration de vastes infrastructures nécessite des inventaires, des tests, des mises à jour et une coordination durable.

La comparaison avec le bogue de l’an 2000 traduit l’ampleur organisationnelle du chantier. À l’époque, une mobilisation internationale avait permis de limiter les perturbations liées au changement de date. Le risque quantique est toutefois plus profond, puisqu’il touche les mécanismes de confiance placés au cœur des communications modernes.

Une course mondiale vers le post-quantique

La menace ne commence pas le jour où une machine quantique opérationnelle apparaît. Des groupes criminels ou des services de renseignement peuvent déjà intercepter des informations chiffrées et les conserver. Cette stratégie, appelée « collecter maintenant, déchiffrer plus tard », vise les données dont la valeur persistera pendant plusieurs années.

Des dossiers médicaux, des secrets diplomatiques, des recherches industrielles ou des identités confidentielles peuvent rester sensibles longtemps après leur vol. Leur chiffrement actuel bloque encore leur exploitation. Une avancée quantique future pourrait toutefois transformer ces archives illisibles en ressources de renseignement.

Cette perspective impose de considérer la confidentialité sur toute la durée de vie des informations. Une organisation qui protège correctement ses communications aujourd’hui peut néanmoins subir demain les effets d’une interception déjà réalisée. Le danger concerne donc autant les données stockées que les échanges futurs.

La réponse privilégiée repose sur la cryptographie post-quantique. Ces nouveaux algorithmes utilisent des problèmes mathématiques jugés résistants aux capacités attendues des ordinateurs quantiques. Leur objectif consiste à remplacer progressivement les mécanismes exposés sans interrompre les services numériques.

Google encourage une adoption accélérée de ces protections et diffuse des recommandations destinées au secteur technologique. De leur côté, des cryptographes conçoivent puis évaluent plusieurs familles d’algorithmes. Le National Institute of Standards and Technology a déjà retenu différents mécanismes considérés comme adaptés aux menaces quantiques.

Cette transition ne se limite pas à installer un nouveau logiciel. Les entreprises doivent identifier les endroits où le chiffrement intervient, vérifier la compatibilité des équipements, renouveler certaines clés et adapter leurs procédures. Les systèmes anciens, les objets connectés et les infrastructures difficiles à modifier représentent des points de fragilité particuliers.

Aucune méthode ne garantit une sécurité absolue. Le chiffrement ressemble davantage à un coffre conçu pour résister pendant une période donnée qu’à une protection éternelle. Sa valeur dépend de la solidité mathématique, de la qualité de l’implémentation et de la capacité des organisations à réagir aux découvertes.

Les autorités américaines ont engagé leurs propres préparatifs. En 2022, la NSA a annoncé un renforcement de la préparation nationale durant les années 2030. Les administrations Biden et Trump ont également publié des décrets insistant sur la protection des infrastructures face aux risques quantiques.

La NSA vise désormais un durcissement de ses systèmes d’ici 2031. Cette échéance reste susceptible d’évoluer au rythme des progrès scientifiques. L’incertitude ne réduit pas la menace : elle complique au contraire la planification, car une migration trop lente peut laisser des données stratégiques exposées.

Le « Jour Q » demeure hypothétique, tandis que la collecte hostile de données chiffrées constitue déjà un enjeu concret de cyberdéfense et de renseignement.

La FTC sanctionne le mirage de l’écoute active

La FTC accuse trois sociétés d’avoir vendu une technologie publicitaire fictive, fondée sur l’écoute supposée des appareils connectés et un consentement inexistant.


Cox Media Group, MindSift et 1010 Digital Works devront verser 930 000 $ (855 600 euros) pour régler des accusations de pratiques trompeuses. Selon la Federal Trade Commission, leur service Active Listening promettait de cibler localement des publicités grâce aux conversations captées par des appareils intelligents. L’outil n’utilisait pourtant aucune donnée vocale. Il revendait principalement des listes d’adresses électroniques acquises auprès de courtiers en données, avec une marge importante. Les entreprises affirmaient également que les consommateurs avaient accepté cette surveillance.

Une promesse technologique sans données vocales

Le récit commercial avait tout d’un dispositif de renseignement publicitaire miniature. Des appareils connectés auraient surpris des conversations, identifié des intentions d’achat, puis déclenché des annonces dans une zone géographique précise. Cette capacité devait permettre aux petites entreprises de toucher des consommateurs situés à proximité de leurs établissements.

Selon les trois plaintes de la FTC, cette présentation ne correspondait pas au fonctionnement réel du service. Cox Media Group, société installée en Géorgie, travaillait avec MindSift, basée dans le New Hampshire, et 1010 Digital Works, établie dans le Wisconsin. Ensemble, les sociétés commercialisaient Active Listening comme une solution algorithmique capable de détecter, en temps réel, des échanges pertinents entendus par des équipements intelligents.

L’enquête administrative décrit un mécanisme beaucoup plus banal. Aucun enregistrement vocal n’était analysé. Aucune conversation domestique ne servait à sélectionner les destinataires des campagnes. Le service reposait sur la revente de fichiers d’adresses électroniques obtenus auprès d’autres courtiers en données. Ces listes étaient ensuite proposées aux clients avec une majoration importante.

La FTC affirme également que la promesse géographique n’était pas tenue. Les annonces ne pouvaient pas être placées avec la précision annoncée dans les zones recherchées par les petites entreprises clientes. Le différentiel entre le discours commercial et les capacités réelles concernait donc deux éléments centraux : la source des données et la localisation des publics.

Christopher Mufarrige, directeur du Bureau of Consumer Protection de la FTC, a résumé le dossier en rappelant une règle élémentaire : une entreprise doit présenter honnêtement son produit. Selon lui, les sociétés concernées ont trompé leurs clients sur les fonctions du service et sur l’accord prétendument donné par les consommateurs.

Cette affaire révèle un risque cyber particulier. Une technologie inexistante peut produire des effets économiques réels dès lors qu’elle exploite la peur d’une surveillance invisible. La promesse d’écouter des appareils connectés donnait au service une apparence de puissance technique, tout en empêchant les acheteurs de vérifier facilement son fonctionnement.

Le faux consentement au cœur du dossier

Le second volet concerne la vie privée. Les trois entreprises affirmaient que les consommateurs avaient choisi de participer au dispositif. D’après les plaintes, aucune procédure spécifique n’avait pourtant permis de recueillir leur accord pour l’utilisation de données vocales.

Les sociétés soutenaient que les utilisateurs avaient accepté le service en validant les conditions imposées lors du téléchargement ou de l’utilisation d’applications. La FTC rejette cette interprétation. Cliquer sur des conditions générales obligatoires ne constitue pas une autorisation explicite pour une collecte aussi intrusive, particulièrement lorsqu’elle concernerait des paroles prononcées à l’intérieur d’un domicile.

Le régulateur précise que le service aurait lui-même enfreint la section 5 du FTC Act s’il avait réellement fonctionné comme annoncé. Une collecte de voix sans consentement adéquat aurait constitué une pratique illégale. Le dossier présente ainsi un paradoxe : les entreprises sont poursuivies pour avoir vendu une surveillance qui n’existait pas, alors que sa mise en œuvre aurait pu créer une infraction supplémentaire.

La FTC reproche aussi à MindSift et 1010 Digital Works d’avoir fourni à Cox Media Group les moyens de tromper les clients. Les supports promotionnels, les argumentaires commerciaux et les réponses adressées aux prospects auraient entretenu une représentation mensongère des capacités d’Active Listening.

Les accords proposés imposent à Cox Media Group un paiement de 880 000 $ (809 600 euros). MindSift et 1010 Digital Works verseront chacune 25 000 $ (23 000 euros). Le total atteint 930 000 $ (855 600 euros). Les fonds doivent servir à indemniser les clients de Cox Media Group affectés par ces pratiques.

Les trois sociétés ne pourront plus déformer les qualités de leurs services publicitaires, leurs capacités de ciblage géographique, leurs méthodes de collecte vocale ou l’existence d’un consentement. La Commission a approuvé les plaintes et les accords par deux voix contre zéro. Après publication au Federal Register, une consultation publique de trente jours précédera une décision définitive.

Une fois finalisées, ces décisions auront force obligatoire pour les comportements futurs. Chaque violation pourra entraîner une pénalité civile maximale de 53 088 $ (48 841 euros).

Dans l’économie du renseignement publicitaire, une capacité technique inventée peut devenir une arme commerciale aussi efficace qu’un véritable outil de surveillance.

Apple ouvre son code cryptographique post-quantique

Apple publie ses implémentations post-quantiques et leurs preuves formelles, exposant au regard extérieur une infrastructure cryptographique déployée sur plus de 2,5 milliards d’appareils actifs.


Apple rend publics le code de ML-KEM et ML-DSA, deux algorithmes conçus pour résister aux futures attaques quantiques, ainsi que ses outils de vérification mathématique. Intégrées à CoreCrypto, ces technologies protègent déjà iMessage, des services VPN et des échanges TLS. L’entreprise dévoile aussi son traducteur de Cryptol vers Isabelle, utilisé pour démontrer la conformité du code aux normes officielles. Cette démarche a permis d’identifier une opération absente dans ML-DSA, susceptible de fragiliser l’authenticité des signatures numériques.

Une vérification ouverte du code post-quantique

Apple place une partie stratégique de son infrastructure cryptographique sous le regard des chercheurs indépendants. Le groupe publie les implémentations de ML-KEM et ML-DSA, accompagnées des bibliothèques, outils et documents nécessaires pour reproduire ses travaux de vérification formelle.

Ces deux algorithmes résistants aux attaques quantiques ont été sélectionnés parmi plusieurs solutions standardisées. Selon Apple, ils correspondaient le mieux à ses contraintes de sécurité, de performance et de compacité. Leur rôle consiste à préparer les communications numériques à l’émergence de futurs ordinateurs quantiques capables de menacer certains mécanismes cryptographiques actuellement utilisés.

Les implémentations concernées appartiennent à CoreCrypto, la bibliothèque centrale mobilisée par les systèmes d’exploitation d’Apple. Elle assure notamment le chiffrement, le déchiffrement, le hachage et les signatures numériques. Cette architecture fonctionne sur plus de 2,5 milliards d’appareils actifs, ce qui donne à chaque erreur potentielle une portée considérable.

Le déploiement post-quantique a commencé dans iMessage en 2024. Apple a ensuite étendu cette protection à des services VPN et aux protocoles réseau TLS. La publication du code permet désormais aux spécialistes d’examiner les choix techniques, de reproduire les démonstrations et d’identifier d’éventuelles faiblesses avant qu’elles ne deviennent exploitables.

Parmi les outils diffusés figure un traducteur développé par Apple entre Cryptol et Isabelle. Cryptol est un langage formel conçu par Galois pour décrire des opérations cryptographiques. Isabelle, issu de travaux universitaires menés à Cambridge et Munich, sert d’assistant de preuve mathématique.

Apple a d’abord représenté son code dans Cryptol, puis l’a converti vers Isabelle. Cette chaîne devait démontrer que les implémentations respectaient les spécifications officielles pour toutes les entrées couvertes. L’entreprise avait déjà employé Isabelle afin de vérifier certains composants cryptographiques matériels.

Une erreur critique détectée avant la production

La vérification formelle ne se contente pas d’exécuter une série de scénarios connus. Elle cherche à établir mathématiquement qu’un programme respecte une propriété donnée pour l’ensemble des entrées possibles. Cette différence devient décisive lorsque la complexité du code rend impossible une exploration exhaustive par des tests traditionnels.

Durant ce travail, les chercheurs ont repéré une étape de calcul absente dans l’implémentation de ML-DSA. Cette omission aurait pu rendre les signatures numériques non sécurisées. Si le défaut avait atteint les systèmes en production, certains messages iMessage auraient pu sembler correctement authentifiés sans l’être réellement. Les utilisateurs auraient alors pu ignorer que leurs communications étaient exposées.

Ce cas illustre la limite des campagnes de test classiques. Celles-ci examinent de nombreux comportements, erreurs et situations particulières. Elles ne peuvent toutefois parcourir toutes les combinaisons possibles dans un logiciel cryptographique complexe. Une anomalie discrète peut ainsi rester invisible entre deux cas testés, sans provoquer d’échec détectable.

Apple ne présente pas la preuve formelle comme un remplacement complet des méthodes existantes. Ses équipes reconnaissent que certains aspects du code ne peuvent pas être vérifiés avec les outils disponibles. Elles combinent donc plusieurs techniques : démonstration mathématique pour la correction fondamentale, tests conventionnels pour les propriétés non couvertes et évaluation critique du fonctionnement global.

« D’après nos travaux à ce jour, nous sommes convaincus que la meilleure garantie de sécurité possible repose sur la combinaison de la vérification formelle et des méthodes conventionnelles, ainsi que sur une évaluation critique des résultats de bout en bout », indique l’article publié par l’entreprise.

Apple estime que cette stratégie hybride fournit la protection la plus solide pour des composants cryptographiques critiques. L’ouverture du code et des outils ajoute une dimension essentielle : des chercheurs extérieurs peuvent désormais contrôler les résultats, contester les hypothèses et réutiliser les méthodes dans d’autres projets.

Dans la course au chiffrement post-quantique, la publication des preuves transforme ainsi un choix technique interne en ressource collective pour la cybersécurité et le renseignement défensif.

KimWolf, le botnet DDoS qui visait aussi la Défense

Un Canadien de 23 ans est accusé d’avoir piloté KimWolf, botnet DDoS massif, démantelé après une opération internationale à forte dimension cyber.

L’affaire KimWolf éclaire la mutation des botnets DDoS, devenus des infrastructures criminelles louées à la demande. Jacob Butler, arrêté à Ottawa, est visé par une demande d’extradition américaine. Les autorités l’accusent d’avoir exploité une plateforme capable d’infecter plus d’un million d’appareils, dont des objets connectés domestiques et des équipements placés derrière des pare-feu. Le réseau aurait servi à lancer plus de 25 000 commandes d’attaque. Certaines opérations ont atteint près de 30 térabits par seconde, un volume présenté par les procureurs comme un record. L’enquête combine renseignement technique, coopération judiciaire et saisie d’infrastructures.

Un suspect canadien au cœur d’un réseau DDoS mondial

L’arrestation de Jacob Butler, mercredi à Ottawa, marque une nouvelle étape dans la lutte contre les services DDoS commercialisés comme de simples outils en ligne. Le Canadien, âgé de 23 ans, a été interpellé sur la base d’un mandat d’extradition émis par le département de la Justice américain. Les enquêteurs le soupçonnent d’avoir administré KimWolf, présenté comme l’un des botnets les plus puissants et les plus destructeurs identifiés ces derniers mois.

Selon les documents judiciaires rendus publics jeudi, Butler aurait exploité un service de location d’attaques par déni de service distribué. Le principe est simple, mais redoutable : détourner un grand nombre d’appareils compromis, puis les utiliser pour saturer des sites, des serveurs ou des services en ligne. Une fois noyées sous le trafic, les cibles deviennent lentes, instables, puis inaccessibles.

Le suspect avait déjà été identifié en février par Brian Krebs, journaliste spécialisé en cybersécurité. Il avait alors nié être l’individu opérant sous le pseudonyme en ligne « Dort », associé à KimWolf. La plainte américaine, déposée le 10 avril, était restée sous scellés jusqu’à son arrestation. Butler est inculpé pour complicité d’intrusion informatique. En cas de condamnation, il encourt jusqu’à dix ans d’emprisonnement.

L’enquête décrit une traçabilité numérique dense. Les autorités américaines affirment avoir relié Butler à l’administration de KimWolf grâce à son adresse IP, à des informations de compte, à des transactions, à des messages publiés en ligne et à d’autres éléments techniques. Cette accumulation d’indices illustre une réalité centrale du renseignement cyber : les infrastructures criminelles cherchent l’anonymat, mais elles produisent continuellement des traces comme a pu le démontrer ZATAZ dans plusieurs articles concernant des pirates qui, pourtant cachés, ont été retrouvés via des paiements crypto, des appels téléphoniques ou « tout simplement », via des logos.

KimWolf aurait infecté plus d’un million d’appareils à travers le monde. Le botnet exploitait notamment des webcams, des cadres photo numériques, des boîtiers TV en streaming et d’autres objets connectés. Particularité importante, plusieurs appareils se trouvaient derrière des pare-feu, ce qui rend le réseau plus préoccupant pour les défenseurs. La compromission ne se limitait donc pas aux équipements exposés directement sur Internet.

Une opération internationale contre l’économie des botnets

KimWolf a été démantelé en mars lors d’une opération coordonnée impliquant les États-Unis, le Canada, l’Allemagne et plusieurs entreprises de cybersécurité. Les autorités ont saisi l’infrastructure utilisée par KimWolf ainsi que par d’autres botnets, notamment Aisuru, JackSkid et Mossad. Ensemble, ces réseaux représentaient environ trois millions d’appareils compromis, dont une large part d’objets connectés comme des caméras, des routeurs et des enregistreurs vidéo.

Les opérateurs vendaient l’accès à ces machines compromises à d’autres cybercriminels. Ces clients pouvaient ensuite lancer des attaques DDoS ou masquer d’autres activités illégales. Cette logique de service, proche d’un marché clandestin, transforme des appareils domestiques mal sécurisés en ressources offensives mondialisées. Chaque caméra vulnérable ou boîtier connecté oublié peut devenir une brique d’une attaque contre une entreprise, une administration ou une infrastructure sensible.

Les chiffres attribués aux botnets donnent l’échelle de la menace. Aisuru aurait émis plus de 200 000 commandes d’attaque DDoS. KimWolf en aurait généré plus de 25 000. JackSkid aurait lancé plus de 90 000 commandes, tandis que Mossad en aurait déclenché plus de 1 000. KimWolf se distingue toutefois par la puissance de certaines attaques, mesurées à près de 30 térabits par seconde. Les procureurs décrivent ce niveau comme un record pour le volume d’attaques DDoS recensé.

Les conséquences financières sont également lourdes. Certaines victimes auraient subi des pertes supérieures à 1 million $ (921 600 euros, conversion calculée selon le taux implicite de 0,9216 euro pour 1 dollar). Le département de la Justice avait aussi indiqué que d’autres victimes avaient perdu des centaines de milliers de dollars, entre frais de remise en état et demandes de rançon. Dans ces scénarios, les pirates cessent de saturer les sites uniquement après paiement.

La dimension renseignement apparaît avec une cible particulièrement sensible. Au moins une attaque DDoS a visé des adresses IP appartenant au département de la Défense américain. Les autorités précisent que le réseau d’information du département de la Défense, le DoDIN, figurait parmi les environnements touchés. Cette donnée change la lecture du dossier : KimWolf n’est pas seulement une affaire de cybercriminalité lucrative, mais aussi un risque pour des systèmes liés à la sécurité nationale.

Le département de la Justice a également rendu publiques des ordonnances de saisie visant des services associés à 45 autres plateformes de DDoS à la demande, dont au moins une travaillait avec KimWolf. L’objectif dépasse donc l’arrestation d’un suspect. Il s’agit de perturber un écosystème complet, fait de domaines, de serveurs virtuels, d’infrastructures de commande et de contrôle, et de services auxiliaires.

Des entreprises privées ont joué un rôle dans cette riposte. Cloudflare avait alerté sur KimWolf depuis plusieurs années, en soulignant sa capacité à paralyser des infrastructures critiques, à mettre en échec des protections DDoS classiques dans le cloud et à perturber, dans certains cas, une connectivité nationale. Amazon a aussi contribué à l’enquête. Tom Scholl, vice-président de l’entreprise, a expliqué que ses équipes avaient aidé le FBI et le département de la Défense à identifier l’infrastructure de commande et de contrôle, puis à analyser le logiciel malveillant par rétro-ingénierie.

L’affaire KimWolf rappelle qu’un botnet n’est jamais seulement un assemblage de machines infectées : c’est une infrastructure de renseignement criminel, capable de transformer l’Internet domestique en levier de pression stratégique.

La CISA ouvre son catalogue KEV aux chercheurs

La CISA veut accélérer l’identification des failles exploitées, alors que l’IA réduit le délai entre découverte, exploitation et défense coordonnée.

La CISA met en place un formulaire permettant aux chercheurs, fournisseurs et partenaires industriels de proposer l’ajout de vulnérabilités à son catalogue KEV, consacré aux failles déjà exploitées. Ce mécanisme vise à renforcer la collecte de renseignement cyber, à valider plus vite les preuves d’exploitation et à orienter les correctifs vers les risques réels. Le dispositif intervient dans un contexte de pression accrue, marqué par l’usage de l’IA dans la découverte et l’exploitation des failles. Les défenseurs y voient un moyen d’améliorer la rapidité du signal, mais aussi sa fiabilité.

Un signal plus ouvert pour les failles exploitées

La CISA, agence américaine chargée de la cybersécurité et de la sécurité des infrastructures, ajoute une nouvelle porte d’entrée à son dispositif de renseignement sur les vulnérabilités. Elle a annoncé la création d’un formulaire de nomination destiné aux chercheurs, éditeurs et partenaires industriels. L’objectif est simple : permettre à des acteurs extérieurs au gouvernement américain de signaler des failles qui devraient rejoindre le catalogue des Known Exploited Vulnerabilities, plus connu sous l’acronyme KEV.

Ce catalogue occupe une place centrale dans la défense fédérale américaine. Il recense les vulnérabilités logicielles et matérielles dont l’exploitation est avérée. Pour les responsables cyber du gouvernement fédéral, il sert de liste de référence afin de prioriser les correctifs. Le délai standard de remédiation est généralement fixé à trois semaines. Dans certains cas récents, cette fenêtre a toutefois été réduite à trois jours, voire à vingt-quatre heures.

Chris Butera, directeur exécutif adjoint par intérim de la CISA pour la cybersécurité, a présenté ce nouveau canal comme un renforcement de la capacité de l’agence à identifier, confirmer et diffuser rapidement les informations critiques. Selon lui, la détection précoce et la divulgation coordonnée restent parmi les leviers les plus efficaces pour réduire le risque à grande échelle.

Les signalements pourront être transmis par formulaire ou par courriel. Les contributeurs devront fournir des informations sur la vulnérabilité, ainsi que des preuves d’exploitation. Cette exigence est essentielle : le KEV ne repose pas sur la gravité théorique d’une faille, mais sur son usage réel par des attaquants. C’est précisément ce qui lui donne sa valeur opérationnelle pour les équipes de défense.

La CISA estime que ces remontées contribuent directement à la posture cyber du pays. En pratique, elles doivent aider à découvrir plus tôt les vulnérabilités exploitées, à les communiquer de façon responsable, puis à accélérer leur atténuation dans les réseaux fédéraux, privés et d’infrastructures critiques.

L’enjeu dépasse donc la simple gestion de correctifs. Il s’agit d’un mécanisme de renseignement défensif, capable de transformer des observations dispersées en priorités d’action partagées. Dans un environnement où les attaquants industrialisent l’exploitation des failles, chaque jour gagné peut modifier l’équilibre entre intrusion réussie et attaque contenue.

L’IA accélère la pression sur les défenseurs

Robert Costello, ancien directeur des systèmes d’information de la CISA, voit dans ce formulaire une façon concrète de structurer le partenariat entre l’agence et la communauté des chercheurs. Selon lui, l’intelligence collective appliquée à la collecte de renseignements sur l’exploitation des vulnérabilités peut accélérer l’ajout de failles au KEV, puis déclencher plus rapidement des mesures défensives dans l’ensemble de l’écosystème.

Son analyse pointe un changement de rythme. L’IA accélère à la fois la découverte des vulnérabilités et leur exploitation. Cette double accélération rend la divulgation précoce et coordonnée plus importante encore. Les défenseurs doivent désormais distinguer rapidement les failles réellement utilisées des nombreuses vulnérabilités découvertes, parfois nombreuses mais peu pertinentes pour les attaquants.

Depuis son lancement en 2021, le catalogue KEV a gagné en importance au-delà du seul périmètre fédéral américain. Des experts du secteur privé l’utilisent comme repère pour identifier les failles effectivement ciblées. Selon les observations citées, les organisations corrigent les vulnérabilités inscrites au KEV 3,5 fois plus vite que celles qui ne figurent pas dans ce catalogue.

Cette efficacité explique aussi les attentes autour du nouveau formulaire. Mayuresh Dani, de Qualys, rappelle que la CISA acceptait déjà des soumissions par courriel. Mais aucune donnée publique ne permettait de savoir combien de vulnérabilités avaient été ajoutées au KEV grâce à ce canal. Le formulaire impose désormais des informations plus précises, ce qui pourrait améliorer la traçabilité du processus.

Dani souligne toutefois un point sensible : la vérification. Pour que le KEV conserve sa valeur, la CISA devra démontrer comment elle valide les signalements et quels garde-fous empêchent l’ajout d’observations incorrectes. Une liste construite sur des signaux non confirmés perdrait rapidement son rôle de boussole opérationnelle.

Il estime aussi que l’agence pourrait chercher à combler un décalage. Des alternatives commerciales au KEV existent déjà, et certains acteurs considèrent le catalogue officiel comme un indicateur parfois tardif de l’exploitation des failles. Cette critique renforce l’importance du nouveau mécanisme : accélérer sans affaiblir la fiabilité.

Plus tôt ce mois-ci, Reuters a rapporté que Nick Anderson, directeur par intérim de la CISA, et Sean Cairncross, directeur national américain de la cybersécurité, avaient évoqué l’idée de limiter à trois jours le délai KEV pour tous les nouveaux bogues. Cette réflexion répond aux inquiétudes liées à l’usage de systèmes d’IA puissants par des pirates capables de produire plus vite des exploits.

Data Security Breach pense que ce type d’amélioration peut renforcer la qualité et la rapidité du signal KEV. Pour les défenseurs, l’intérêt est direct : prioriser le risque réellement observé plutôt que la seule sévérité théorique.