Archives de catégorie : Propriété Industrielle

Des portes dérobées découvertes dans des terminaux Android

DeathRing et CoolReaper, des portes cachées installées dans des téléphones Android. Ils ont pu toucher des millions d’utilisateurs.

Palo Alto Networks a révélé des informations sur une porte dérobée présente sur des millions de terminaux mobiles Android vendus par Coolpad, l’un des plus gros fabricants de Smartphones basé en Chine. Baptisée « CoolReaper », cette porte dérobée expose les utilisateurs à d’éventuels actes de malveillance et semblerait avoir été installée et conservée par Coolpad malgré les objections des clients.

Il arrive fréquemment que les fabricants d’équipements installent des logiciels sur le système d’exploitation mobile Android de Google pour doter les appareils Android de fonctionnalités et de possibilités de personnalisation supplémentaires. Certains opérateurs de téléphonie mobile installent même des applications permettant de recueillir des données sur les performances des appareils. Mais d’après l’analyse détaillée de l’Unité 42 – l’équipe d’analyse des menaces de Palo Alto Networks – CoolReaper ne se contenterait pas de collecter simplement des données d’utilisation de base. Son fonctionnement s’apparenterait davantage à celui d’une véritable porte dérobée permettant d’accéder aux appareils Coolpad. Coolpad semblerait également avoir modifié une version du système d’exploitation Android pour rendre cette porte dérobée quasi invisible pour les programmes d’antivirus.

Découvert par le chercheur Claud Xiao de Palo Alto Networks, CoolReaper a été identifié sur 24 modèles de téléphones vendus par Coolpad et pourrait, si l’on en croit les données commerciales de Coolpad accessibles au public, impacter plus de 10 millions d’utilisateurs.

« Il est naturel que les fabricants d’équipements sous Android préinstallent des logiciels qui offrent des fonctionnalités et permettent de maintenir leurs applications à jour. Mais la porte dérobée évoquée dans ce rapport dépasse le cadre que connaissent les utilisateurs : elle permet à Coolpad de prendre le contrôle complet des équipements affectés, de rendre le logiciel invisible pour les antivirus et expose les utilisateurs à la merci d’actes de malveillance. Nous encourageons vivement les millions d’utilisateurs Coolpad susceptibles d’être concernés par CoolReaper d’inspecter leurs appareils pour y rechercher l’éventuelle porte dérobée et prendre les mesures appropriées pour protéger leurs données. » – Ryan Olson, directeur de la recherche au sein de l’Unité  42 chez Palo Alto Networks

Contexte et effets de CoolReaper
L’intégralité des résultats de l’analyse de CoolReaper figure dans le rapport de l’Unité 42, « CoolReaper : The Coolpad Backdoor » préparé par Claud Xiao et Ryan Olson qui paraît aujourd’hui. Dans ce rapport, Palo Alto Networks publie également la liste des fichiers à vérifier sur les terminaux Coolpad susceptibles d’indiquer la présence de la porte dérobée CoolReaper. Comme l’ont observé les chercheurs, CoolReaper est capable d’effectuer chacune des tâches suivantes, avec un potentiel de dangerosité pour les données sensibles des utilisateurs ou des entreprises. Un pirate malintentionné pourrait par ailleurs exploiter une vulnérabilité découverte sur le système de contrôle (back-end) de CoolReaper.

CoolReaper est capable de télécharger, installer ou activer n’importe quelle application Android sans autorisation ou notification de l’utilisateur ; effacer des donnés utilisateur, désinstaller des applications existantes ou désactiver des applications système ; informer les utilisateurs d’une fausse mise à jour OTA (Over-The-Air) qui, au lieu de mettre à jour le terminal, installe des applications indésirables ; envoyer ou insérer des messages SMS ou MMS arbitraires sur le téléphone ; transmettre à un serveur Coolpad des informations concernant le terminal, sa localisation, l’utilisation des applications, l’historique des appels et des SMS.

Prise en compte par Coolpad
L’Unité 42 a commencé à observer ce que l’on a baptisé CoolReaper suite aux nombreuses réclamations publiées sur les forums Internet par des clients de Coolpad en Chine. Au mois de novembre, un chercheur qui travaillait avec le site Wooyun.org a identifié une vulnérabilité sur le système de contrôle back-end de CoolReaper. Cette découverte a permis de comprendre que Coolpad contrôlait lui-même le backdoor présent dans le logiciel. Un site d’information chinois, Aqniu.com, a par ailleurs signalé l’existence de la porte dérobée et ses pratiques abusives dans un article paru le 20 novembre 2014. Au 17 décembre 2014, Coolpad n’a toujours pas répondu aux nombreuses demandes d’assistance de Palo Alto Networks. Les informations de ce rapport ont également été transmises à l’équipe de sécurité Android de Google.

De son côté Lookout découvre un logiciel malveillant pré-chargé dans des smartphones. DeathRing est un cheval de Troie chinois, préinstallé sur toute une série de smartphones parmi les plus populaires en Asie et en Afrique. Bien que sa détection ne soit pas plus fréquente qu’un autre logiciel malveillant, nous le considérons menaçant, notamment de par sa présence sur les smartphones dès leur sortie d’usine, et car il a été détecté aux quatre coins de la planète.

Autre particularité de ce malware, sa méthode de distribution. Pour la seconde fois en 2014, c’est en pré-chargeant le malware directement dans la chaîne d’approvisionnement que DeathRing atteint sa cible. Nous n’arrivons pour le moment pas à déterminer à quelle étape de la chaîne d’approvisionnement DeathRing est installé sur les smartphones. Nous savons toutefois que, pour de nombreux portables, il est installé dans le répertoire système le rendant extrêmement difficile à éradiquer. Il n’est malheureusement pas possible aux prestataires de services de sécurité de supprimer ce logiciel malveillant car il est installé dans le répertoire système des portables.

Recommandations

·         Vérifiez la provenance du téléphone que vous achetez.
·         Téléchargez une application de sécurité comme celle de Lookout, qui sert de première ligne de défense pour votre portable. Si vous découvrez qu’un tel logiciel malveillant est pré-chargé sur votre portable, demandez à vous faire rembourser.
·         Consultez régulièrement votre facture téléphonique afin de détecter les frais suspects.

Un pirate informatique arrêté pour avoir visé Madonna

L’ancienne pop star Madonna n’aime pas ce début d’année. L’artiste américaine voit son nouvel album piraté. elle se consolera avec l’arrestation de son voleur 2.0.

Et si le pirate informatique arrêté a Tel-Aviv, soupçonnait du piratage de l’informatique de la pop star Madonna, était membre d’un groupe qui se serait aussi invité dans les machines de Sony Pictures. Le Jérusalem Post explique dans son édition de mercredi qu’un homme a été arrêté à Tel-Aviv. Il est soupçonné d’avoir piraté des ordinateurs de majors et de « stars » de la musique pour mettre la main sur les disques en cours de création, avant donc la sortie officielle en boutique. Intéressante arrestation par l’unité 433 de la police israélienne. Une section en charge de la « mafia ». Des policiers locaux qui travailleraient main dans la main avec le FBI.

Google accuse la MPAA de manipuler la justice

L’affaire du piratage de Sony Picture n’a pas fini de faire les vagues. Il faut dire aussi que les donnés diffusées par les pirates ont de quoi faire sourire, rougir ou mettre très en colère certains acteurs médiatique, comme Google.

Dans les courriers et autres fichiers lâchés sur Internet par le/les pirates, on apprend que la Motion Picture Association of America a manipulé la justice américaine afin que Google supprime de son moteur de recherche les liens permettant de mettre la main sur des liens ou des sites renvoyant sur des contrefaçons. On comprend mieux pourquoi Sony a menacé la presse en indiquant qu’elle n’avait pas le droit de télécharger, lire et utiliser les informations mis en pâture par le/les pirate(s).

Bilan, le New York Times a lu et analysé les documents en question. Le journal a comparé avec les informations légales proposées lors du procès. Bilan, le procureur en charge du dossier, Jim Hood, a tout simplement reçu un courrier des avocats de la MPAA qui lui indiquaient quoi dire et faire.

Google a expliqué sur son blog qu’il n’était pas content et annonce que cette méthode n’était rien d’autre qu’une conspiration à son encontre. « La lettre a été signée par le procureur Wood, mais a été rédigée par un avocat du cabinet Jenner & Block qui travaille pour la MPAA ». souligne le New York Times.

Bref, le monde merveilleux du 7ème art révèle sa véritable facette. Nous sommes à deux doigts de dire merci à ce/ces pirates.

007 espionne deux cables sous-marins de Vodafone

L’agence britannique GCHQ aurait espionné deux câbles sous marins de Reliance Communication pour accéder aux données de millions de personnes.

L’Inde, comme des millions d’Internautes sont en colères après le GCHQ (General Communications Headquarters), les grandes oreilles britanniques, sœurs jumelles de la Nationale Security Agency de l’Oncle Sam. Dans ce qui peut être qualifié comme une autre révélation majeure des dossiers volés d’Edward Snowden, ancien analyste privé employé par la NSA, il vient d’être révélé par la presse britannique, allemande et indienne (Channel4, Süddeutsche Zeitung), que l’agence britannique « d’intelligence » a piraté deux grands câbles sous-marins de Reliance Communications. L’intimité numérique de millions d’utilisateurs aurait été compromise, sans parler de plusieurs gouvernements, dont l’Inde, l’Égypte, la péninsule arabique, la Malaisie, la Thaïlande, Hong Kong, la Chine continentale, Taïwan et le Japon.

Le piratage aurait été réalisé avec l’aide d’une société privée achetée dernièrement par le géant des télécommunication Vodafone. Ce « copain » aurait permis de pirater les câbles de Reliance Communication, ainsi que 27 autres « tuyaux » passant par le Royaume. Une action planifiée baptisée « Pfenning Alpha« , en partenariat avec la NSA américaine. Une ponction qui aurait durée de 2009 à 2011 à partir de Skewjack Farm, dans le sud de l’Angleterre.

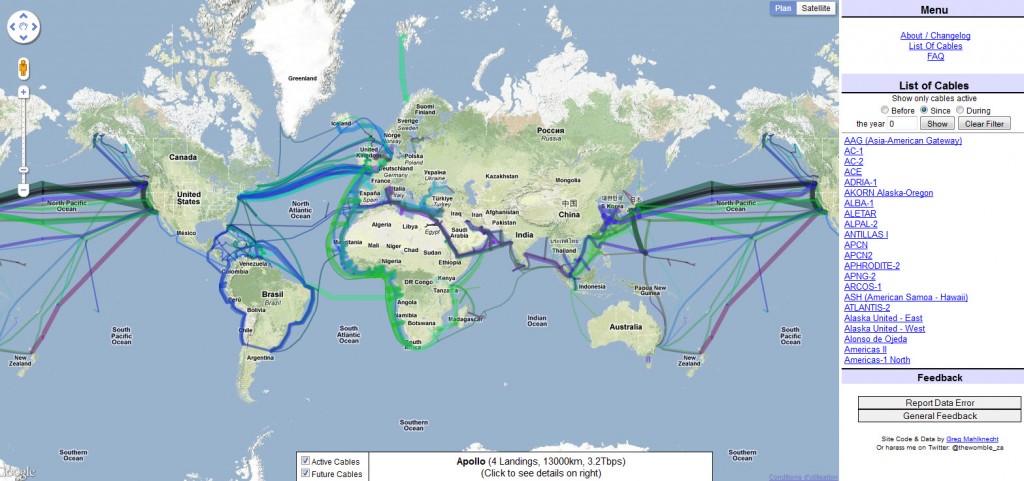
Les câbles Reliance acheminent le trafic de données Internet entre l’Asie, l’Europe  (Flag) et le continent américain (Flag Atlantic 1).

Il y a un an, Le Monde rappelait que la France n’était pas en reste avec ce genre de « partenariat » avec la mise sur écoute d’un câble sous-marin. « Ce flux d’informations étranger-France, cette « matière première » comme la qualifie la NSA dans une note révélée par M. Snowden, fait l’objet d’une large interception par la DGSE« . Bref, la NSA a des pinces crocodiles un peu partout !

En février 2013, la NSA confirmait sa main mise sur les données transitant par le câble SEA-ME-WE 4 « Nous avons réussi à collecter les informations de gestion des systèmes du câble sous-marin SEA-ME-WE » confirmait alors la grande muette. (HindusTimes)

Marché de la cybersécurité du secteur financier américain: une hausse de 23%

La rédaction de DataSecurityBreach.fr a reçu les résultats d’une nouvelle étude qui examine l’évolution rapide du marché de la cybersécurité dans le secteur des services financiers américains. Selon l’étude HSRC, le marché de la cybersécurité des services bancaires et financiers aux États-Unis devrait atteindre 9,5 milliards de dollars en 2015, suite à une hausse annuelle record de 23%.

Faisant suite à la flambée des cyber-attaques «réussies», les organismes financiers américains constitueront le plus important secteur non-gouvernemental du marché de la cybersécurité. Selon la nouvelle étude Banking & Financial Services Cybersecurity: U.S. Market 2015-2020, publiée par Homeland Security Research Corp. (HSRC): la multiplication et la sophistication des cyber-attaques «réussies» contre les grandes chaînes de vente au détail, les banques et les entreprises de services financiers l’année dernière (au cours de laquelle des relevés bancaires de plus de 500 millions de clients et des cartes bancaires ont été compromis) ont  incité les conseils d’administration des institutions financières américaines à l’action. Du fait de la remarquable croissance annuelle de 23%, le marché de la cybersécurité des services financiers américains atteindra 9,5 milliards de dollars en 2015 et deviendra ainsi le marché le plus important du secteur privé en matière de cybersécurité.

Données personnelles, l’Europe s’active…

La très prochaine Réglementation Générale de l’Union Européenne sur la Protection des Données, prévue pour la fin de l’année, concerne toutes les entreprises disposant de bases de données personnelles. Celles-ci auront 2 ans pour se mettre en conformité avec cette nouvelle réglementation. Des sanctions financières lourdes (jusqu’à 5% du chiffre d’affaires annuel) seront appliquées en cas d’infraction.

Gouverner, c’est prévoir. Cette maxime doit être complétée par l’évidence qu’il faut, pour anticiper les décisions, disposer de l’information. Toutes les entreprises qui utilisent des bases de données personnelles doivent donc aujourd’hui s’intéresser à la future Réglementation Générale de l’Union Européenne sur la Protection des Données qui verra le jour à la fin de l’année. Avec d’autant plus d’attention que des sanctions financières lourdes (jusqu’à 5% du chiffre d’affaires annuel) seront appliquées en cas d’infraction.

Une Réglementation Générale sur la Protection des Données
Soucieuse de renforcer les droits sur la vie privée en ligne, la Commission Européenne a proposé le 25 janvier 2012 une réforme de l’UE 95/46 /CE sur la protection des données, une réglementation déjà vieille de 10 ans. Depuis la mise en œuvre de la directive initiale, les progrès technologiques ont en effet entraîné une modification profonde de la façon de collecter, de rendre accessibles et d’utiliser les données. Une proposition de Réglementation Générale sur la Protection des Données a donc vu le jour. Approuvée par le Parlement Européen en mars dernier, elle est en cours d’adoption par le Conseil de l’Union Européenne et sera effective d’ici la fin de l’année, c’est-à-dire dans un mois, pour entrer en vigueur définitive après une période transitoire de deux ans.

Des conséquences pour tous les résidents de l’Union…
La Réglementation Générale sur la Protection des Données sera applicable si l’entreprise ou le sujet des données – la personne – est installé dans l’Union Européenne. Ce qui est déjà le cas de la Directive actuelle qui soumet les entreprises européennes à des règles beaucoup plus strictes que les entreprises hors UE. Désormais, les entreprises établies en dehors de l’Union Européenne devront obéir aux mêmes normes que les sociétés européennes lorsqu’elles traiteront des données personnelles de résidents de l’UE.

Par donnée personnelle, la Commission Européenne désigne « toute information relative à une personne physique, se rapportant à sa vie privée, professionnelle ou publique. Il s’agit du nom, d’une photo, d’une adresse électronique, de coordonnées bancaires, de messages sur les réseaux sociaux, d’une information médicale ou de l’adresse IP d’un ordinateur. »

Les principales modifications touchent à trois sujets majeurs.
Le droit à effacer des données personnelles
Le droit à l’oubli numérique permettra aux personnes qui veulent maîtriser leur vie en ligne de ne plus avoir de données personnelles stockées, traitées ou accessibles. Tout particulier pourra obtenir qu’elles soient supprimées, à condition qu’aucun motif légitime ne justifie leur maintien.

Chaque utilisateur final aura le droit de transférer des données d’un service à l’autre. D’autre part, les entreprises devront obtenir l’accord des intéressés pour recueillir leurs données personnelles. La non-obtention ou la non-fourniture de ce consentement invalidera le processus. Les entreprises doivent être en mesure de prouver comment les données personnelles sont traitées, recueillies, conservées, accessibles et utilisées. Elles doivent pouvoir produire l’accord explicite qui leur permet de traiter les données en question.

Le Responsable de la protection des données
Les entreprises de plus de 250 salariés seront tenues de nommer un Responsable de la protection des données, dont les coordonnées devront être publiées, pour veiller au respect de la réglementation. En cas de violation des données, il devra informer les organismes de réglementation en fournissant des renseignements détaillés, dans les 72 heures qui suivent la prise de connaissance de l’infraction. Toute action ayant un impact «hostile» devra être notifiée. En conséquence, l’entreprise doit se préparer et prendre les dispositions nécessaires pour fournir les informations détaillées sur les violations de données, aux autorités compétentes, dans le laps de temps autorisé. Ces exigences signifient que l’entreprise doit être capable d’identifier rapidement l’infraction et mesurer l’étendue de la fuite.

Une protection intégrée
Des garanties de protection des données devraient être intégrées dès les premiers développements des produits et des services proposés par les entreprises. Les paramètres par défaut respectant la vie privée devraient devenir la norme, comme par exemple sur les réseaux sociaux.

Des conséquences importantes pour l’entreprise
La Directive en vigueur n’est pas appliquée de la même manière dans tous les pays membres de l’Union Européenne. La nouvelle Réglementation sur la Protection des Données sera, au contraire, mise en œuvre de manière identique dans tous les pays membres. Le fait que ce soit une Réglementation et non une Directive signifie qu’elle sera directement applicable à chaque Etat membre de l’UE.

Le respect de la Réglementation évitera des pénalités financières et d’éventuelles poursuites judiciaires. Des sanctions sont prévues. Etablies en fonction de l’ampleur de la fuite de données, elles peuvent atteindre 2 à 5% du chiffre d’affaires annuel global et aller jusqu’à 100 millions d’euros.

Une grande sévérité pour les entreprises !
Les diverses modifications comme le droit à l’oubli, l’accès facilité pour l’utilisateur à ses propres données, l’accord nécessaire pour pouvoir utiliser ou traiter les données des particuliers, la nomination d’un Responsable à la protection des données, la notification et les informations concernant les flux en cas de violation ainsi que la confidentialité par défaut sont évidemment à inclure dans le plan d’évolution du Système d’Information, et cette nouvelle réglementation, qui a des conséquences importantes sur l’organisation de l’entreprise, doit être mise en place avec attention.
Comment se conformer à cette nouvelle norme ?

La Réglementation Générale sur la Protection des Donnée engendrera des changements au niveau de la collecte, du stockage, de l’accessibilité et de l’utilisation des données. Quant à l’obligation de déclarer toute violation des données, cela nécessite un système actif de surveillance des échanges et des flux de données et un certain nombre de bonnes pratiques.

Un examen approfondi des politiques de sécurité et de protection des données ainsi que des rôles et responsabilités au sein de l’entreprise s’impose. La priorité est un audit pour évaluer les risques et déterminer les actions à entreprendre en fonction des faiblesses propres à l’entreprise sur ce sujet. En second lieu, l’adoption d’une solution de SIEM* est un moyen efficace de contrôler l’accès aux systèmes où sont stockées les données personnelles. Ce type de solution permet aussi de surveiller la sécurité des systèmes et recevoir des alertes quand on y accède. Les logs fournissent en effet une vision complète et exacte de ce qui a été consulté. Il est donc possible d’informer rapidement les organismes de réglementation en cas de violation des données. Il est également possible de configurer des rapports prouvant la conformité à la Réglementation, ce qui aide considérablement les Responsables de la protection des données.

Faire appel à des experts et mettre en place dès 2015 ces nouvelles exigences en matière de sécurité et de conformité s’avère d’ores et déjà une tâche à planifier. On peut bien sûr penser que la mise en œuvre effective de la réglementation étant prévue après une période de deux ans, rien ne presse… Mais l’expérience montre que l’examen d’une structure organisationnelle ainsi que les mises à niveau nécessaires du système prennent du temps. Anticiper est aussi un avantage concurrentiel (voire marketing) pour les entreprises utilisant pour leur métier de gros volumes de données personnelles. (Par Frédéric Saulet, Directeur Régional Europe du Sud de LogPoint.)

* SIEM : Security Information and Event Management – Le principe du security information management est de gérer les événements du système d’information (Wikipédia).

Regin: Un outil d’espionnage de pointe pour une surveillance furtive

Un malware complexe, connu sous le nom de Regin, a été utilisé dans le cadre de campagnes d’espionnage systématique envers des cibles internationales depuis au moins 2008. Trojan de type backdoor, Regin est un malware complexe dont la structure suppose des compétences techniques rarement vues.

Avec un grand nombre de fonctionnalités qui s’adaptent selon la cible, il permet à ses commanditaires d’opérer une surveillance massive et a été utilisé dans des opérations contre des organisations gouvernementales, des opérateurs d’infrastructures, des entreprises, des scientifiques et des individus. Il est probable que son développement ait pris plusieurs mois, voire plusieurs années, et ses auteurs ont tout fait pour assurer sa discrétion. Ses capacités ainsi que le niveau de ressources derrière Regin indiquent qu’il s’agit de l’un des principaux outils de cyber espionnage utilisé par un état.

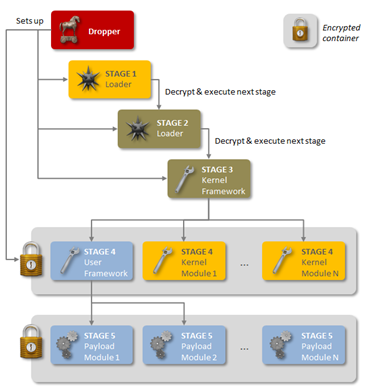
Comme décrit dans le livre blanc publié par Symantec, Backdoor.Regin est une menace en différentes phases, chacune d’entre elles étant dissimulée et chiffrée, à l’exception de la première. L’exécution de la première étape génère un effet domino de déchiffrement et de chargement de la phase suivante. Chaque étape individuelle fournit peu d’informations sur l’ensemble de la menace. Seule la réalisation de l’ensemble permet l’analyse et la compréhension de la menace.

Les cinq étapes de Regin

Regin utilise également une approche modulaire, lui permettant de charger des fonctionnalités adaptées selon la cible. Cette approche modulaire a déjà été vue dans des familles de malwares sophistiqués tels que Flamer et Weevil (TheMask), alors que l’architecture en plusieurs étapes est similaire à celle observé dans Duqu/Stuxnet.

Déroulé et profil des cibles
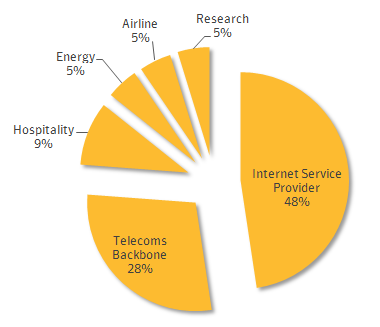
Les infections par Regin ont été observées dans différents types d’organisations entre 2008 et 2011, date à laquelle il a été brutalement retiré. Une nouvelle version du malware a refait surface à partir de 2013. Les cibles incluent des entreprises privées, des organisations gouvernementales et des instituts de recherche. Alors que près de la moitié des infections concerne des adresses appartenant à des fournisseurs de services Internet, les cibles de ces infections étaient les clients de ces sociétés plutôt que les sociétés elles-mêmes. De la même manière, les attaques contre des entreprises de télécommunications visaient l’accès aux appels passant par leurs infrastructures.

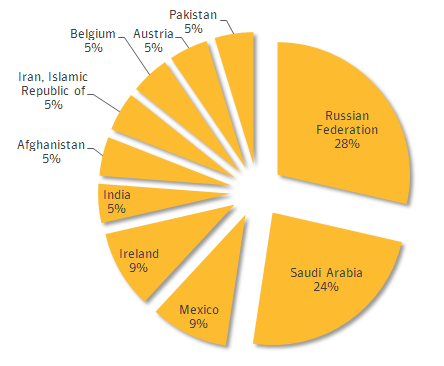
La géographie des infections est également diverse, et concerne principalement dix pays.

Vecteur d’infection et charges utiles
Le vecteur d’infection varie selon les cibles et aucun vecteur reproductible n’a été identifié à l’heure où ce rapport a été rédigé. Symantec estime que certaines cibles ont été leurrées vers la visite de fausses versions de site Internet bien connus, et que la menace s’est installée via un navigateur web ou lors de l’exploit d’une application. Sur un ordinateur, les fichiers log montraient que Regin venait de Yahoo ! Instant Messenger via une faille non confirmée.

Regin utilise une approche modulaire, donnant ainsi une certaine flexibilité à ses commanditaires et opérateurs qui peuvent ainsi adapter ses fonctionnalités selon les cibles individuelles et les besoins. Certaines charges utiles sont particulièrement avancées et laissent supposer un haut degré d’expertise dans des secteurs bien précis: une preuve supplémentaire du niveau de ressources dont ont bénéficié les auteurs de Regin.
Regin comporte des douzaines de charges utiles. Ses capacités de base incluent plusieurs fonctionnalités de Remote Access Trojan (RAT), telles que la capture d’écrans, la prise de contrôle de la souris, le vol de mots de passe, la surveillance du trafic réseau et  la restauration de fichiers supprimés.
Des modules de charge utile plus spécifiques et avancés ont également été découverts, tels que le monitoring de trafic de serveur web Microsoft IIS et l’aspiration du trafic des contrôleurs des stations de téléphonie mobile.
Furtivité.

Les développeurs de Regin ont fourni des efforts considérables pour le rendre indétectable. Son caractère discret semble indiquer une utilisation lors de campagnes d’espionnage qui ont duré plusieurs années. Même lorsque sa présence est détectée, il est très difficile de déterminer précisément ses actions. Symantec n’a été en mesure d’analyser les charges utiles qu’après déchiffrement des échantillons de fichiers.

Regin présente plusieurs fonctionnalités de furtivité, notamment des capacités anti-forensics, un système de fichiers virtuel chiffré unique, un chiffrement alternatif sous la forme d’une variante de RC5, qui n’est pas communément utilisé. Regin utilise de multiples moyens sophistiqués pour communiquer avec l’attaquant, notamment via ICMP/ping qui intègre des commandes dans les cookies http, via des protocoles TCP et UDP sur mesure.

Regin est une menace hautement complexe qui a été utilisée dans la collecte systématique de données ou lors de campagnes de renseignements. Le développement et l’opération de ce malware ont certainement demandé des investissements financiers et en temps importants, laissant supposer qu’un état en est le commanditaire. Sa conception en fait un outil hautement adapté pour des opérations de surveillance persistantes et à long terme contre ses cibles.

La découverte de Regin met en lumière l’importance des investissements pour le développement d’outils informatiques à des fins de renseignement. Symantec estime que de nombreuses composantes de Regin restent à découvrir et que des fonctionnalités et des versions supplémentaires existent. Symantec continue son travail d’analyse et publiera les mises à jour de ses recherches. (Par Symantec Security Response)

Administration électronique : le quotidien derrière les chiffres

Quelques clics, pour gagner des heures. Tel est le résultat espéré de certaines mesures annoncées par François Hollande le 30 octobre, dans son discours sur la simplification – le Président français y a notamment évoqué la dématérialisation des demandes de passeport et des fiches de renseignements des élèves, ainsi que la création d’un site internet permettant à tout citoyen de savoir facilement à quelles aides (allocations familiales, RSI etc.) il a droit.

La démarche dans laquelle s’inscrivent ces mesures doit évidemment être saluée : en ces temps de contraintes budgétaires et d’exigences accrues des individus, moderniser l’administration permet incontestablement de « faire mieux avec moins », c’est-à-dire de générer des économies tout en simplifiant la vie des usagers. Les experts de l’ONU avaient d’ailleurs récompensé, il y a deux mois à peine, les efforts faits par la France sur le sujet: ils l’ont placée en premier rang européen dans leur dernier son rapport sur le développement de l’administration électronique. Il faut dire que plus de 50% des Français paient aujourd’hui leurs impôts en ligne, et plus de 90% passent par le web pour demander un extrait de casier judiciaire par exemple. De très bons résultats à l’échelle du continent.

Ces annonces semblent d’autant plus pertinentes que, malgré le rapport de l’ONU, les Français ont encore du mal, dans leur vie de tous les jours, à percevoir les bénéfices associés à l’émergence d’une administration numérique. Un sondage réalisé début Octobre par OpinionWay révèle en effet que près de 70% d’entre eux considèrent les formalités administratives comme une « contrainte » ou un « parcours du combattant », qu’une majorité essaie de « différer ». Il faut dire qu’ils y consacreraient 1h50 par mois en moyenne – une éternité à l’heure de l’instantané, du Big data et des objets connectés.

Dans ce contexte, n’en doutons pas, permettre aux citoyens d’effectuer des demandes administratives en ligne permettra à ces derniers de mieux apprécier l’intérêt de la politique menée. Surtout si ces demandes peuvent être effectuées « quelle que soit l’heure et l’endroit », c’est à dire sur smartphones et tablettes. Dans le sondage OpinionWay, obtenir des pièces d’état civil en utilisant les supports mobiles est en effet un des services les plus plébiscités par les Français.

Le pourront-t-elles ? Certaines initiatives laissent à penser que les pouvoirs publics ont compris l’intérêt d’exploiter au mieux le potentiel de l’internet mobile : « France Connect » – le dispositif qui doit permettre aux usagers d’avoir un seul identifiant pour tous leurs comptes publics (impôts, sécurité sociales etc.) à partir de 2015 – devrait ainsi être compatible, à terme, avec les smartphones et tablettes. Les usagers de la route devraient aussi avoir la possibilité, prochainement, de régler leurs amendes où qu’ils soient. Surtout, quelques ministères ont déjà pris les devants pour mettre l’internet mobile au service de l’amélioration du quotidien de leurs propres agents, sur le terrain. Le contrat de progrès du Ministère de l’Intérieur notamment, publié en décembre 2013, évoque ainsi, pour ces derniers, des « moyens informatiques et de communication adaptés et sécurisés améliorant leurs conditions de travail et leur confort ». Les forces de police auront-elles bientôt à disposition une application sécurisée sur tablette, qui leur permette, entre autres, d’identifier facilement et immédiatement le conducteur, ses antécédents judiciaires ou l’historique du véhicule à partir d’un simple numéro de plaque d’immatriculation ou d’une identité ? Cela permettrait de réduire drastiquement le temps de traitement d’une arrestation et son coût, d’améliorer le quotidien des agents et rendre ainsi, indirectement, un meilleur service aux citoyens. On y revient… (Par Florian Bienvenu – VP Europe du Sud et Europe centrale de Good Technology).

Detekt, le logiciel anti espion

Amnesty International a diffusé, ce 20 novembre, un outil permettant aux victimes d’espionnage de détecter les manœuvres de surveillance gouvernementales. L’utilisation et le commerce de technologies de surveillance des télécommunications se sont développés de manière exponentielle ces dernières années.

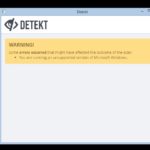
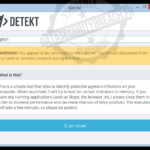
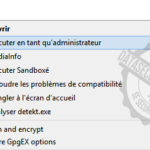
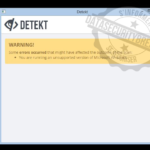
La Coalition contre l’exportation illégale de technologies de surveillance, dont Amnesty International est membre, estime que le commerce mondial des technologies de surveillance représente 4 milliards d’euros par an, et qu’il est en expansion. Detekt propose donc de voir si votre ordinateur, votre smartphone ou votre tablette sont surveillés. Le fonctionnement est assez simple. Plusieurs versions sont téléchargeables sur le site officiel de l’opération resistsurveillance.org. La version PC, par exemple, demande d’être exécutée en mode Administrateur, connexion web coupée. Attention, nous avons remarqué que les PC sous Windows 8.1 se retrouvaient avec un message d’alerte leur indiquant l’impossibilité d’utiliser Detekt.

1 – Télécharger Detekt
2 – Exécuter le logiciel en mode « Administrateur ».
3 – Choisissez la langue (le Français n’est pas présent).
4 – Cliquez sur le bouton « Scan ».
5 – Attendre entre 30 et 45 minutes.
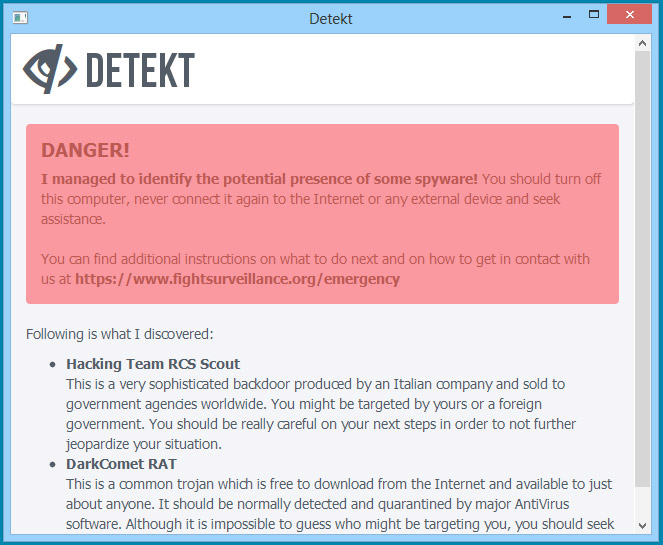
6 – Découvrez si vous avez un espion dans votre machine.

Si un espion est découvert dans votre PC, dites vous qu’il est malheureusement trop tard. Nous ne pouvons que vous conseiller de changer d’ordinateur très rapidement. Ensuite, réfléchissez à comment le piège s’est installé dans votre machine (mail, liens, Facebook, Twitter clé USB, smartphone, baladeur mp3, …). Ne reconnectez plus cette machine au web. Bloquez son wifi/Bluetooth. Analysez les documents contenus dans la machine en question. Qu’est ce que le pirate/espion a pu intercepter, lire, copier, modifier. Alertez vos contacts. Il est préférable à ce niveau de crier au feu que d’attendre que tout le monde soit bruler pour s’inquiéter. N’hésitez surtout jamais à déposer plainte et alerter les autorités compétentes, surtout si vous êtes dans une entreprise.

Une faille corrigée dans Windows, problème pour Drupal et Yosemite

Depuis 19 ans, une faille présente dans Windows n’avait jamais été corrigée. Voilà qui est dorénavant de l’histoire ancienne.

Imaginez, un bug informatique connu et présent dans Windows depuis 19 ans. Depuis Windows 95, cette « faille » permettait dans certaines mesures difficiles (mais pas impossibles, ndlr zataz.com) de prendre la main sur un ordinateur. Une attaque possible à distance. Baptisée par les ingénieurs sécurité de chez IBM, inventeurs de la faille, WinShock, l’exploit permettait d’infiltrer un ordinateur sous Windows (95, 98, 2003, 2008, Vista, 7, 8) à distance. Il suffisait de mettre en place un site Internet particulièrement fabriqué (XSS, …) pour déclencher l’attaque via Internet Explorer. Microsoft a corrigé la faille… sauf pour Windows XP dont le support n’existe plus. « Les utilisateurs qui ont paramétré leur Windows de telle manière à recevoir automatiquement les mises à jour, ne doivent rien faire de particulier. Ils seront protégés » explique le service presse de Microsoft.

Pour novembre, Microsoft a publié un Patch Tuesday conséquent, avec 17 bulletins dont 5 concernent l’exécution de codes à distance (RCE), un type de vulnérabilité dont les pirates sont particulièrement friands. À ce jour, avec ces 17 bulletins, Microsoft en aura diffusé 79 en tout pour 2014. Nous finirons donc l’année sous la barre des 100 bulletins de sécurité, soit un peu moins qu’en 2013 et 2011 et à peu près autant qu’en 2012.

Pendant ce temps…
Une grave et importante faille a été découverte dans Drupal. La communauté Drupal, et son logiciel Open Source gratuit pour créer et administrer des sites Web, annonçait l’existence d’une vulnérabilité dans la couche d’API d’abstraction de base de données de Drupal 7. Cette vulnérabilité (CVE associé : CVE-2014-3704) permet à un pirate d’envoyer des requêtes personnalisées qui rendent arbitraire l’exécution de SQL. Selon le contenu des requêtes, ceci peut entraîner une élévation des privilèges, une exécution arbitraire de PHP ou d’autres attaques. Ce que nous savons La vulnérabilité affecte toutes les principales versions 7.x de Drupal antérieures à la 7.32. Survenue au moment de l’annonce de POODLE, cette vulnérabilité a été un peu occultée, même si elle est directement exploitable et similaire à Heartbleed.

Depuis le 15 octobre 2014, les exploits automatisés ciblant cette vulnérabilité spécifique ont semé le chaos sur Internet. L’équipe chargée de la sécurité Drupal conseille aux administrateurs de sites Web fonctionnant sous Drupal 7.x de considérer comme compromis les sites qui n’ont pas été mis à jour ou patchés avant le 15 octobre 2014, ou bien 7 heures après la première annonce de la vulnérabilité. Corriger ou mettre à niveau un site Web compromis ne suffira pas pour supprimer les portes dérobées et autres chevaux de Troie qui auraient pu être installés.

La société Qualys propose une vérification de cette vulnérabilité via son logiciel Qualys Freescan, accessible depuis son site Internet dédié.

Du côté d’Apple, une faille a été détectée dans la dernière version de l’OS de la grosse pomme, Mac OS X Yosemite. Le problème a été révélée par la société suédoise Truesec. Baptisée ‘RootPipe’, la faille pourrait permettre à un pirate, en local, de prendre la main sur l’ordinateur en mode administrateur. Un mode qui permet de faire tout et n’importe quoi dans la machine. Emil Kvarnhammar, l’inventeur de la probable faille n’a pas donné plus d’information. Il attend qu’Apple corrige. Un mot de passe sudo, il permet d’avoir des privilèges temporaires de super utilisateur, est demandé afin q’un administrateur puisse agir sur une machine sans pour autant être le Kalif à la place du Kalif. La faille RootPipe contournerait cette restriction sous  Mac OS X Yosemite, mais aussi sous Mountain Lion et Mavericks.