Archives de catégorie : Cybersécurité

Actualités liées à la CyberSecurité.

Consulter un film en streaming n’est plus illégal ?

Voilà un titre qui annonce d’entrée de jeu la couleur. L’Union Européenne a décidé, la semaine derniére, que les internautes qui consultent dorénavant du contenu protégé par le droit d’auteur en ligne ne risquent  plus d’être inquiétés par la justice.

Voilà qui laisse perplexe. La décision indique clairement qu’un internaute européen qui regarde un film, une série TV, une émission ou encore une musique via un site de streaming pirate ne sera plus inquiété par la justice dans la mesure ou le dit internaute n’a rien téléchargé. Ici, la finesse est intéressante car, dans tous les cas, même en streaming, des données sont téléchargées sur l’ordinateur.

Cette extrapolation vient à la suite d’une décision de la justice européenne qui a du trancher entre deux sociétés, Meltwater et Newspaper Licensing Agency. La premiére entreprise, basée en Suède, avait copié et diffusé dans sa newsletter à destination de ses clients des actualités récupérées dans la presse. Une revue de presse vue d’un mauvais oeil par le britannique Newspaper Licensing Agency. Meltwater ne diffusait que le début du texte et un lien renvoyant sur le site d’origine et l’intégralité de l’article. [Supreme Court]

L’agence de presse s’était aussi attaquée aux clients, considérant que ces derniers devaient payer une licence d’utilisation. L’Europe vient donc de trancher considérant que le « lecteur » n’était pas responsable et n’avait rien à payer. Bref, l’internaute visionneur n’enfreint pas l’article 5 de la Directive européenne sur l’harmonisation du droit d’auteur et des droits voisins dans la société de l’information.

Une exemption à la loi européenne car dans ce cas, l’internaute utilise une reproduction temporaire d’un contenu protégé. Bilan, consulter un article, un film, une série TV en mode ‘streaming » ne sont donc plus illicites. Par contre, que le diffuseur continue de trembler. Le fait de mettre à disposition ces contenus protégés reste interdit et punissable. [Curia Europa]

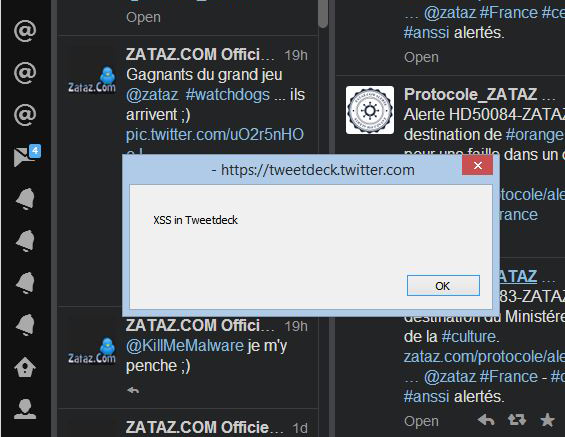
Faille pour TweetDeck

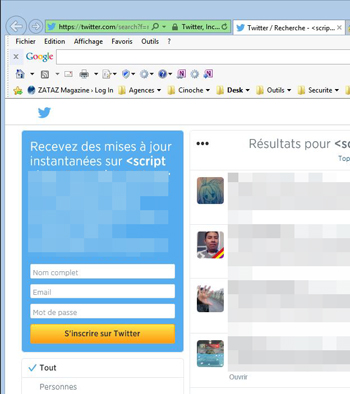
Depuis plusieurs heures, des milliers d’internautes se sont amusés à utiliser une vulnérabilité dans l’outil de conversation en ligne TweetDeck.

Un excellent logiciel au demeurant qui permet de suivre et administrer plusieurs comptes Twitter. La faille, un XSS, a donc été diffusé et largement exploité pour le fun, mais aussi dans des buts largement moins avouables. Une véritable plaie, le code diffusé retweet la faille et envahie donc Twitter et les comptes des utilisateurs ainsi piégés. Cela fait plus de 24 heures que la vulnérabilité est connue publiquement, et Twitter, propriétaire de l’outil n’a pas encore réagi. Attendez-vous à voir Tweetdeck fermer quelques minutes (heures ?) le temps de la mise en place d’un correctif.

Une vague XSS qui pourrait paraître anodine. Le Cross-Site Scripting ne fait que diffuser automatiquement son contenu. Une action qui cache peut-être l’arbre malveillant dans la forêt ! Un pirate serait-il en train de détecter des cibles utilisatrices de TweetDeck. Une veille (un compte Twitter référence les microblogs piégés, voir ci-dessus, Ndlr de DataSecuritybreach.fr) aux intentions malveillantes qui aurait pour but final de lancer une autre attaque, dans les heures/jours à venir ? Action largement plus violente via une faille, un 0day [0Day], voleuse de données; ou d’une préparation pour une cyber manifestation contre la Coupe du Monde 2014 qui débute au Brésil ? A suivre …

Livre Blanc Certissim : la fraude identitaire prend de l’ampleur

Depuis 2000, le Livre Blanc Certissim apporte sa vision de la fraude sur le marché du e-commerce français. Document de référence pour les e-marchands souhaitant optimiser leur gestion de la fraude, le Livre Blanc Certissim présente les grands indicateurs de la fraude dans le e-commerce ainsi que les nouveaux enjeux de la lutte contre la fraude.

L’expertise de Certissim et son implication dans la lutte contre la fraude lui permettent également de décrire les nouvelles techniques des cybercriminels. Les données du Livre Blanc Certissim proviennent des fraudes détectées par son système ainsi que des déclarations d’incidents de paiement de ses 900 sites marchands partenaires.

L’édition 2014 de cette étude met en avant une augmentation et une diversification des méthodes d’usurpation des données personnelles ainsi qu’une généralisation de la fraude sur l’ensemble du territoire. Les tentatives de fraude s’élèvent à près de 2 milliards d’euros en 2013, contre 1,7 milliards une année plus tôt. La projection des taux de Certissim sur l’ensemble du e-commerce français, soit 51,1 milliards d’euros de chiffre d’affaires(1), indique que l’ensemble des tentatives de fraude se chiffrerait a minima à 1,9 milliard d’euros en 2013. Les enjeux financiers sont par conséquent significatifs à l’échelle de l’économie numérique nationale. Sur le périmètre étudié par Certissim, le taux de tentatives de fraude dans le e-commerce s’est stabilisé à 3,83 % (3,91 % en 2012). Le taux d’impayés frauduleux est en baisse à 0,14 % (0,18 % en 2012)(2) . Le panier moyen des impayés est de 243 €. Si le risque reste important, la fraude dans le e-commerce est mieux maîtrisée.

Fraude identitaire : croissance des usurpations de comptes clients
Certissim alerte les particuliers et les professionnels sur l’évolution des méthodes de phishing(3) observée en 2013. Les auteurs de phishing ne se contentent plus d’essayer de récupérer des coordonnées bancaires. Désormais, ils cherchent à récolter tous types de données personnelles : état civil, coordonnées (postales, bancaires, téléphoniques), mots de passe, réponses aux questions secrètes, etc. L’objectif pour eux est d’utiliser une identité « propre » et crédible pour commander en ligne.

En cumulant les informations issues de phishing et des réseaux sociaux, DataSecurityBreach.fr a pu lire que les fraudeurs parviennent à prendre possession de comptes clients de e-acheteurs honnêtes connus des e-commerçants. Ces usurpations sont possibles notamment à cause de la négligence des particuliers quant à la écurisation de leurs mots de passe. Une fois connecté, les fraudeurs s’approprient le compte client, en modifiant l’adresse e-mail et le numéro de téléphone, et commandent avec des numéros de cartes bancaires volés. En outre, le fraudeur n’est pas inquiété mais le vrai détenteur du compte client doit prouver qu’il n’est pas à l’origine des commandes frauduleuses.

Aucune région française n’est épargnée par la fraude
Certissim dresse un double constat à partir des adresses de livraison des commandes frauduleuses (tentatives de fraude et impayés). Le phénomène de concentration de la fraude en zones urbaines se confirme. Les fraudeurs utilisent des adresses de livraison situées dans les grands centres urbains afin de se fondre dans la masse des commandes en ligne effectuées quotidiennement. Ils disposent alors d’un important marché de revente à proximité de leurs lieux de livraison. Les cas de fraudes en zones rurales augmentent. En province, les fraudeurs  privilégient la livraison en point relais. Pour ne pas être repérés, ils comptent sur la méconnaissance de leurs procédés de la part d’autorités locales peu confrontées à la fraude.

(1) Données Fevad, janvier 2014
(2)Taux de tentatives de fraude et d’impayés en valeur
(3) Hameçonnage

Heartbleed, de retour dans nos smartphones

Nous vous en parlions à l’époque, la faille heartbleed a été découverte/exploitée aussi dans les smartphones. Des millions d’appareils sous Android, non mis à jour (4.1.1 et antérieur), le sont encore. Un chercheur vient de lancer une alerte indiquant que des millions de smartphones sont tributaires des mises à jour des opérateurs, constructeurs. Bref, la faille OpenSSL fait encore des dégâts.

Luis Grangela, scientifiques portuguais, indique qu’une méthode de piratage exploitant Heartbleed peut être exploitée par des pitrates. Sa méthode utilise le Wi-Fi et des smartphones Android. Son attaque, baptisée Cupidon, est basée au niveau des tunnels TLS. Pour le chercheur, iOS d’Apple ne serait pas épargné.

Faille pour la librairie GnuTLS

Une nouvelle vulnérabilité de sécurité majeure a été découverte dans la bibliothèque cryptographique populaire GnuTLS qui laisse penser que Linux serait vulnérable à la possibilité malveillante d’exécution, à distance, d’un code pirate.

GNUTLS est une bibliothèque libre qui exploite le SSL (Secure Socket Layer), le Transport Layer Security (TLS) et du Datagram Transport Layer Security (DTLS). Bref, des protocoles qui sont utilisés pour offrir aux utilisateurs des communications sécurisées, chiffrées, donc normalement illisible par un personne non autorisée. La faille se trouve dans la façon d’analyser les identifiants de session du serveur.

Red Hat apporte toutes les explications, et le correctif qui est obligatoire pour sécuriser ses communications. Un serveur malveillant pourrait exploiter cette vulnérabilité en envoyant une session ID tellement longue que la bibliothèque plante et permet, dans la foulée, l’exécution du code malveillant via un outil de connexion TLS/SSL.

En Mars dernier, une autre vulnérabilité avait été corrigée dans la bibliothèque GnuTLS bibliothèque. Elle permettait de créer un certificat spécialement conçu qui pouvait être ensuite accepté par GnuTLS via un site pirate.

Val Thorens, une marque protégée sur Internet

Comme l’explique le site Legalis, la station de ski Val Thorens est une marque qu’il vaut mieux éviter de détourner sur Internet.

Par un arrêt du 28 mai 2014, la cour d’appel de Lyon a estimé que les noms de domaine val-thorens.net et val-thorens.org appartenaient à la station de ski éponyme et non pas à l’internaute qui avait mis la main de ces adresses web. Pour la justice, il y a violation du droit d’auteur, même si la Ville et son office de tourisme n’avaient pas enregistré les noms de domaine.

Le Maroc s’allie au Qatar contre les pirates informatiques

Le secrétariat général du gouvernement marocain vient d’annoncer un accord entre le Royaume du Maroc et le Qatar. Ce protocole couvre, en plus de la lutte contre les trafics d’armes, d’êtres humains, d’immigration clandestine, de contrebande, de drogues, d’argent, des actions et coopérations pour contrer les piratage informatiques, les adeptes du skimming (piratage de distributeur de billets) et du vol de données électroniques. L’accord institue également une collaboration maroco-qatarie dans les domaines de lutte contre les crimes financiers et les violations des droits de propriété intellectuelle. Un accord signé jusqu’en 2018. Un accord intéressant quelques jours après l’arrestation d’un pirate informatique Marocain, présumé proche d’Al Qaida. Un voleur de données bancaires qui aurait détourné de l’argent qu’il aurait envoyé ensuite en Syrie.

Page Facebook contre le harcèlement

Facebook s’est associé aux Drs Marc Brackett et Robin Stern du Centre pour l’intelligence émotionnelle de l’université Yale afin de fournir les ressources et outils permettant de faire face au harcèlement et à ses conséquences.

Voilà une excellente idée. On parle de harcèlement quand tous types de comportements continuellement agressifs, impliquant des pressions d’ordre social ou sur la taille physique, sont constatés. Les agressions physiques ou verbales, ainsi que les menaces, les rumeurs ou l’exclusion délibérée d’une personne d’un groupe sont toutes considérées comme du harcèlement.

“La meilleure manière de répondre au harcèlement est d’aider les garçons et les filles à trouver leurs propres moyens de l’affronter. Seuls des efforts concertés entre les jeunes, les parents, les écoles, les institutions et les entreprises peuvent conduire à des résultats durables et efficaces. » indique Jon Kristian Lange, conseiller en chef du projet.

32 associations participent à l’opération dont PrevNet au Canada, l’ADL américain ou encore l’italien Save the Children et l’e-Enfance Français. L’espace dédié se trouve à l’adresse https://www.facebook.com/safety/bullying

Les utilisateurs de services Google ciblés par une attaque de phishing difficile à détecter

Les pirates récupèrent les mots de passe de comptes Google via une attaque de phishing particulièrement difficile à détecter par une analyse heuristique classique.

Selon les Laboratoires antivirus Bitdefender, des cybercriminels récupèrent les mots de passe d’utilisateurs de comptes Google grâce à une attaque de phishing difficile à détecter par une analyse heuristique, en raison du mode spécifique d’affichage des données utilisé par Google Chrome. En effet, les URI (identifiant uniforme de ressource) rendent les utilisateurs de Chrome plus vulnérables, même si ce phishing cible aussi les utilisateurs de Mozilla Firefox.

En récupérant les mots de passe de comptes Google, les pirates peuvent potentiellement acheter des applications sur le Google Play, pirater le compte Google+ ou encore accéder aux documents personnels stockés sur Google Drive. Cette arnaque commence par un e-mail prétendument envoyé par Google avec pour objet « Mail Notice » ou «  New Lockout Notice ». Ce message dit : « Pour rappel, votre compte e-mail sera bloqué dans 24h en raison de l’impossibilité d’augmenter votre espace de stockage. Cliquez sur « INSTANT INCREASE » pour augmenter automatiquement votre espace de stockage. »

Si l’utilisateur clique sur le lien “INSTANT INCREASE”, il est alors redirigé vers une fausse page de connexion Google, identique à l’originale, afin de renseigner son identifiant et son mot de passe. « La caractéristique de cette attaque de phishing est que la barre d’adresse de navigation n’affiche pas une URL habituelle mais une URI, en l’occurrence ici ‘data :’ » explique Catalin Cosoi, Responsable de la stratégie de sécurité chez Bitdefender.

Ce schéma de données URI permet aux pirates d’intégrer les données correspondantes aux pages Web comme si elles étaient des ressources extérieures. Le modèle utilise le codage Base64 pour représenter les contenus des fichiers. Dans ce cas présent, les pirates fournissent le contenu des fausses pages Web dans une chaîne codée dans les données URI. Et, dans la mesure où Google Chrome n’affiche pas toute cette chaîne, il est difficile pour l’utilisateur, même habitué, de comprendre qu’il est victime d’une attaque par phishing.

Il est habituel pour les cybercriminels de se faire passer pour des prestataires de services envoyant des messages ou notifications prétendument issus d’organismes tels que Google, Facebook, eBay, d’opérateurs téléphoniques ou de banques, qui figurent parmi les « déguisements » favoris des spécialistes du phishing pour envahir les boites mail du monde entier. Une attaque similaire avait récemment ciblé la page d’accueil Google Drive afin de récupérer les identifiants Gmail. Afin de se prémunir contre des arnaques en ligne, Bitdefender préconise également aux internautes de toujours utiliser une solution de sécurité à jour.


Prudence au Phone phishing

Des pirates informatiques, se faisant passer pour votre banque, n’hésite pas à vous appeler au téléphone pour se faire passer pour votre conseiller financier.

Deux personnes âgées, basées dans le centre-ouest de la France, viennent de faire les frais d’une technique bien rodée, le voice phishing ou phone phishing. Les deux victimes vivent à Thouars et à Nueil-les-Aubiers dans le 79. Étonnamment, les escrocs ont attaqué deux clients de la même agence bancaire. Les pirates, dans ce cas, ne se sont pas fait passer pour la banque mais pour l’opérateur Orange. L’excuse, une mise à jour des informations bancaires des interlocuteurs.

Attention, Data Security Breach des preuves de la même attaque sous forme d’appel de conseillers financiers. La technique est la suivante. Une personne vous contacte en expliquant qu’il vous reste de l’argent sur un compte bancaire. Le pirate indique alors que cet argent peut vous être transféré. Malin, l’escroc connait l’identité et le téléphone de sa victime. Si ce dernier a repéré la banque du « poisson », un jeu d’enfant pour continuer son piège. Il indique, au téléphone, les 4 chiffres qui seraient les premiers nombre de la carte bancaire de la personne contactée par téléphone. Ici, le piège se referme sur la potentielle victime.

Les 4 premiers chiffres, tout le monde peut les connaitre. D’abord, la carte, une Visa ou une MasterCard ? Si le premier chiffre est 5, vous n’avez pas le propriétaire d’une carte Visa (4), mais d’une MasterCard. Les trois chiffres suivants correspondent à la « marque » de l’entreprise bancaire éditrice de la CB : BNPParibas : 974 ; Caisse d’épargne : 978/927 ; La Poste : 970 ; Crédit lyonnais : 972 ; Sofinco : 976 ; La Bred : 975 ; Société Générale 973 ; Auchan/Accord : 032 ; Crédit Mutuel : 132. Si le premier chiffre est 5, vous n’avez pas une carte Visa (4), mais MasterCard.

Bref, vous comprenez ainsi le tour de passe-passe qui pourrait en bluffer plus d’un. Prudence donc et retenez une seule chose : On ne donne aucune information par téléphone.